
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-4577-checker — نص برمجي Bash مصمم لفحص نطاقات متعددة بحثًا عن ثغرة CVE-2024-4577 في PHP-CGI. | Kitploit

أدوات/GitHubGitHub/jeninsutradhar/cve-2024-4577-checker
الاستطلاعماسحات الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراق
GitHubjeninsutradhar/cve-2024-4577-checker

CVE-2024-4577-checker

نص برمجي Bash مصمم لفحص نطاقات متعددة بحثًا عن ثغرة CVE-2024-4577 في PHP-CGI.

مشاركة
عرض المستودع
3129منذ 2 سنواتلم تتم المراجعة بعد

مدقق الثغرة CVE-2024-4577

مدقق الثغرة CVE-2024-4577 هو سكربت Bash مصمم لمسح نطاقات متعددة بحثًا عن الثغرة CVE-2024-4577 في PHP-CGI. تتيح هذه الأداة للباحثين في مجال الأمن ومسؤولي الأنظمة تقييم ما إذا كانت أنظمتهم أو قائمة النطاقات معرضة لهذه المشكلة الأمنية المحددة بسرعة.

الوصف

في إصدارات PHP 8.1.* قبل 8.1.29، و8.2.* قبل 8.2.20، و8.3.* قبل 8.3.8، عند استخدام Apache وPHP-CGI على Windows، إذا تم إعداد النظام لاستخدام صفحات أكواد معينة، قد يستخدم Windows سلوك "Best-Fit" لاستبدال الأحرف في سطر الأوامر المعطى لوظائف Win32 API. قد يسيء وحدة PHP CGI تفسير هذه الأحرف كخيارات PHP، مما قد يسمح لمستخدم ضار بتمرير خيارات إلى PHP الثنائي الذي يتم تشغيله، وبالتالي كشف الكود المصدري للنصوص، تشغيل كود PHP عشوائي على الخادم، إلخ.
image

المتطلبات

  • Bash (الإصدار 4.0 أو أحدث)
  • curl

التثبيت

  1. استنساخ المستودع أو تنزيل السكربت:
  • git clone https://github.com/JeninSutradhar/CVE-2024-4577-checker.git
  • cd cve-2024-4577-checker
  1. جعل السكربت قابلًا للتنفيذ:
  • chmod +x cve_2024_4577_checker.sh

الاستخدام

الاستخدام الأساسي

./cve_2024_4577_checker.sh -f domains.txt

  • سيقوم هذا بمسح جميع النطاقات المدرجة في ملف domains.txt.

الخيارات

  • -f ملف: تحديد ملف يحتوي على قائمة النطاقات للفحص (نطاق واحد لكل سطر)
  • -t خيوط: تعيين عدد الخيوط المتزامنة (الافتراضي: 10)
  • -u user_agent: تعيين سلسلة User-Agent مخصصة
  • -i: تشغيل في الوضع التفاعلي، مما يسمح بإدخال النطاقات يدويًا
  • -h: عرض رسالة المساعدة

المخرجات

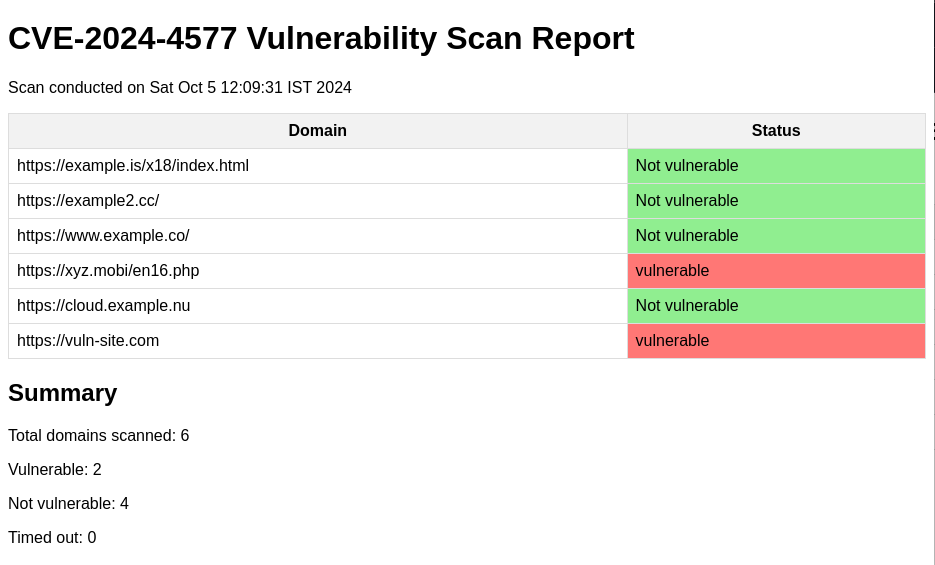
في نهاية المسح، يتم عرض ملخص يوضح:

  1. العدد الإجمالي للنطاقات الممسوحة
  2. عدد النطاقات المعرضة للخطر
  3. عدد النطاقات الآمنة
  4. عدد النطاقات التي انتهت مهلتها

بالإضافة إلى ذلك، يتم إنشاء ملفين:

  1. ملف سجل تفصيلي (vulnerability_scan_[timestamp].log)
  2. تقرير HTML (vulnerability_report_[timestamp].html)

أمثلة

  1. مسح النطاقات من ملف:
  • ./cve_2024_4577_checker.sh -f domains.txt
  1. مسح النطاقات مع زيادة التزامن:
  • ./cve_2024_4577_checker.sh -f domains.txt -t 20
  1. استخدام User-Agent مخصص:
  • ./cve_2024_4577_checker.sh -f domains.txt -u "MyCustomUserAgent/1.0"
  1. التشغيل في الوضع التفاعلي:
  • ./cve_2024_4577_checker.sh -i

image

الترخيص

هذا المشروع مرخص بموجب رخصة MIT - راجع ملف LICENSE للحصول على التفاصيل.

إخلاء مسؤولية

هذه الأداة لأغراض تعليمية واختبارية فقط. تأكد دائمًا من أن لديك الإذن لمسح النطاقات المستهدفة. المؤلفون غير مسؤولين عن أي سوء استخدام أو ضرر ناتج عن هذا البرنامج.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    353
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →