Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-9290 — تستهدف الأداة مواقع ووردبريس التي تستخدم إضافة Super Backup & Clone وتكون معرّضة لثغرة رفع الملفات التعسفي. | Kitploit
أدوات/GitHubGitHub/jenderal92/cve-2024-9290
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubjenderal92/cve-2024-9290

CVE-2024-9290

تستهدف الأداة مواقع ووردبريس التي تستخدم إضافة Super Backup & Clone وتكون معرّضة لثغرة رفع الملفات التعسفي.

عرض المستودع
1123منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

أداة استغلال CVE-2024-9290 | ثغرة Super Backup & Clone
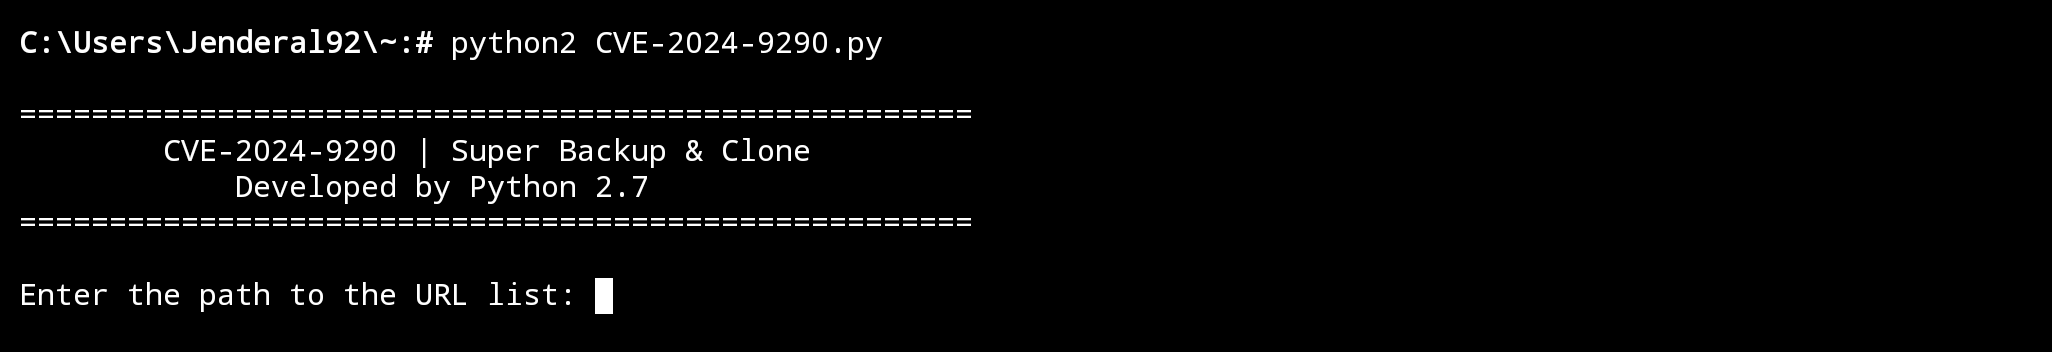
cve-2024-9290 Jenderal92

تستهدف الأداة مواقع ووردبريس التي تستخدم إضافة Super Backup & Clone وتكون عرضة لرفع الملفات التعسفي. تحاول رفع شِل خبيث إلى الدليل /wp-content/uploads/isnapshots/. بمجرد الرفع، تتحقق الأداة من وجود الشِل وتسجل عمليات الرفع الناجحة في ملف shells.txt.


الميزات

  • تعدد الخيوط: يعالج ما يصل إلى 10 عناوين URL في وقت واحد لاستغلال أسرع.
  • رفع شِل مخصص: يستخدم الشِل الخبيث المستضاف على GitHub كحمولة.
  • تسجيل: يسجل عمليات الاستغلال الناجحة في shells.txt للرجوع إليها بسهولة.

الاستخدام

المتطلبات الأساسية

  1. يلزم Python 2.7 لتشغيل هذه الأداة.
  2. تأكد من تثبيت مكتبة requests:
    pip install requests
    

خطوات الاستخدام

  1. استنسخ هذا المستودع أو حمّل السكربت.
  2. أنشئ ملفًا نصيًا يحتوي على قائمة بعناوين URL المستهدفة، عنوان واحد في كل سطر.
  3. شغّل السكربت:
    python CVE-2024-9290.py
    
  4. أدخل المسار إلى الملف الذي يحتوي عناوين URL عند الطلب.
  5. ستحاول الأداة استغلال كل هدف وتسجيل أي نجاح في shells.txt.

نقاط رئيسية

  • للاستخدام التعليمي فقط: صُممت هذه الأداة للاختراق الأخلاقي واختبار الاختراق في ظروف مصرح بها.
  • لا تسيء الاستخدام: الاستخدام غير المصرح به غير قانوني وقد يؤدي إلى عواقب وخيمة.
  • قابل للتخصيص: يمكن للمستخدمين تعديل السكربت لحمولات أو متطلبات محددة.

إخلاء مسؤولية:

لقد كتبت إخلاء المسؤولية على غلاف Jenderal92. يمكنك الاطلاع عليه هنا !!!
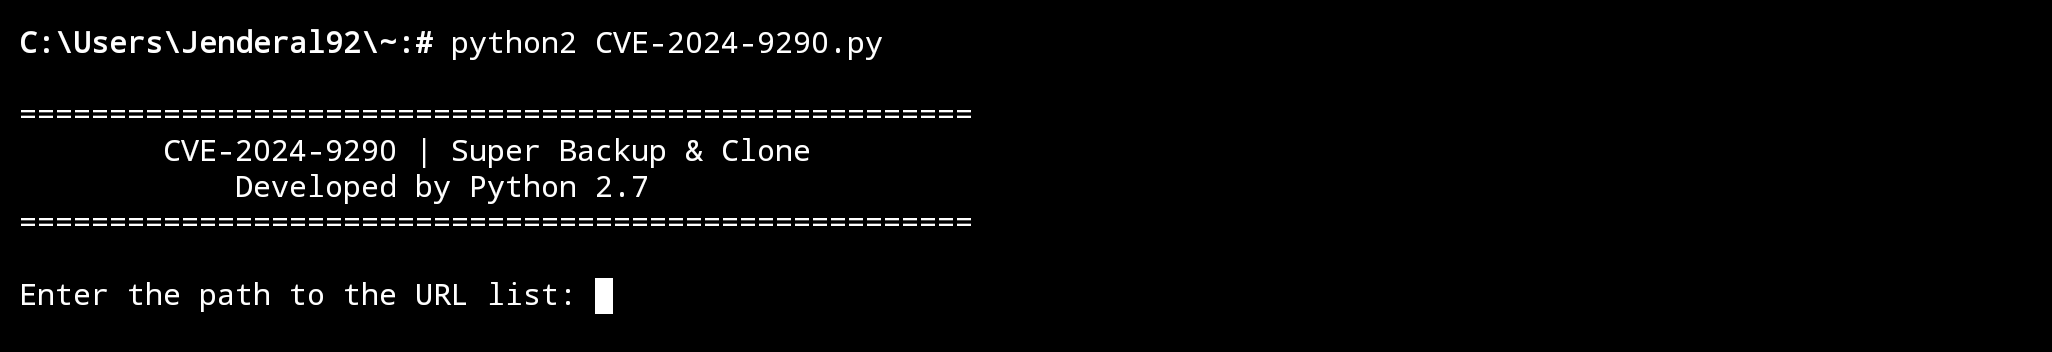

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








