
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-22954 — توفير فحص جماعي لعناوين URL وتنفيذ الأوامر. ثغرة حقن القوالب في Workspace ONE Access، تمكن من تنفيذ أكواد عشوائية. | Kitploit
أدوات/GitHubGitHub/jax7sec/cve-2022-22954
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubjax7sec/cve-2022-22954

CVE-2022-22954

توفير فحص جماعي لعناوين URL وتنفيذ الأوامر. ثغرة حقن القوالب في Workspace ONE Access، تمكن من تنفيذ أكواد عشوائية.

عرض المستودع
1248منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2022-22954

وصف الثغرة

يوفر Workspace ONE Access بوابة تطبيقات موحدة، يمكن من خلالها الوصول الآمن إلى جميع تطبيقات المؤسسة، ويمكن استخدامه لتسجيل الدخول الموحد. في CVE-2022-22954، يمكن للمهاجم إنشاء طلب ضار يؤدي إلى حقن القالب، وتنفيذ تعليمات برمجية عشوائية، والتحكم في الخادم.

المقالات المرجعية

https://www.tenable.com/blog/vmware-patches-multiple-vulnerabilities-in-workspace-one-vmsa-2022-0011

تعليمات الاستخدام

وضع المسح الجماعي

python3 CVE-2022-22954.py -m scan -f 123.txt
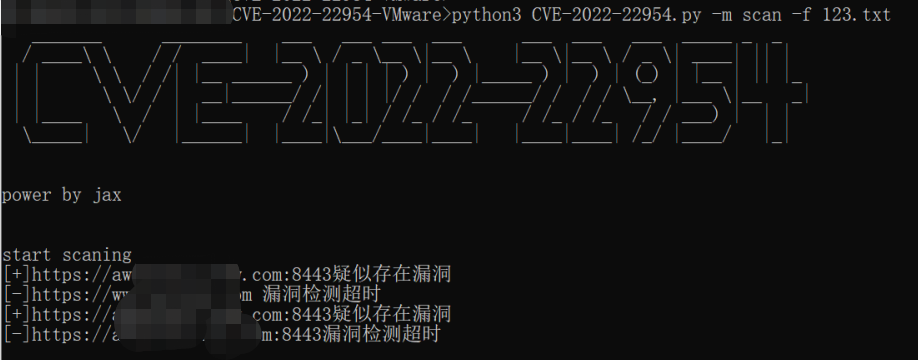
scan_mode

وضع تنفيذ الأوامر

python3 CVE-2022-22954.py -u https://xxx.xxx.com:8443 -c id

rce_mode

تنزيل الأداة