Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Kraken — مجموعة أدوات شاملة لهجمات القوة العمياء | Kitploit

أدوات/GitHubGitHub/jasonxtn/kraken
هجمات كلمات المرورجمع المعلوماتأمن الويبأمن الشبكاتاختبار الاختراق
GitHubjasonxtn/kraken

Kraken

مجموعة أدوات شاملة لهجمات القوة العمياء

عرض المستودع
1.2k17665منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

كراكن

أداة مبنية بلغة بايثون لمركزة وتبسيط هجمات القوة العمياء
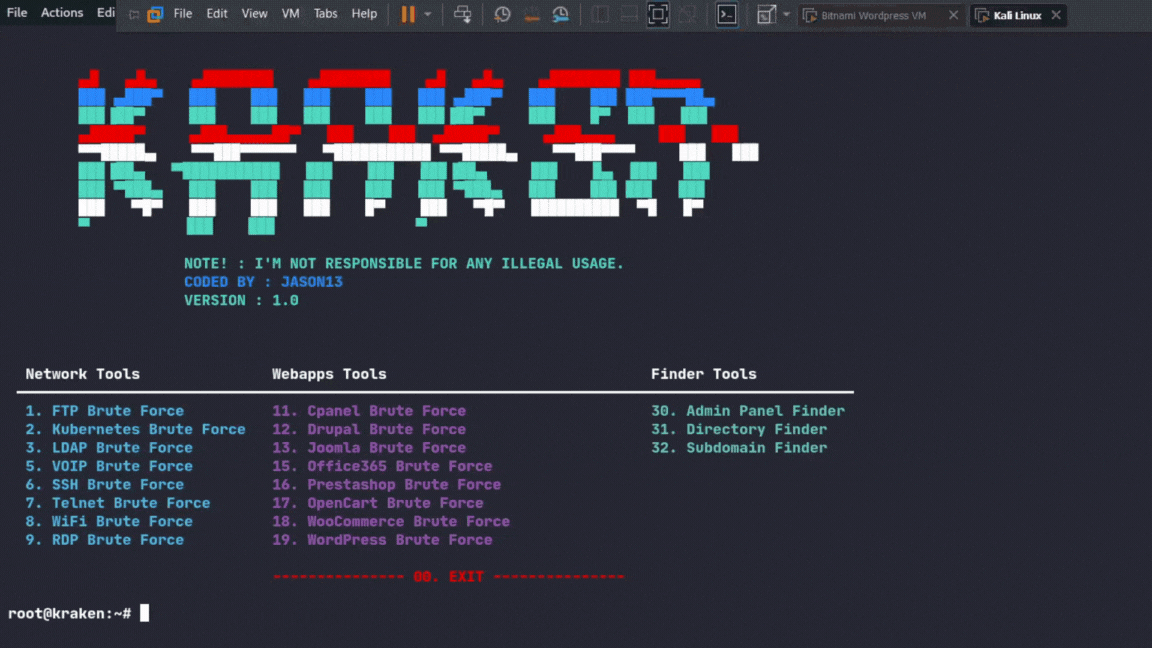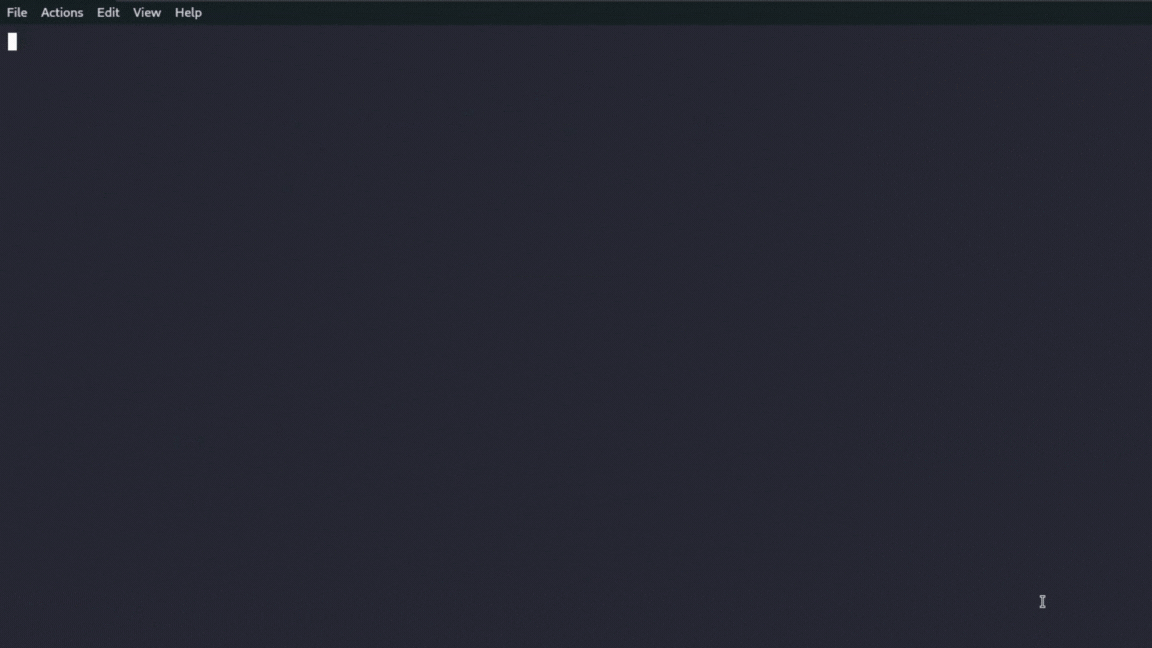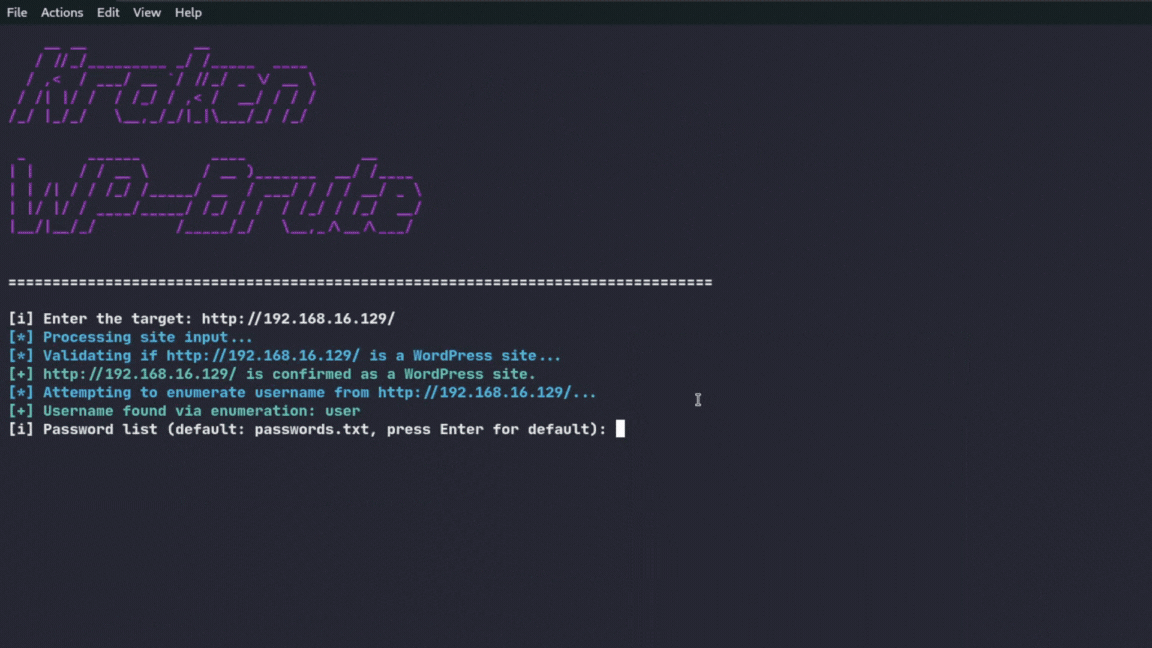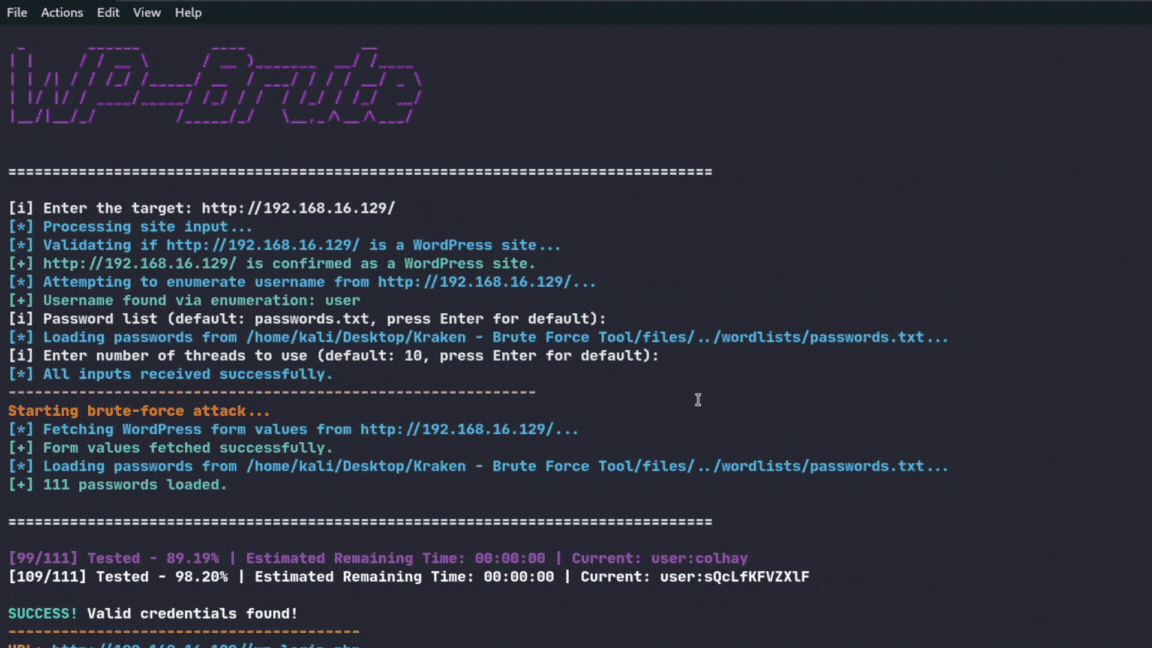
screenshot


حول المشروع

كراكن هي أداة قوية مبنية بلغة بايثون، مصممة لمركزة وتبسيط مهام القوة العمياء المختلفة. توفر كراكن مجموعة من الأدوات لمتخصصي الأمن السيبراني لتنفيذ هجمات القوة العمياء بكفاءة عبر مجموعة من البروتوكولات والخدمات.

⚠️ تحذير: إخلاء مسؤولية قانوني

هذه الأداة مخصصة للأغراض التعليمية فقط. المؤلف غير مسؤول عن أي استخدام غير قانوني لهذه الأداة. المستخدمون وحدهم المسؤولون عن أفعالهم.
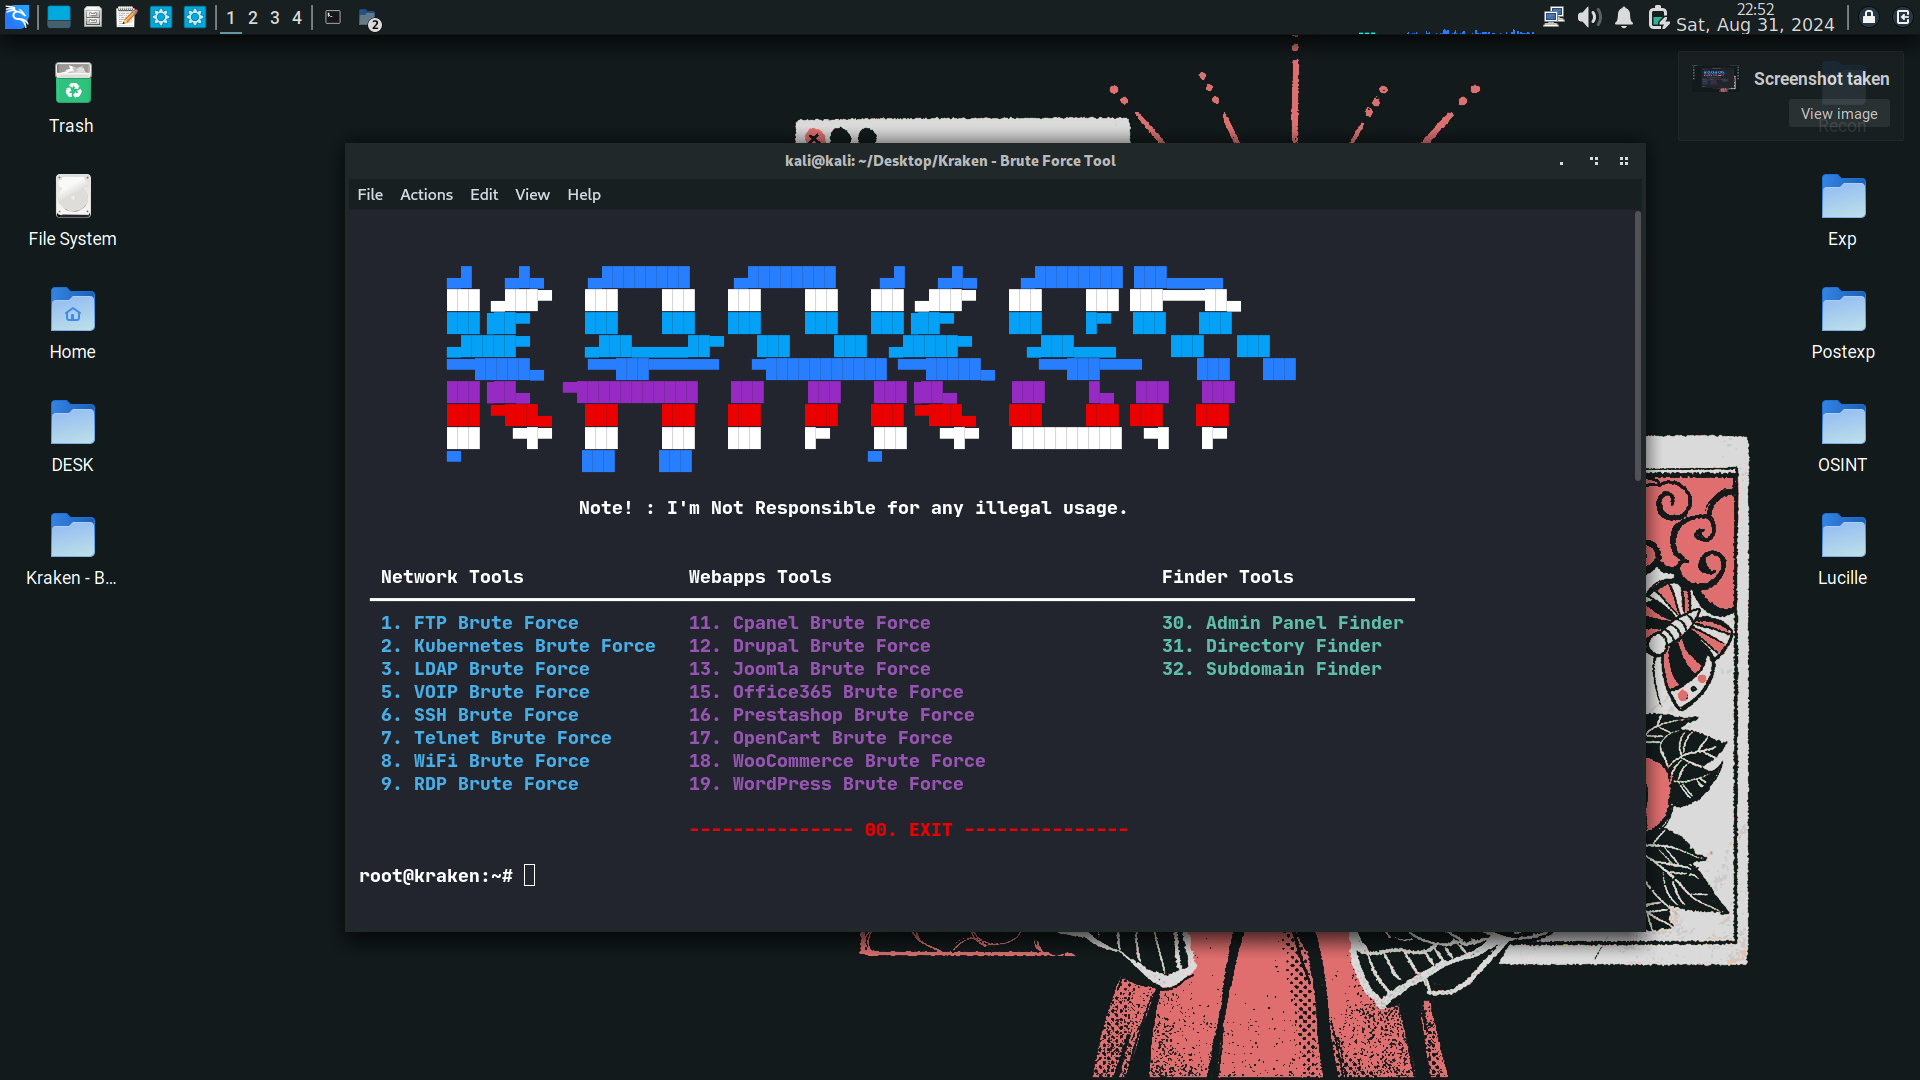
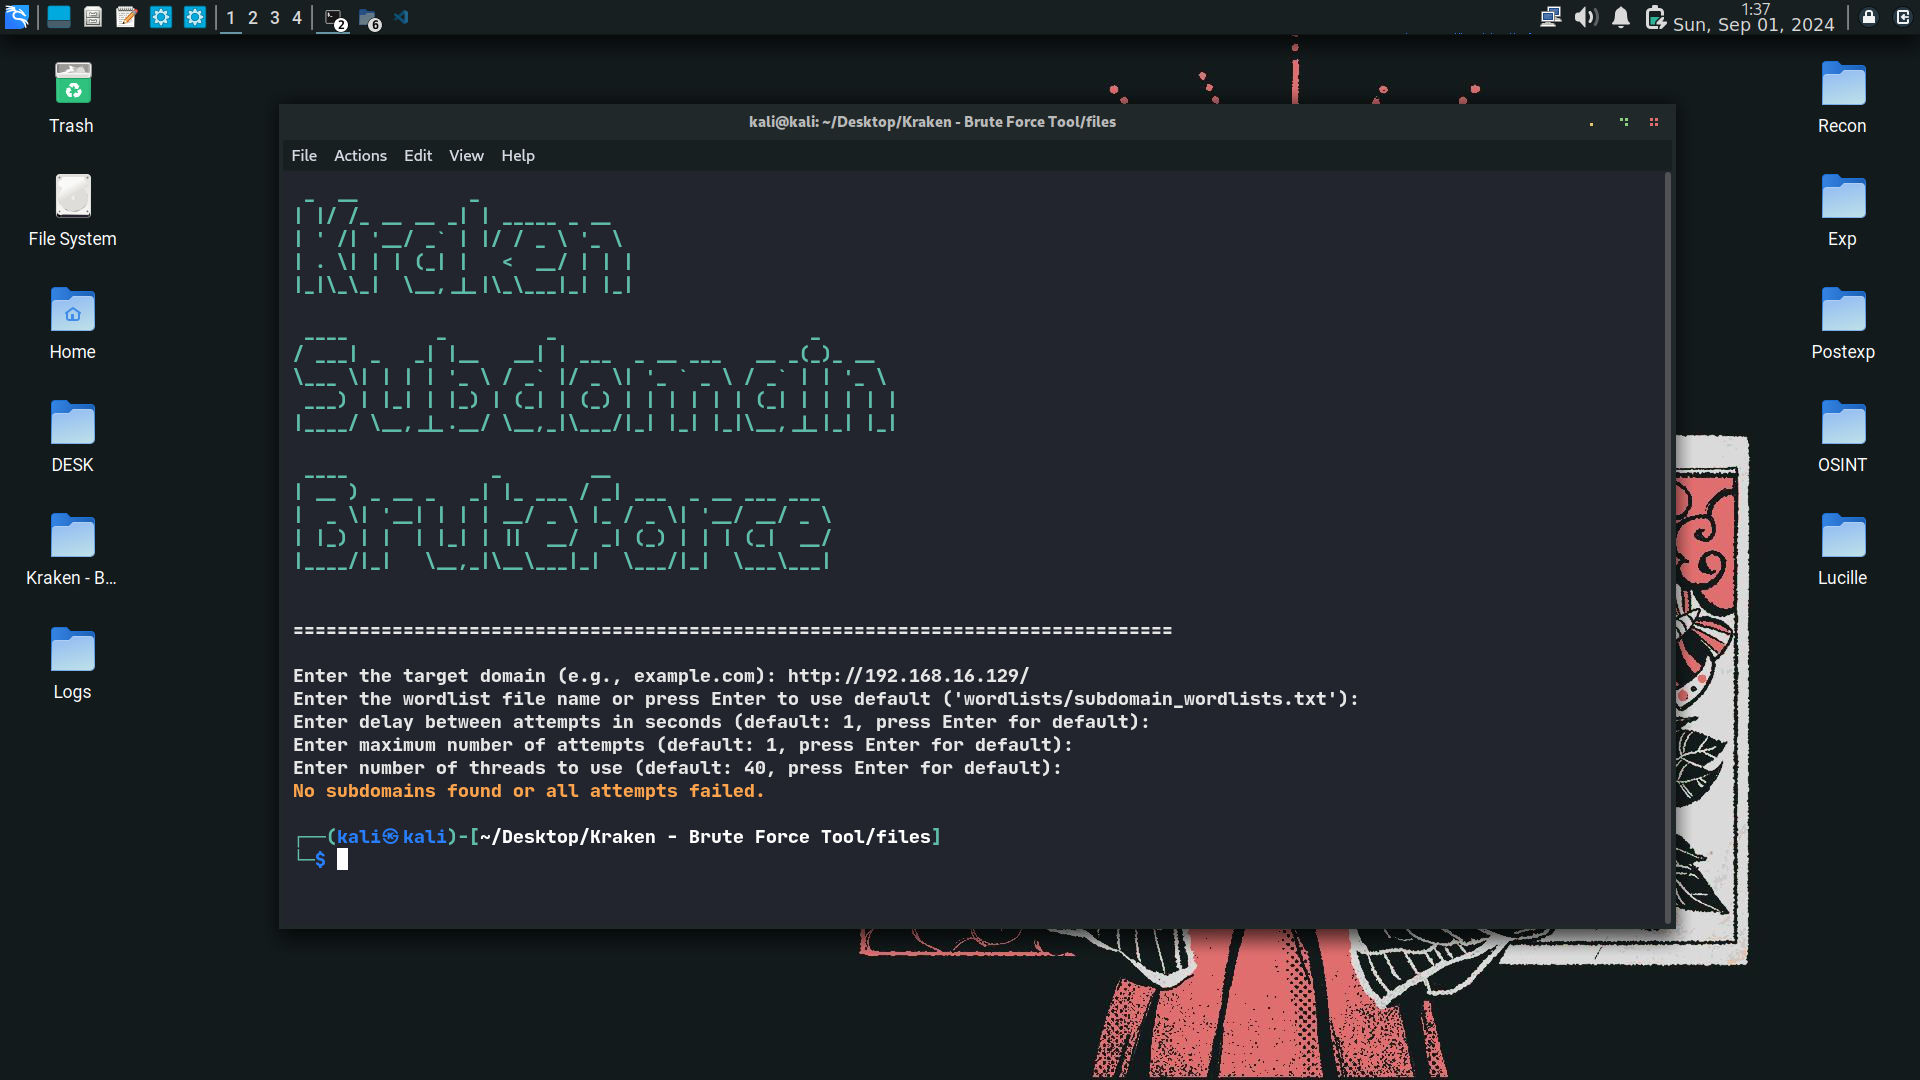
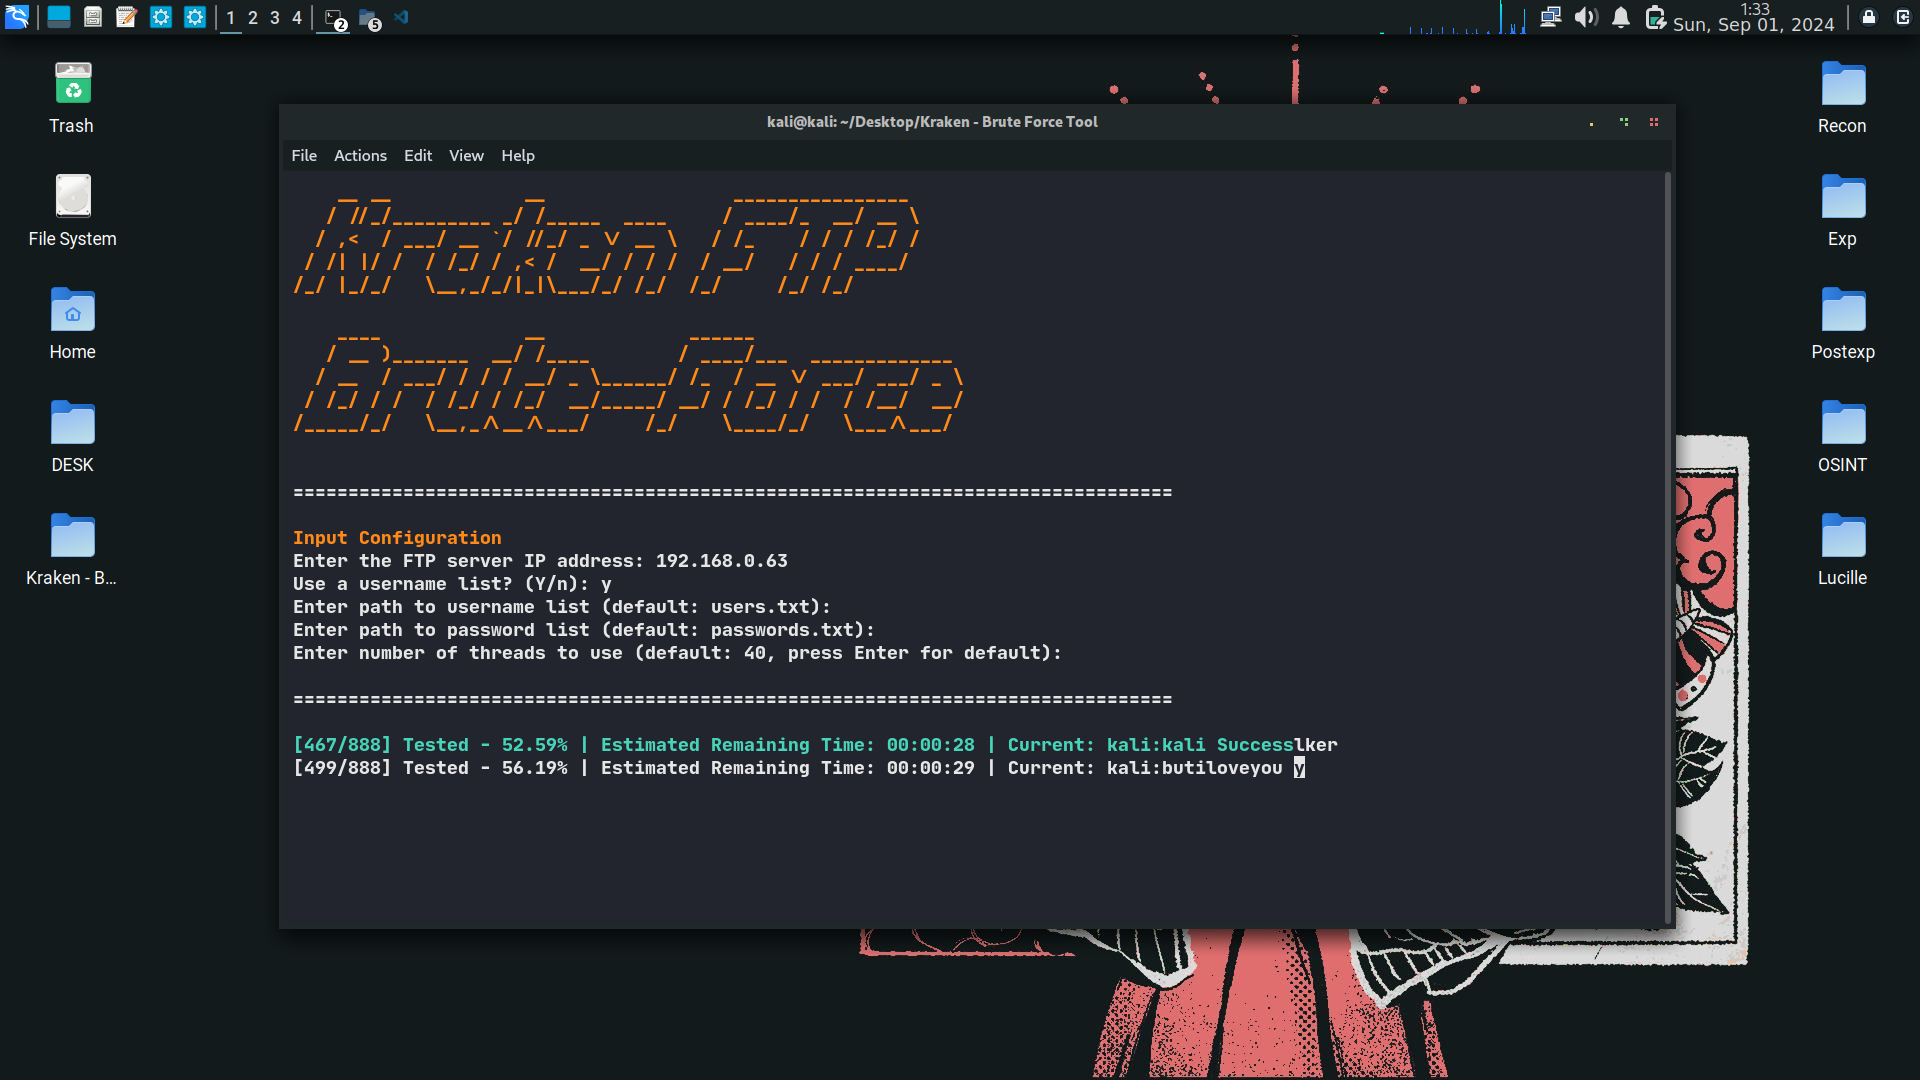
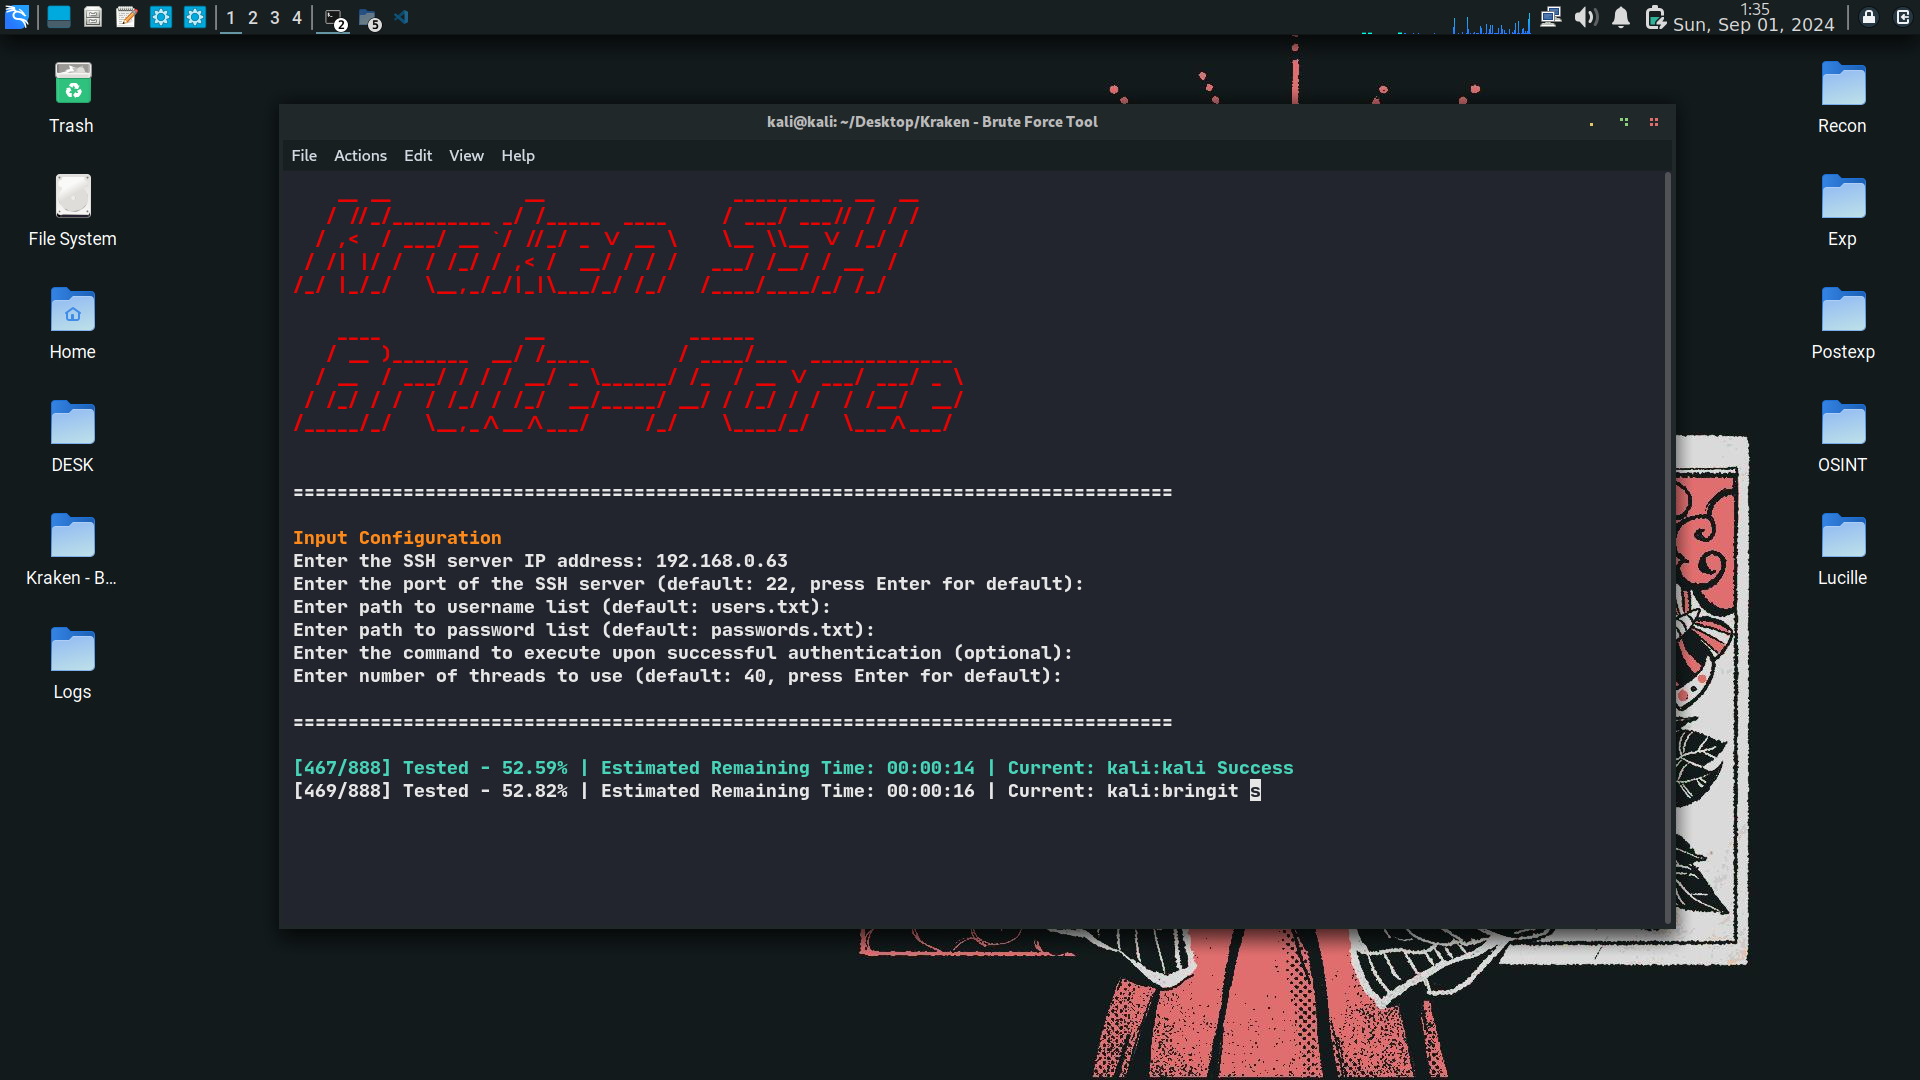
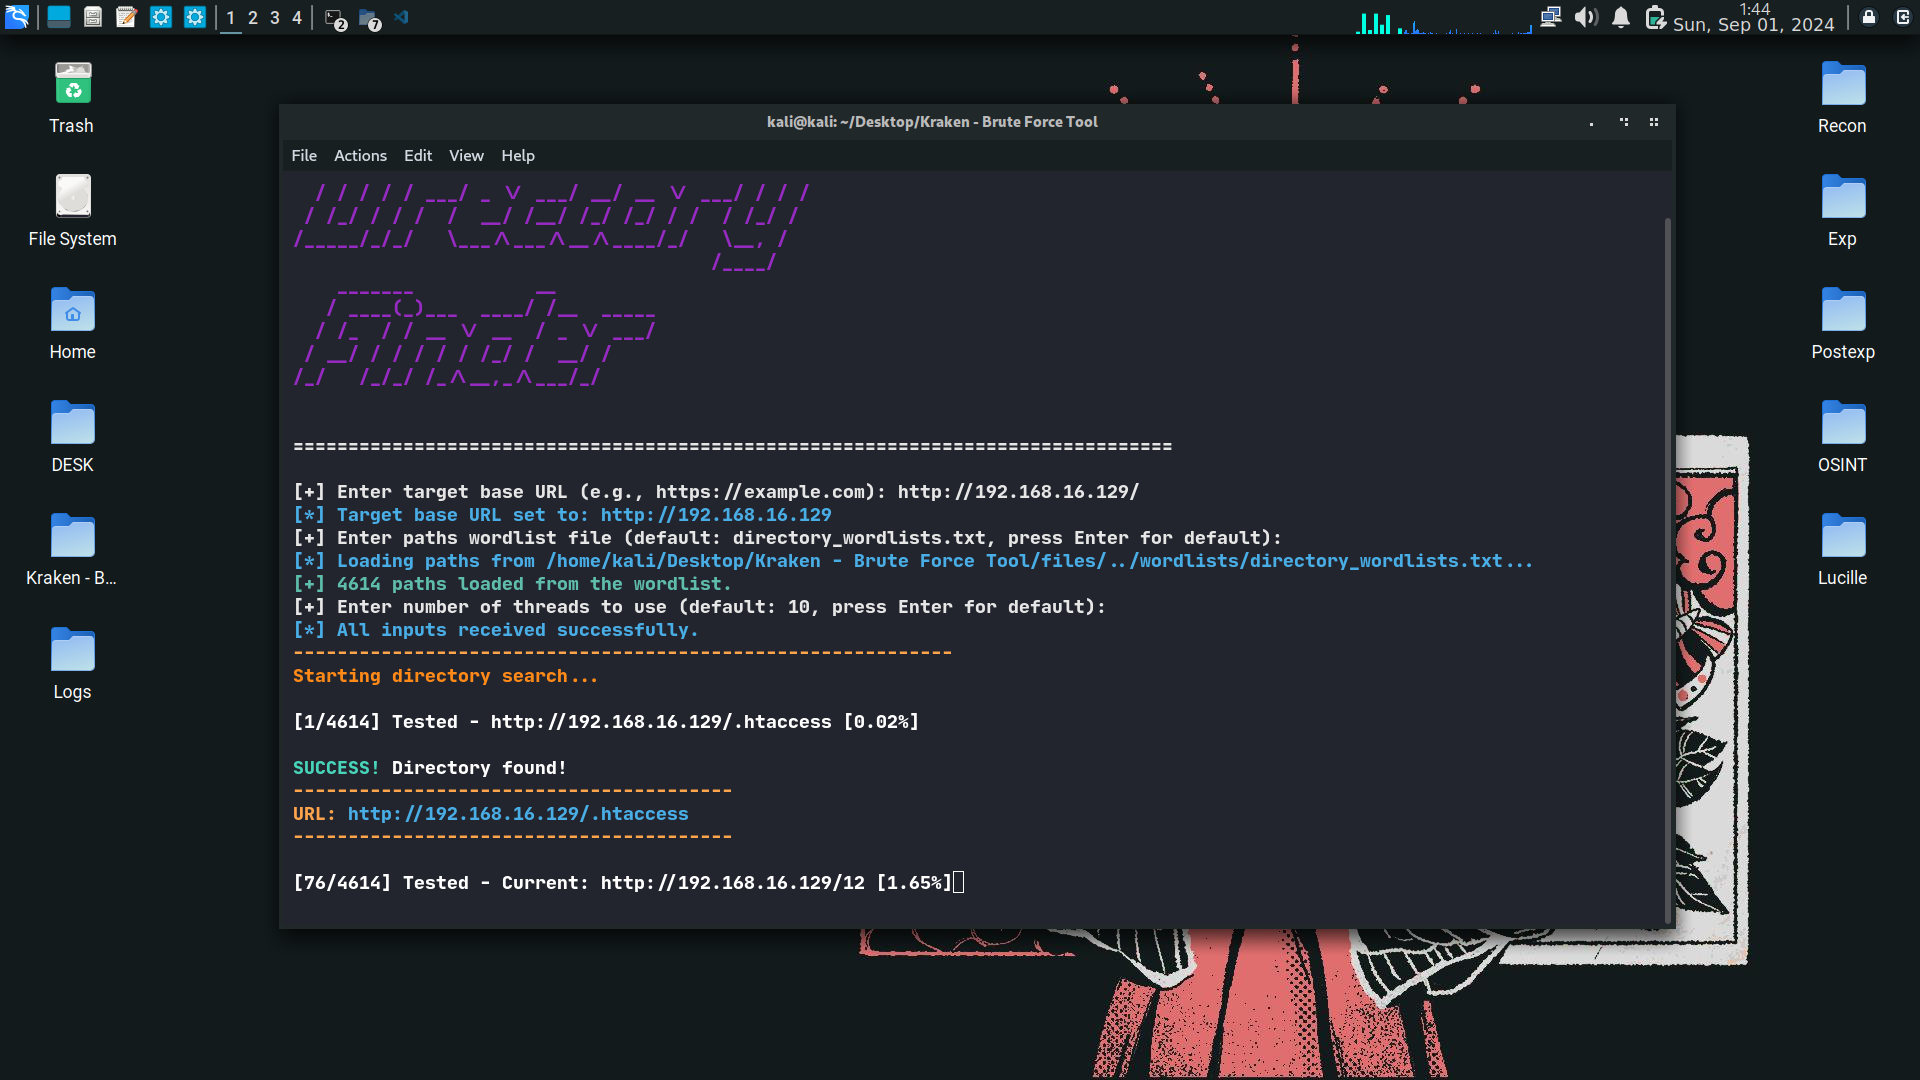
👀 لقطات الشاشة


⚙️ التثبيت

لتثبيت كراكن، اتبع هذه الخطوات:

git clone https://github.com/jasonxtn/kraken.git
cd Kraken
pip install -r requirements.txt

لتشغيل كراكن:

python kraken.py

📖 الاستخدام

تقدم كراكن مجموعة متنوعة من الأدوات لتنفيذ هجمات القوة العمياء:

  1. أدوات الشبكة:

    • هجوم القوة العمياء على FTP
    • هجوم القوة العمياء على Kubernetes
    • هجوم القوة العمياء على LDAP
    • هجوم القوة العمياء على VOIP
    • هجوم القوة العمياء على SSH
    • هجوم القوة العمياء على Telnet
    • هجوم القوة العمياء على WiFi
    • هجوم القوة العمياء على WPA3
  2. أدوات تطبيقات الويب:

    • هجوم القوة العمياء على CPanel
    • هجوم القوة العمياء على Drupal
    • هجوم القوة العمياء على Joomla
    • هجوم القوة العمياء على Magento
    • هجوم القوة العمياء على Office365
    • هجوم القوة العمياء على Prestashop
    • هجوم القوة العمياء على OpenCart
    • هجوم القوة العمياء على WooCommerce
    • هجوم القوة العمياء على WordPress
  3. أدوات الاكتشاف:

    • كاشف لوحة التحكم
    • كاشف الدليل
    • كاشف النطاق الفرعي

لاستخدام أداة معينة:

  1. قم بتشغيل كراكن من سطر الأوامر.
  2. اختر الأداة المطلوبة من القائمة الرئيسية عن طريق كتابة الرقم المقابل لها.
  3. اتبع التعليمات التي تظهر على الشاشة لإدخال المعلومات المطلوبة.
  4. راجع النتائج التي توفرها الأداة.

مثال:

root@kraken:~# 1

سيؤدي هذا الأمر إلى بدء تشغيل أداة هجوم القوة العمياء على FTP.


⭐️ أظهر دعمك

إذا وجدت كراكن مفيدة أو مثيرة للاهتمام، فيُرجى التفكير في منحنا نجمة على GitHub. دعمك يساعد في تعزيز المشروع ويتيح للآخرين معرفة أنه يستحق الاطلاع عليه.

شكراً لدعمك! 🌟

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →