
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/j4fsec/haccthehub
أمن الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubj4fsec/haccthehub

HaccTheHub

منصة تعلم الأمن السيبراني مفتوحة المصدر ذاتية الاستضافة

عرض المستودع
52439منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

HaccTheHub

شعار

منصة تعلم أمن سيبراني مفتوحة المصدر ومستضيفة ذاتيًا
حول المشروع

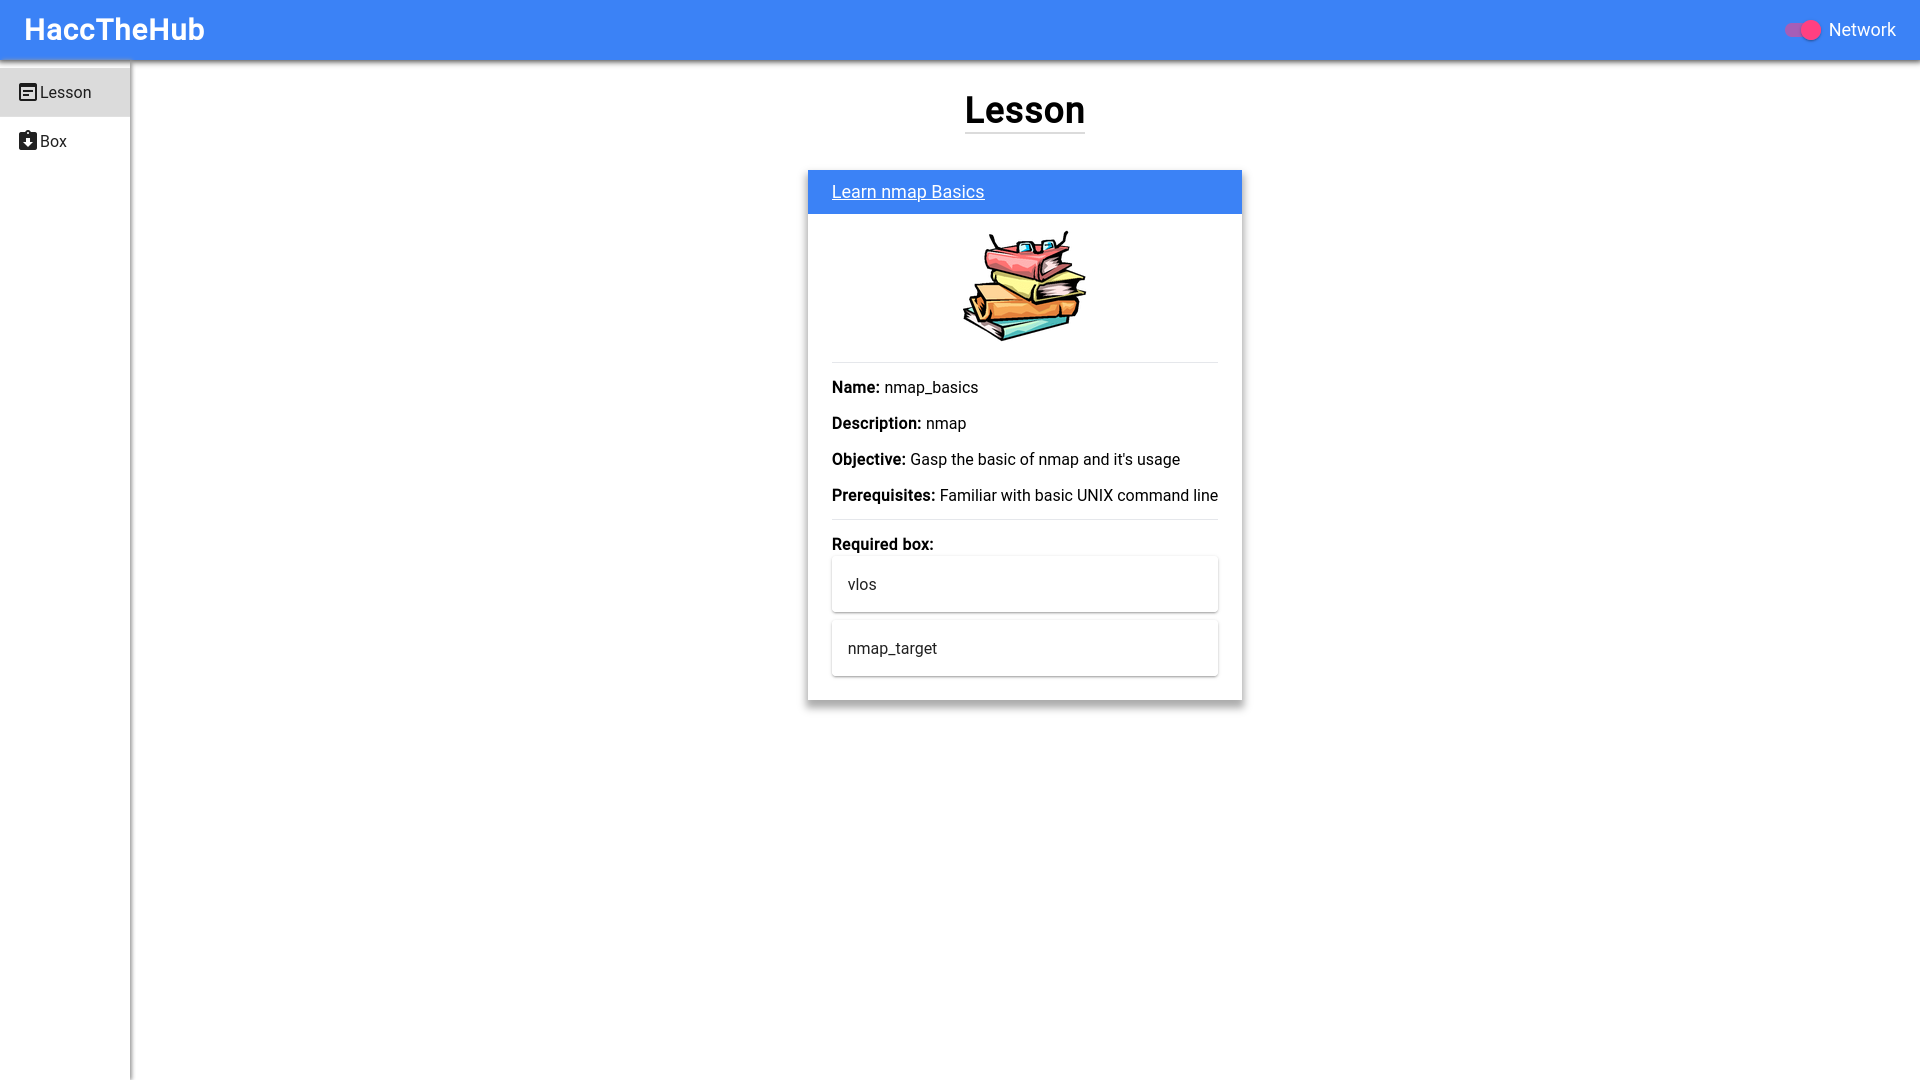
HaccTheHub هو مشروع مفتوح المصدر يوفر أمنًا سيبرانيًا

يتكون نظام HaccTheHub من 3 أجزاء رئيسية:

  • Docker: يحتوي على جميع الصناديق التي تشكل البيئة التي سوف نتعلم فيها.
  • الخلفية: التحكم في Docker والمسؤولية عن بدء/تدمير كل صندوق على حدة في النظام وإدارة الشبكات التي تربطهم في نظام موحد.
  • الواجهة الأمامية: واجهة رسومية للمستخدم للتفاعل مع النظام عبر متصفح الويب.

تم البناء باستخدام

  • Flask-RESTX
  • Next.js

البدء

لتشغيل HaccTheHub، ستحتاج إلى إعداد ما يلي

المتطلبات الأساسية

  • Docker (راجع توثيق Docker للإعداد)
  • Python 3 (تنزيل) أو فقط قم بتثبيت python3 من مدير الحزم الخاص بك.
  • Node.js 16 (تنزيل) أو استخدم مدير الحزم الخاص بك

التثبيت

  1. استنساخ المستودع
git clone https://github.com/J4FSec/HaccTheHub.git
  1. تثبيت التبعيات للخلفية
cd HaccTheHub/backend
python3 -m pip install -r requirements.txt
  1. وتبعيات الواجهة الأمامية
cd ../client
npm install

الاستخدام

  1. تشغيل Docker
  2. تشغيل الخلفية
cd ../backend
python3 main.py
  1. والواجهة الأمامية
cd ../client
npm start

يجب أن تكون واجهة المستخدم متاحة الآن عبر http://localhost:8080.

المساهمة

أي مساهمات مقدرة جدًا. إذا كان لديك اقتراح، يرجى عمل fork للمستودع وإنشاء طلب سحب. يمكنك أيضًا فتح مشكلة باستخدام الوسم enhancement.

  1. إنشاء fork للمشروع
  2. إنشاء فرع جديد للميزة الجديدة (git checkout -b feature/EpicFeature)
  3. تقديم تغييراتك (git commit -m "إضافة EpicFeature")
  4. الدفع إلى الفرع (git push origin feature/EpicFeature)
  5. فتح طلب سحب.

الترخيص

موزعة تحت رخصة GNU Affero General Public License v3.0. راجع LICENSE لمزيد من المعلومات.

المؤلفون

  • Dong Duong (@Cu64) - [email protected]
  • watch-dog-man (@watch-dog-man)

المساهمون

  • @Nehozun - أعاد بناء الواجهة الأمامية بالكامل. كنا سنضيع بدونه.

شكر وتقدير

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →