 ishannaik/cloakbin
باستبين مشفر بعدم المعرفة. يتم تشفير بياناتك قبل مغادرتها متصفحك.


تُشفَّر بياناتك في متصفحك قبل أن تغادر جهازك. لا يخزّن الخادم سوى النص المشفّر.


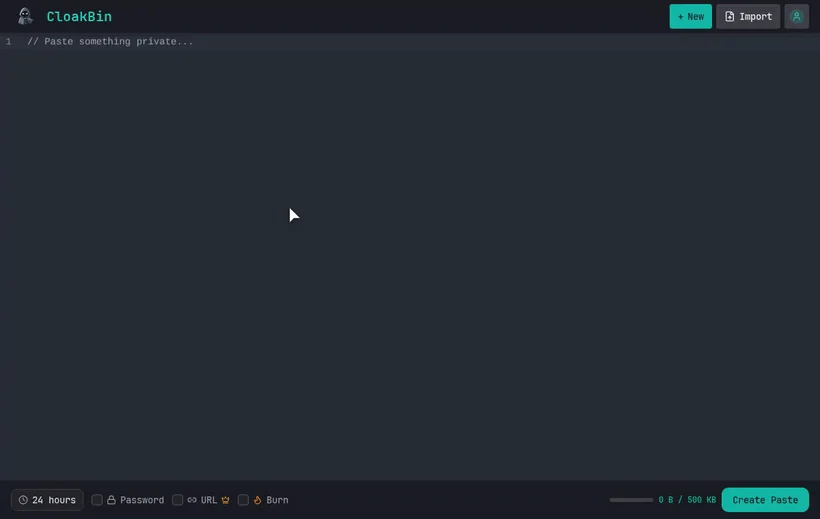
عرض حي • الإبلاغ عن خطأ • طلب ميزة
شارك سرًّا مباشرةً من طرفيتك. يُشفَّر على جهازك قبل رفع أي شيء:
echo "my-api-key" | npx cloakbin
⭐ هل تجد CloakBin مفيدًا؟ ضع نجمة على المستودع ليتمكن المزيد من الأشخاص من العثور عليه.
تخزّن مواقع لصق النصوص التقليدية بياناتك بنص صريح. يمكن لمسؤولي الخوادم أو القراصنة أو أي شخص لديه وصول إلى قاعدة البيانات قراءة كل ما تشاركه.
يقوم CloakBin بتشفير كل شيء في متصفحك قبل أن يصل إلى الخادم.
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
مفتاح التشفير موجود في جزء URL (#)، وهو الجزء الذي لا ترسله المتصفحات أبدًا إلى الخوادم. سترق قاعدة بياناتنا ولن تحصل إلا على نص مشفّر لا يمكنك قراءته.
| المكوّن | ما يراه |
|---|---|
| متصفحك | ✅ نص صريح (أنت تتحكم به) |
| الشبكة/مزوّد الخدمة | 🔒 نص مشفّر فقط |
| خادم CloakBin | 🔒 نص مشفّر فقط |
| قاعدة البيانات | 🔒 نص مشفّر فقط |
| مستلم URL | ✅ نص صريح (لديه المفتاح) |
تفاصيل التشفير:
crypto.getRandomValues)الوصف الكامل للبنية (صيغ النص المشفّر، مفاتيح الجزء، نموذج التهديد): docs/SECURITY-MODEL.md. الإبلاغ عن الثغرات: SECURITY.md.
يمكنك التحقق من الضمان بنفسك، في متصفحك:
POST الصادر الذي يحفظ الصصق وانظر إلى جسم الطلب. لن ترى سوى النص المشفّر وملح (salt)، ولن ترى أبدًا نصك الصريح، ولا مفتاح التشفير.# (جزء URL). وفقًا لمعيار الويب، لا ترسل المتصفحات الجزء أبدًا إلى الخادم. يبقى على جانب العميل.#fragment.المفتاح موجود فقط في الجزء وفي متصفح المستلم. الخادم وقاعدة بياناته وأي شخص على الشبكة يرون كتلًا مشفّرة. لا يمكن لأي مسار برمجي على جانب الخادم قراءة محتواك، لذا فإن أمر الاستدعاء القضائي لن يُظهر سوى نص مشفّر ولا شيء أكثر.
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
يشغّل CI الأمر pnpm run type-coverage لاكتشاف أي تراجع في تغطية الأنواع في الشيفرة المصدرية.
الخط الأساسي الحالي للشيفرة المصدرية هو 93.22%، مع تجاهل أنواع المسارات المولّدة في .svelte-kit،
لذا تفشل البوابة إذا انخفضت عن 93%.
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| الطبقة | التقنية |
|---|---|
| إطار العمل | SvelteKit 2.0, Svelte 5 |
| اللغة | TypeScript |
| التنسيق | Tailwind CSS 4.0 |
| قاعدة البيانات | MongoDB |
| التشفير | Web Crypto API |
| المحرر | CodeMirror 6 |
| الاستضافة | Vercel |
src/
├── lib/
│   ├── components/     # UI components
│   ├── db/             # Database adapters
│   └── crypto.ts       # Encryption (AES-256-GCM, PBKDF2)
├── routes/
│   ├── +page.svelte    # Create paste
│   ├── p/[id]/         # View paste
│   ├── api/            # REST endpoints
│   └── admin/          # Admin dashboard
└── app.html
CloakBin مفتوح المصدر. انشر نسختك الخاصة:
أسرع طريقة لتشغيل نسختك الخاصة هي Docker Compose، الذي يشغّل CloakBin وMongoDB معًا:
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin
cp .env.example .env
# Edit .env: set ADMIN_USER, ADMIN_PASS, and ORIGIN (the URL people use to reach it)
docker compose up -d
CloakBin بعد ذلك على http://localhost:3000. يتم الاحتفاظ باللصقات في وحدة التخزين mongo-data، لذا تبقى بعد عمليات إعادة التشغيل والترقيات.
لتجربته دون قاعدة بيانات (تُفقد اللصقات عند توقف الحاوية):







