 ioncodes/smbghost
ماسح لـ CVE-2020-0796 - ثغرة RCE عبر SMBv3.1.1 وضغط SMB

يحتوي هذا المستودع على السكربت الخاص بي للمسح الضوئي الذي يتيح لك معرفة ما إذا كان خادمك يستخدم SMBv3.1.1 مع تمكين ضغط SMB. وهذا يعني في النهاية أنك عرضة لـ CVE-2020-0796. في هذه المرحلة تم إصدار تصحيح أمني، يرجى التأكد من التحديث!
كما يقدم هيكل حزم موثق بالكامل يمكن استخدامه لمزيد من التحقيقات التي تستهدف بروتوكول SMB.
ضع في اعتبارك أن هذا الماسح سيخبرك فقط بما إذا كان لديك SMBv3.1.1 وضغط SMB ممكَّنين أم لا. وسيصنف النظام المُصحَّح على أنه عرضة للخطر أيضًا!
تحتوي الوحدة على تسجيل شامل وتتطلب مكتبة hexdump التي يمكنك تثبيتها باستخدام pip3 install --user hexdump. إذا كنت لا تريد التسجيل، يمكنك استخدام السكربت في logless_scanner.py.
python3 .\scanner.py 127.0.0.1 445
NetBIOS (4): 000000c0
Header (64): fe534d42400000000000000000001f00000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000
Negotiation (128): 24000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
Packet (196): 000000c0fe534d42400000000000000000001f0000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000024000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
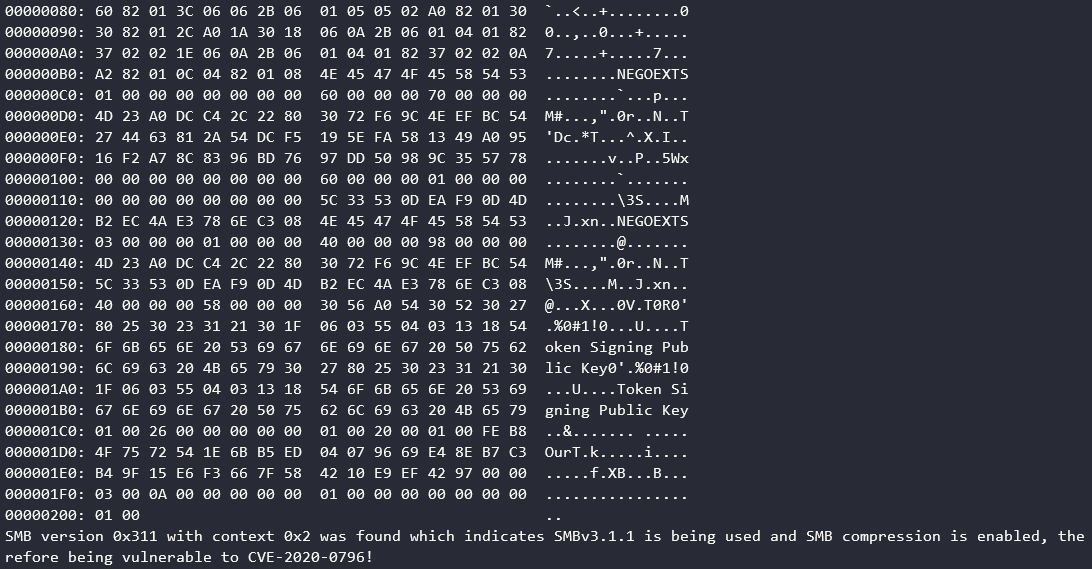
تم حذف بعض المخرجات من أجل قراءة أفضل. إذا كنت عرضة للخطر، فسيخرج السكربت النص التالي:
SMB version 0x311 with context 0x2 was found which indicates SMBv3.1.1 is being used and SMB compression is enabled, therefore being vulnerable to CVE-2020-0796!
إذا كنت غير قادر على تثبيت التصحيح الأمني المقدم من مايكروسوفت، فيرجى التفكير في تعطيل ضغط SMB باستخدام الأمر التالي:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters" DisableCompression -Type DWORD -Value 1 -Force
ومع ذلك، فإن هذا لن يحميك من التعرض للاختراق إذا كنت أنت العميل المتصل بجهاز مخترَق.






