
 infobyte/faraday
منصة إدارة الثغرات الأمنية مفتوحة المصدر


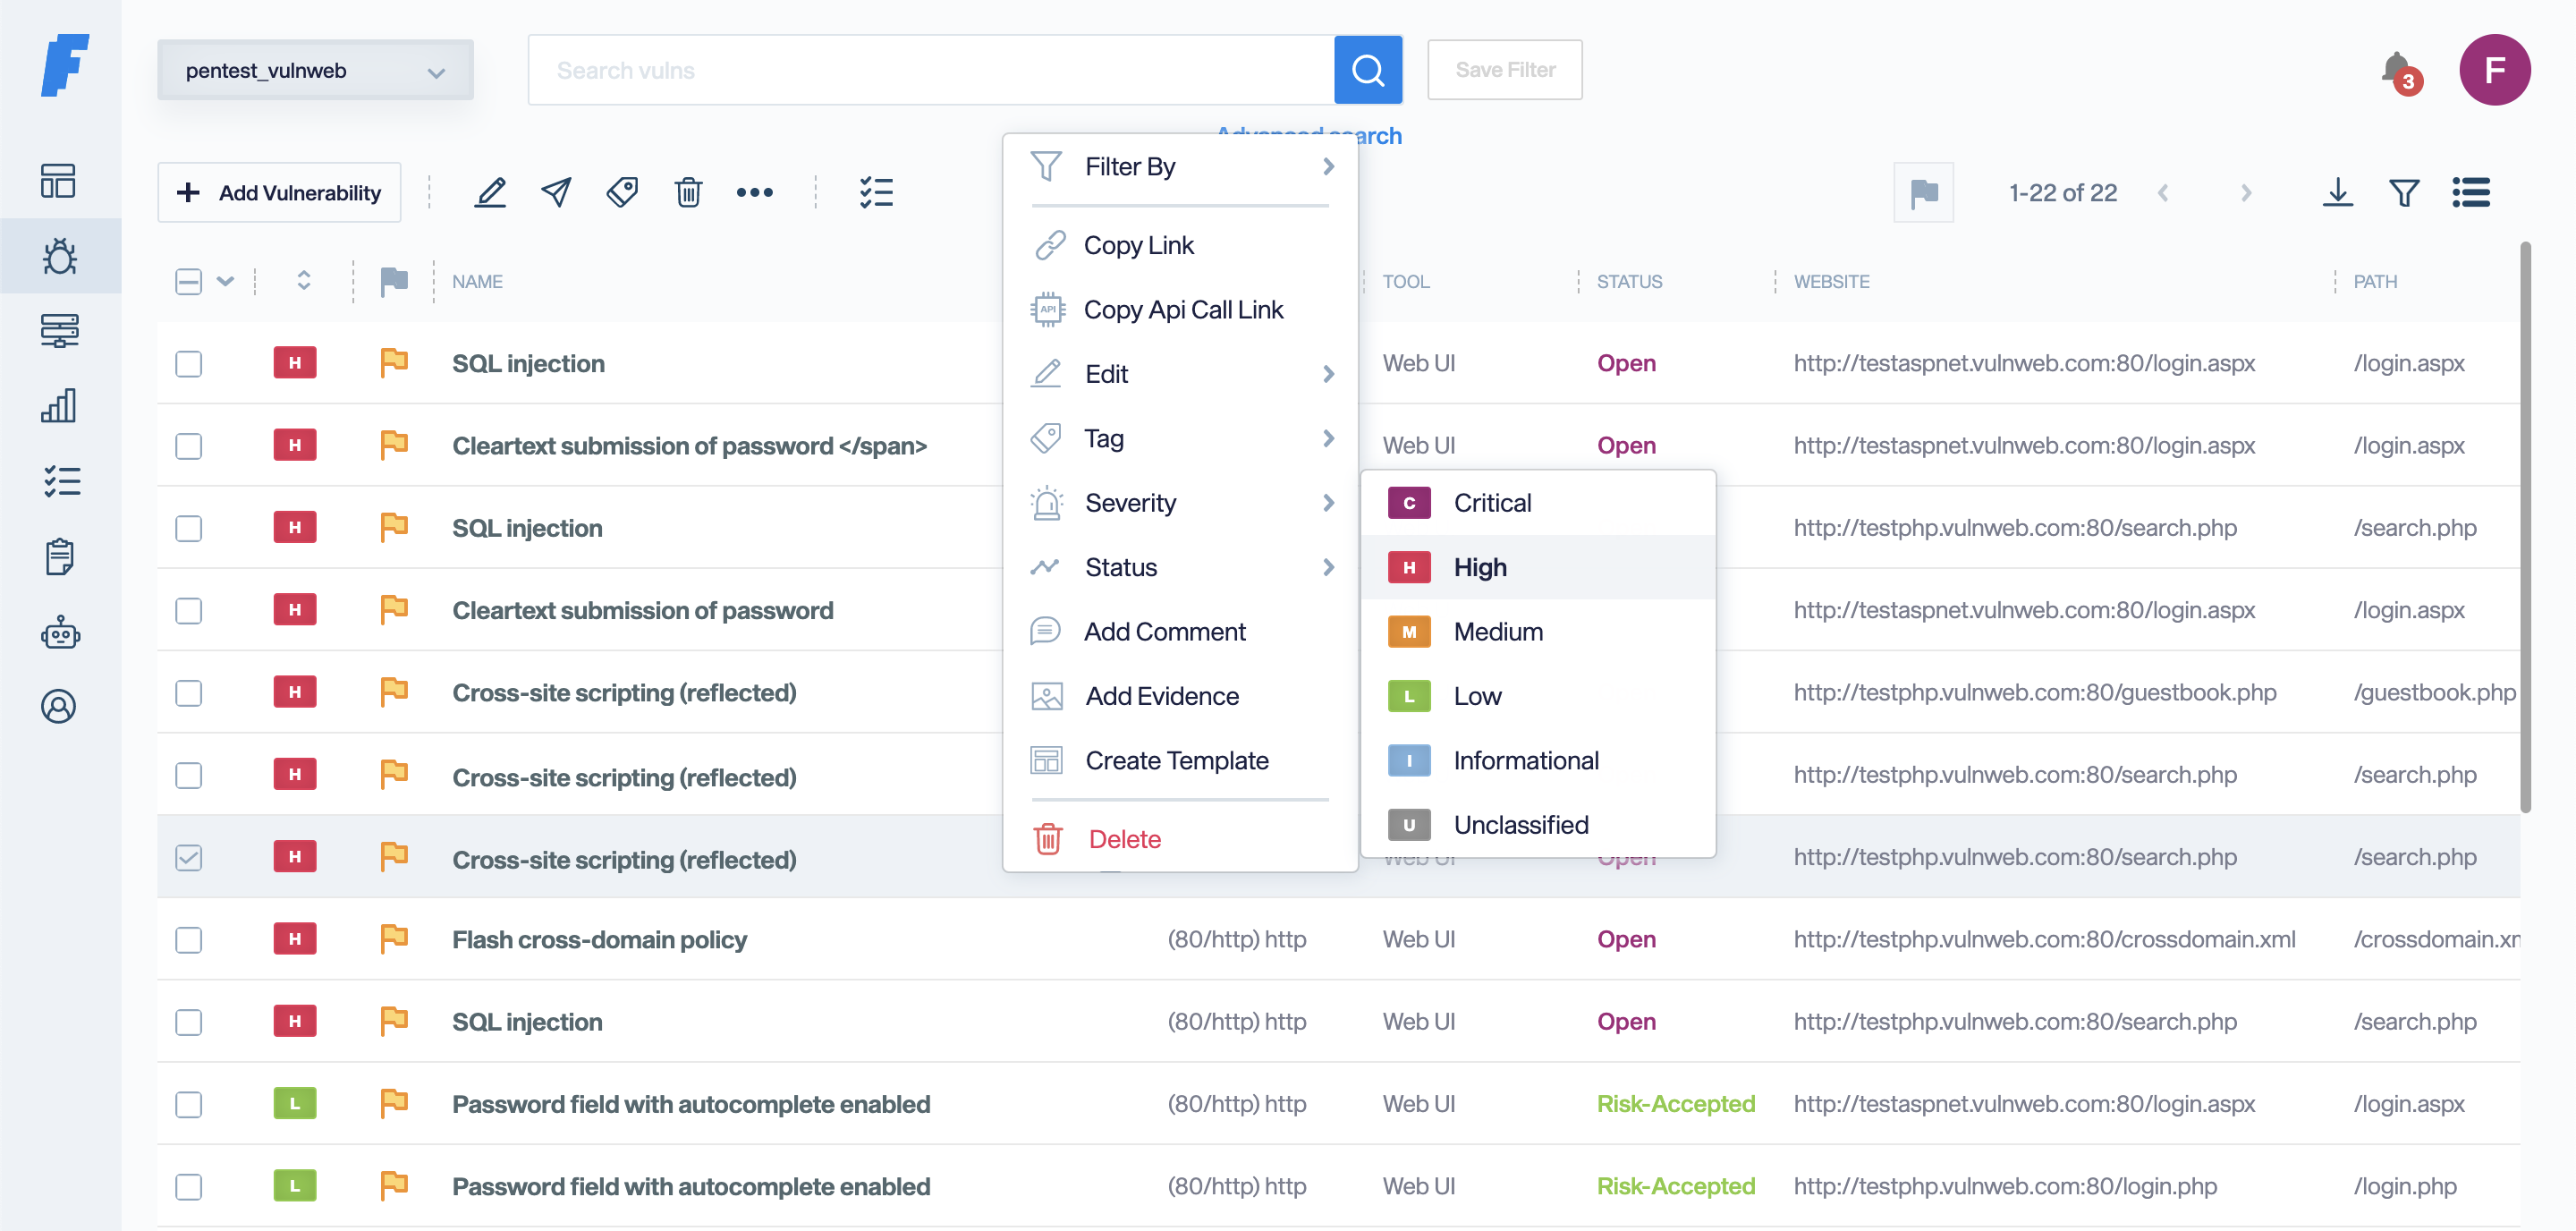
للأمن مهمتان صعبتان: تصميم طرق ذكية للحصول على معلومات جديدة، وتتبع النتائج لتحسين جهود المعالجة. مع Faraday، يمكنك التركيز على اكتشاف الثغرات بينما نساعدك في الباقي. ما عليك سوى استخدامه في الطرفية والحصول على عملك منظمًا أثناء التنقل. صُمم Faraday ليتيح لك الاستفادة من الأدوات المتاحة في المجتمع بطريقة متعددة المستخدمين حقًا.
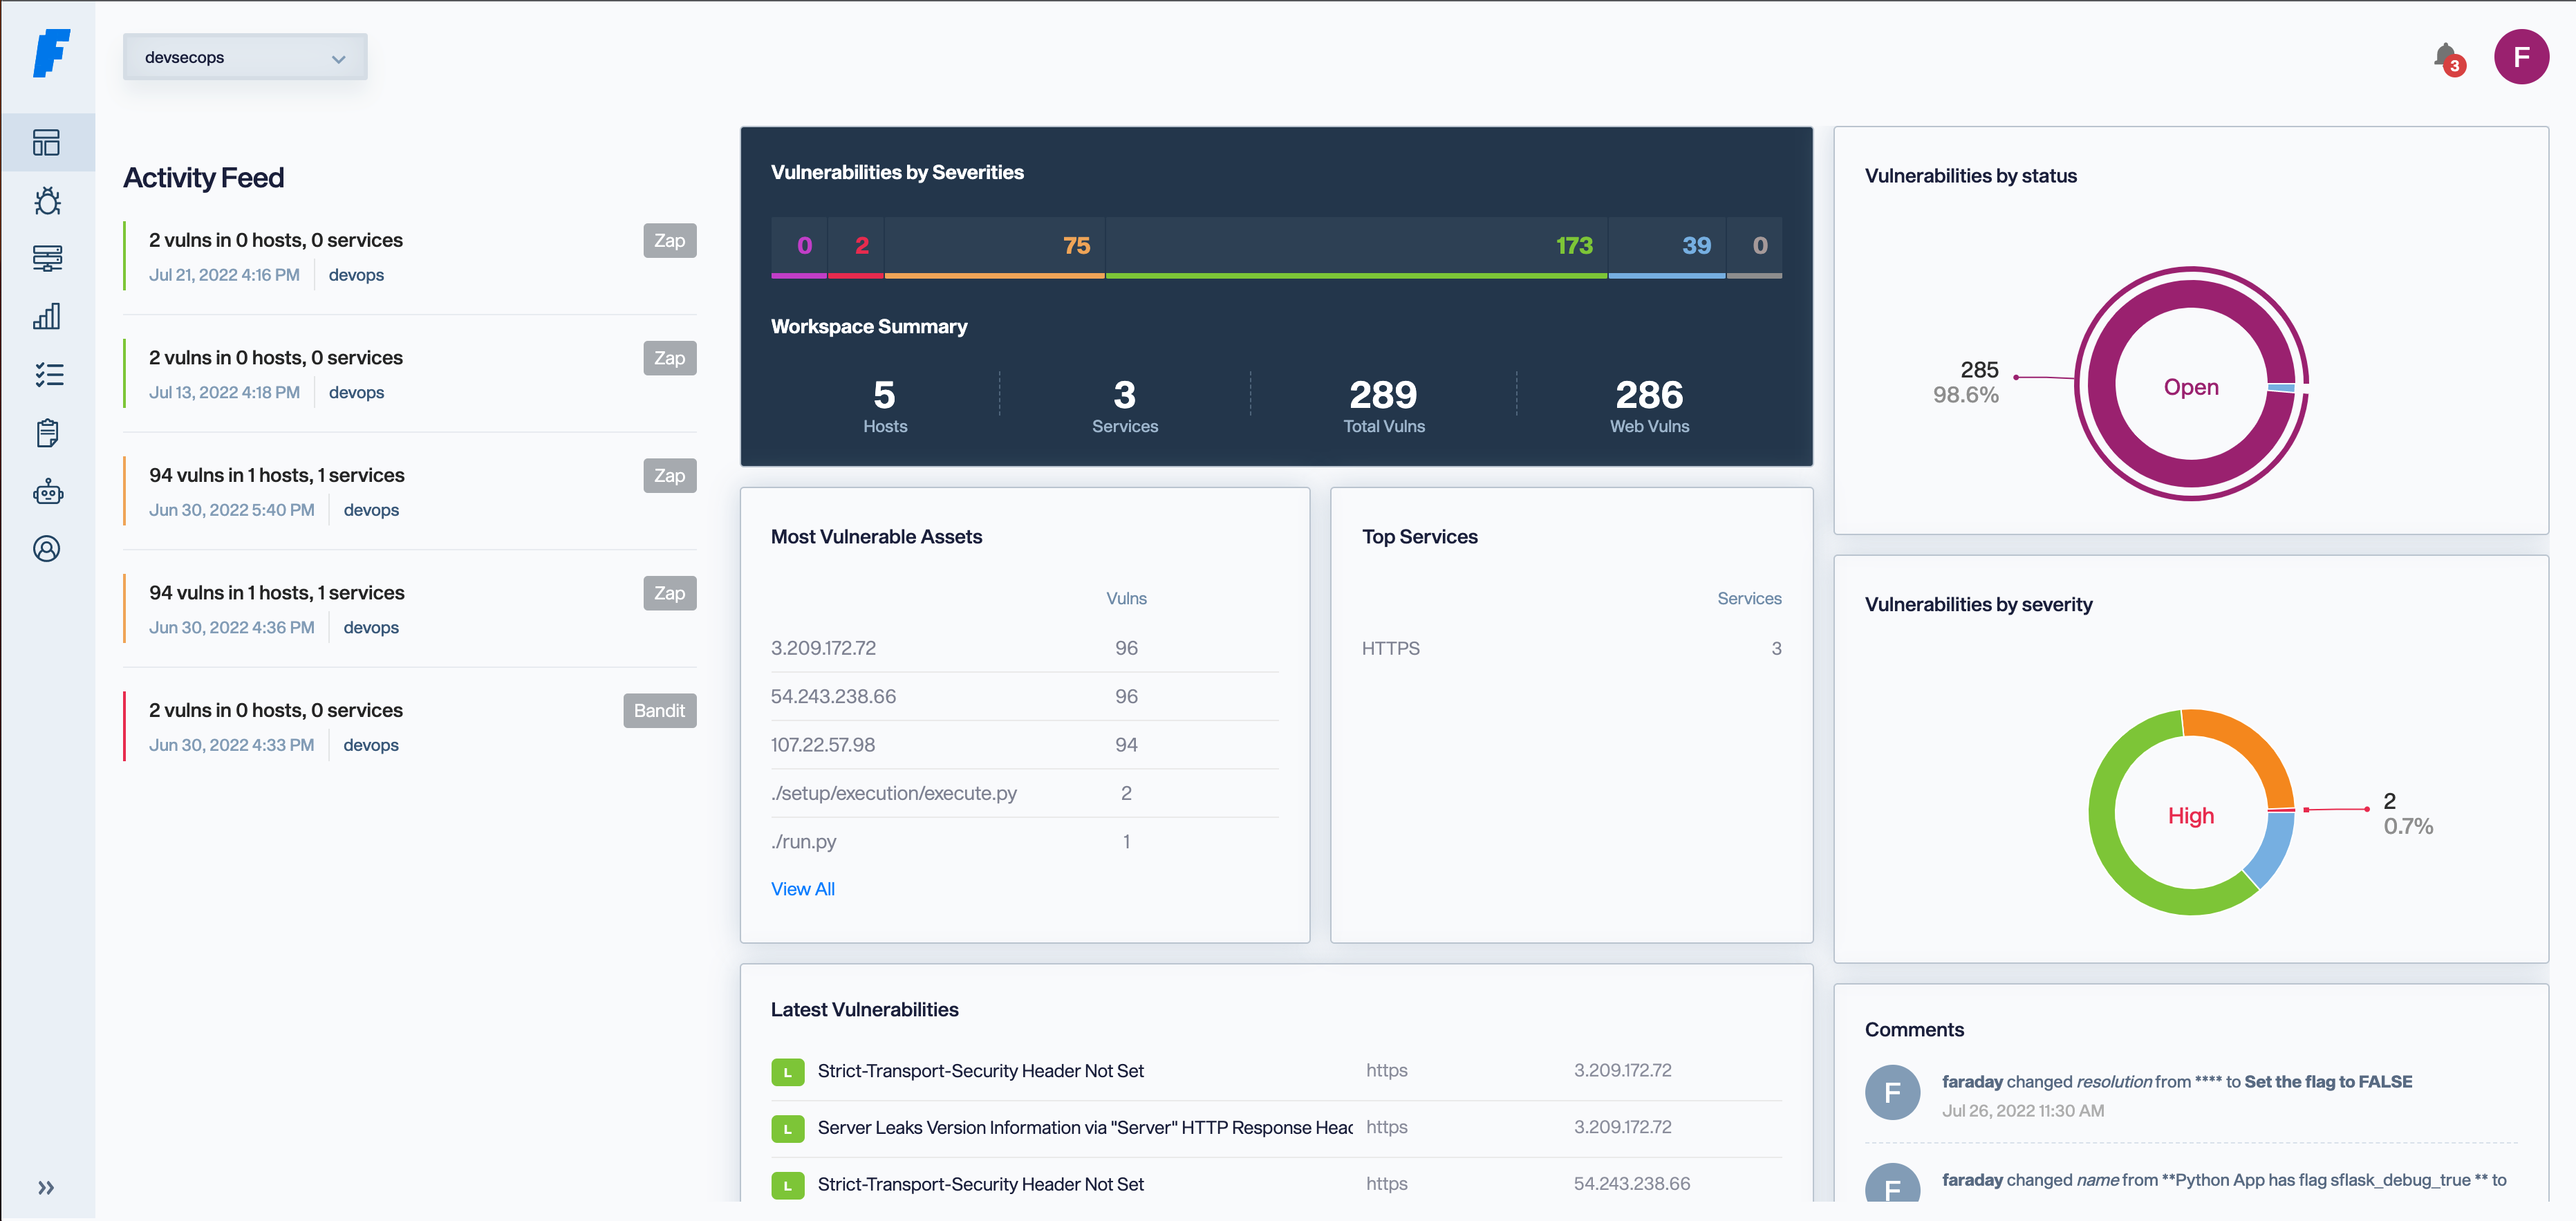
يقوم Faraday بتجميع وتوحيد البيانات التي تحمّلها، مما يسمح باستكشافها في تصورات مختلفة مفيدة للمديرين والمحللين على حد سواء.
لقراءة المزيد عن أحدث الميزات، اطلع على ملاحظات الإصدار!
أسهل طريقة لتشغيل faraday هي استخدام docker-compose الخاص بنا
$ wget https://raw.githubusercontent.com/infobyte/faraday/master/docker-compose.yaml
$ docker-compose up
إذا كنت تريد التخصيص، يمكنك العثور على مثال للتكوين هنا رابط
تحتاج إلى تشغيل Postgres أولاً.
 $ docker run \
     -v $HOME/.faraday:/home/faraday/.faraday \
     -p 5985:5985 \
     -e PGSQL_USER='postgres_user' \
     -e PGSQL_HOST='postgres_ip' \
     -e PGSQL_PASSWD='postgres_password' \
     -e PGSQL_DBNAME='postgres_db_name' \
     faradaysec/faraday:latest
$ pip3 install faradaysec
$ faraday-manage initdb
$ faraday-server
يمكنك العثور على برامج التثبيت في صفحة الإصدارات
$ sudo apt install faraday-server_amd64.deb
# Add your user to the faraday group
$ faraday-manage initdb
$ sudo systemctl start faraday-server
أضف مستخدمك إلى مجموعة faraday ثم شغّل
إذا كنت تريد التشغيل مباشرة من هذا المستودع، فهذه هي الطريقة الموصى بها:
$ pip3 install virtualenv
$ virtualenv faraday_venv
$ source faraday_venv/bin/activate
$ git clone [email protected]:infobyte/faraday.git
$ pip3 install .
$ faraday-manage initdb
$ faraday-server
اطلع على وثائقنا للحصول على معلومات مفصلة حول كيفية تثبيت Faraday على جميع المنصات المدعومة لدينا
لمزيد من المعلومات حول التثبيت، اطلع على ويكي التثبيت.
في متصفحك الآن يمكنك الانتقال إلى http://localhost:5985 وتسجيل الدخول باسم المستخدم "faraday"، وكلمة المرور التي توفرها عملية التثبيت
تعرّف على نهج Faraday الشامل وأعد التفكير في إدارة الثغرات.
إعداد Bandit و OWASP ZAP في خط الأنابيب الخاص بك
إعداد Bandit و OWASP ZAP و SonarQube في خط الأنابيب الخاص بك
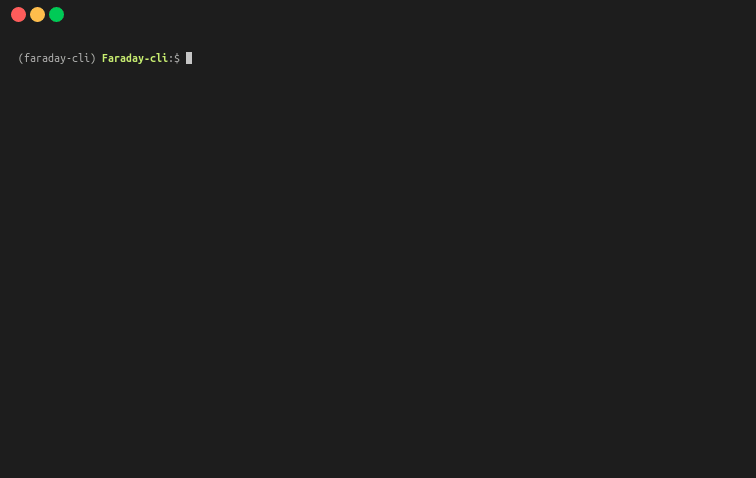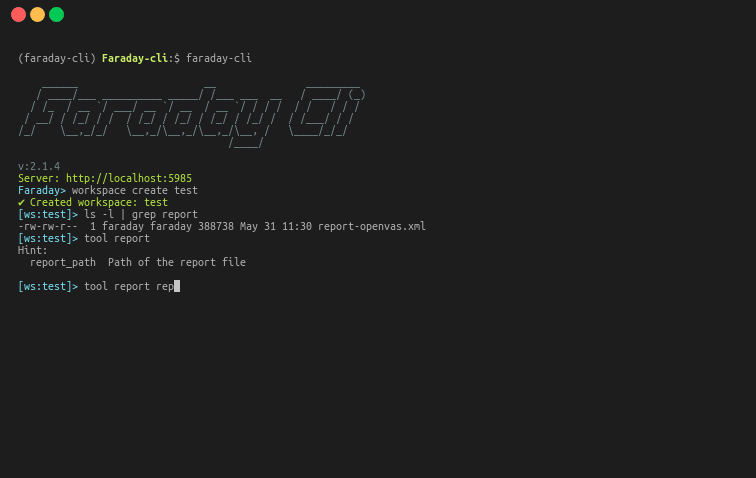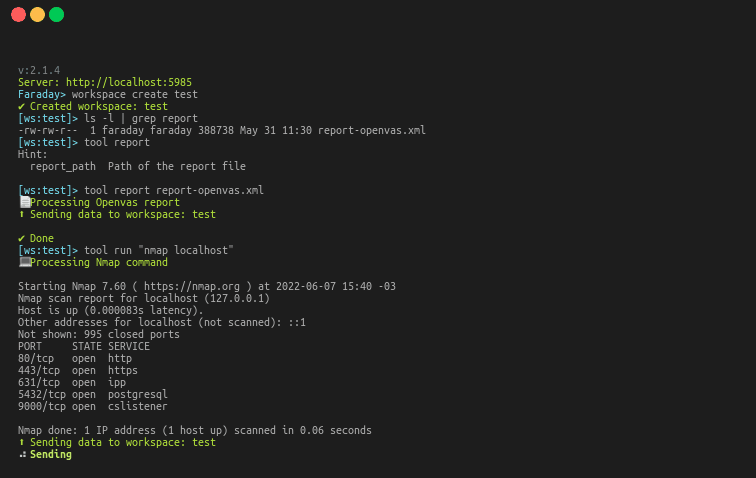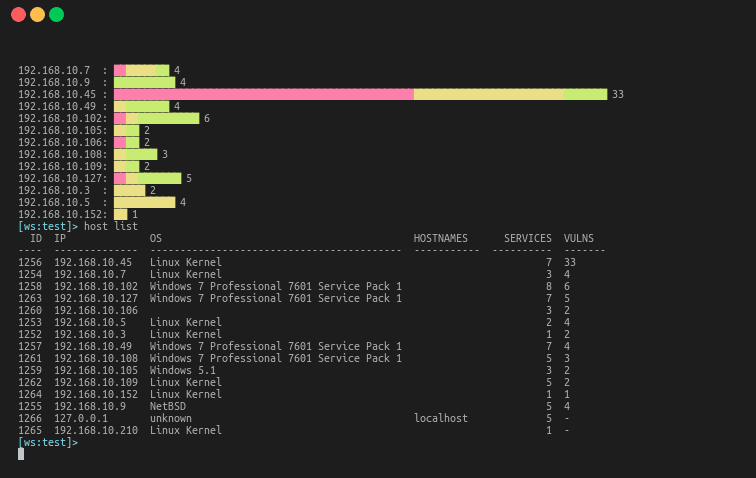
Faraday-cli هو عميل سطر الأوامر الخاص بنا، يوفر وصولاً سهلاً إلى أدوات وحدة التحكم، ويعمل في faraday مباشرة من الطرفية!
هذه طريقة رائعة لأتمتة الفحوصات، ودمجها في خط أنابيب CI/CD أو مجرد الحصول على مقاييس من مساحة العمل
$ pip3 install faraday-cli
اطلع على مستودع faraday-cli الخاص بنا
اطلع على الوثائق هنا.
Faraday Agents Dispatcher هو أداة تمنح Faraday القدرة على تشغيل الماسحات الضوئية أو الأدوات عن بُعد من المنصة والحصول على النتائج.
اربط أدواتك المفضلة من خلال الإضافات الخاصة بنا. يوجد حاليًا أكثر من 80+ أداة مدعومة، ومن بينها ستجد:
هل تفتقد أداتك المفضلة؟ أنشئ Pull Request!
هناك نوعان من الإضافات:
إضافات Console التي تفسر مخرجات الأدوات التي تنفذها.
$ faraday-cli tool run \"nmap www.exampledomain.com\"
💻 Processing Nmap command
Starting Nmap 7.80 ( https://nmap.org ) at 2021-02-22 14:13 -03
Nmap scan report for www.exampledomain.com (10.196.205.130)
Host is up (0.17s latency).
rDNS record for 10.196.205.130: 10.196.205.130.bc.example.com
Not shown: 996 filtered ports
PORT     STATE  SERVICE
80/tcp   open   http
443/tcp  open   https
2222/tcp open   EtherNetIP-1
3306/tcp closed mysql
Nmap done: 1 IP address (1 host up) scanned in 11.12 seconds
⬆ Sending data to workspace: test
✔ Done
إضافات Report التي تتيح لك استيراد المخرجات التي تم إنشاؤها مسبقًا مثل XMLs و JSONs.
faraday-cli tool report burp.xml
إنشاء إضافات مخصصة سهل للغاية، اقرأ المزيد عن الإضافات.
يمكنك الوصول مباشرة إلى API الخاص بنا، اطلع على الوثائق هنا.
