
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/identity-threat-labs/cve-2024-6387-vulnerability-checker
الاستطلاعماسحات الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الشبكاتاختبار الاختراق
GitHubidentity-threat-labs/cve-2024-6387-vulnerability-checker

CVE-2024-6387-Vulnerability-Checker

مشاركة

يتحقق هذا البرنامج النصي بلغة Python من ثغرة CVE-2024-6387 في خوادم OpenSSH. يدعم عناوين IP متعددة، وعناوين URL، ونطاقات CIDR، والمنافذ. يمكن للبرنامج النصي أيضًا قراءة العناوين من ملف.

عرض المستودع
234منذ 2 سنواتلم تتم المراجعة بعد

مدقق الثغرة الأمنية CVE-2024-6387

نظرة عامة

تم تصميم هذا البرنامج النصي بلغة Python للتحقق من خوادم SSH بحثًا عن الثغرة الأمنية CVE-2024-6387، والتي تستهدف regreSSHion المكتشفة مؤخرًا، والمرتبطة بإصدارات محددة من OpenSSH. تدعم الأداة عناوين IP متعددة، وعناوين URL، ونطاقات CIDR، والمنافذ، ويمكنها أيضًا قراءة العناوين من ملف. يتم عرض النتائج بطريقة مصنفة وملونة لسهولة القراءة.
regreSSHion

تم الإنشاء بواسطة فيليبي بيريس - باحث تهديدات أول ومدافع عن الأمن السيبراني

المميزات

  • قابل للتخصيص: حدد عناوين IP متعددة، وعناوين URL، ونطاقات CIDR، والمنافذ.
  • دعم إدخال الملفات: قراءة العناوين والنطاقات من ملف.
  • مخرجات ملونة: تمييز سهل بين النتائج الضعيفة والآمنة وغير المعروفة والخطأ.
  • معالجة النطاقات الشبكية: توسيع نطاقات CIDR تلقائيًا إلى عناوين IP فردية.

المخرجات

  • آمن: خوادم غير ضعيفة.
  • ضعيف: خوادم تشغل إصدار ضعيف من OpenSSH.
  • غير معروف: خوادم ذات إصدار SSH غير معروف.
  • خطأ: خوادم لا يمكن الوصول إليها أو حلها.

الاستخدام

سطر الأوامر

لتشغيل البرنامج النصي مع عناوين IP متعددة، أو URLs، أو نطاقات CIDR مباشرة من سطر الأوامر:

python3 CVE-2024-6387-Vulnerability-Checker.py <addresses> -p <ports> -t <timeout> 
  • العناوين: عناوين IP، أو URLs، أو نطاقات CIDR للفحص (مفصولة بمسافات).

  • -p, --ports: قائمة بأرقام المنافذ مفصولة بفواصل لـ SSH (الافتراضي: 22).

  • -t, --timeout: مهلة الاتصال بالثواني (الافتراضي: 5.0).
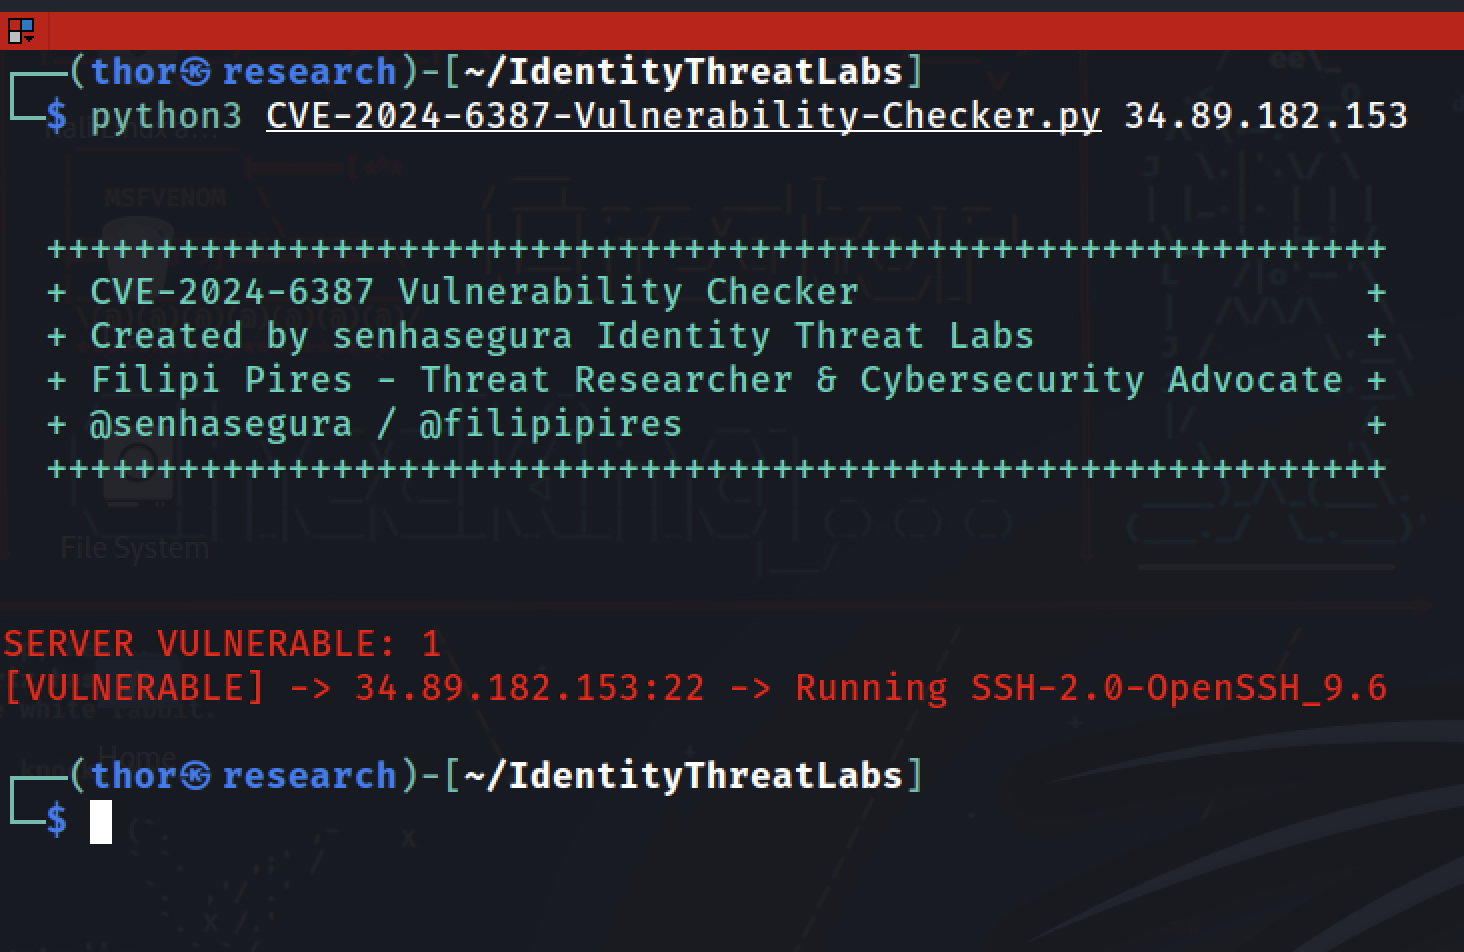
image

من ملف

لتشغيل البرنامج النصي مع عناوين محددة في ملف:

python3 CVE-2024-6387-Vulnerability-Checker.py -f <filename> -p <ports> -t <timeout>
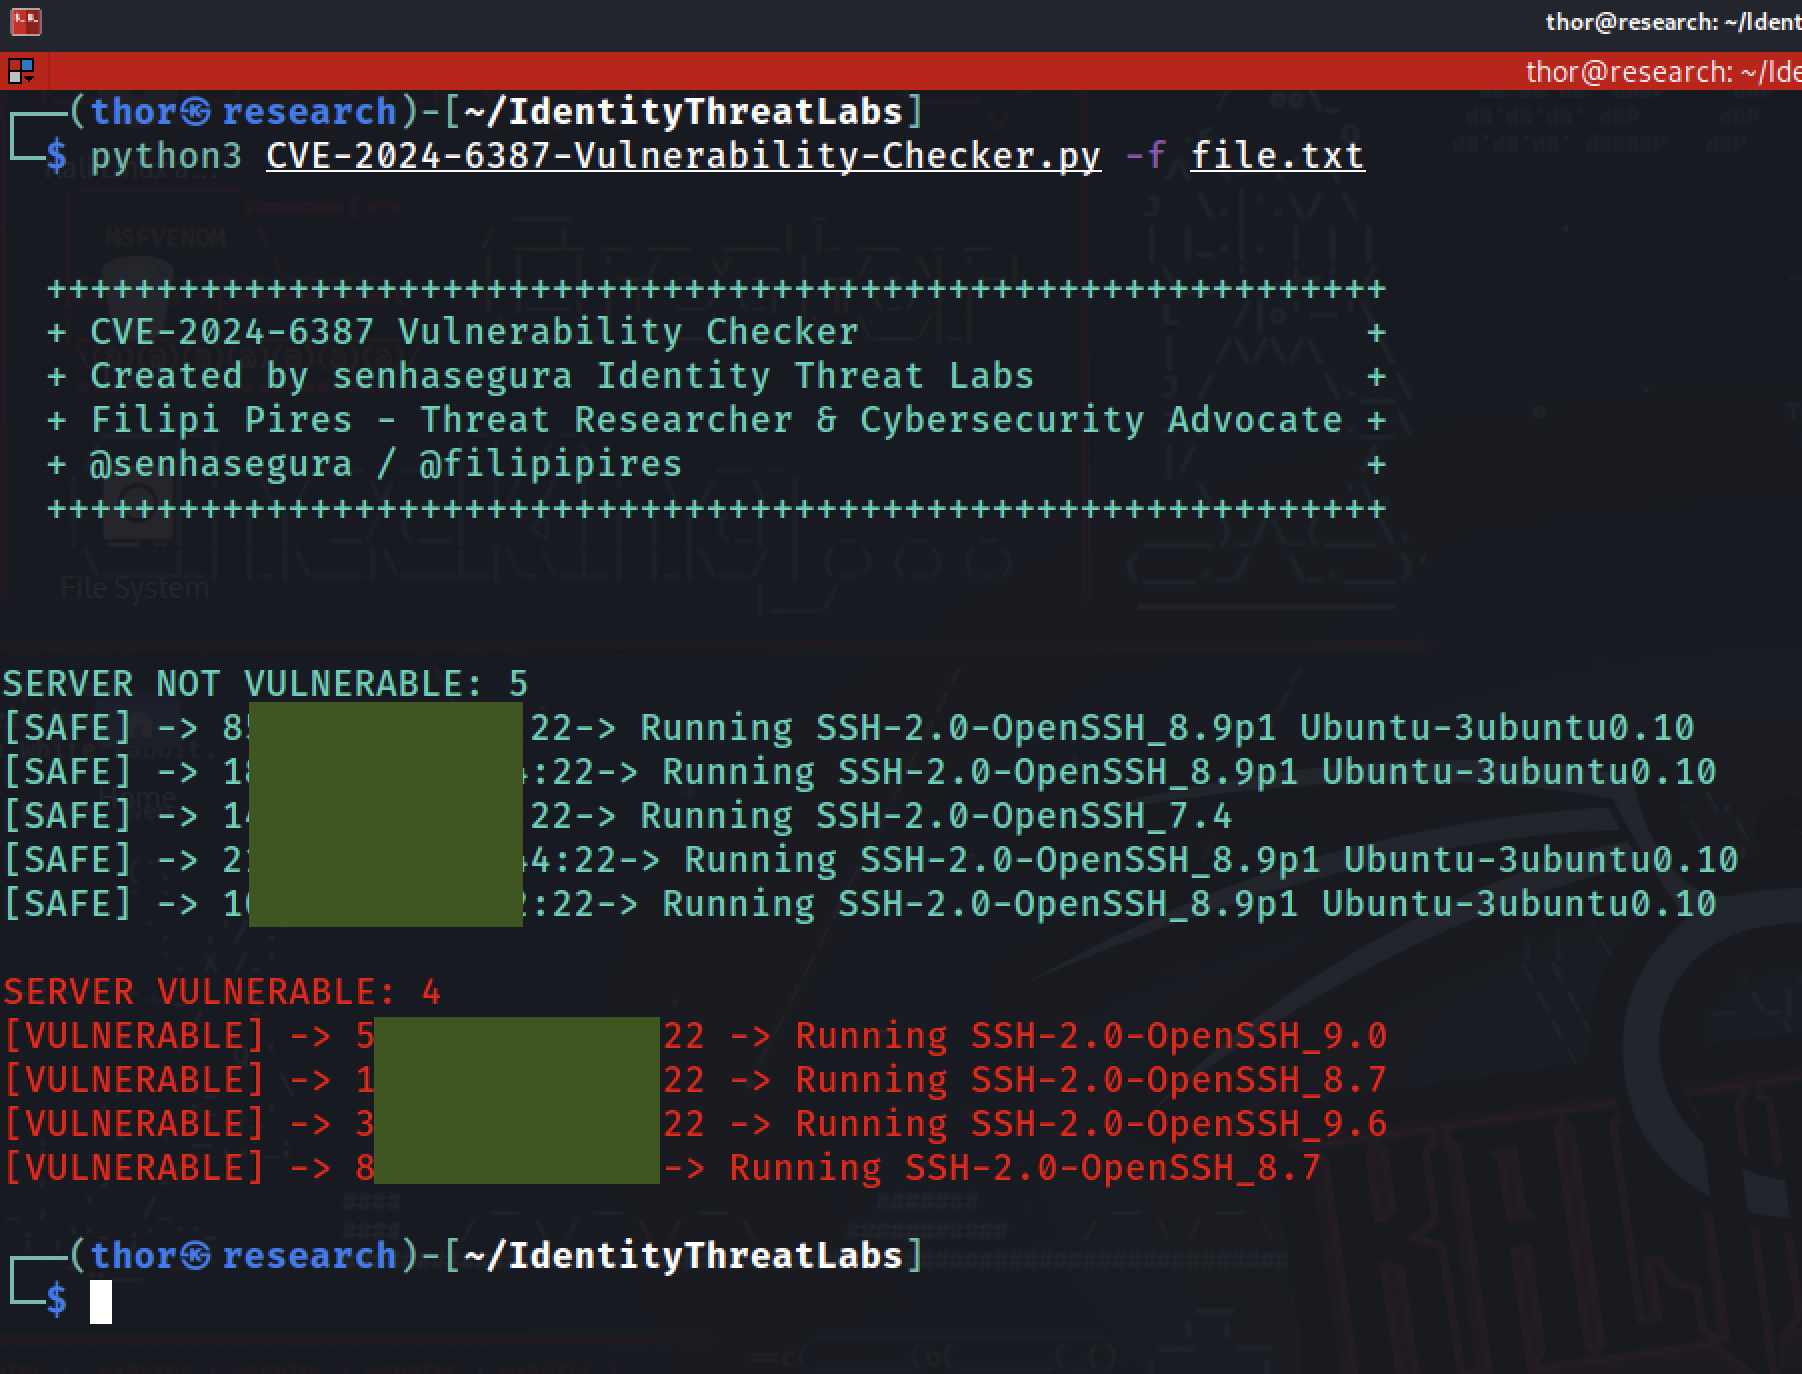
  • اسم الملف: ملف يحتوي على قائمة عناوين IP أو نطاقات CIDR.
image

مثال استخدام

لفحص عناوين IP متعددة، أو URLs، أو نطاقات CIDR مباشرة من سطر الأوامر:

python3 CVE-2024-6387-Vulnerability-Checker.py 192.168.1.1 192.168.1.2 192.168.1.0/24 example.com -p 22,2222 -t 5.0
  • لفحص العناوين من ملف:
python3 CVE-2024-6387-Vulnerability-Checker.py -f addresses.txt -p 22,2222 -t 5.0

مثال لملف addresses.txt:

192.168.1.1
example.com
192.168.1.0/24

المساهمة

المساهمات مرحب بها! يرجى اتباع هذه الخطوات للمساهمة:

1. انسخ المستودع (Fork): انقر على زر "Fork" في أعلى يمين هذه الصفحة.

2. استنساخ نسختك: استنسخ المستودع المنسوخ إلى جهازك المحلي:

git clone https://github.com/YOUR_USERNAME/CVE-2024-6387-Vulnerability-Checker.git
cd CVE-2024-6387-Vulnerability-Checker

3. إنشاء فرع: أنشئ فرعًا جديدًا لميزتك أو إصلاح الخلل.

git checkout -b my-feature-branch

4. إجراء التغييرات: قم بإجراء تغييراتك على الكود.

5. تنفيذ التغييرات: قم بتنفيذ التغييرات مع رسالة وصفية.

git add .
git commit -m "Description of the changes"

6. دفع الفرع: ادفع فرعك إلى المستودع المنسوخ.

git push origin my-feature-branch

7. إنشاء طلب سحب: اذهب إلى المستودع الأصلي على GitHub، وانقر على "New Pull Request". اختر فرعك من القائمة المنسدلة للمقارنة، ثم أرسل طلب السحب.


الإطلاق

[9 يوليو 2024]

  • الإصدار الأول - الإطلاق

[28 أغسطس 2024]

  • تحديث المستودع

المراجع

مدونة Qualys - regreSSHion: ثغرة تنفيذ كود عن بعد غير مصادق عليه في خادم OpenSSH

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





