
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SharpML — أداة صيد كلمات مرور مشاركات الشبكة باستخدام التعلم الآلي | Kitploit

أدوات/GitHubGitHub/hunniccyber/sharpml
هجمات كلمات المرورتسريب البياناتجمع المعلوماتتعلم الآلة
GitHubhunniccyber/sharpml

SharpML

أداة صيد كلمات مرور مشاركات الشبكة باستخدام التعلم الآلي

عرض المستودع
1281946منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

SharpML

SharpML هي أداة إثبات مفهوم لاستخراج البيانات من مشاركات الملفات باستخدام التعلم الآلي بلغتي Python و C#.

تمت مناقشة الأداة بمزيد من التفاصيل على مدونتنا هنا، ولكن ملخصها أدناه أيضًا:

SharpML هي أداة تعتمد على C# و Python تقوم بعدد من العمليات بهدف استخراج البيانات من مشاركات الملفات، والاستعلام عن Active Directory للمستخدمين، وإسقاط نموذج تعلم آلي وقواعده المرتبطة، وإجراء عمليات التحقق من المصادقة عبر Active Directory، بهدف أتمتة عملية البحث عن كلمات المرور في مشاركات الملفات من خلال تغذية البيانات المستخرجة إلى نموذج التعلم الآلي.

نموذج التعلم الآلي مكتوب بلغة Python، وقد تم تطويره باستخدام خوارزمية مخصصة لتحديد احتمالية وجود كلمات المرور. تم تجميع النموذج باستخدام PyInstaller ويوضع كملف مورد داخل الغلاف C#، الذي يتوسط بين نفسه والبيانات والنموذج. يمكن رؤية منطق البرنامج أدناه:
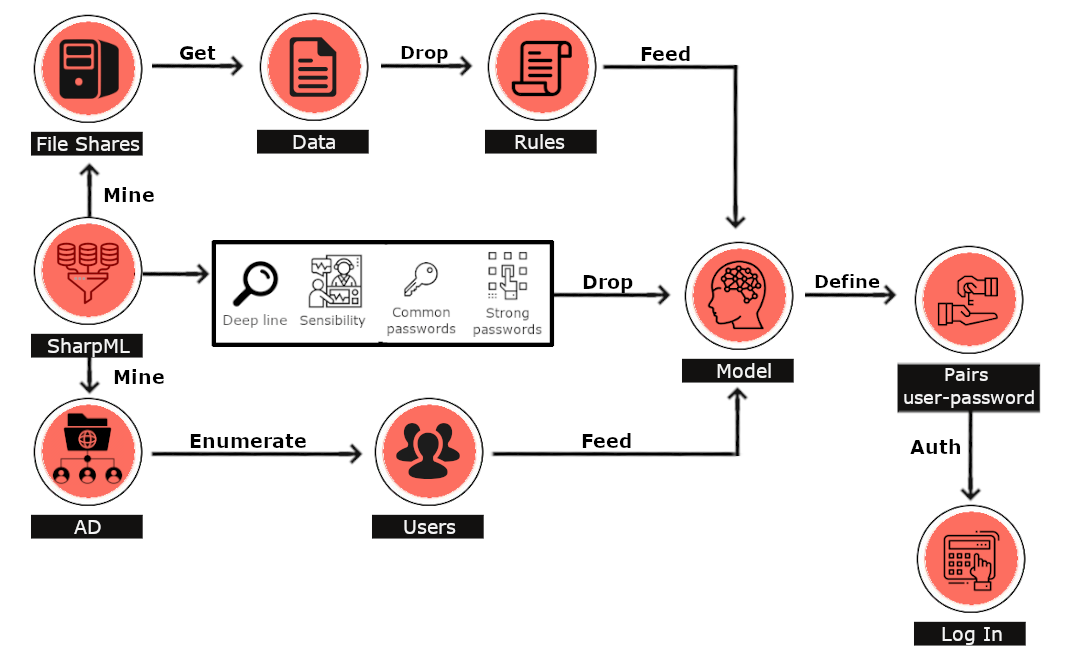
منطق البرنامج

حاليًا، يسمح بتقييم مشاركة ملف واحدة فقط.

ستحتاج إلى صلاحية قراءة لمشاركة الملف التي تستهدفها، وبعدها ستقوم الأداة بتنفيذ أنشطتها بشكل مستقل في الغالب.

يوجد إصدار مُجمّع في قسم الإصدارات، ويجب ملاحظة أن هذه الأداة حاليًا هي إثبات مفهوم وتخضع للعديد من التحسينات.

الاستخدام:

cmd.exe

C:\> SharpML.exe -u \\fileshare\d$

Cobalt Strike

> execute-assembly SharpML.exe -u \\fileshare\d$

المؤلفون

Marco Valentini

Tom Kallo

قائمة المهام

  • عند تشغيل SharpML، سيحاول التحقق من جميع المستخدمين الذين يعثر عليهم. إذا كانت سياسة قفل المجال مقيدة، فقد يحاول التحقق من المستخدمين عدة مرات ويؤدي إلى قفل الحساب في حالة فشل المصادقة المتعدد.
  • يجب تطبيق بعض القيود على حجم الملفات لمنع الملفات النصية الكبيرة من التسبب في اختناق عند نسخ البيانات الأولية.
  • اختيار خيار تشغيل مشاركات ملفات متعددة في وقت واحد. من خلال تنفيذ أداة بحث تلقائية عن المشاركات، اجعل SharpML مستقلاً تمامًا ويبحث في الشبكة بأكملها.
  • تحسين بعض منطق البرنامج، بما في ذلك خيارات إضافية مثل اختيار التحقق من أشهر 10,000 كلمة مرور شائعة أم لا.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






