
 hidra0x/hidra
مشروع بحثي لكسر الحماية (jailbreak) لأجهزة A12 التي تعمل بنظام iOS 18.7.2، يربط ثغرة استعمال ما بعد التحرير (UAF) في AppleJPEGDriver (CVE-2026-20687) وصولاً إلى بدائية قراءة/كتابة في النواة (kernel read/write primitive). لا يوجد إصدار عام بعد.




A12 / iOS 18.7.2 — من UAF في AppleJPEGDriver إلى قراءة/كتابة في النواة.
Hidra هو مشروع بحثي لكسر الحماية لأجهزة A12 على iOS 18.7.2. وهو يُبنى
على UAF في النواة داخل AppleJPEGDriver (CVE-2026-20687) وعلى عمل
التحرير/الاستعادة المُتحكَّم به في hidgate-poc.
لا يوجد بناء عام لكسر الحماية بعد. Hidra مشروع بحثي، وليس كسر حماية عاملًا. وهو لا يوفّر قراءة/كتابة في النواة اليوم، ولا يتجاوز PAC/PPL/SPTM بعد، ولا يثبّت أي شيء. لا تشغّل بُنى البحث على هاتفك الأساسي.
«الذعر ليس النهاية. إنه دليل على أننا بالفعل في النواة.» Crash → Control → Jailbreak.
المسار الأول (IOHIDFamily، CVE-2026-28992) يؤدي إلى الانهيار فقط على
موفّر SPU القابل للوصول: الكائن المُحرَّر يقع في جهة الموفّر وcopyEvent لا يسلّم
أي حدث على هذا الهدف. المسار الثاني (AppleJPEGDriver،
CVE-2026-20687) مختلف:
0x58؛kIOReturnTimeout؛JpegRequest المُحرَّر بطلب من النوع نفسه؛هذا يكفي لبدء بناء بدائية في النواة. لكنه لا يكفي لكسر حماية بعد.
نموذج الإثبات (PoC) المفتوح المصدر للدخول هو MOON Probe:
hidgate-poc/PoC/applejpeg.
وهو يوضّح userclient، وABI الخاص بـ 0x58، وUAF المؤجَّل.
يفتح تطبيق مُحمَّل جانبيًا AppleJPEGDriver من النوع 0، ويرسل عمليات فك ترميز
غير متزامنة، ويجبر عملية فك ترميز متزامنة على بلوغ مهلة الـ 10 ثوانٍ. وهذا يعمل بالفعل على
جهاز الاختبار.
تُحرِّر المهلة كائن JpegRequest بينما تبقى عقدة الطابور المضمّنة فيه داخل
متجه كل مُرمِّز. ويحلّ تخصيص من النوع نفسه محل الكائن المُحرَّر. والهدف التالي
هو تحويل ذلك إلى واحد مما يلي:
JpegRequest؛IOSurface أو IOUserClient التابع للطلب؛مسار *(*(request+0)+0x28)() في نموذج الإثبات العام محميّ بـ PAC على A12
(autda + blraa)، لذا فإن جدول الدوال المزيّف ليس الخطوة الأولى.
يجب أن تكشف قراءة في النواة أو قناة جانبية إزاحة النواة وعناوين
الكائنات المستخدمة في البدائية. أسطح proc_pidfdinfo
وmach_port_kobject وmach_vm_region القياسية نظيفة على 18.7.2.
جهاز A12 هو arm64e. تستخدم النواة PAC لمؤشرات الدوال ومؤشرات البيانات. يحتاج Hidra إما إلى أداة توقيع/أوراكل، أو مسار للبيانات فقط يتجنب المؤشرات الموثّقة، أو تسريب مؤشر موقَّع صالح.
نص النواة وجداول الصفحات محمية. يحتاج المشروع إلى هجوم على جداول الصفحات يعتمد على البيانات فقط، أو تجاوز PPL، أو بدائية مدعومة لترقيع النواة قبل أن يتمكن من تثبيت bootstrap.
الهدف الأول هو كسر حماية شبه مقيّد: يُقلع الجهاز بشكل طبيعي، ويشغّل المستخدم تطبيق Hidra بعد إعادة التشغيل، ويُعاد تطبيق التمهيد. الاستمرارية غير المقيّدة هدف لاحق.
ستُشحن الحزمة على النحو التالي:
توجد أداة الاختبار على جانب الكمبيوتر في loader/. وهي تنفّذ
حلقة النمط شبه المقيّد:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
يستخدم pymobiledevice3 للحصول على معلومات جهاز USB، وتشغيل التطبيقات، وsyslog. الوكيل الحالي هو CandProbe، الذي يُصدر HIDRA_STAGE0_DONE حتى HIDRA_STAGE8_DONE. ويبقى HIDRA_JAILBROKEN محجوزًا حتى يتحقق بدائي نواة حقيقي.
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
المُحمِّل ليس ثغرة هروب من السجن بحد ذاته. إنه حلقة النقل والاختبار للمراحل S4-S7 المفقودة.
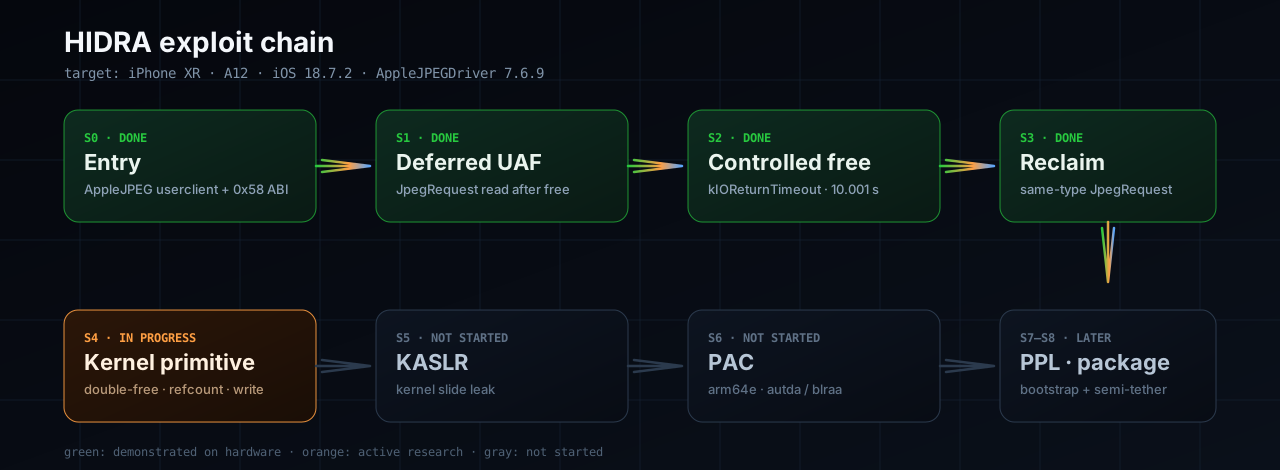
| المرحلة | المكوّن | الحالة |
|---|---|---|
| S0 | تطبيق الدخول + AppleJPEG userclient | مكتمل |
| S1 | JpegRequest UAF المؤجَّل | مكتمل |
| S2 | تحرير مُتحكَّم فيه لمدة 10 ثوانٍ | مكتمل |
| S3 | استعادة من النوع نفسه | مكتمل |
| S4 | بدائية double-free / الكتابة | قيد التنفيذ |
| S5 | KASLR + PAC | لم يبدأ |
| S6 | PPL / SPTM + الاستمرارية | لم يبدأ |
| S7 | الحزمة / التمهيد | لم يبدأ |
يوجد سلّم التحكم التفصيلي في
hidgate-poc/docs/kernel-control.md.
أحدث نتيجة: jpegclose (إغلاق userclient أثناء فك ترميز متزامن)
يعيد إنتاج UAF بقيمة far=0x308 دون Camera. لا تزال عملية الاستعادة
المزدوجة تخطئ الفتحة (x12=0)، لذا تبقى S4 مفتوحة.
| الجهاز | SoC | iOS | الحالة |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | جهاز الاختبار الأساسي |
| iPhone XS / XS Max | A12 | 18.7.x | غير مُختبَر؛ من المحتمل أن يكون من عائلة kext نفسها |
| iPhone 11 / SE 2 | A13 | 18.7.x | غير مُختبَر؛ قد يشارك برنامج التشغيل نفسه |
| iPhone 12 وما أحدث | A14+ | أي إصدار | غير مدعوم مبدئيًا |
| iOS 18.7.7+ / 26.4+ | — | — | مُرقَّع، غير مدعوم |
يبدأ المشروع بالجهاز الذي يمكننا اختباره: iPhone XR على 18.7.2. ستُضاف الدعم لأجهزة A12/A13 الأخرى فقط بعد استقرار بدائية النواة.
لا يوجد تاريخ إصدار موعود به. التاريخ أدناه تقدير بحثي وسيتأخر إذا فشلت أي مرحلة.
| الإنجاز | النافذة المستهدفة | معيار الخروج | الثقة |
|---|---|---|---|
| M4 | نوفمبر–ديسمبر 2026 | double-free قابل لإعادة الإنتاج أو بدائية كتابة | متوسطة-منخفضة |
| M5 | ديسمبر 2026–فبراير 2027 | تسريب KASLR + تجاوز PAC أو مسار بيانات فقط | منخفضة |
| M6 | مارس–مايو 2027 | تجاوز PPL/SPTM + نموذج أولي للتمهيد | منخفضة |
| M7 | الربع الثاني 2027 | بيتا مغلقة على iPhone XR 18.7.2 | منخفضة |
| M8 | الربع الثالث 2027 | بيتا عامة، إذا نجحت M4–M6 | منخفضة |
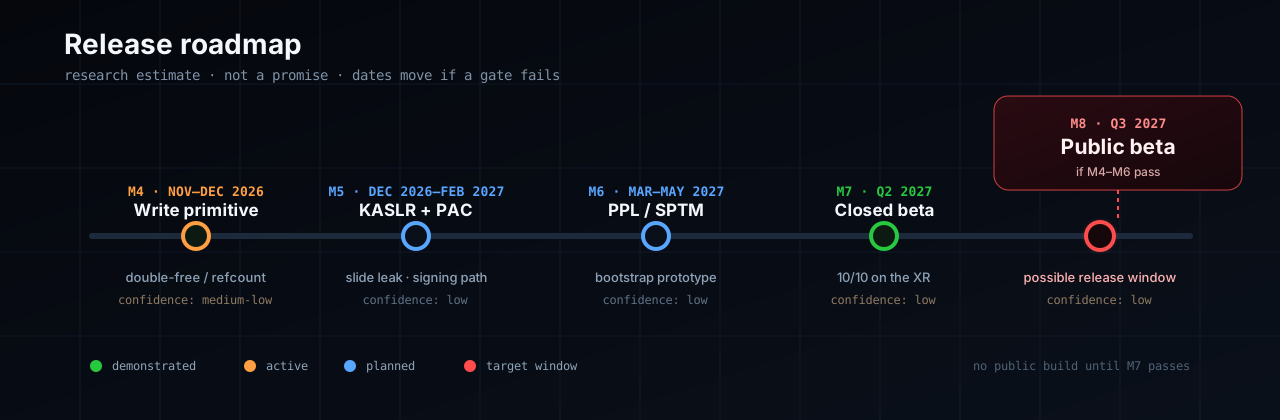
نافذة الإصدار العام المحتملة: الربع الثالث 2027. هذا ليس وعدًا. إذا تعذّر تجاوز PAC أو PPL، فقد تُصدَر Hidra كمجموعة أدوات بحثية للقراءة/الكتابة في النواة بدلًا من ثغرة هروب من السجن.
hidra/
  README.md
  docs/
    index.html           # dark landing page (GitHub Pages)
    architecture.md      # exploit chain, stage by stage
    roadmap.md           # milestones, dates, exit criteria
    faq.md               # device/support questions
  loader/
    hidra_loader.py      # PC-side semi-tethered harness
    README.md            # usage and limitations
  assets/
    banner.svg
    logo.svg
    architecture.svg
    roadmap.svg
  SECURITY.md
  CONTRIBUTING.md
  LICENSE
قاعدة البحث وPoCs وسجلات panic ومصفوفة الاختبار موجودة في
hidgate-poc.
