
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
TrafficWatch — ماسح ومحلل حزم يعتمد على PCAP يدعم فحص بروتوكولات ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR, و NetBIOS مع إمكانية التصفية والإحصائيات الموجزة. | Kitploit
أدوات/GitHubGitHub/halildeniz/trafficwatch
التقاط وتحليل الحزمتخطيط الشبكةجمع المعلوماتأمن الشبكات
GitHubhalildeniz/trafficwatch

TrafficWatch

ماسح ومحلل حزم يعتمد على PCAP يدعم فحص بروتوكولات ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR, و NetBIOS مع إمكانية التصفية والإحصائيات الموجزة.

عرض المستودع
1371550منذ 2 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

TrafficWatch

TrafficWatch، أداة التنصت على الحزم، تتيح لك مراقبة وتحليل حركة مرور الشبكة من ملفات PCAP. توفر رؤى حول بروتوكولات الشبكة المختلفة ويمكن أن تساعد في استكشاف أخطاء الشبكة وتحليل الأمان وغير ذلك.
اشتر لي قهوة

الميزات

  • تحليل الحزم الخاص بالبروتوكول لـ ARP، ICMP، TCP، UDP، DNS، DHCP، HTTP، SNMP، LLMNR، و NetBIOS.
  • تصفية الحزم بناءً على البروتوكول، عنوان IP المصدر، عنوان IP الوجهة، منفذ المصدر، منفذ الوجهة، والمزيد.
  • إحصائيات ملخصة عن الحزم الملتقطة.
  • وضع تفاعلي للفحص المتعمق للحزم.
  • طوابع زمنية لكل حربة ملتقطة.
  • مخرجات ملونة سهلة الاستخدام لتحسين قابلية القراءة.

المتطلبات

  • Python 3.x
  • scapy
  • argparse
  • pyshark
  • colorama

التثبيت

  1. استنساخ المستودع:

    git clone https://github.com/HalilDeniz/TrafficWatch.git
    
  2. انتقل إلى دليل المشروع:

    cd TrafficWatch
    
  3. قم بتثبيت التبعيات المطلوبة:

    pip install -r requirements.txt
    
  4. إعداد TrafficWatch:

    $ python3 setup.py install
    

الاستخدام

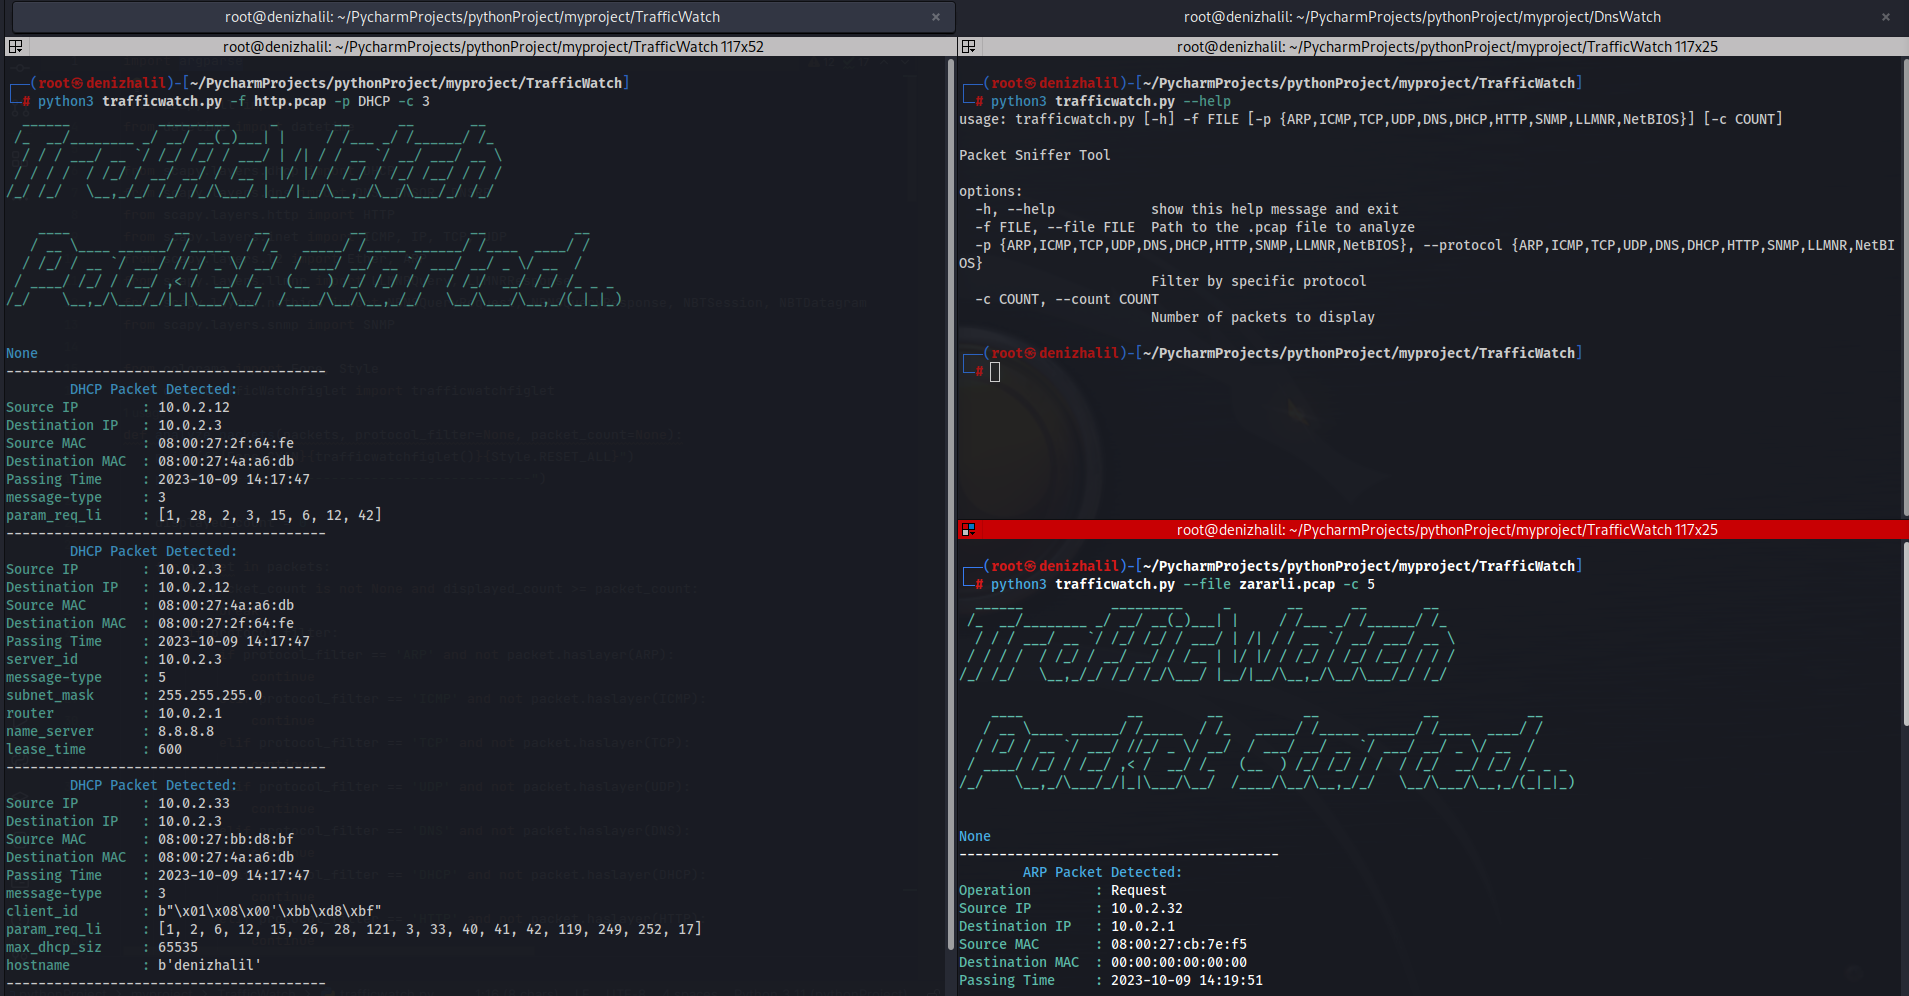
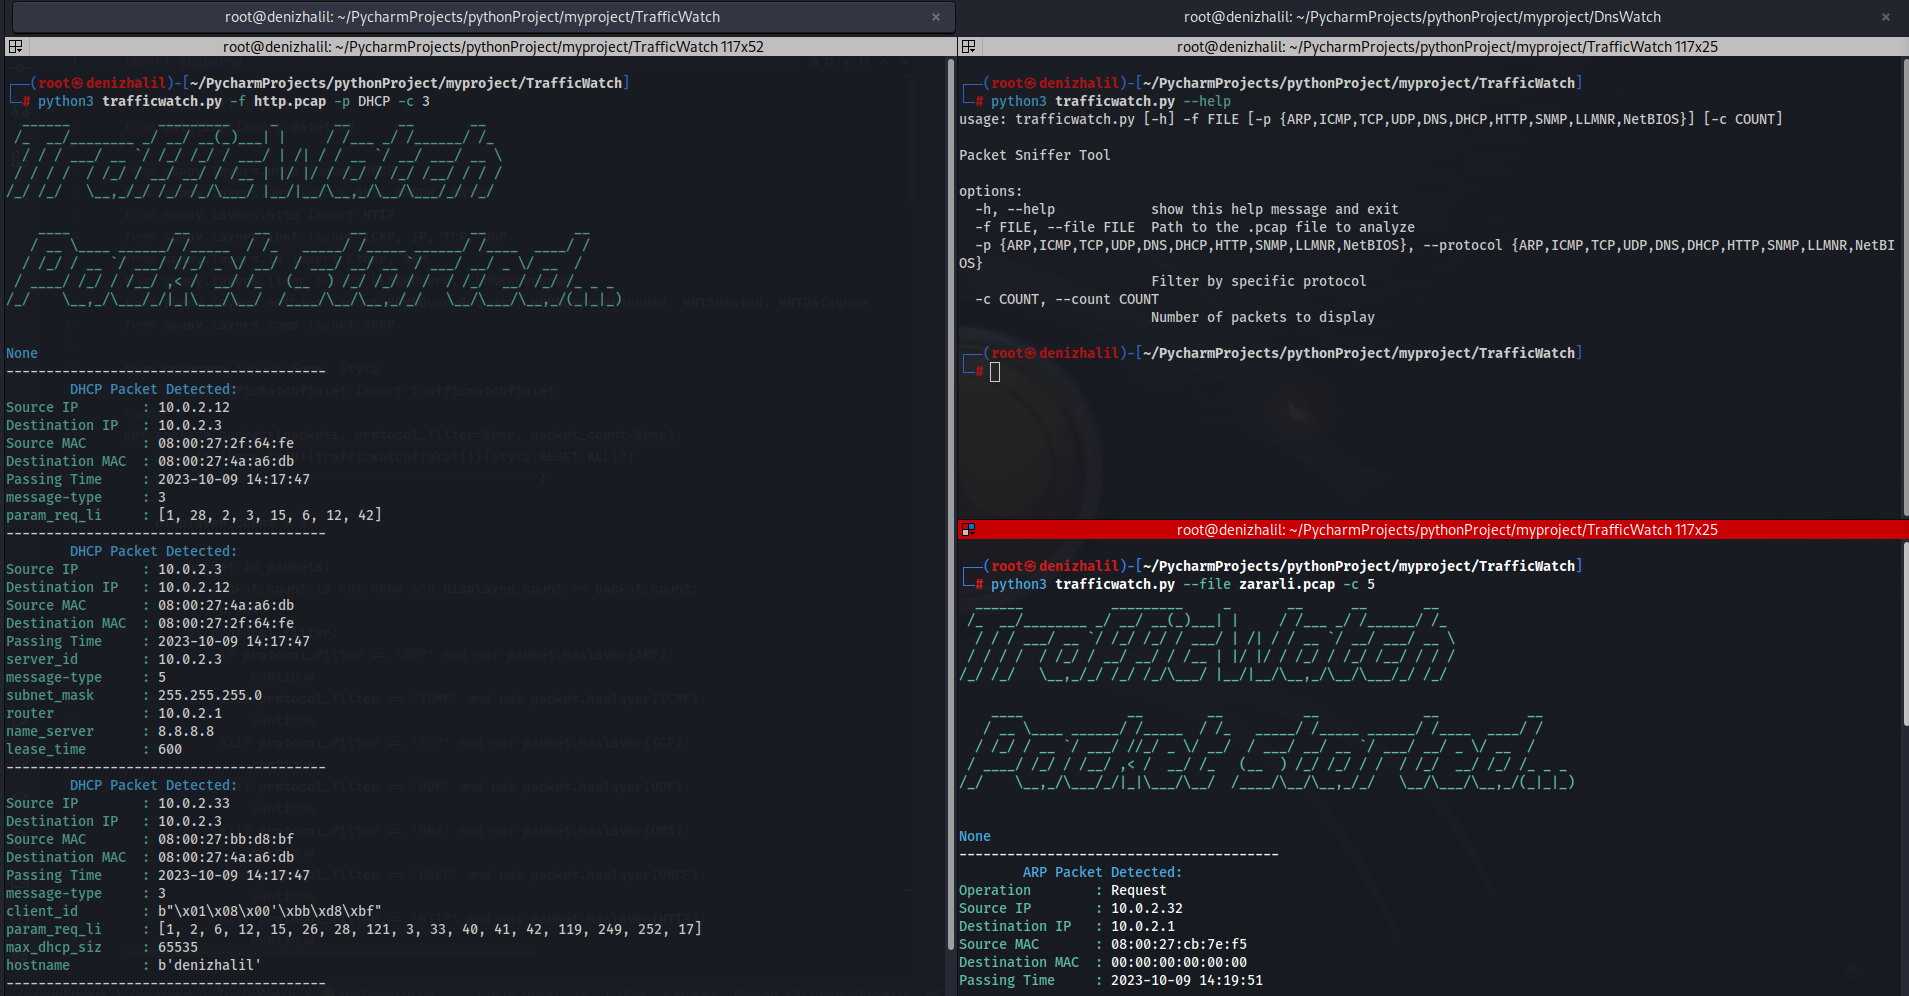
python3 trafficwatch.py --help                                    
usage: trafficwatch.py [-h] -f FILE [-p {ARP,ICMP,TCP,UDP,DNS,DHCP,HTTP,SNMP,LLMNR,NetBIOS}] [-c COUNT] [-w WRITE]

Packet Sniffer Tool

options:
-h, --help            show this help message and exit
-f FILE, --file FILE  Path to the .pcap file to analyze
-p {ARP,ICMP,TCP,UDP,DNS,DHCP,HTTP,SNMP,LLMNR,NetBIOS}, --protocol {ARP,ICMP,TCP,UDP,DNS,DHCP,HTTP,SNMP,LLMNR,NetBIOS}
                     Filter by specific protocol
-c COUNT, --count COUNT
                     Number of packets to display
-w WRITE, --write WRITE
                     Path to the .pcap file to write

لتحليل الحزم من ملف PCAP، استخدم الأمر التالي:

python trafficwatch.py -f path/to/your.pcap

لتحديد مرشح بروتوكول (مثل HTTP) وتحديد عدد الحزم المعروضة (مثل 10)، استخدم:

python trafficwatch.py -f path/to/your.pcap -p HTTP -c 10

الخيارات

  • -f أو --file: مسار ملف PCAP للتحليل.
  • -p أو --protocol: تصفية الحزم حسب البروتوكول (ARP، ICMP، TCP، UDP، DNS، DHCP، HTTP، SNMP، LLMNR، NetBIOS).
  • -c أو --count: تحديد عدد الحزم المعروضة.
  • -w أو --write: مسار ملف .pcap للكتابة.

المساهمة

المساهمات مرحب بها! إذا كنت ترغب في المساهمة في TrafficWatch، يرجى اتباع إرشادات المساهمة الخاصة بنا.

الاتصال

إذا كانت لديك أي أسئلة أو تعليقات أو اقتراحات حول Dosinator، فلا تتردد في التواصل معي:

  • لينكد إن: Halil Ibrahim Deniz
  • TryHackMe: Halilovic
  • إنستغرام: deniz.halil333
  • يوتيوب: Halil Deniz
  • البريد الإلكتروني: [email protected]

الترخيص

هذا المشروع مرخص بموجب رخصة MIT.

💰 يمكنك مساعدتي بالتبرع

شكرًا لتفكيرك في دعمي! دعمك يمكنني من تخصيص المزيد من الوقت والجهد لإنشاء أدوات مفيدة مثل DNSWatch وتطوير مشاريع جديدة. من خلال المساهمة، أنت لا تساعدني فقط في تحسين الأدوات الحالية بل تلهم أيضًا أفكارًا وابتكارات جديدة. دعمك يلعب دورًا حيويًا في نمو هذا المشروع والمساعي المستقبلية. معًا، لنواصل البناء والتعلم. شكرًا لك!"
BuyMeACoffee Patreon

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







