 gyoisamurai/gyoithon
GyoiThon هي أداة اختبار اختراق متنامية تستخدم التعلم الآلي.


الصفحة اليابانية هنا.
يمكن لـ GyoiThon الجديد (الإصدار 0.0.4) سرد النطاقات الفرعية الخاصة بك التي تواجه الإنترنت. وإذا تم نشر النطاق الفرعي كخدمة ويب، فإن GyoiThon يقوم بإجراء فحص صحي لتقييم الثغرات الأمنية غير التدميرية.
| ملاحظة |
|---|
| تستخدم الوظيفة الجديدة واجهة برمجة تطبيقات بحث Google المخصص (API). لذا إذا كنت تستخدم الوظيفة الجديدة، فيجب عليك إعداد مفتاح API لبحث Google المخصص. |
domain_list.csv كما يلي: ```
"Domain Name"
mbsd.jpوتقوم بتنفيذ الأمر التالي. ```
root@kali:~/GyoiThon# python3 gyoithon.py -i --domain_list
ونتيجة لذلك، تحصل على قائمة من النطاقات الفرعية المرتبطة بالنطاق المحدد.
| Index | Domain | Sub-Domain | IP Address | Access Status (http) | Location (http) | Access Status (https) | Location (https) | Whois records |
|---|---|---|---|---|---|---|---|---|
| 1 | mbsd.jp | mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 301 | https://www.mbsd.jp/ | *** |
| 2 | mbsd.jp | www.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
| 3 | mbsd.jp | www2.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
ونتيجة لذلك، تحصل على قائمة بالمجالات الفرعية وتقرير تقييم.
|المؤشر|النطاق|النطاق الفرعي|عنوان IP|حالة الوصول (http)|الموقع (http)|حالة الوصول (https)|الموقع (https)|سجلات Whois|نتائج التقييم|
|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|
|1|mbsd.jp|mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|301|https://www.mbsd.jp/|***|***|
|2|mbsd.jp|www.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
|3|mbsd.jp|www2.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
## نظرة عامة
GyoiThon هي **أداة جمع المعلومات الاستخباراتية** لخادم الويب.
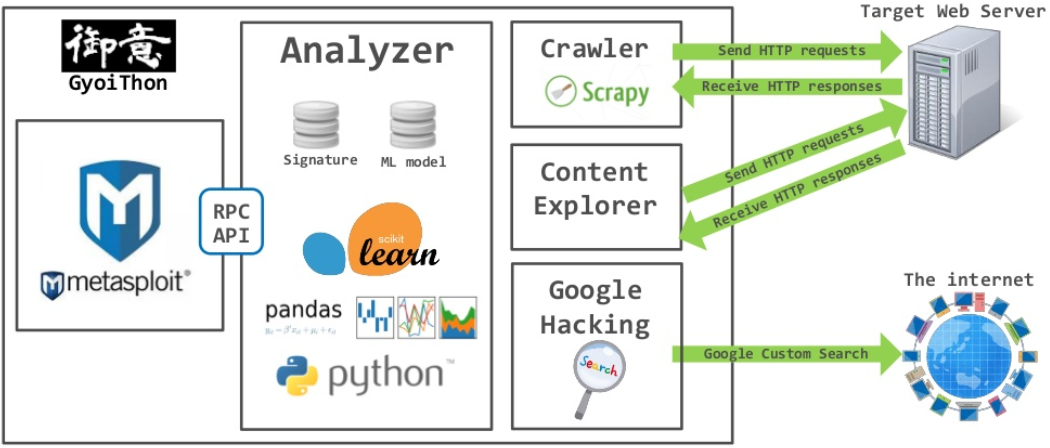
تقوم GyoiThon بتنفيذ **الوصول عن بُعد** إلى خادم الويب المستهدف و**تحديد المنتج الذي يعمل على الخادم** مثل CMS (نظام إدارة المحتوى) وبرنامج خادم الويب والإطار ولغة البرمجة وغيرها. ويمكنها **تنفيذ وحدات الاستغلال** للمنتجات المحددة باستخدام Metasploit. تقوم GyoiThon **بالتنفيذ التلقائي الكامل** للإجراءات المذكورة أعلاه.
الميزات الرئيسية لـ GyoiThon هي التالية.
* الوصول عن بُعد / تلقائي بالكامل
يمكن لـ GyoiThon **بشكل تلقائي بالكامل** جمع معلومات خادم الويب المستهدف باستخدام **الوصول عن بُعد** فقط. ما عليك سوى تنفيذ GyoiThon مرة واحدة لعملية التشغيل الخاصة بك.
* اختبار غير مدمر
يمكن لـ GyoiThon جمع معلومات خادم الويب المستهدف باستخدام **الوصول العادي فقط**.
ولكن، عند استخدام جزء من الخيارات، تقوم GyoiThon بالوصول غير الطبيعي مثل إرسال وحدات الاستغلال.
* جمع معلومات متنوعة
تمتلك GyoiThon محركات جمع معلومات استخباراتية متنوعة مثل زاحف الويب (Web crawler) وGoogle Custom Search API وCensys ومستكشف المحتويات الافتراضية وفحص الخدمات السحابية وغيرها. من خلال تحليل المعلومات التي تم جمعها باستخدام **مطابقة الأنماط النصية** و**التعلم الآلي**، يمكن لـ GyoiThon تحديد **المنتج/الإصدار/رقم CVE** الذي يعمل على خادم الويب المستهدف، و**التعليقات HTML غير الضرورية**/**رسائل التصحيح**، و**صفحة تسجيل الدخول** وغيرها.
* فحص الثغرات الحقيقية
يمكن لـ GyoiThon تنفيذ وحدات استغلال للمنتجات المحددة باستخدام Metasploit.
ونتيجة لذلك، يمكنها **فحص الثغرة الحقيقية لخادم الويب المستهدف**.

| ملاحظة |
|:-----|
| إذا كنت مهتمًا، **يرجى استخدامها في بيئة تحت سيطرتك وعلى مسؤوليتك الخاصة**. |
## <a name='Installation'>التثبيت</a>
1. استنساخ مستودع GyoiThon باستخدام git clone.```
root@kali:~# git clone https://github.com/gyoisamurai/GyoiThon.git
3. تثبيت حزم Python المطلوبة.```
root@kali:~# cd GyoiThon
root@kali:~/GyoiThon# pip3 install -r requirements.txt
root@kali:~/GyoiThon# apt install python3-tk
config.ini الخاص بك.باستخدام الوضع الافتراضي بدون خيار ودمج عدة خيارات، يمكن لـ GyoiThon جمع معلومات متنوعة عن خادم الويب الهدف.``` usage: .\gyoithon.py [-s] [-m] [-g] [-e] [-c] [-p] [-l --log_path=] [--no-update-vulndb] .\gyoithon.py [-d --category= --vendor= --package=] .\gyoithon.py [-i] .\gyoithon.py -h | --help options: -s Optional : Examine cloud service. -m Optional : Analyze HTTP response for identify product/version using Machine Learning. -g Optional : Google Custom Search for identify product/version. -e Optional : Explore default path of product. -c Optional : Discover open ports and wrong ssl server certification using Censys. -p Optional : Execute exploit module using Metasploit. -l Optional : Analyze log based HTTP response for identify product/version. -d Optional : Development of signature and train data. -i Optional : Explore relevant FQDN with the target FQDN. -h --help Show this help message and exit.
### التحضير.
1. قم بتحرير الملف الهدف `host.txt`.
يجب عليك كتابة خادم الويب الهدف في `host.txt`.
تنسيق الكتابة هو `protocol FQDN(or IP address) Port Crawling_root_path`.

* مثال.```
https gyoithon.example.com 443 /
إذا كنت تريد الإشارة إلى معلومات متعددة عن الهدف، فعليك الكتابة أدناه.``` https gyoithon.example.com 443 / http 192.168.220.129 80 /vicnum/ https www.example.com 443 /catalog/
| ملاحظة |
|:-------|
| تقوم بإدراج `/` في بداية ونهاية المسار الجذر. |
