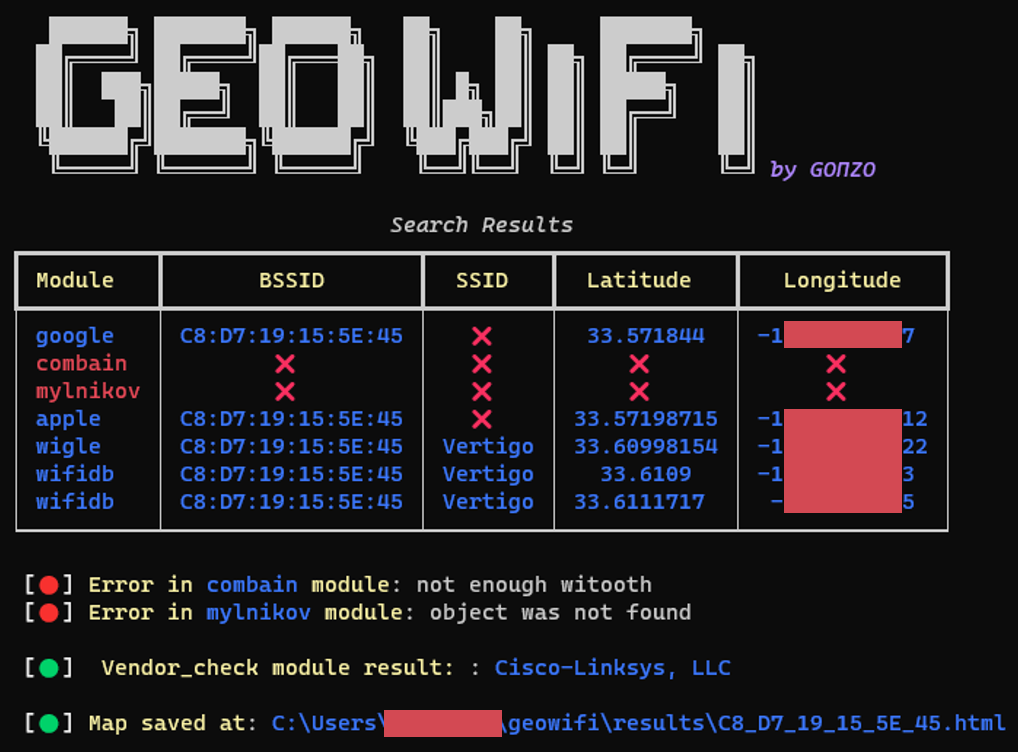
 gonzosint/geowifi
ابحث عن بيانات تحديد المواقع الجغرافية للواي فاي باستخدام BSSID و SSID في قواعد بيانات عامة مختلفة.

ابحث عن بيانات الموقع الجغرافي لشبكات WiFi بواسطة BSSID و SSID في قواعد بيانات عامة مختلفة.
| Wigle | Apple | Milnikov | |
|---|---|---|---|
| WifiDB | Combain | Freifunk Carte | ❌ (متوقف) OpenWifi |
تحتوي الأداة على ملف إعدادات في مجلد gw_utils يسمى config.yaml. فيما يلي شرح كل معامل من معاملات الإعداد وكيفية الحصول على المعلومات اللازمة:
لاستخدام خدمة Wigle، يجب الحصول على مفتاح API وتكوين ملف gw_utils/config.yaml عن طريق استبدال قيمة المعامل "wigle_auth" ببيانات "Encoded for use" المقدمة من Wigle.
لاستخدام خدمات الموقع الجغرافي من Google، يجب الحصول على مفتاح API وتكوين ملف gw_utils/config.yaml عن طريق استبدال قيمة المعامل "google_api" بـ "API" المقدم. توفر Google استخدامًا مجانيًا بقيمة 200 دولار شهريًا.
لاستخدام واجهة Combain API، يجب الحصول على مفتاح API وتكوين ملف gw_utils/config.yaml عن طريق استبدال قيمة المعامل "combain_api" بـ "API" المقدم. توفر Combain فترة تجريبية مجانية وخطط مدفوعة.
خيار لتمكين أو تعطيل عملية التحقق من SSL في الطلبات.
ابدأ باستنساخ مستودع GitHub محليًا ثم ادخل إلى مجلد geowifi. يجب أن يكون git مثبتًا على نظامك.
git clone https://github.com/GONZOsint/geowifi
cd ./geowifi/
البديل هو استخدام https://github.com/GONZOsint/geowifi/archive/refs/heads/main.zip ثم فك ضغط الملف الذي تم تنزيله.
ملاحظة: استخدم مدير الحزم pip لتثبيت المتطلبات.
virtualenv geowifi
source geowifi/bin/activate
python3 -m pip install -r requirements.txt
docker build -t geowifi:latest .
usage: geowifi.py [-h] [-s {bssid,ssid}] [-o {map,json}] identifier

ابحث عن معلومات حول شبكة باستخدام BSSID أو SSID محدد.

positional arguments:
  identifier            BSSID أو SSID للشبكة التي تبحث عنها.

options:
  -h, --help            عرض رسالة المساعدة هذه والخروج
  -s {bssid,ssid}, --search-by {bssid,ssid}
                        يحدد ما إذا كان البحث حسب BSSID أو SSID (الافتراضي: bssid)
  -o {map,json}, --output-format {map,json}
                        يحدد تنسيق الإخراج لنتائج البحث (الافتراضي: map)
python3 geowifi.py -s bssid <input>
python3 geowifi.py -s ssid <input>
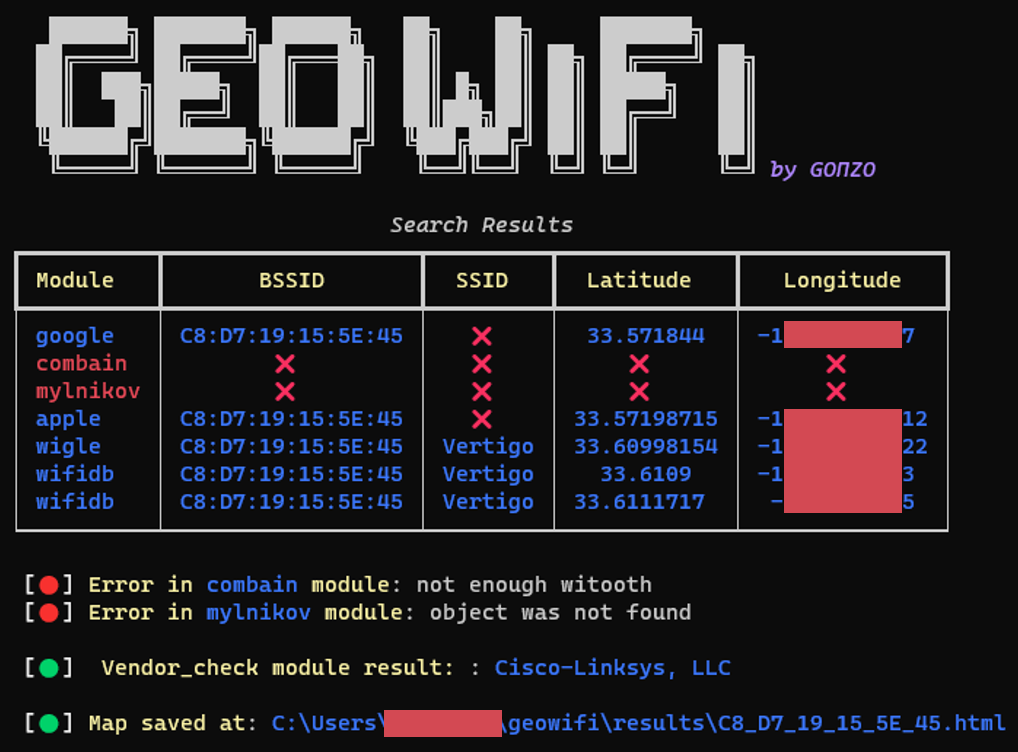
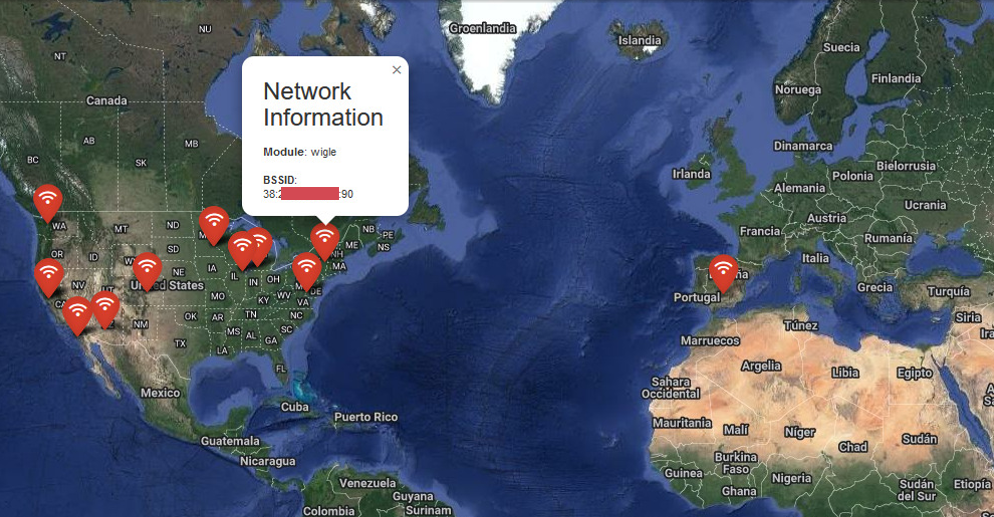
يمكن تصدير النتائج بتنسيق json باستخدام المعامل -o json وعرض المواقع على خريطة html باستخدام -o map.
docker run --rm geowifi:latest
docker run --rm geowifi:latest -s bssid <input>
docker run --rm geowifi:latest -s ssid <input>
[
  {
    "module": "google",
    "bssid": "C8:XX:XX:XX:5E:45",
    "latitude": 33.571844,
    "longitude": -1XX.XXXXX97
  },
  {
    "module": "combain",
    "error": "Not enough witooth"},
  {
    "module": "mylnikov",
    "error": "Object was not found"
  },
  {
    "module": "vendor_check",
    "vendor": "Cisco-Linksys, LLC"},
  {
    "module": "apple",
    "bssid": "C8:XX:XX:XX:5E:45",
    "latitude": 33.57198715,
    "longitude": -1XX.XXXXX12},
  {
    "module": "wigle",
    "bssid": "C8:XX:XX:XX:5E:45",
    "ssid": "Vertigo",
    "latitude": 33.60998154,
    "longitude": -1XX.XXXXX22},
  {
    "module": "wifidb",
    "bssid": "C8:XX:XX:XX:5E:45",
    "ssid": "Vertigo",
    "latitude": 33.6109,
    "longitude": -1XX.XXXXX533
  }
]






