
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/glem0/gogetbucket
الاستطلاعماسحات الثغرات الأمنيةجمع المعلوماتاختبار الاختراقأمن السحابة
GitHubglem0/gogetbucket

goGetBucket

أداة اختبار اختراق لتعداد وتحليل حاويات Amazon S3 المملوكة لنطاق ما.

عرض المستودع
1163542منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

goGetBucket - اكتشاف حاويات AWS S3 من خلال التعديلات والتباديل

تحذير: الكود سيء لأنني استخدمته فقط للاستخدام الشخصي. عندما يتوفر لدي الوقت سأجعله أقل سوءًا (وأسرع).

عند إجراء استطلاع لمجال - فهم الأصول التي يمتلكها مهم جدًا. تم الخلط بين أذونات حاويات AWS S3 مرارًا وتكرارًا، مما سمح بتعرض مواد حساسة.

ما يفعله هذه الأداة هو تعداد أسماء حاويات S3 باستخدام أنماط شائعة حددتها خلال وقت صيد الثغرات واختبار الاختراق. يتم دعم التباديل على اسم المجال الجذري باستخدام قائمة كلمات مخصصة. أوصي بشدة بتلك المضمنة في AltDNS.

سيتم إرجاع المعلومات التالية حول كل حاوية تم العثور عليها:

  • إذن القائمة
  • إذن الكتابة
  • المنطقة التي توجد بها الحاوية
  • إذا كانت الحاوية قد عطلت جميع الوصول

Installation

go get -u github.com/glen-mac/goGetBucket

Usage

goGetBucket -m ~/tools/altdns/words.txt -d <domain> -o <output> -i <wordlist>

Usage of ./goGetBucket:
  -d string
        Supplied domain name (used with mutation flag)
  -f string
        Path to a testfile (default "/tmp/test.file")
  -i string
        Path to input wordlist to enumerate
  -k string
        Keyword list (used with mutation flag)
  -m string
        Path to mutation wordlist (requires domain flag)
  -o string
        Path to output file to store log
  -t int
        Number of concurrent threads (default 100)

طوال استخدامي للأداة، حصلت على أفضل النتائج عندما أقدم قائمة (-i) من النطاقات الفرعية لنطاق جذري مهتم به. مثال:

www.domain.com
mail.domain.com
dev.domain.com

ملف الاختبار (-f) هو ملف سيحاول البرنامج النصي تخزينه في الحاوية لاختبار أذونات الكتابة. لذا ربما قم بتخزين معلومات الاتصال الخاصة بك ورسالة تحذير إذا تم ذلك خلال صيد مكافأة؟

قائمة الكلمات المفتاحية (-k) يتم دمجها مع اسم المجال الجذري (-d) والمجال بدون النطاق الأعلى (TLD) لإنشاء تباديل باستخدام قائمة التباديل المقدمة (-m).

تأكد من عدم زيادة عدد الخيوط (-t) أكثر من اللازم - لأن AWS لديه تحديد لمعدل واجهة API سيعمل ويبدأ في إعطاء رمز إرجاع غير مرغوب فيه.
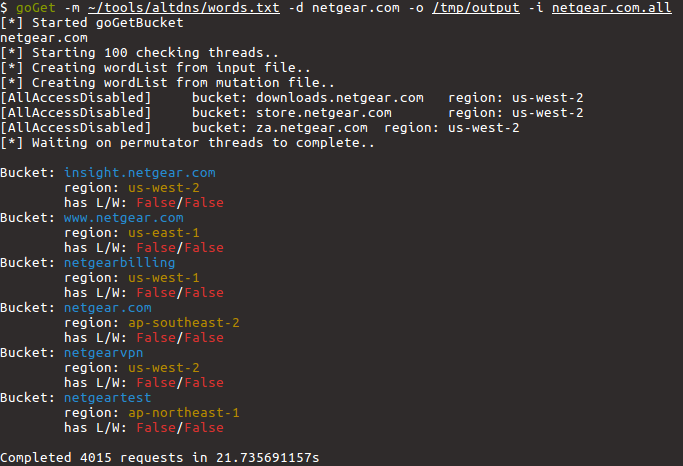

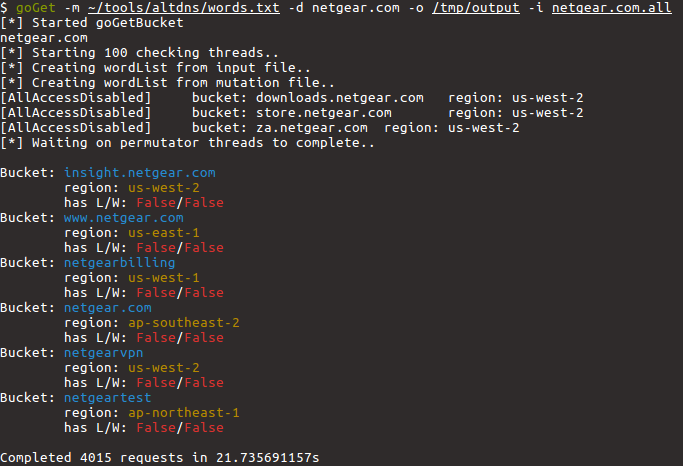
Screenshot

To-Do

  • كتابة GoLang أفضل
  • استخدام net/http بدلاً من مكتبات خدمات AWS للـ Go
  • تحسين فحص المنطقة
  • تحسين استخدام القنوات / الهياكل الممررة
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





