 ginuerzh/gost
GO Simple Tunnel - نفق بسيط مكتوب بلغة جولانج

======


موقع الويكي: v2.gost.run
مجموعة النقاش على تيليجرام: https://t.me/gogost
مجموعة مناقشات جوجل: https://groups.google.com/d/forum/go-gost
GOST v3 https://gost.run
https://github.com/ginuerzh/gost/releases
git clone https://github.com/ginuerzh/gost.git
cd gost/cmd/gost
go build
docker run --rm ginuerzh/gost -V
brew install gost
sudo snap install core
sudo snap install gost
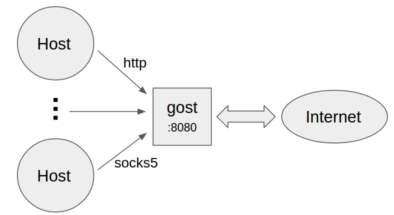
gost -L=:8080
gost -L=admin:123456@localhost:8080
gost -L=http2://:443 -L=socks5://:1080 -L=ss://aes-128-cfb:123456@:8338
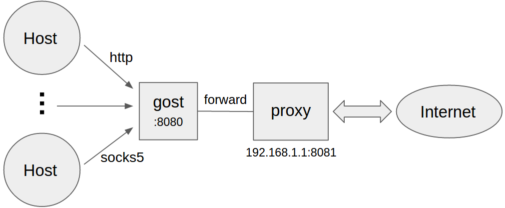
gost -L=:8080 -F=192.168.1.1:8081
gost -L=:8080 -F=http://admin:[email protected]:8081
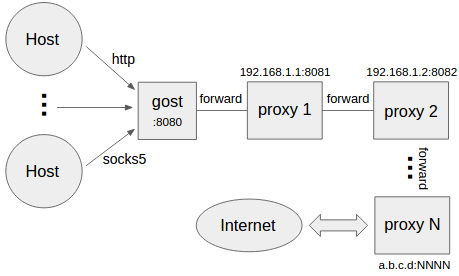
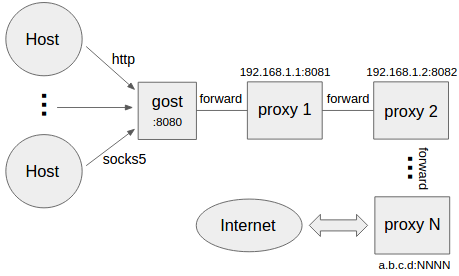
gost -L=:8080 -F=quic://192.168.1.1:6121 -F=socks5+wss://192.168.1.2:1080 -F=http2://192.168.1.3:443 ... -F=a.b.c.d:NNNN
يقوم gost بإعادة توجيه الطلب عبر سلسلة الوكيل بالترتيب المحدد بواسطة -F إلى a.b.c.d:NNNN للمعالجة، ويمكن أن يكون كل وكيل إعادة توجيه من أي نوع HTTP/HTTPS/HTTP2/SOCKS4/SOCKS5/Shadowsocks.
gost -L=tcp://:2222/192.168.1.1:22 [-F=...]
يقوم بإعادة توجيه البيانات من المنفذ المحلي TCP 2222 (عبر سلسلة الوكيل) إلى 192.168.1.1:22. عندما تكون نهاية سلسلة الوكيل (آخر معلمة -F) من نوع قناة إعادة توجيه SSH، يستخدم gost مباشرة وظيفة إعادة توجيه المنفذ المحلي SSH:
gost -L=tcp://:2222/192.168.1.1:22 -F forward+ssh://:2222
gost -L=udp://:5353/192.168.1.1:53?ttl=60 [-F=...]
يقوم بإعادة توجيه البيانات من المنفذ المحلي UDP 5353 (عبر سلسلة الوكيل) إلى 192.168.1.1:53. لكل قناة إعادة توجيه مهلة زمنية، وعند تجاوز هذه المدة دون أي تبادل بيانات، ستغلق القناة. يمكن ضبط المهلة باستخدام معامل ttl، القيمة الافتراضية 60 ثانية.
ملاحظة: عند إعادة توجيه بيانات UDP، إذا كان هناك سلسلة وكيل، يجب أن تكون نهاية السلسلة (آخر معلمة -F) وكيلاً من نوع gost SOCKS5، ويستخدم gost طريقة UDP عبر TCP لإعادة التوجيه.
gost -L=rtcp://:2222/192.168.1.1:22 [-F=... -F=socks5://172.24.10.1:1080]
يقوم بإعادة توجيه البيانات من 172.24.10.1:2222 (عبر سلسلة الوكيل) إلى 192.168.1.1:22. عندما تكون نهاية سلسلة الوكيل (آخر معلمة -F) من نوع قناة إعادة توجيه SSH، يستخدم gost مباشرة وظيفة إعادة توجيه المنفذ عن بُعد SSH:
gost -L=rtcp://:2222/192.168.1.1:22 -F forward+ssh://:2222
gost -L=rudp://:5353/192.168.1.1:53?ttl=60 [-F=... -F=socks5://172.24.10.1:1080]
يقوم بإعادة توجيه البيانات من 172.24.10.1:5353 (عبر سلسلة الوكيل) إلى 192.168.1.1:53.
لكل قناة إعادة توجيه مهلة زمنية، وعند تجاوز هذه المدة دون أي تبادل بيانات، ستغلق القناة. يمكن ضبط المهلة باستخدام معامل ttl، القيمة الافتراضية 60 ثانية.
ملاحظة: عند إعادة توجيه بيانات UDP، إذا كان هناك سلسلة وكيل، يجب أن تكون نهاية السلسلة (آخر معلمة -F) وكيلاً من نوع GOST SOCKS5، ويستخدم gost طريقة UDP-over-TCP لإعادة التوجيه.
يدعم gost وضعين لـ HTTP2:
الخادم:
gost -L=http2://:443
العميل:
gost -L=:8080 -F=http2://server_ip:443
الخادم:
gost -L=h2://:443
العميل:
gost -L=:8080 -F=h2://server_ip:443
دعم gost لـ QUIC يعتمد على مكتبة quic-go.
الخادم:
gost -L=quic://:6121
العميل:
gost -L=:8080 -F=quic://server_ip:6121
ملاحظة: يمكن استخدام وضع QUIC فقط كعقدة أولى في سلسلة الوكيل.
دعم gost لـ KCP يعتمد على مكتبات kcp-go و kcptun.
الخادم:
gost -L=kcp://:8388
العميل:
gost -L=:8080 -F=kcp://server_ip:8388
يقوم gost تلقائياً بتحميل ملف التكوين kcp.json (إذا كان موجوداً) في دليل العمل الحالي، أو يمكن تحديد مسار ملف التكوين يدوياً عبر المعامل:
gost -L=kcp://:8388?c=/path/to/conf/file
ملاحظة: يمكن استخدام وضع KCP فقط كعقدة أولى في سلسلة الوكيل.
يدعم gost وضعين لـ SSH:
الخادم:
gost -L=forward+ssh://:2222
العميل:
gost -L=rtcp://:1222/:22 -F=forward+ssh://server_ip:2222
الخادم:
gost -L=ssh://:2222
العميل:
gost -L=:8080 -F=ssh://server_ip:2222?ping=60
يمكن ضبط فترة إرسال حزمة نبضات القلب عبر معامل ping، بالثواني. افتراضياً لا يتم إرسال حزمة نبضات القلب.
وكيل شفاف يعتمد على iptables.
gost -L=redirect://:12345 -F=http2://server_ip:443
هذه الميزة تم إضافتها بواسطة @isofew.
الخادم:
gost -L=obfs4://:443
بعد تشغيل الخادم، سيقوم بطباعة عنوان الاتصال في وحدة التحكم لاستخدامه من قبل العميل:
obfs4://:443/?cert=4UbQjIfjJEQHPOs8vs5sagrSXx1gfrDCGdVh2hpIPSKH0nklv1e4f29r7jb91VIrq4q5Jw&iat-mode=0
العميل:
gost -L=:8888 -F='obfs4://server_ip:443?cert=4UbQjIfjJEQHPOs8vs5sagrSXx1gfrDCGdVh2hpIPSKH0nklv1e4f29r7jb91VIrq4q5Jw&iat-mode=0'
بالنسبة لـ HTTP، يمكن استخدام TLS لتشفير عملية الاتصال بالكامل، أي وكيل HTTPS:
الخادم:
gost -L=https://:443
العميل:
gost -L=:8080 -F=http+tls://server_ip:443
