

 ghosttroops/scan4all
المستودع الرسمي vuls مسح: أكثر من 15000 من PoCs؛ 23 نوعًا من اختراق كلمات مرور التطبيقات؛ أكثر من 7000 بصمة ويب؛ 146 بروتوكولًا وأكثر من 90000 قاعدة لمسح المنافذ؛ Fuzz، HW، رائع BugBounty( ͡° ͜ʖ ͡°)...
README_中文 • تجميع/تثبيت/تشغيل • وصف المعلمات • كيفية الاستخدام • سيناريو • قائمة POC • فحص مخصص • أفضل الممارسات
export PPSSWWDD=yourRootPswd
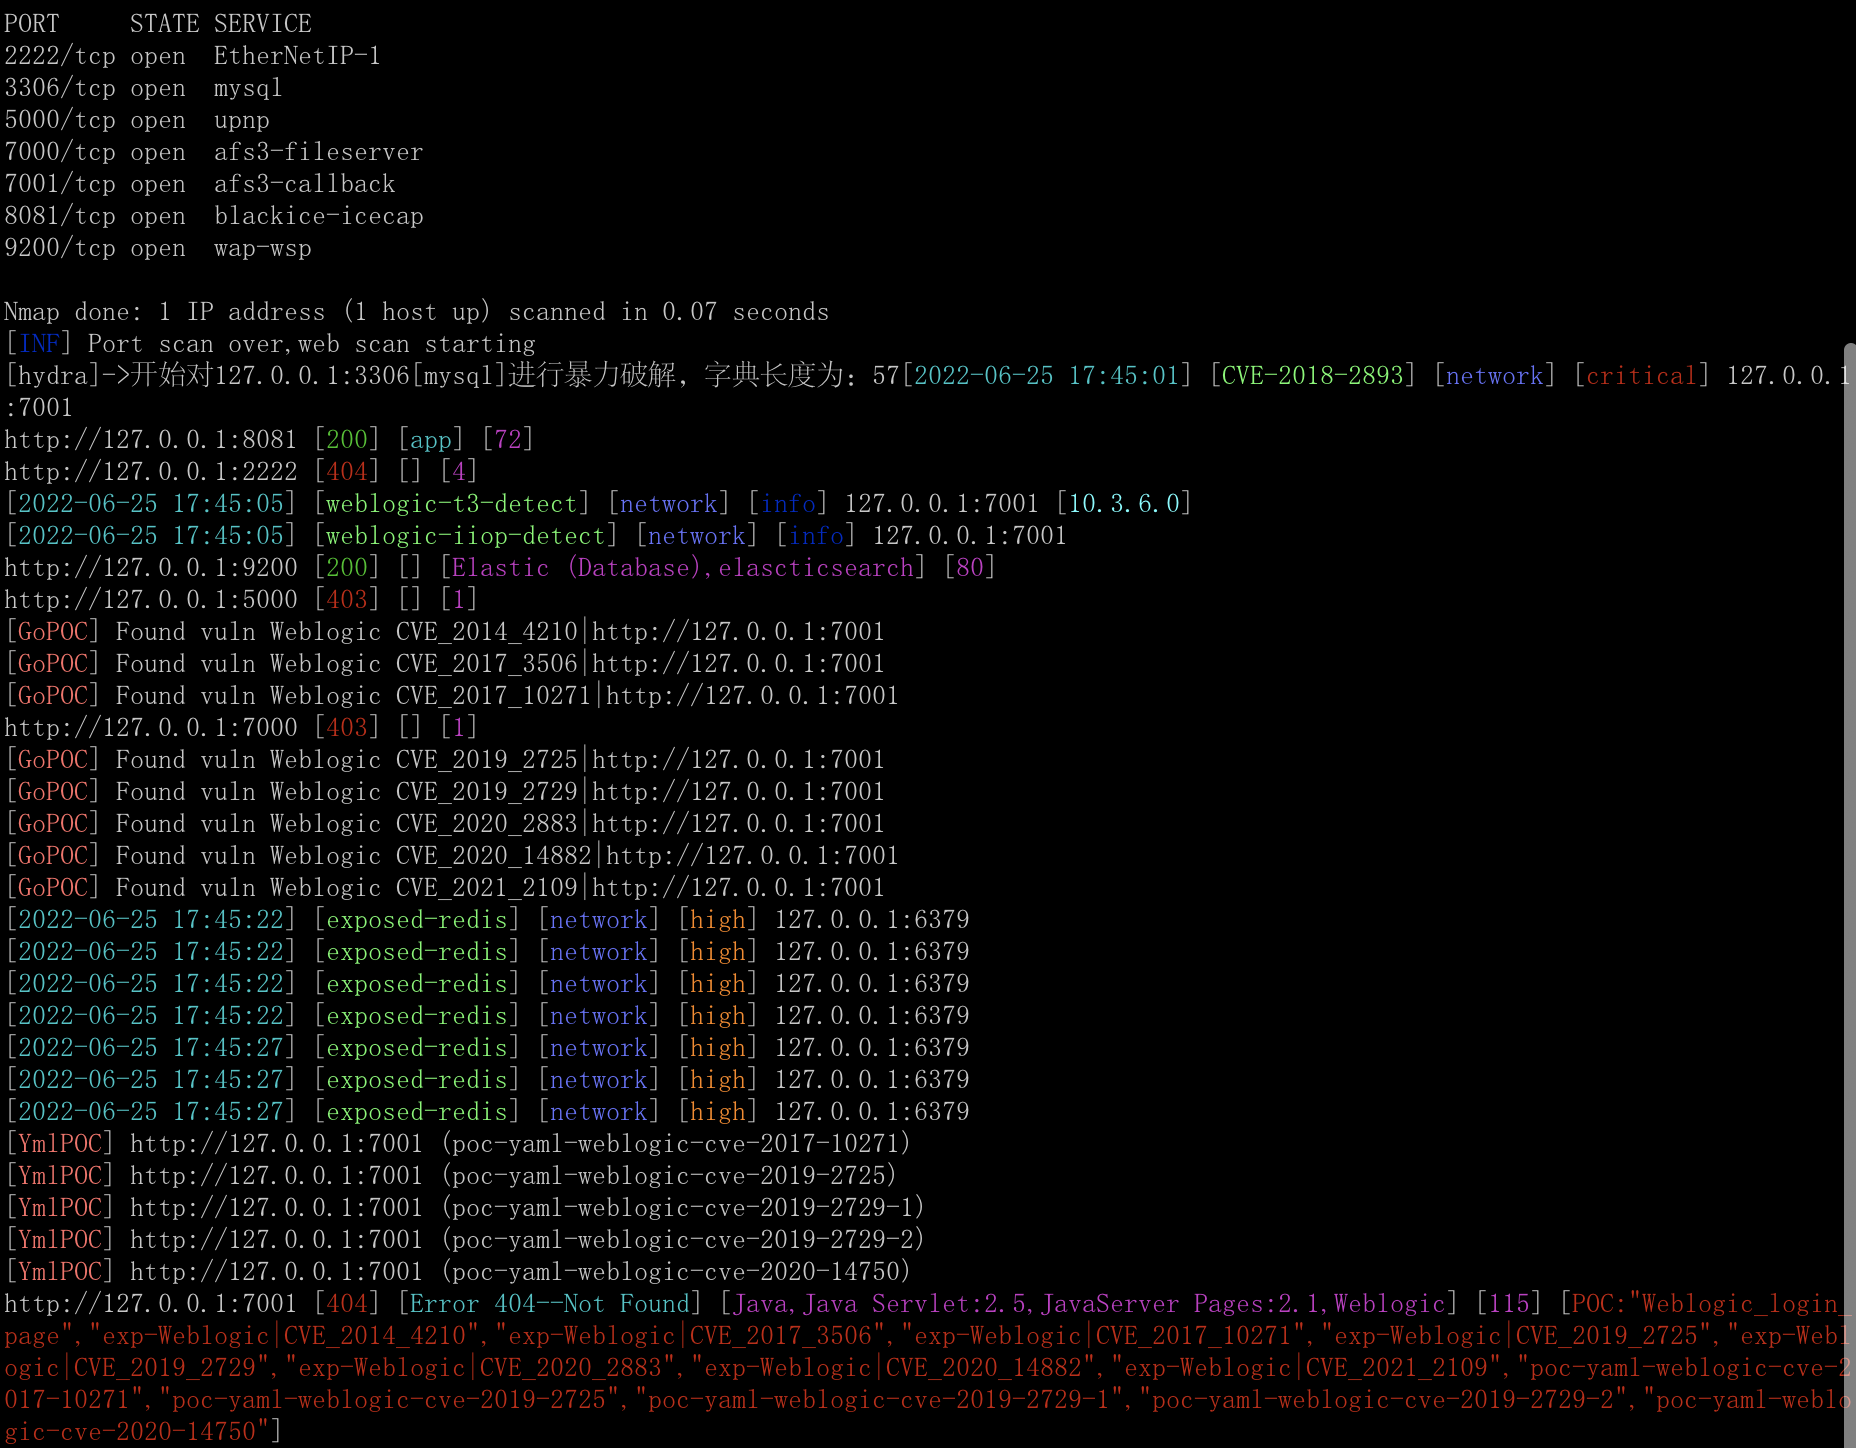
مراجع إضافية: config/doNmapScan.sh افتراضياً، يتم استخدام naabu لإكمال مسح المنافذ -stats=true لعرض تقدم المسح هل يمكنني عدم مسح المنافذ؟
noScan=true ./scan4all -l list.txt -v
# نتيجة nmap افتراضياً noScan=true
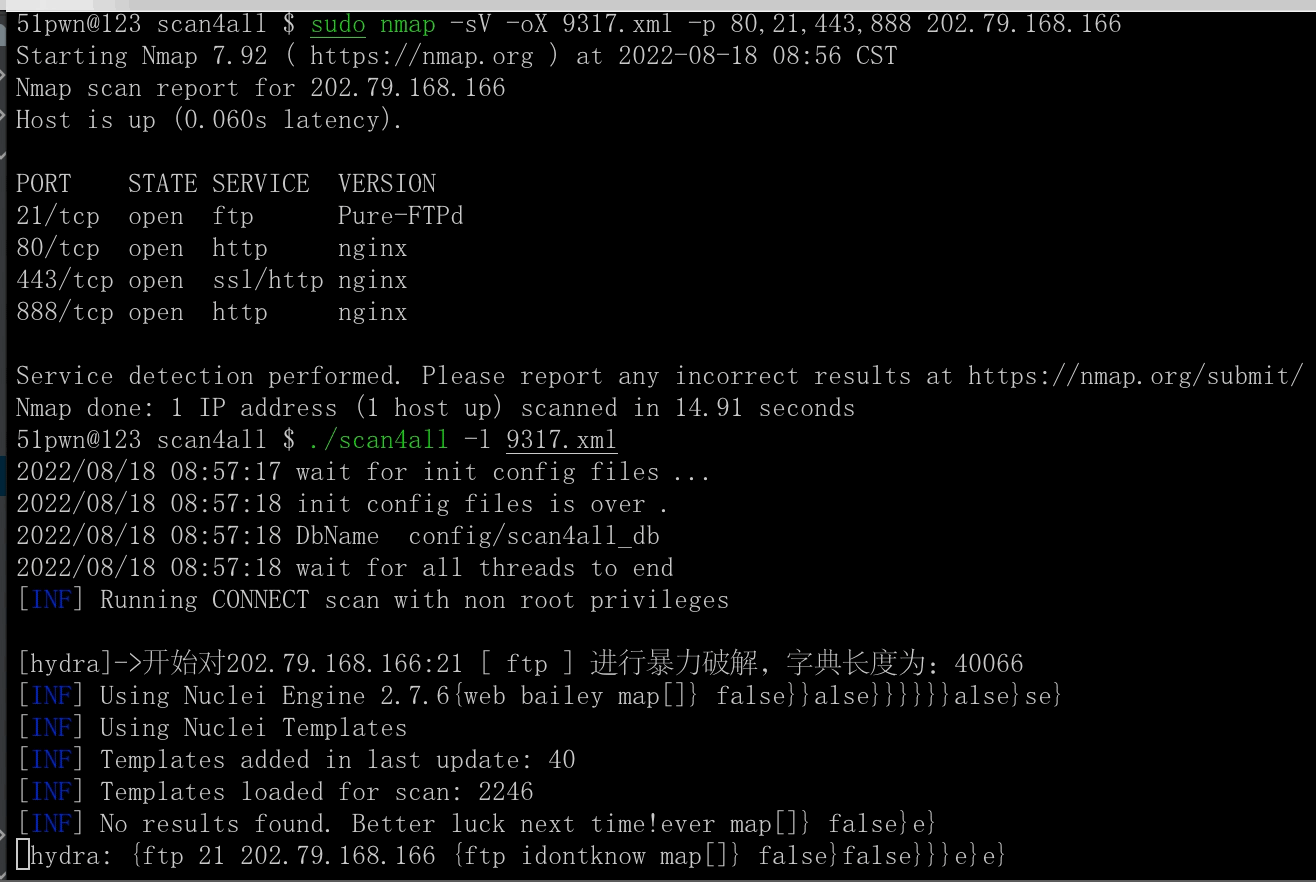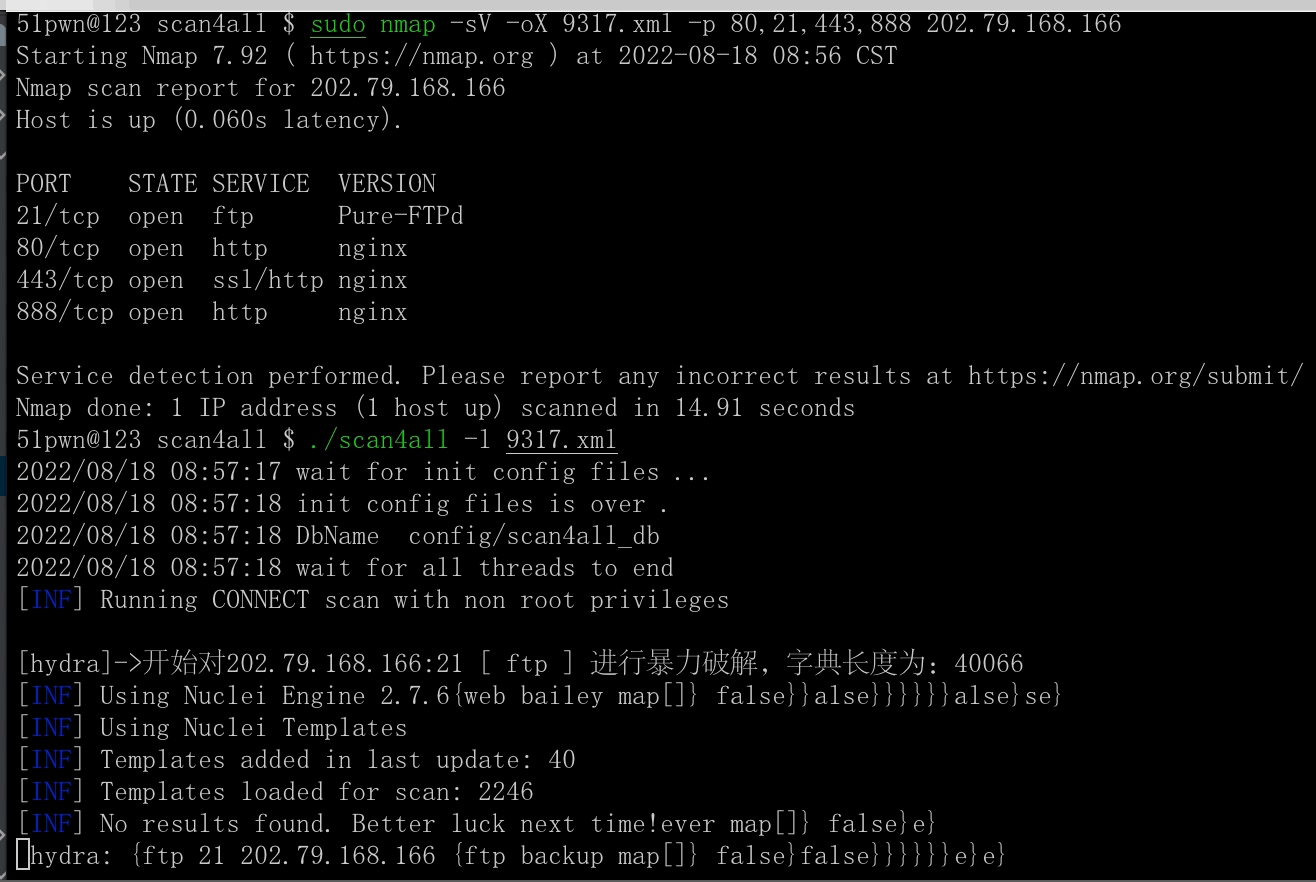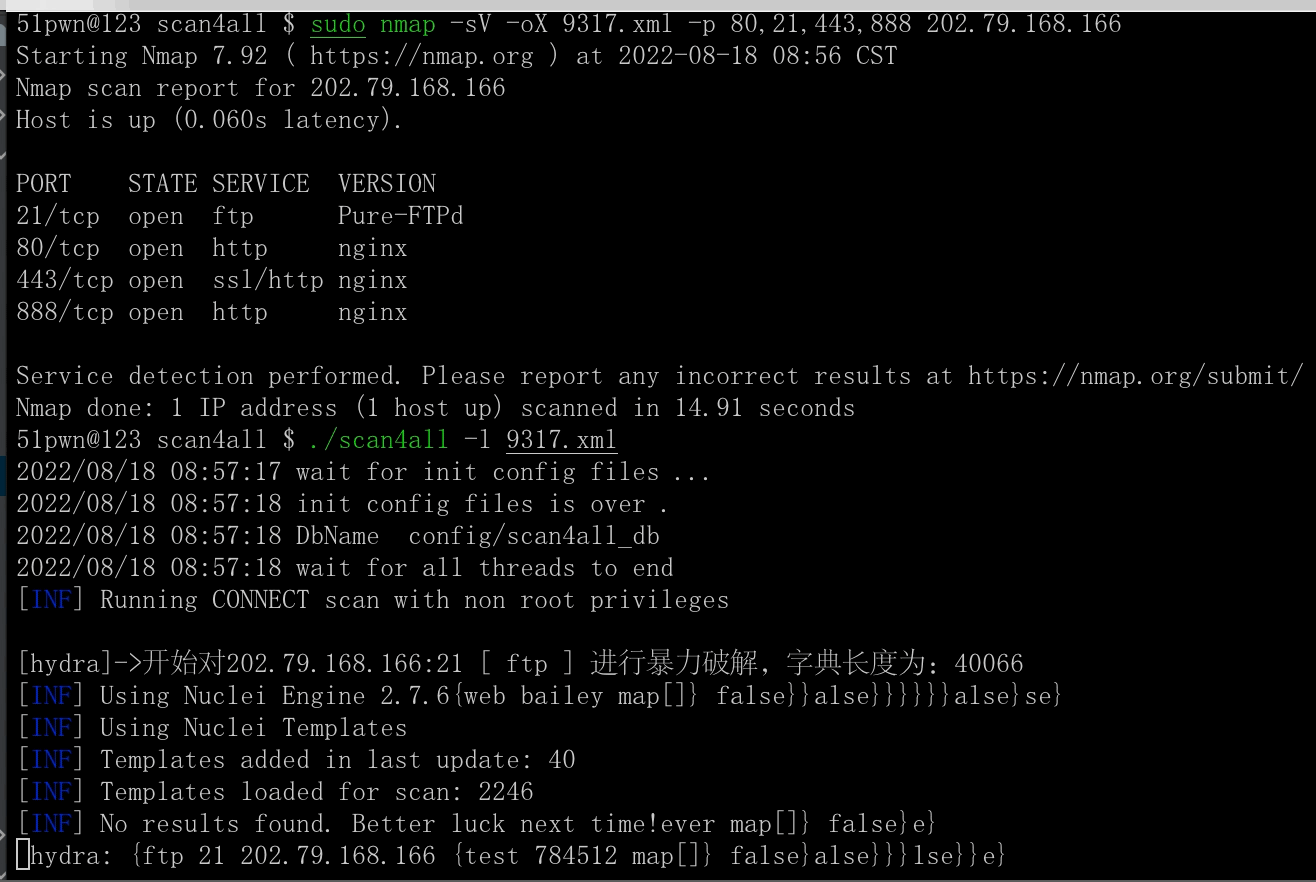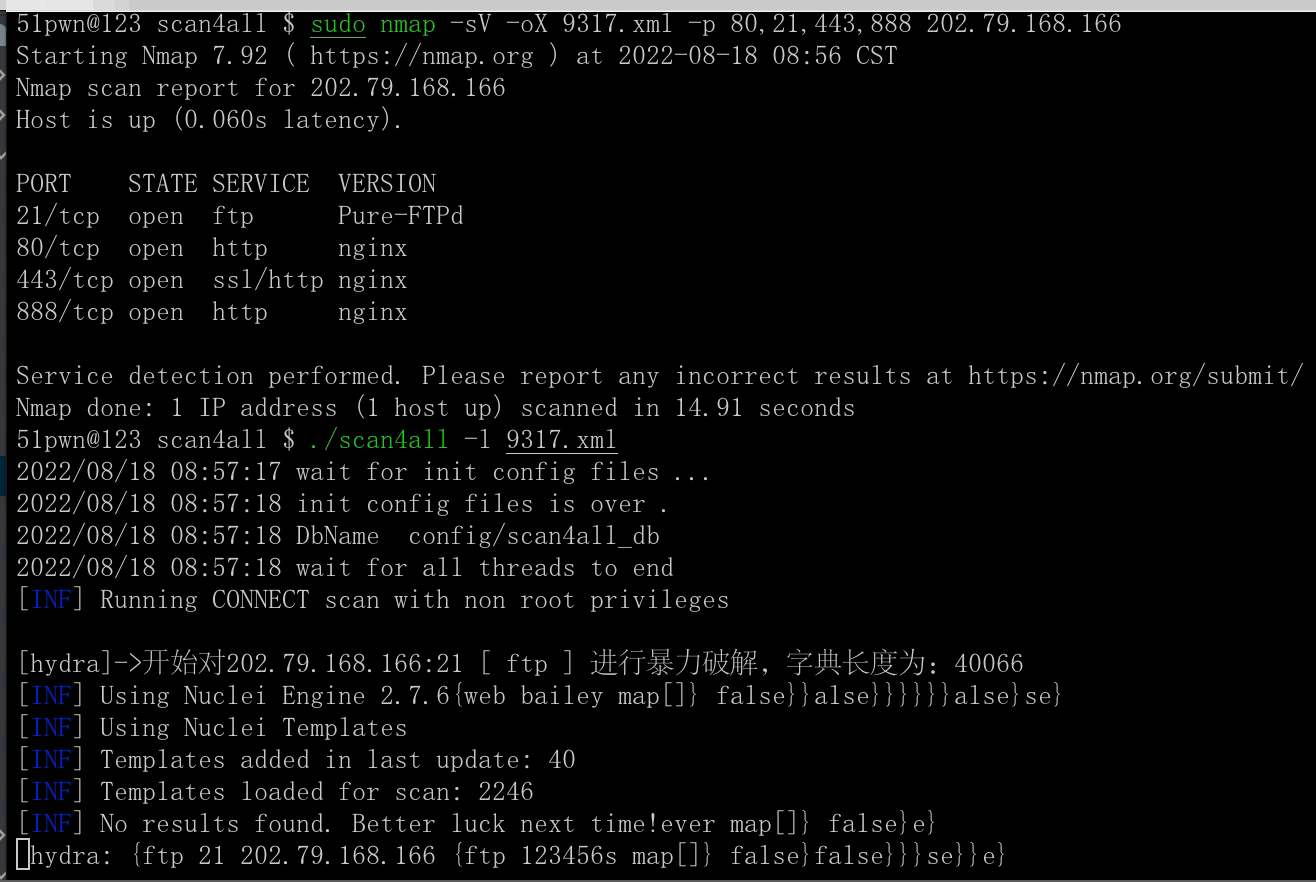
./scan4all -l nmapRssuilt.xml -v
| العلامة | العدد | المؤلف | العدد | الدليل | العدد | الخطورة | العدد | النوع | العدد |
|---|---|---|---|---|---|---|---|---|---|
| cve | 1430 | daffainfo | 631 | cves | 1407 | info | 1474 | http | 3858 |
| panel | 655 | dhiyaneshdk | 584 | exposed-panels | 662 | high | 1009 | file | 76 |
| edb | 563 | pikpikcu | 329 | vulnerabilities | 509 | medium | 818 | network | 51 |
| lfi | 509 | pdteam | 269 | technologies | 282 | critical | 478 | dns | 17 |
| xss | 491 | geeknik | 187 | exposures | 275 | low | 225 | ||
| wordpress | 419 | dwisiswant0 | 169 | misconfiguration | 237 | unknown | 11 | ||
| exposure | 407 | 0x_akoko | 165 | token-spray | 230 | ||||
| cve2021 | 352 | princechaddha | 151 | workflows | 189 | ||||
| rce | 337 | ritikchaddha | 137 | default-logins | 103 | ||||
| wp-plugin | 316 | pussycat0x | 133 | file | 76 |
281 دليلاً، 3922 ملفاً.
دعم مسح وتحديد أكثر من 7000 بصمة ويب:
دعم 146 بروتوكولاً ومسح منافذ بأكثر من 90000 قاعدة
كشف سريع للملفات الحساسة HTTP، يمكن تخصيص القاموس
كشف صفحة الهبوط
يدعم أنواع متعددة من المدخلات - STDIN/HOST/IP/CIDR/URL/TXT
يدعم أنواع متعددة من المخرجات - JSON/TXT/CSV/STDOUT
قابل للتكامل بدرجة عالية: تخزين موحد قابل للتكوين للنتائج في Elasticsearch [موصى به بشدة]
تحليل SSL ذكي:
التعرف تلقائياً على حالة عدة عناوين IP مرتبطة بنطاق (DNS)، ومسح عناوين IP المرتبطة المتعددة تلقائياً
معالجة ذكية:
التعرف الآلي على سلسلة التوريد، التحليل والمسح
ربط python3 <a href=https://github.com/hktalent/log4j-scan>log4j-scan
mkdir ~/MyWork/;cd ~/MyWork/;git clone https://github.com/hktalent/log4j-scan
التعرف الذكي على honeypots وتجاوز الأهداف. هذه الوظيفة معطلة افتراضياً. يمكنك تعيين EnableHoneyportDetection=true لتفعيلها
قابل للتخصيص بدرجة عالية: يسمح بتعريف قاموسك الخاص من خلال تكوين config/config.json، أو التحكم في تفاصيل أكثر، بما في ذلك على سبيل المثال لا الحصر: nuclei، httpx، naabu، إلخ
دعم تهريب طلبات HTTP: CL-TE、TE-CL、TE-TE、CL_CL、BaseErr

دعم عبر المعامل Cookie='PHPSession=xxxx' ./scan4all -host xxxx.com، متوافق مع nuclei، httpx، go-poc، x-ray POC، filefuzz، تهريب http


