Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
TeamViewer_Permissions_Hook_V1 — إثبات مفهوم لملف DLL قابل للحقن ومكتوب بلغة C++، يستخدم تقنية الربط المضمّن المباشر (naked inline hooking) وتعديل الذاكرة المباشر لتغيير صلاحيات TeamViewer الخاصة بك. | Kitploit
أدوات/GitHubGitHub/gellin/teamviewer_permissions_hook_v1
تصعيد الامتيازاتالاستغلالالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالتعلم والتعليمالفريق الأحمرأداة الوصول عن بعد
مشاركة
GitHub
gellin/teamviewer_permissions_hook_v1

TeamViewer_Permissions_Hook_V1

إثبات مفهوم لملف DLL قابل للحقن ومكتوب بلغة C++، يستخدم تقنية الربط المضمّن المباشر (naked inline hooking) وتعديل الذاكرة المباشر لتغيير صلاحيات TeamViewer الخاصة بك.

عرض المستودع
3107538منذ 8 سنواتتمت المراجعة من قبل Kitploit

خطاف أذونات TeamViewer V1


License

إثبات مفهوم لملف DLL قابل للحقن بلغة C++، يستخدم خطافًا داخليًا مكشوفًا وتعديلًا مباشرًا للذاكرة لتغيير أذونات TeamViewer.

الميزات

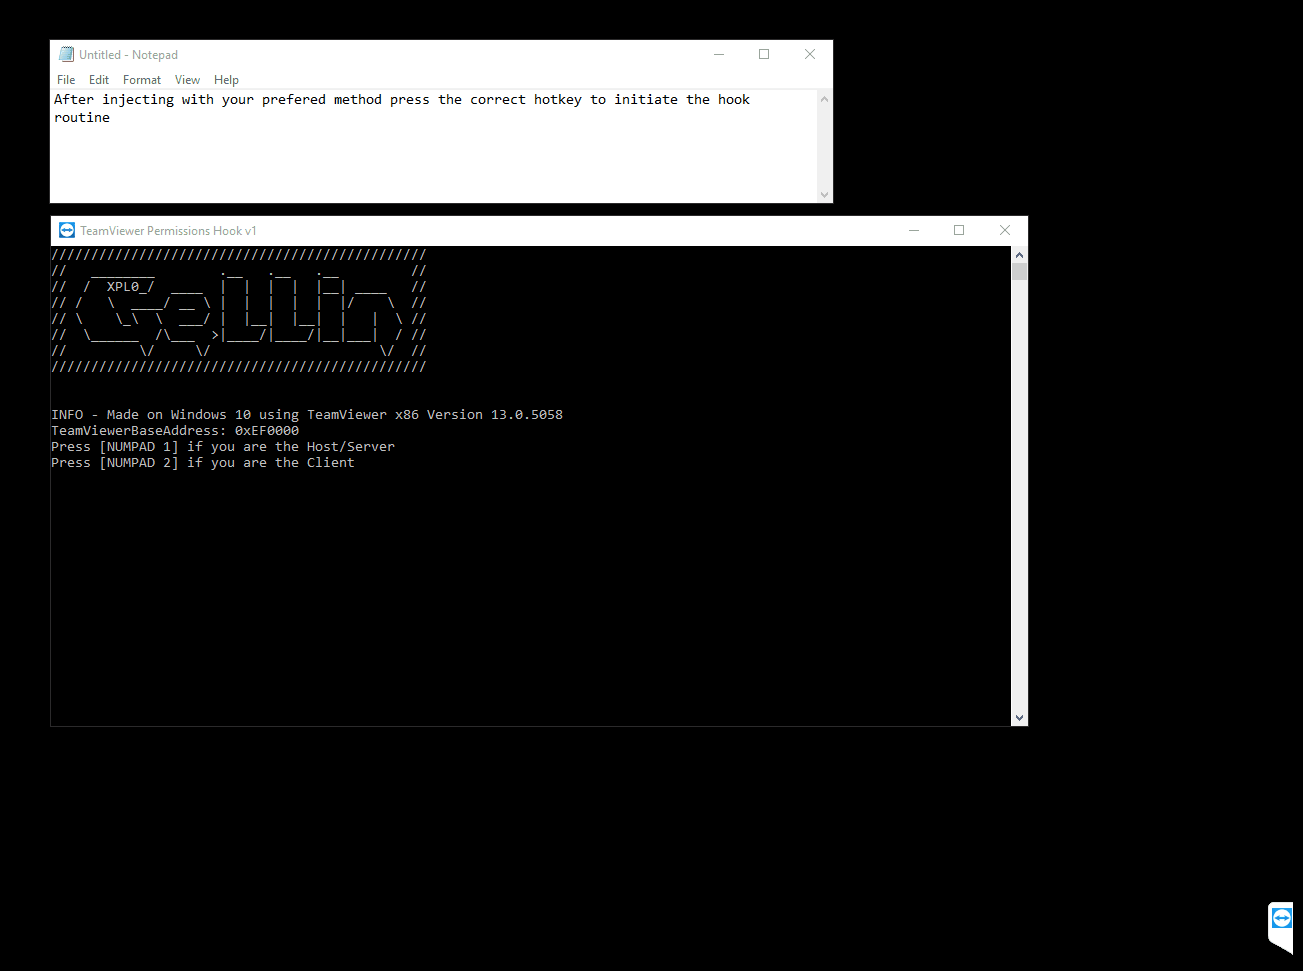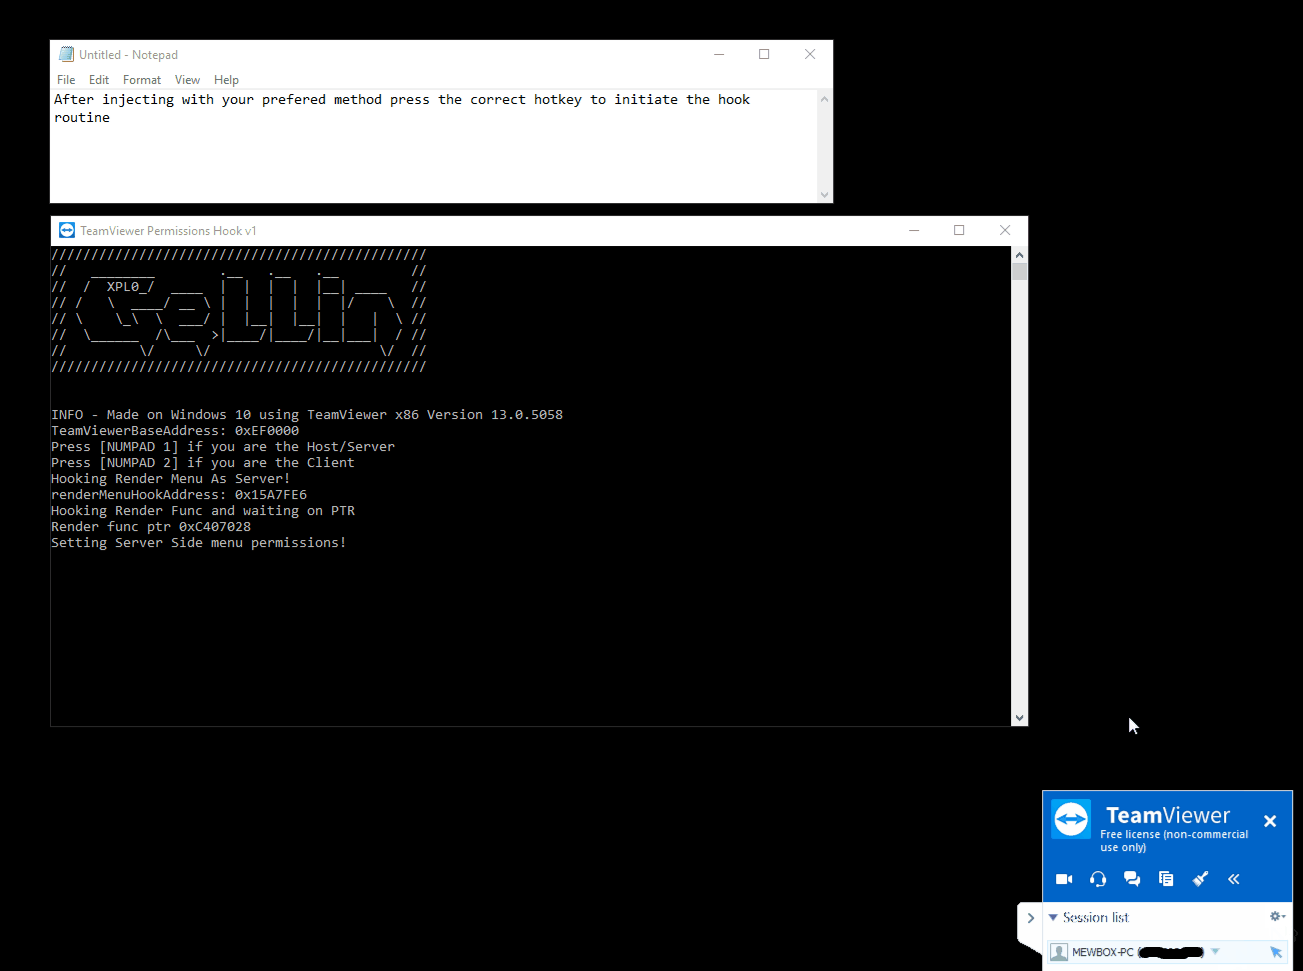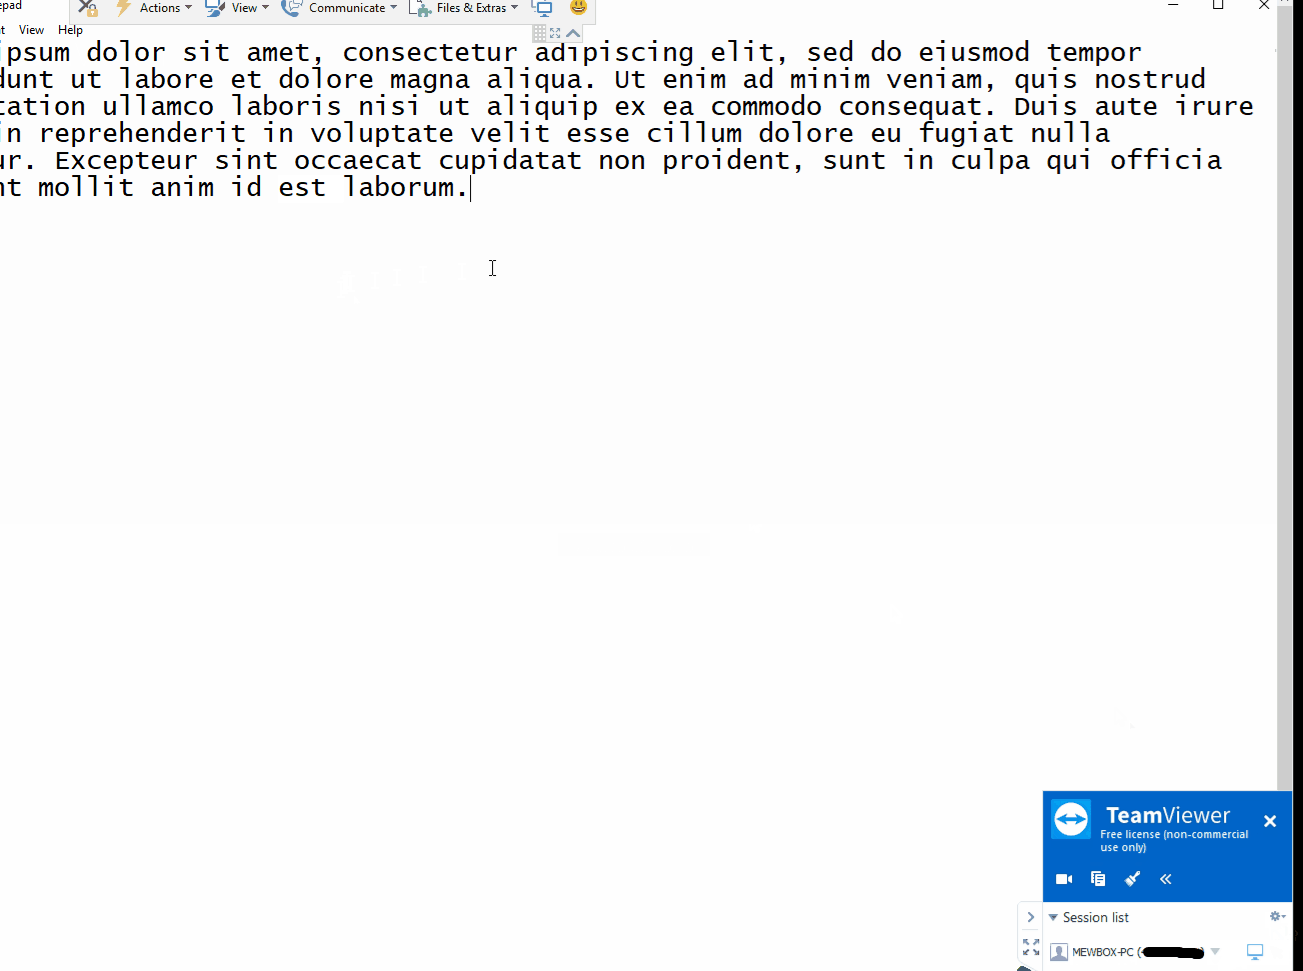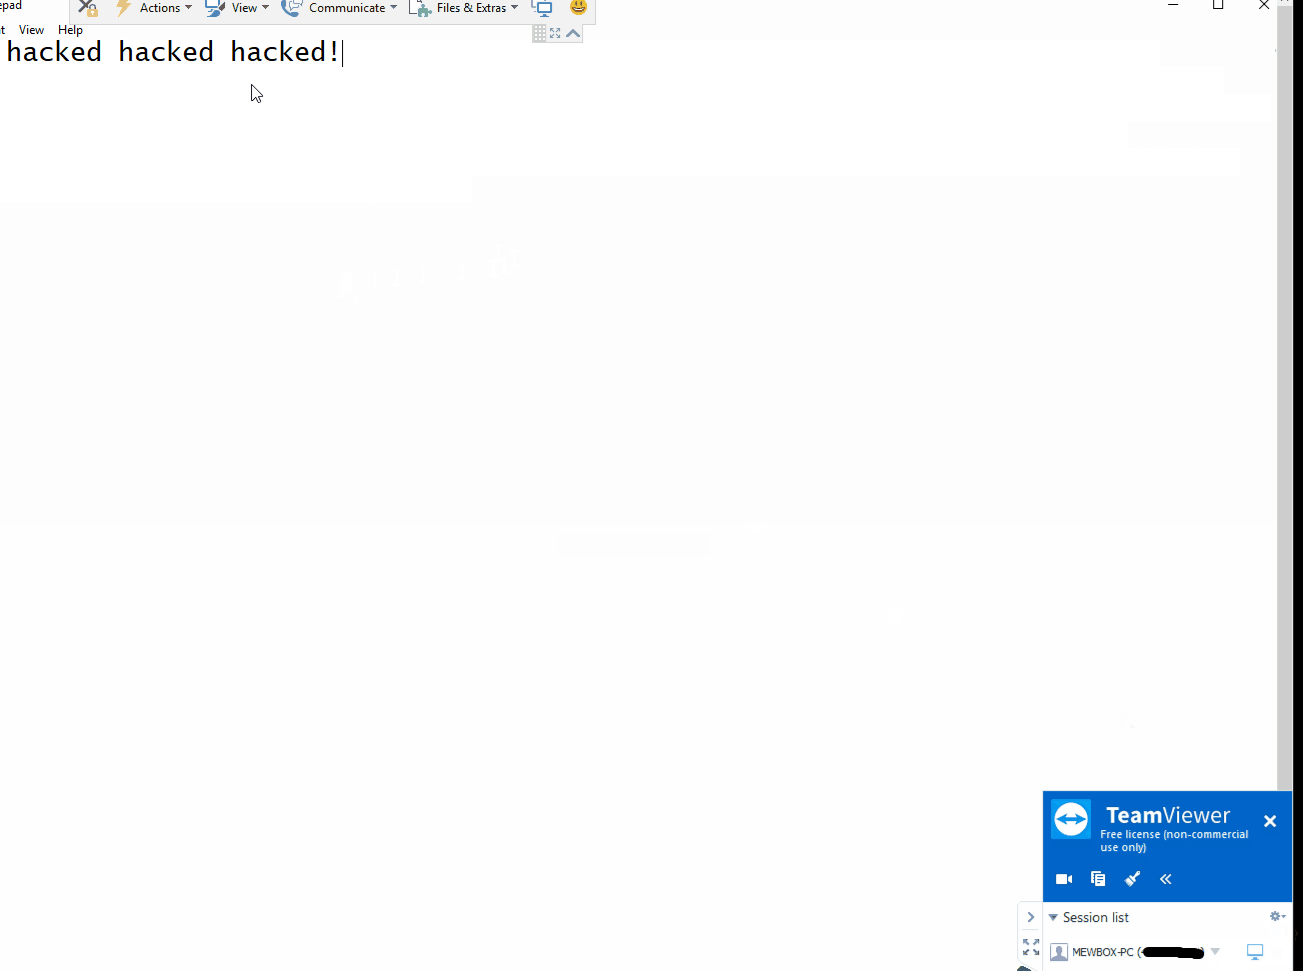
  • كخادم (Server) - يتيح خيارات عناصر قائمة إضافية في القائمة المنبثقة على الجانب الأيمن. الأكثر فائدة حتى الآن هو تمكين ميزة "تبديل الجوانب" التي تكون نشطة عادةً فقط بعد أن تكون قد وثّقت التحكم مع العميل وبدأت تغيير التحكم/الجوانب.
  • كعميل (Client) - يسمح بالتحكم في الماوس بغض النظر عن إعدادات التحكم والأذونات الحالية للخادم.

العرض التوضيحي

كخادم (Server)
كعميل (Client)
ملخص

  • يستخدم فحص التوقيعات/الأنماط لتحديد الأجزاء الرئيسية في الكود ديناميكيًا حيث تحتفظ سجلات التجميع بمؤشرات إلى فئات مهمة. يطبّق خطافات داخلية مكشوفة، والمعروفة أيضًا باسم "code caves"، لاختطاف المؤشرات لاستخدامها في التعديل عبر الوصول المباشر إلى الفئات التي تمت هندستها عكسيًا.
  • احقن واتبع الخطوات

المتطلبات

  • برنامج Manual Mapper أو PE Loader أو DLL Injector المفضل لديك، احقن في - "TeamViewer.exe"
  • تم بناء هذا الإصدار على Windows 10، لإصدار TeamViewer x86 13.0.5058 - (لم يتم اختبار إصدارات أخرى من TeamViewer لكن مع توقيعات أكثر قوة قد يعمل، لينكس غير مدعوم)

إخلاء مسؤولية

  • طُوّر لأغراض تعليمية كإثبات مفهوم للاختبار. لا أقرّ أو أدعم استخدام هذا البرنامج لأغراض غير أخلاقية أو غير قانونية. لا نتحمل أي مسؤولية عن إساءة الاستخدام.

شكر وتقدير

@timse93 - البحث والاختبار

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








