
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-47423-dompurify-xss-detector — ماسح ضوئي مبني على Go يكتشف تجاوز أداة تنقية DOMPurify (CVE-2026-47423) عبر بصمة المنطق على حزم JavaScript المصغّرة في بيئة الإنتاج، لتحديد تخطيطات الوسوم المسموحة غير المطبَّق عليها التصحيح. | Kitploit
أدوات/GitHubGitHub/galaxy-sc/cve-2026-47423-dompurify-xss-detector
التحليل الثابتماسحات الثغرات الأمنيةالاستغلالأمن الويباختبار الاختراق
GitHubgalaxy-sc/cve-2026-47423-dompurify-xss-detector

CVE-2026-47423-dompurify-xss-detector

ماسح ضوئي مبني على Go يكتشف تجاوز أداة تنقية DOMPurify (CVE-2026-47423) عبر بصمة المنطق على حزم JavaScript المصغّرة في بيئة الإنتاج، لتحديد تخطيطات الوسوم المسموحة غير المطبَّق عليها التصحيح.

مشاركة
عرض المستودع
38منذ 5 أشهرلم تتم المراجعة بعد

أداة للكشف عن تجاوز أداة التعقيم (Sanitizer Bypass) لـ DOMPurify < 3.4.5 (Go)

ماسح ضوئي خفيف وعالي الأداء مكتوب بلغة Go، مصمم لاكتشاف عمليات نشر DOMPurify في بيئات الإنتاج المعرّضة لتجاوز كامل لأداة التعقيم عبر خلل منطق إعادة الاستنساخ (re-clone) للعنصر <selectedcontent>.

بدلاً من الاعتماد على تعليقات المصدر أو متغيرات الإصدار التي يسهل إزالتها، تستخدم هذه الأداة بصمة المنطق (logic fingerprinting) على حِزم JavaScript المُصغّرة في بيئة الإنتاج لتحديد إعدادات العلامات المسموحة غير المصححة.

ملخص الثغرة

في إصدارات DOMPurify حتى الإصدار 3.4.4، كان العنصر <selectedcontent> مسموحًا به افتراضيًا. ينجم عن هذا خلل منطقي حيث تقوم متصفحات Chromium/WebKit بتحديث وإعادة استنساخ الشجرة الفرعية <selectedcontent> بعد أن يكون DOMPurify قد نفّذ بالفعل مرحلة التعقيم الخاصة به، مما يسمح بتجاوز مطلق لثغرة XSS عند حقن الحمولة في DOM الحي.
الميزات

  • مستقل عن أُطر العمل (يعمل مع بنى حِزم React أو Vue أو Angular أو Vanilla JS)
  • تحليل تلقائي ديناميكي لأصول JavaScript من المسارات الجذرية
  • تحليل ثابت غير حسّاس لحالة الأحرف على كود الإنتاج المُجمَّع

إثبات المفهوم

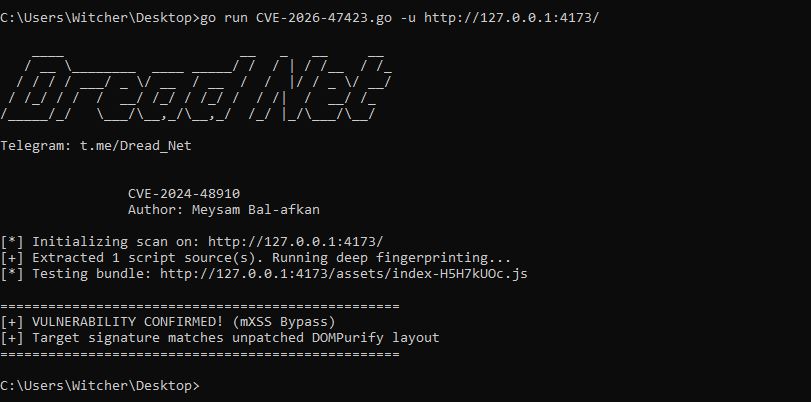
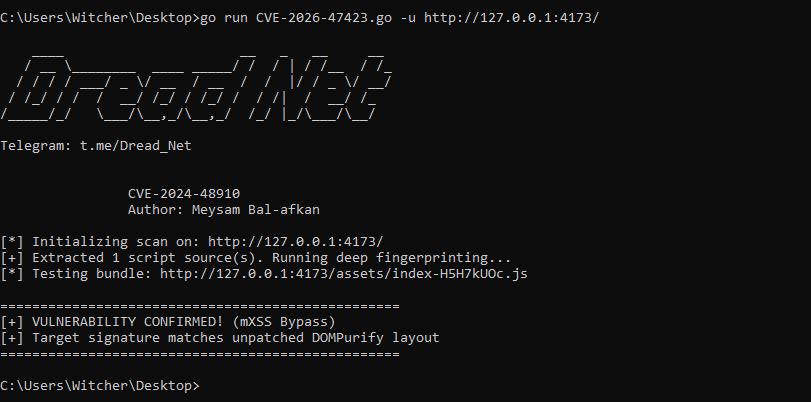
لقطة شاشة لمخرجات الاستغلال

الاستخدام

# استنساخ المستودع
git clone https://github.com/Galaxy-sc/CVE-2026-47423-dompurify-xss-detector.git
cd CVE-2026-47423-dompurify-xss-detector

# التشغيل على هدف باستخدام الوسائط
go run CVE-2026-47423.go -u https://example.com

المعالجة

قم بتحديث dompurify إلى الإصدار 3.4.5 أو أعلى عبر مدير الحزم الخاص بك:

npm install [email protected]

إذا لم تكن الترقية الفورية ممكنة، فاحظر العلامة يدويًا في إعدادات التهيئة الخاصة بك:

DOMPurify.sanitize(userInput, { FORBID_TAGS: ['selectedcontent'] });

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





