
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2026-24858 — # أداة مساعدة بلغة بايثون لفحص واجهة إدارة فورتينت على الويب بحثًا عن ثغرة CVE-2026-24858 لتجاوز مصادقة SSO، مع إمكانية إرسال حمولات صريحة بإذن المستخدم. | Kitploit
أدوات/GitHubGitHub/gagaltotal/cve-2026-24858
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقة
GitHubgagaltotal/cve-2026-24858

cve-2026-24858

# أداة مساعدة بلغة بايثون لفحص واجهة إدارة فورتينت على الويب بحثًا عن ثغرة CVE-2026-24858 لتجاوز مصادقة SSO، مع إمكانية إرسال حمولات صريحة بإذن المستخدم.

عرض المستودع
1234منذ 9 أشهرلم تتم المراجعة بعد
الموقع الإلكتروني
مشاركة

أداة مساعدة PoC لـ CVE-2026-24858

CVE-2026-24858 - تجاوز مصادقة FortiCloud SSO الإدارية

يحتوي هذا المستودع على أداة مساعدة Python متحفظة لـ فحص مؤشرات إدارة الويب الخاصة بـ Fortinet ومرسل حمولة اختياري (صريح). مرسل الاستغلال/الحمولة معطل افتراضيًا ويتطلب علامة صريحة للتشغيل.
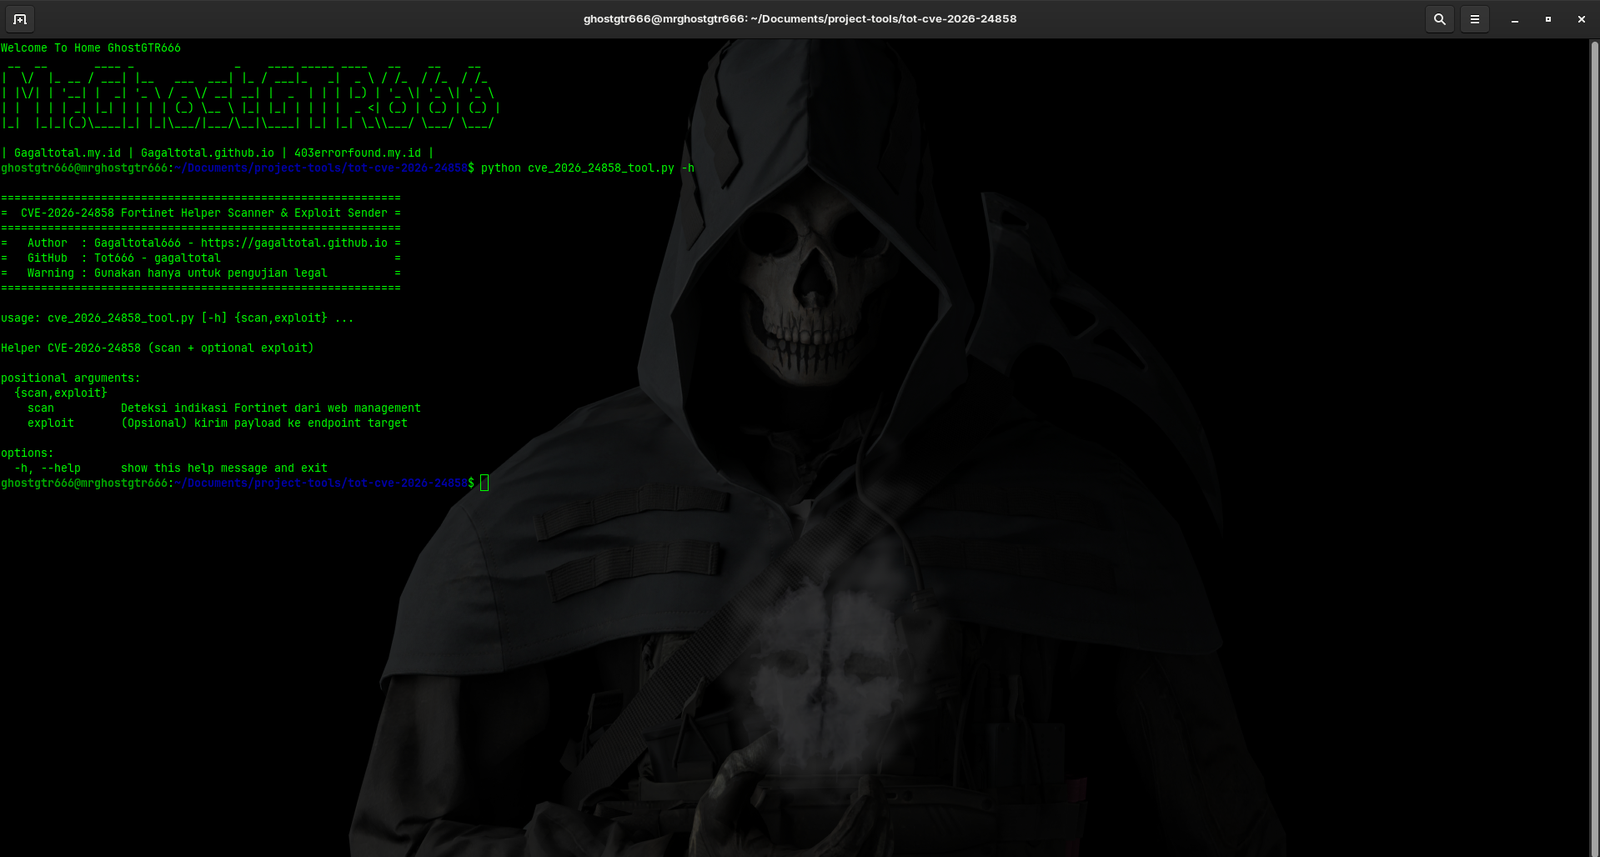
Screen Capture

أمثلة الاستخدام:

  • تثبيت التبعيات:
python3 -m pip install -r requirements.txt
  • فحص الهدف (منفذ HTTPS الافتراضي 443):
python3 cve_2026_24858_tool.py scan --target 192.168.2.3
  • فحص الهدف (منفذ HTTPS الافتراضي 443) مع وضع الإخراج المفصل:
python3 cve_2026_24858_tool.py scan --target 192.168.2.3 --versbose
  • إرسال حمولة (يتطلب --enable-exploit وملف حمولة):
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit

تحذيرات:

  • شغّل الأداة فقط ضد أنظمة تمتلكها أو لديك إذن كتابي لاختبارها.
  • سيقوم مرسل الاستغلال بإرسال POST بالبايتات الدقيقة من --payload-file إلى نقطة النهاية المحددة؛ لا تقوم الأداة بصياغة أو ابتكار حمولات استغلال.

خيارات إضافية:

  • --verbose: طباعة ترويسات الاستجابة ومقتطف من النص (للفحص والاستغلال).
  • --dump-body: طباعة نص الاستجابة الكامل (قد يكون كبيرًا).
  • --save-response <file>: حفظ نص الاستجابة الكامل في مسار الملف المحدد.

مثال: حفظ استجابة الاستغلال في ملف مع طباعة الترويسات:

python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit --verbose --save-response ./resp.html

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





