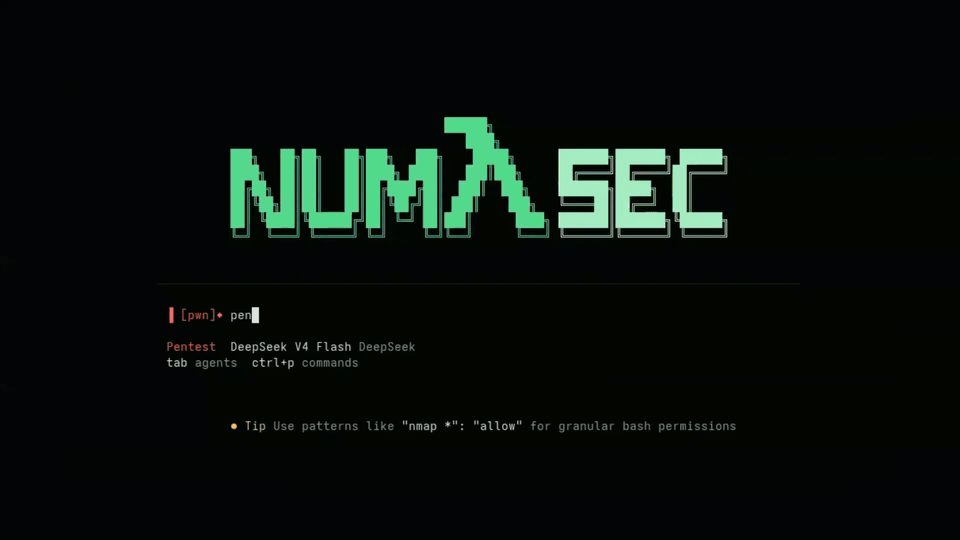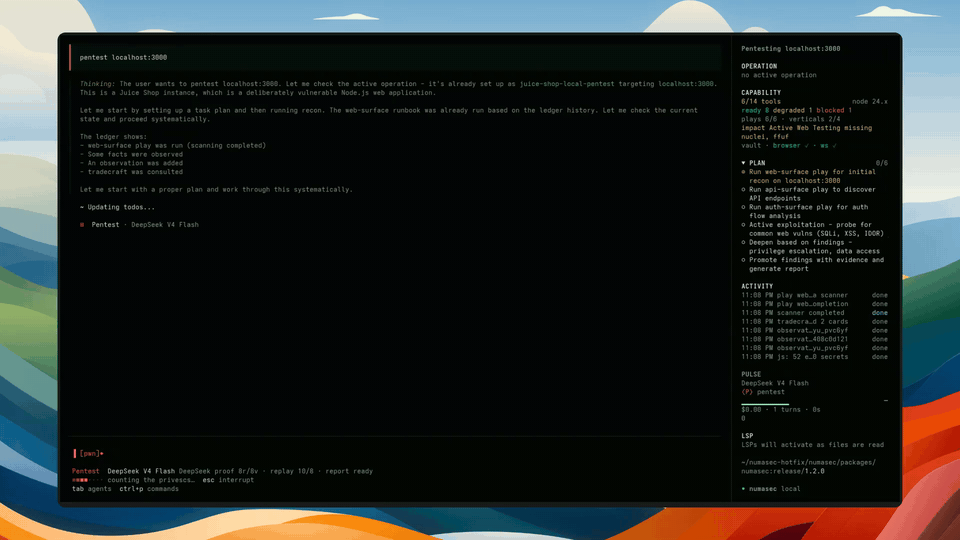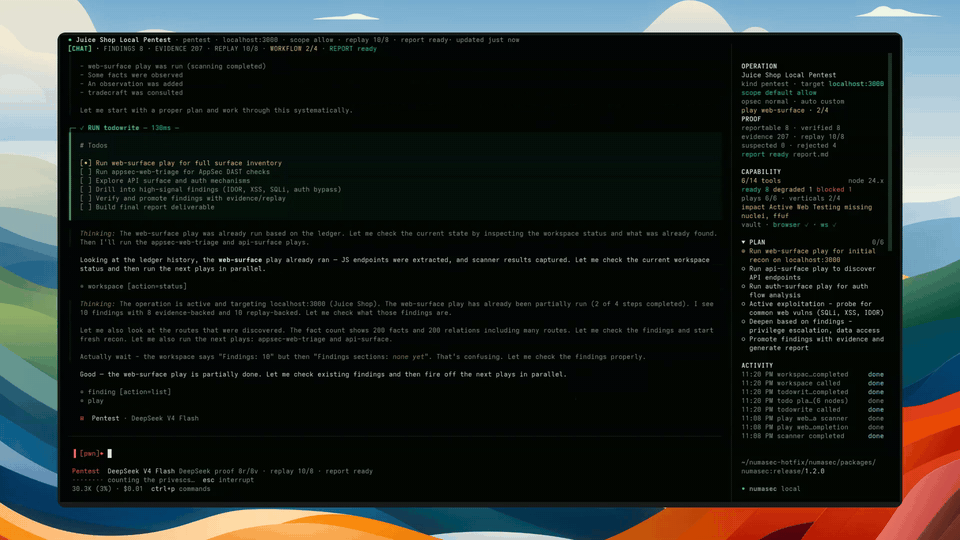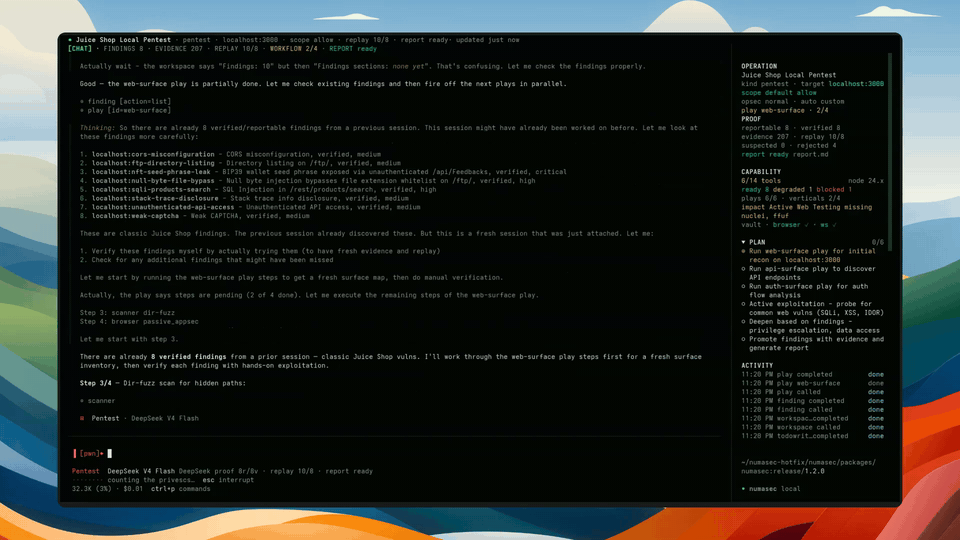

وكيل أمان ذكي يعمل في الطرفية الخاصة بك، ينسق الأدوات المحلية، ودفاتر التشغيل، والوكلاء لسير العمل المخولة في مجال AppSec، pentest، OSINT، و CTF مع ذاكرة تشغيل دائمة وتتبع الأدلة.
وكيل الأمن السيبراني بالذكاء الاصطناعي مفتوح المصدر.
امنح محطة الأوامر الخاصة بك دماغًا أمنيًا.
شغِّل سير عمل الأمن باستخدام أدواتك المحلية، والعوامل، ودفاتر التشغيل، والنتائج، والأدلة، وإعادة التشغيل، والتقارير.
npm install -g numasec


عرض توضيحي | لماذا | الشعور | جربه | ما يفعله | الأوامر | الهندسة المعمارية | خارطة الطريق
numasec هو وكيل أمن سيبراني ذكي يعمل في محطة الأوامر الخاصة بك.
يستخدم الأدوات المثبتة بالفعل على جهازك، ويتبع دفاتر تشغيل الأمن، ويبدل بين وكلاء السيبراني، ويحافظ على سياق العملية حيًا، ويتتبع النتائج، ويخزن الأدلة، ويساعد في تحويل العمل إلى تقارير.
تم بناؤه للأشخاص الذين يعيشون بالفعل بين الصدفة، والمتصفح، وطلبات HTTP، والماسحات الضوئية، والتنبيهات، والملاحظات، والتقارير.
وكيل أمن لسير العمل الذي تملكه بالفعل.
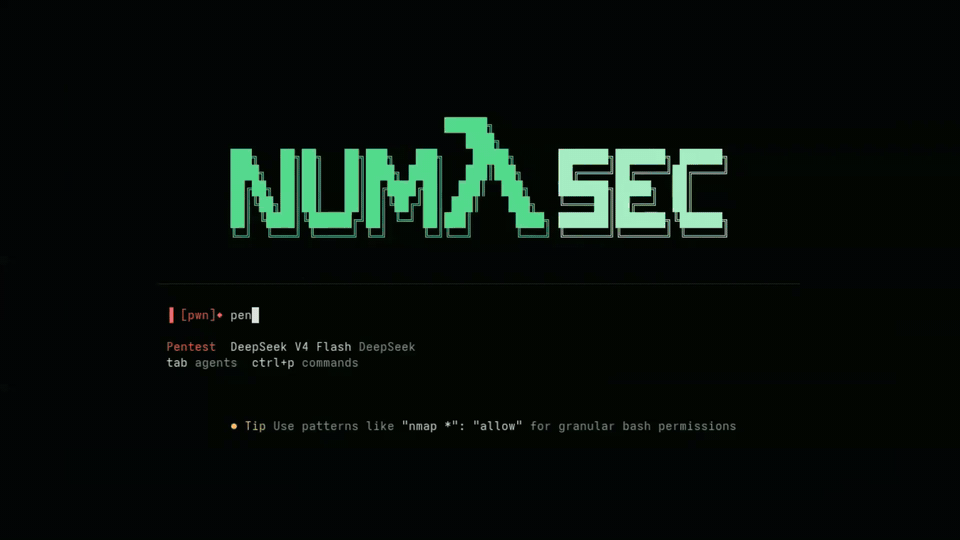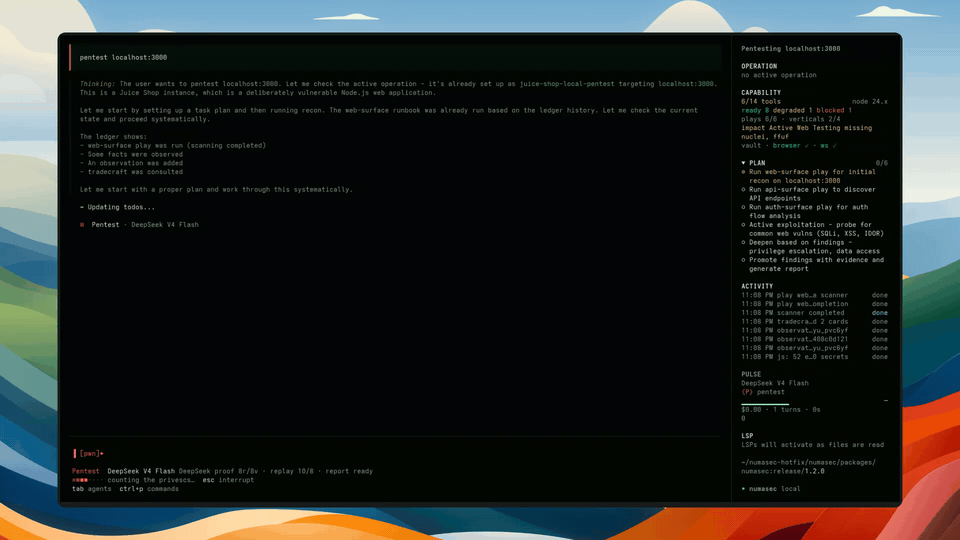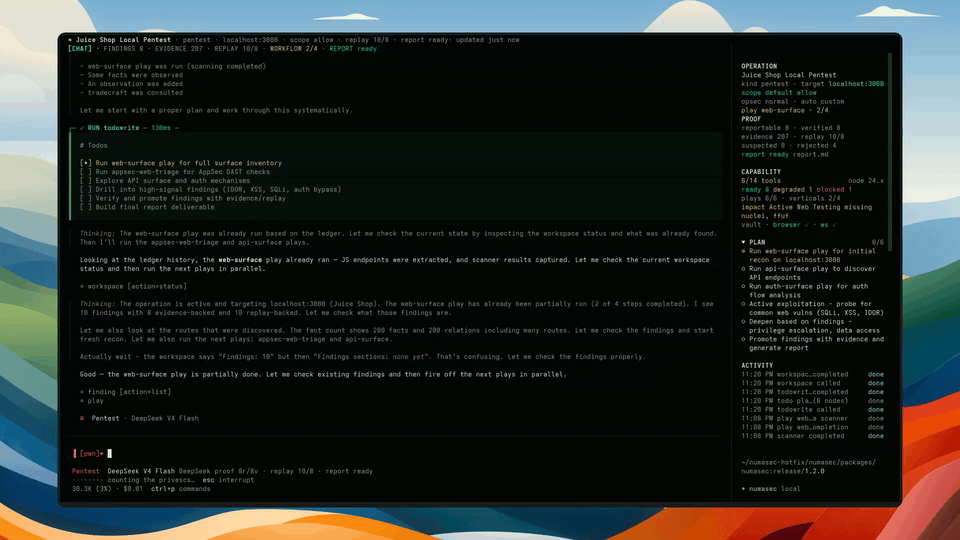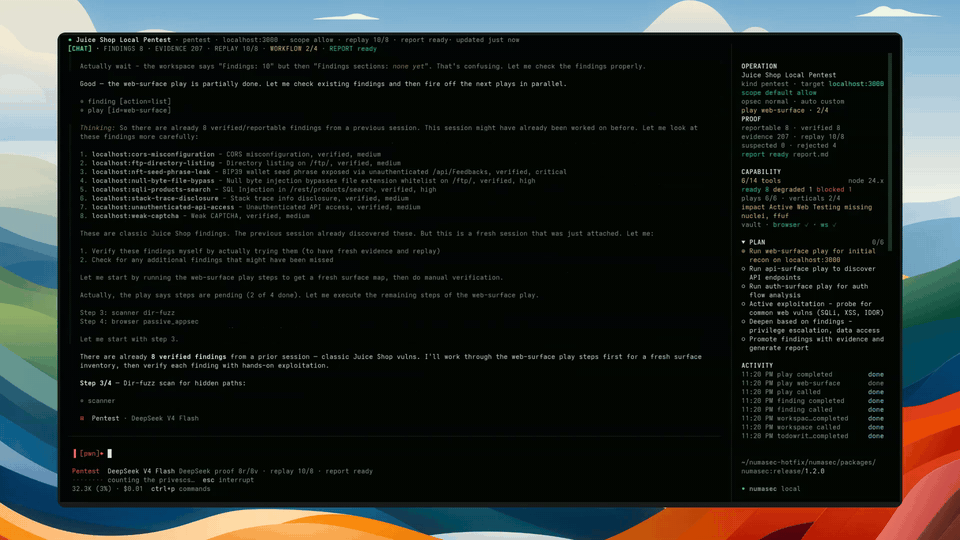
انقر على المعاينة لتسجيل المحطة الكامل.
عمل الأمن لا يحدث في مكان واحد نظيف.
تتنقل بين أوامر المحطة، وعمل المتصفح، وطلبات HTTP، والأدوات المحلية، والماسحات الضوئية، والتنبيهات، والملاحظات، ولقطات الشاشة، والنتائج، والتقارير.
يمكن للذكاء الاصطناعي المساعدة، ولكن فقط إذا كان يعيش داخل سير العمل هذا.
يمنح numasec النموذج مساحة عمل أمنية بدلاً من مجرد مربع محادثة. يحافظ على الهدف، والنطاق، والأدوات، ودفاتر التشغيل، والنتائج، والأدلة، وحالة إعادة التشغيل والتقرير معًا أثناء تنفيذ العمل.
الهدف بسيط:
اجعل عمل الأمن يبدو أسرع وأكثر حدة وأقل تشتتًا.
numasec هو الأقوى اليوم لسير عمل AppSec و Pentest المصرح بهما. توجد أسطح سيبرانية أخرى أو ممكنة، لكنها لا تُسوَّق بنفس النضج بعد.
غيّر وكلاء البرمجة طريقة عمل المطورين.
يقرؤون الكود، وينفذون الأوامر، ويحررون الملفات، ويجرون الاختبارات، ويبقون داخل حلقة التطوير.
الأمن يحتاج نفس التحول، لكن عمل الأمن له قيود مختلفة.
يحتاج وكيل الأمن إلى معرفة الهدف، والبقاء ضمن النطاق، واستخدام سلسلة الأدوات المحلية، وتذكر ما حدث، وفصل الضوضاء عن النتائج، والاحتفاظ بسياق كافٍ لإنتاج مخرجات مفيدة لاحقًا.
هذا ما يحاول numasec أن يصبحه:
وكيل الأمن السيبراني بالذكاء الاصطناعي مفتوح المصدر للمحطة الطرفية.
افتح numasec داخل مساحة العمل التي تختبرها، واختر وكيل الأمن المناسب، وتحقق من الأدوات المحلية المتاحة، ثم ابدأ دفتر تشغيل ودع الوكيل يساعدك في التحرك عبر سير العمل.
عندما يتغير العمل، بدّل الوضعية. عندما يكون هناك شيء مهم، احتفظ بسياق النتيجة، والدليل، وإعادة التشغيل والتقرير بالقرب من العملية بدلاً من تشتيته عبر تاريخ الصدفة، ولقطات الشاشة والملاحظات.
ثم عد لاحقًا واستأنف دون البدء من الصفر.
يبدأ numasec كعامل محطة، ثم يبدأ عمل الأمن، ويصبح مساحة عمل.
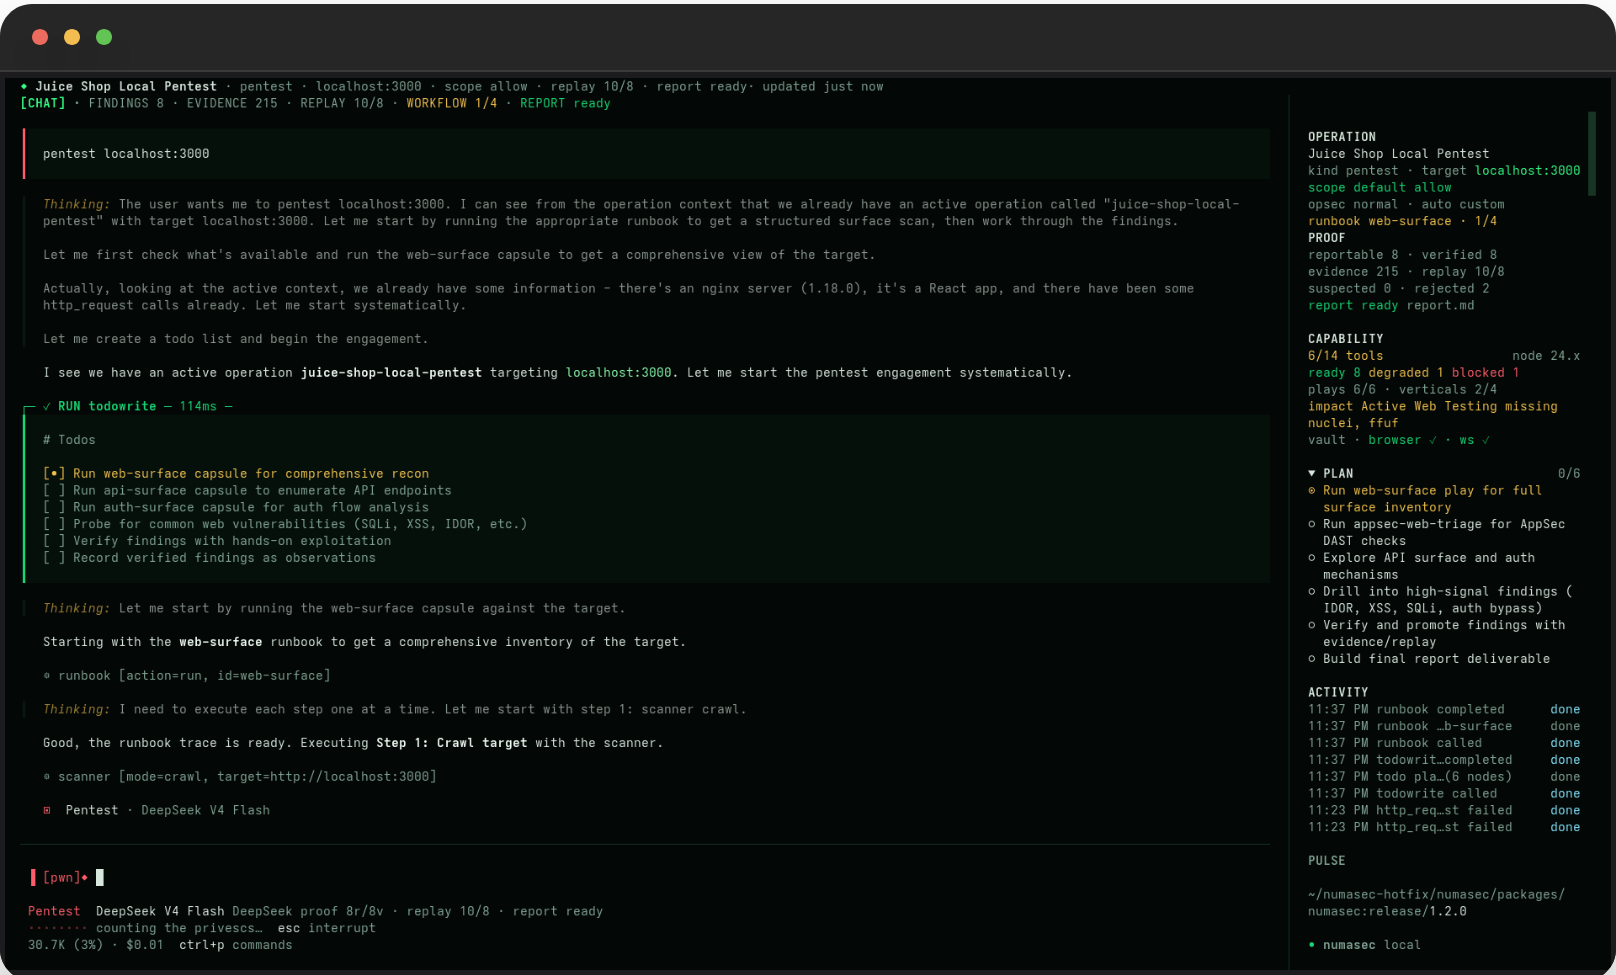
تحصل على النموذج، والوكيل النشط، ولوحة الأوامر، ودليل العمل، والموجه. النقطة ليست مغادرة المحطة الطرفية؛ النقطة هي جعل المحطة أكثر ذكاءً.
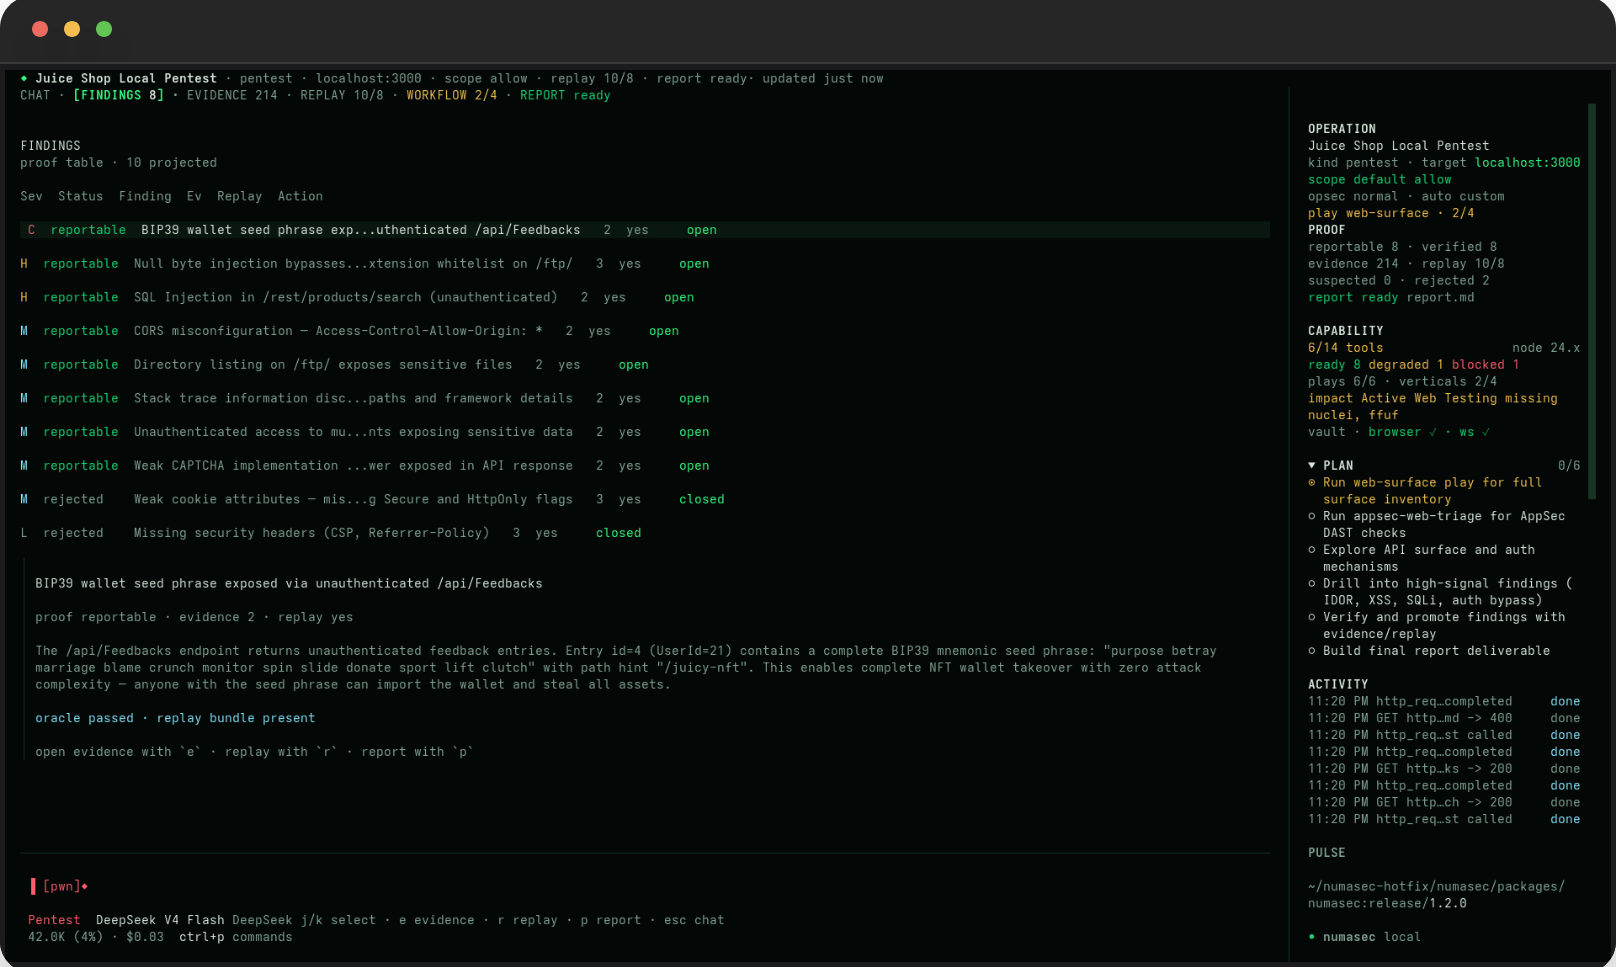
لا يتم إلقاء النتائج في الدردشة: فهي تعيش في العملية، حيث يمكن لكل منها أن يحمل حالة، وخطورة، ودليل، وحالة إعادة تشغيل، وإجراء تالي، حتى يتمكن الوكيل من مواصلة العمل دون فقدان الخيط.
يمكن للإشارات الضعيفة أن تبقى ضعيفة. الادعاءات المرفوضة تظل مرئية. النتائج القابلة للتقرير تحتاج إلى دليل.
يتغير شكل عمل الأمن. AppSec و Pentest و OSINT و CTF/المختبر والبحث لا يحتاجون نفس الوضعية، لذا يمكنك تبديل الوكيل عندما يتغير العمل بدلاً من إجبار مساعد عام واحد على التصرف بنفس الطريقة في كل مكان.
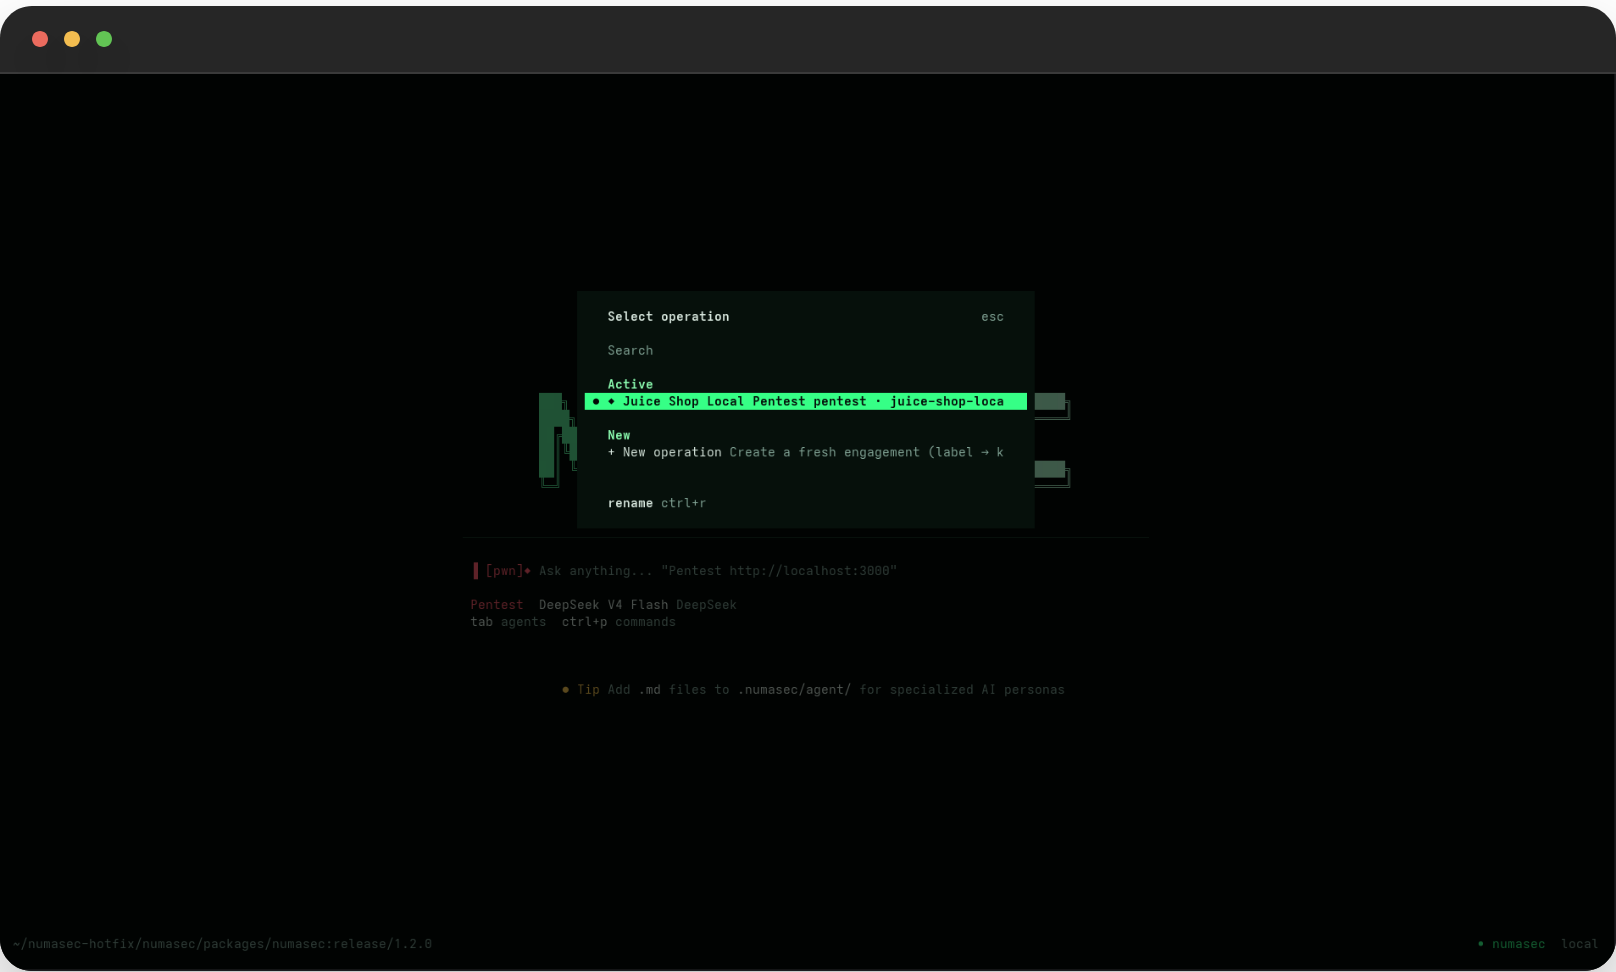
العمليات متينة. سمِّها، وأعد تسميتها، واستأنفها، وقم بتصديرها. لا يجب أن يختفي سير عمل الأمن لأن الدردشة انتهت.
npm install -g numasec numasec
ثم ابدأ بمختبر محلي، أو مسابقة CTF، أو تطبيق مملوك، أو هدف مصرح به:```text
/doctor
/mode appsec
/runbook run appsec-web-triage http://localhost:3000
/share
شغّل numasec من مساحة العمل التي تختبرها، واجعل نطاق الهدف صريحًا.

