

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
net-Shield — حل سهل وبسيط لمكافحة هجمات DDoS للخوادم الافتراضية (VPS) والخوادم المخصصة وأجهزة إنترنت الأشياء - بيتا | Kitploit
أدوات/GitHubGitHub/fnzv/net-shield
أدوات دفاعيةأمن الشبكات
GitHubfnzv/net-shield

net-Shield

حل سهل وبسيط لمكافحة هجمات DDoS للخوادم الافتراضية (VPS) والخوادم المخصصة وأجهزة إنترنت الأشياء - بيتا

عرض المستودع
25047124منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

net-Shield

Build Status
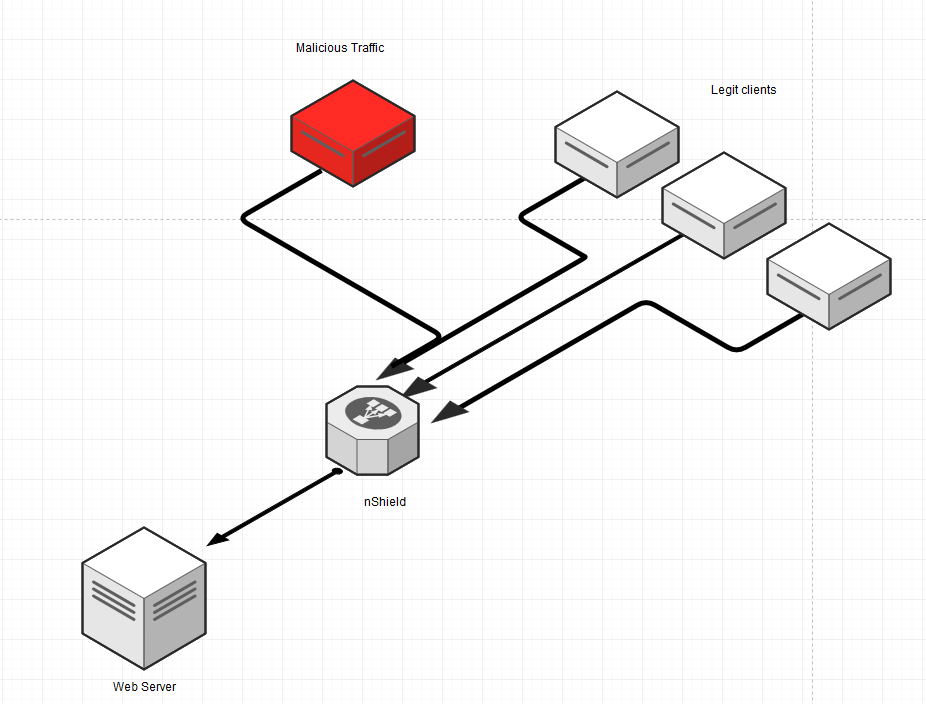
حل بسيط وسهل لمكافحة هجمات حجب الخدمة (DDoS) للسيرفرات الافتراضية (VPS) والسيرفرات المخصصة وأجهزة إنترنت الأشياء (IoT) يعتمد على iptables/ipsets

المتطلبات

  • نظام لينكس مع golang, iptables/ipsets
  • Nginx

بدء سريع

قم بتشغيل السكريبت (install.sh) لتثبيت جميع التبعيات المطلوبة.

bash install.sh


سيُطلب منك إدخال نطاق وعنوان IP الحقيقي المرتبط به، وسيقوم net-Shield بإعداد أول نطاق وكيل (proxydomain) لك (يمكنك رؤية التغييرات في /etc/nshield/nshield.conf).

النطاقات الوكيلة (Proxy Domains)

لتهيئة النطاقات الوكيلة، يجب تفعيل خيار الوكيل في /etc/nshield/nshield.conf (proxy = 1) والتأكد من صحة قائمة النطاقات الوكيلة (في نفس ملف الإعدادات):

proxydomains = [
  "sami.pw 8.8.8.8",
  "example.org 1.2.3.4"
]

الاستخدام

بعد إكمال التثبيت باستخدام سكريبت البدء السريع، يمكنك استدعاء الأمر "config-nshield" الذي سيقرأ ملف nshield.conf ويعيد تكوين قواعد الحماية بناءً على الإعدادات الجديدة.

مثال: أريد تفعيل SSL على sami.pw التي قمت بتهيئتها أعلاه:

  1. عدّل /etc/nshield/nshield.conf واضبط autossl = 1
  2. في الطرفية نفّذ: # config-shield
  3. ستظهر التغييرات في إعدادات Nginx

يجب أن يشير النطاق إلى نسخة net-Shield وإلا ستفشل عملية التحقق من Let's Encrypt.

تظهر السجلات في: /var/log/nshield.log

كيف يعمل

أساسياً، هذه السكريبت مضبوط افتراضياً للتشغيل كل 30 دقيقة وتنفيذ العمليات التالية:

  • جلب أحدث قوائم سمعة البوتات والمرسلين غير المرغوب فيهم وعناوين IP/شبكات ضارة، وحظرهم إذا كان هؤلاء المخالفون يهاجمون السيرفر الخاص بك (شكرًا لـ FireHol http://iplists.firehol.org/ )
  • تفعيل طرق مكافحة DDoS أساسية لرفض حركة المرور غير المرغوب فيها أو الخبيثة
  • وضع حدود للمعدل عند التعرض لهجوم
  • السماح بالوكالة HTTP(S) لحماية موقعك

عرض توضيحي

asciicast

تم اختباره على Ubuntu 16.04 و 14.04 LTS

المساهمون

لا تتردد في فتح مشكلة (issue) أو إرسال بريد إلكتروني لي

الملفات التنفيذية

في حال لم تتمكن من تجميعها بنفسك و/أو تشغيل install.sh، يمكنك العثور على الملفات التنفيذية في: https://github.com/fnzv/net-Shield/tree/master/binaries

الترخيص

الكود موزع تحت رخصة MIT.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






