
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/everythingscomputer/shunyanet-sentinel
الاستخبارات مفتوحة المصدر (OSINT)جمع المعلوماتالأدوات والمكوناتاستخبارات التهديداتالتعلم والتعليم
GitHubeverythingscomputer/shunyanet-sentinel

ShunyaNet-Sentinel

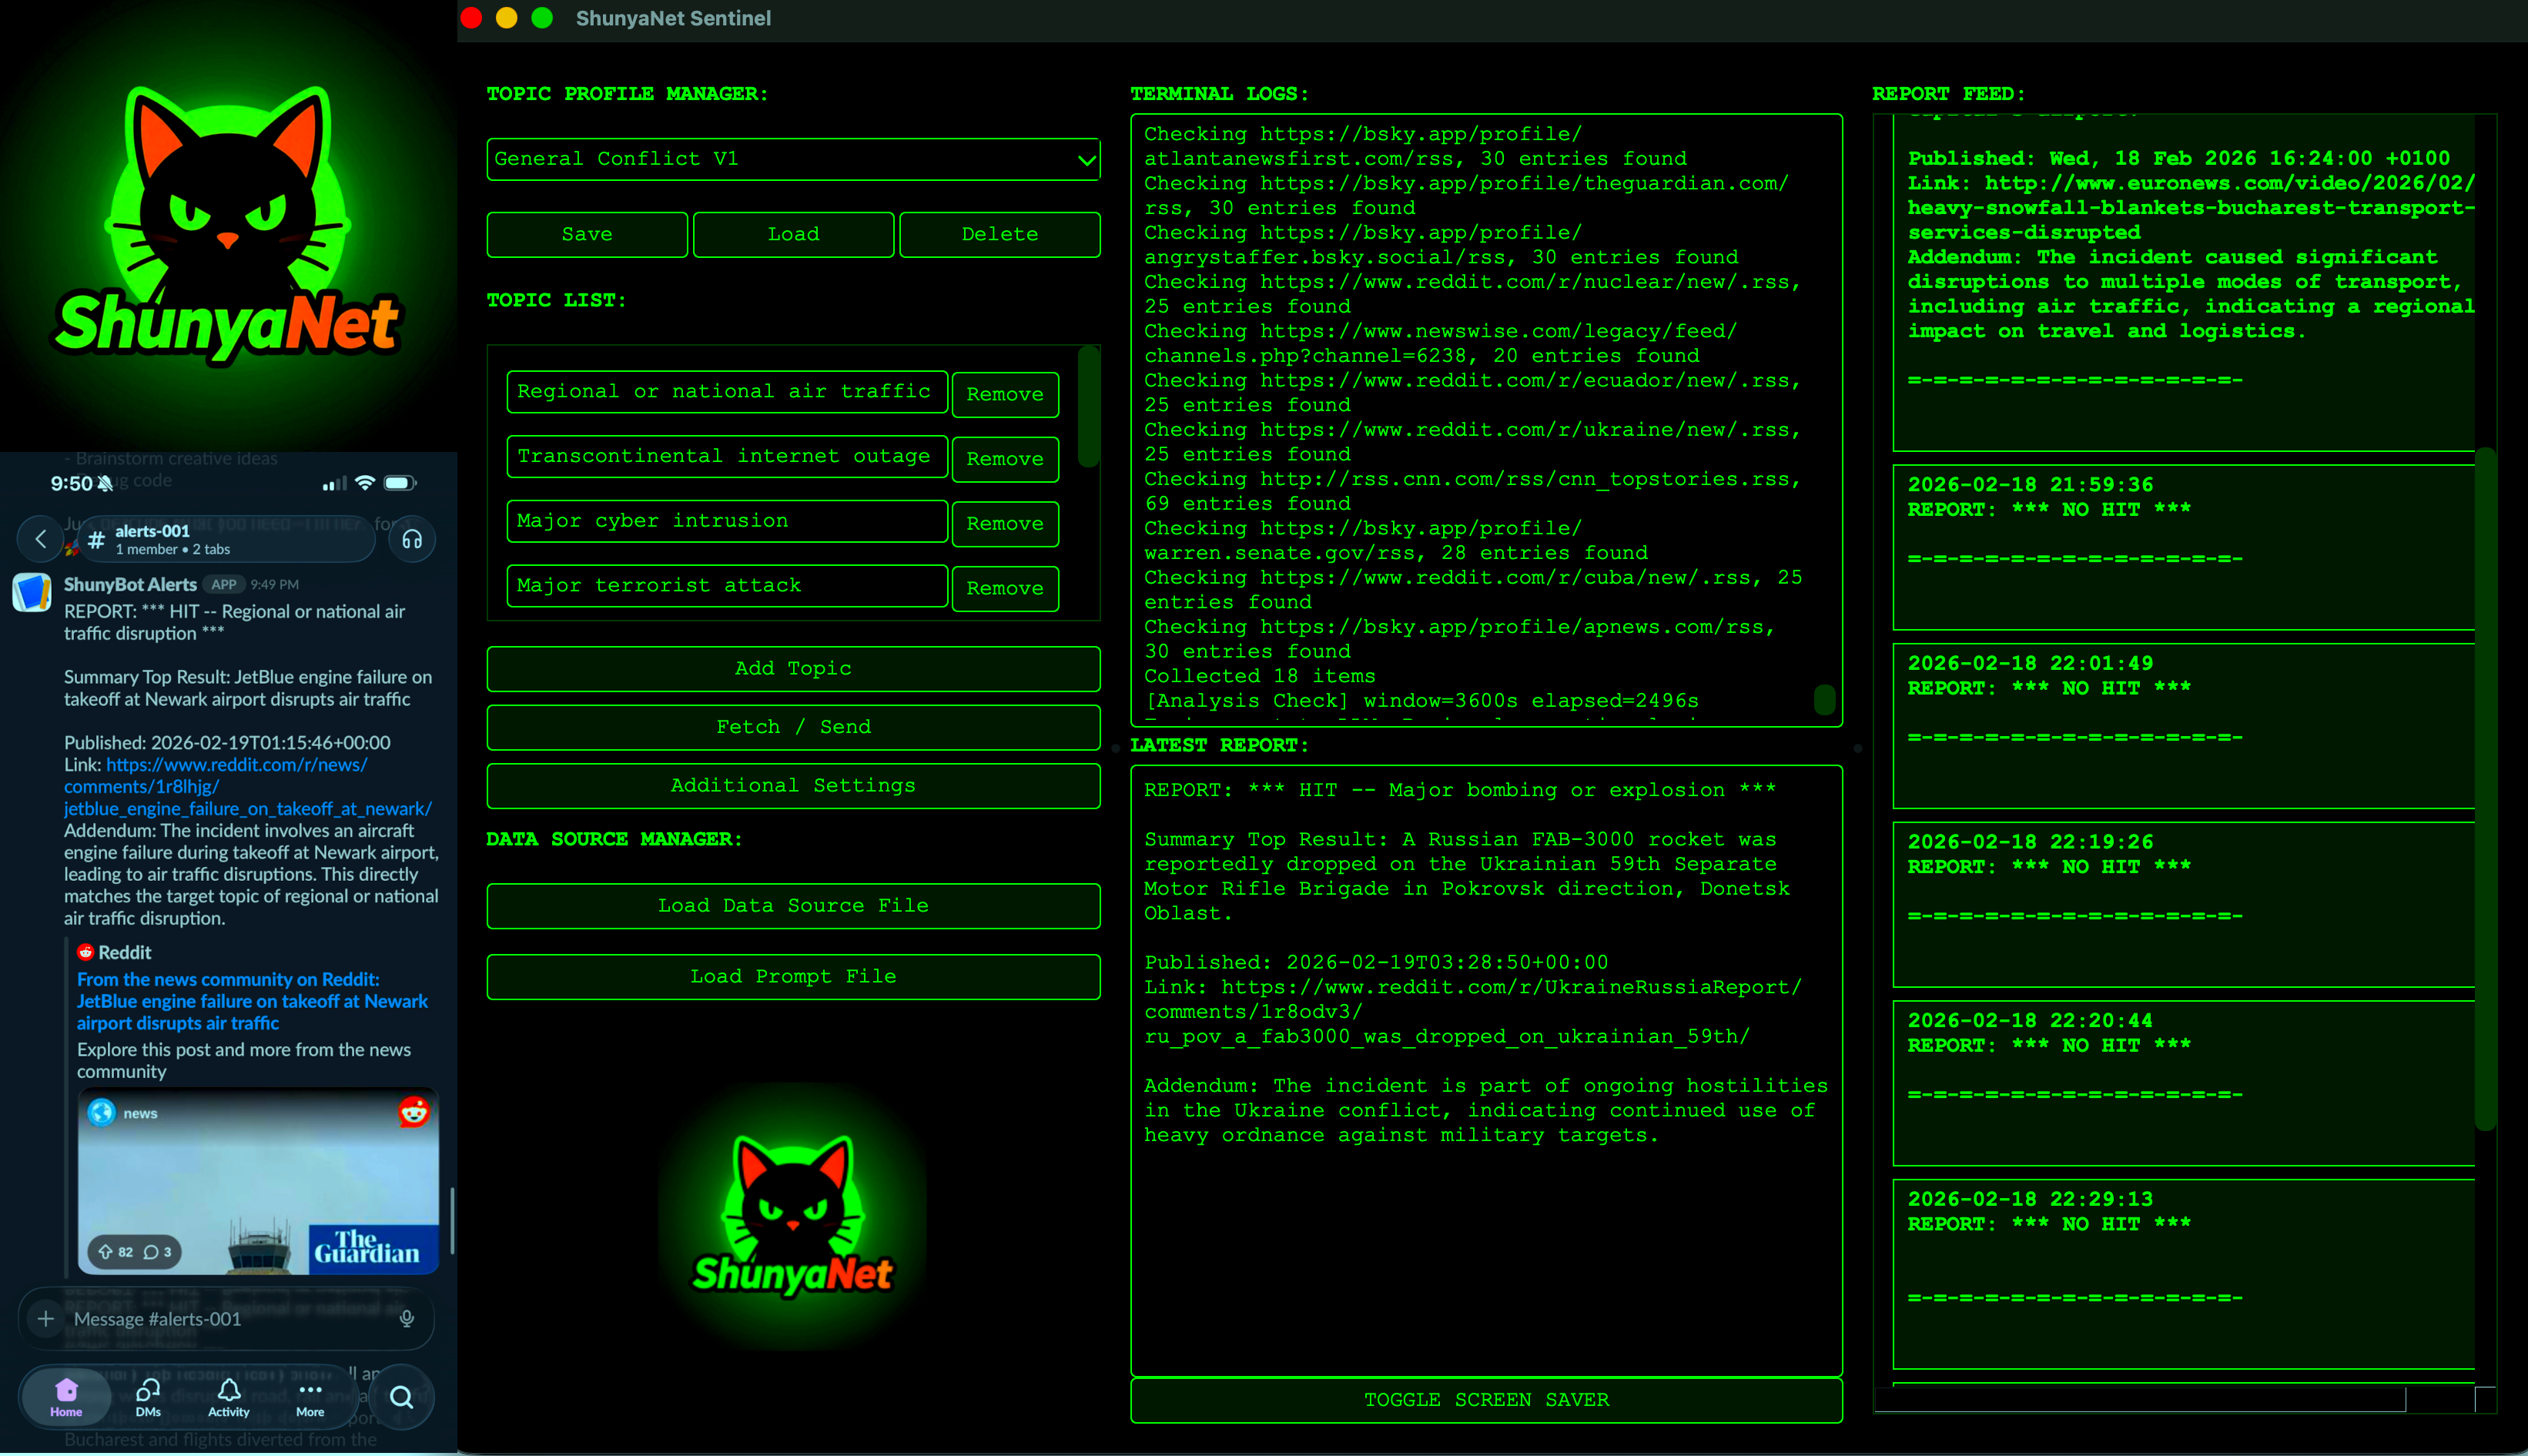
ShunyaNet Sentinel هو برنامج خفيف الوزن يراقب خلاصات RSS، ويرسلها إلى LLM للتحليل، ويقدم ملخصات أو تنبيهات مباشرة إلى GUI وسلاك.

مشاركة
عرض المستودع
40433منذ 25 أيامتمت المراجعة من قبل Kitploit
ShunyaNetSentinelAppGraphicV1

ShunyaNet Sentinel (v3.3) - تحديث رئيسي (آخر تحديث: 10/22/2026)

ShunyaNet Sentinel هو برنامج خفيف الوزن بطابع سايبربانك، يستقبل خلاصات RSS (الأخبار العاجلة، وسائل التواصل الاجتماعي، التنبيهات الحكومية)، ويرسلها إلى نموذج لغوي كبير (LLM) للتحليل، ثم يسلّم التنبيهات وتقارير الملخصات إلى واجهة المستخدم الرسومية وقنوات الإشعارات لديك على فترات منتظمة.

يستخدم المشروع نموذجًا لغويًا كبيرًا مستضافًا محليًا على الجهاز نفسه أو على الشبكة (مثلًا عبر Tailscale) من خلال LM Studio أو Ollama أو llama.cpp — أو عبر OpenAI API. تعمل التنبيهات عبر Slack وDiscord وTelegram وntfy وأي webhook عام ونوافذ منبثقة على سطح المكتب (استخدم أي عدد منها في الوقت نفسه كما تشاء).

متوافق مع الإصدارات الحالية من Linux وmacOS وWindows.

تعتمد جودة التقارير على الـ prompt الخاص بك وحجم السياق وخلاصات RSS والنموذج اللغوي. قد تحتاج إلى إيقاف ميزات "التفكير" إذا كانت متوفرة في نموذجك. أستخدم هذا غالبًا مع Qwen3.8 27B وQwen3.8 Flash Next. من المفترض أن تكون نماذج Gemma جيدة أيضًا.


سير العمل العام

  1. أدخل المواضيع التي تهمك (يرشدك معالج الإعداد خلال ذلك عند أول تشغيل)
  2. قدّم قائمة بخلاصات RSS (تتضمن قوائم مرفقة، رابط واحد في كل سطر)
  3. يجلب Sentinel الخلاصات على الفاصل الزمني الذي ضبطته
  4. يُرسل محتوى الخلاصات إلى خادم النموذج اللغوي لديك
  5. يفحص النموذج اللغوي المحتوى بحثًا عن تنبيهات، ويكتب تقارير اتجاهات بشكل دوري
  6. تصل التنبيهات/الملخصات إلى واجهة المستخدم الرسومية وإلى كل قناة إشعارات قمت بإعدادها (إشعارات الهاتف عبر Slack/Discord/Telegram/ntfy)
  7. يُحفظ كل تقرير أيضًا كملف نصي عادي — بما في ذلك فهرس agent_handoff.json حتى تتمكن السكربتات ووكلاء الذكاء الاصطناعي من استهلاك مخرجات Sentinel دون الحاجة إلى واجهة المستخدم الرسومية

القدرات الأساسية

مراقبة خلاصات RSS

  • استقصاء دوري، يُجلب بالتوازي لكن يُسلسل لكل مضيف (بلطف مع محددات المعدل مثل Reddit)
  • إزالة التكرار حسب GUID المدخل؛ تسجيل الأعطال لكل مصدر
  • يتعامل مع الخلاصات البطيئة أو المشوهة دون تعطيل الواجهة

التحليل القائم على النموذج اللغوي

  • يعمل مع أي نقطة نهاية /v1/chat/completions متوافقة مع OpenAI: LM Studio وOllama وllama.cpp وOpenAI
  • ملف prompt واحد يقود الوضعين عبر أقسام #> ALERT / #> SUMMARY / #> MEMORY
  • تقسيم تلقائي إلى أجزاء عندما تتجاوز عمليات الجلب ميزانية الرموز لديك

التنبيهات

  • Slack عبر incoming webhook
  • Discord عبر webhook القناة
  • Telegram عبر بوت (token + chat ID)
  • ntfy عبر رابط الموضوع (إشعارات هاتف مجانية دون حساب؛ قابلة للاستضافة الذاتية)
  • webhook عام (يرسل JSON عبر POST — Home Assistant، سكربتات، أي شيء)
  • نوافذ منبثقة على سطح المكتب عبر صينية النظام
  • زر اختبار لكل قناة في الإعدادات ← الإشعارات باستخدام القيم التي أدخلتها للتو، قبل الحفظ
  • تبديل ما إذا كانت الملخصات الدورية تُرسل أيضًا، أو التنبيهات الفورية فقط

محلي ومستضاف ذاتيًا

بخلاف استقصاء خلاصات RSS وإرسال إشعاراتك (وكلاهما اختياري)، تبقى جميع المعلومات على أجهزة تتحكم بها.

تكامل الوكلاء / السكربتات

يكتب Sentinel مخرجات ثابتة قابلة للقراءة آليًا بجانب كل تقرير: يشير Report_Output/agent_handoff.json إلى أحدث ملف تنبيه/ملخص بالإضافة إلى ملفات الذاكرة. يمكن لأي وكيل محلي أن يستقصي ملف JSON الواحد هذا لمتابعة ما يراه Sentinel. راجع docs/AGENT-INTEGRATION.md للاطلاع على العقد الكامل، وHelp ← Agent / Script Integration داخل التطبيق.


المتطلبات

  • Python 3.10+
  • التبعيات (انظر requirements.txt): PySide6 وfeedparser وrequests

نموذج لغوي مستضاف عبر:

  • LM Studio (موصى به)
  • Ollama
  • خادم llama.cpp
  • مفتاح OpenAI API

التثبيت

1. استنسخ (أو نزّل ملف ZIP) وادخل إلى المجلد

git clone https://github.com/EverythingsComputer/ShunyaNet-Sentinel.git
cd ShunyaNet-Sentinel

2. (موصى به بشدة) أنشئ بيئة افتراضية

macOS / Linux:

python3 -m venv venv
source venv/bin/activate

Windows (PowerShell):

python -m venv venv
venv\Scripts\Activate.ps1

3. تثبيت المتطلبات

pip install -r requirements.txt

4. التشغيل

macOS / Linux: python3 ShunyaNet_Sentinel.py Windows: python ShunyaNet_Sentinel.py


البدء السريع

عند أول تشغيل، يرشدك Sentinel خلال الإعداد باستخدام معالج الإعداد الموجّه (أعد فتحه في أي وقت باستخدام Ctrl+W أو Help → Setup Wizard):

  1. المواضيع – موضوعك العام والإشارات (واحدة في كل سطر). يُحفظ تلقائيًا أثناء الكتابة.
  2. اتصال النموذج – اختر مزوّدك (LM Studio وخوادم محلية أخرى توجد ضمن "OpenAI-compatible"؛ وتشمل الخيارات المستضافة OpenAI وClaude وGemini وOpenRouter وGroq وMistral وDeepSeek وTogether وGrok)؛ يعرض المعالج بالضبط ما يجب إدخاله، مع زر Test Connection لتتأكد من أنه يعمل قبل الاعتماد عليه.
  3. التغذيات – بنقرة واحدة تُحمَّل قائمة مرفقة: Quick-Start (قصيرة)، World News (طويلة)، أو قائمة مواضيع (AI & Technology، Cybersecurity، Finance & Markets، Climate & Disasters، Health & Outbreaks، Geopolitics & Conflict).
  4. التأكيد – راجع وأطلق أول جلب لك (الزر يقوم بالجلب فعليًا).

الإعداد اليدوي (تجاوز المعالج):

  1. أدخل المواضيع في لوحة Targeting.
  2. اختر نقطة بداية: Profiles → اختر ملف تعريف موضوع مرفقًا، ثم File → Bundled Source Lists → اختر قائمة التغذيات المطابقة (أو حمّل ملف .txt الخاص بك، رابط RSS واحد في كل سطر — تُحفظ قائمتك المحمّلة عبر عمليات إعادة التشغيل).
  3. Run → Settings (Ctrl+,) → تبويب Connection: اختر المزوّد، واضبط Server URL (مثال LM Studio: http://localhost:1234/v1)، واضغط Test Connection، ثم Save & Apply.
  4. حمّل نموذجًا في LM Studio وفعّل "Serve on Local Network" في Server Settings. نصائح:
    • في نافذة Load Model، فعّل "Manually choose model load parameters"
    • اضبط Max Concurrent Predictions على 1 (في الوقت الحالي)
    • أوقف التفكير أو قلّله، إن كان متاحًا
    • خيار معتدل متين: gpt-oss-20b، مع تفكير "low"
  5. انقر على القطة! (...أو اضغط Fetch / Send باستخدام Ctrl+Enter، أو انتظر العد التنازلي للجلب التلقائي في شريط الحالة)

لدفع التنبيهات إلى هاتفك: Settings → Notifications → املأ قناة واحدة (Slack/Discord/Telegram/ntfy)، واضغط Send Test Notification، ثم Save & Apply. توجد تلميحات الإعداد لكل خدمة في التلميحات المنبثقة لذلك التبويب.

لكل إعداد تلميح منبثق عند التمرير؛ ويعرض Help (F2) اختصارات لوحة المفاتيح. شاشة التوقف Matrix-rain: F1.


التعليمات الكاملة والإعدادات

  1. المواضيع — أدخل المواضيع في لوحة Targeting (حفظ تلقائي). احفظ مجموعات مسمّاة كملفات تعريف (Profiles) لتبديل قوائم المراقبة بسرعة. قائمة التغذيات المحمّلة جزء من حالة التطبيق وتستمر عبر عمليات إعادة التشغيل.

    يأتي Sentinel مع 11 ملف تعريف موضوع جاهزًا (topic_profiles.default.json) تُثبَّت تلقائيًا عند أول تشغيل في ملفك الخاص topic_profiles.json — بعد ذلك الملف ملكك: حرّر واحذف وأضف، ولن تُستبدل تغييراتك أبدًا. هل جلبت نسخة جديدة أو حذفت ملفًا أعجبك؟ Profiles → Restore Bundled Topic Profiles… يدمج فقط ملفات التعريف المرفقة التي تفتقدها.

    يحتوي ملف التعريف على حقلين، مطابقين للوحة Targeting: overall_topic (جملة واحدة تؤطّر ما يُعدّ أخبارًا) وsubtopics (أسطر إشارات مفصولة بأسطر جديدة — اكتب كلًا منها على هيئة ما الذي تبحث عنه، مع أمثلة بين قوسين؛ الإشارات المحددة تفلتر أفضل بكثير من الكلمات الموضوعية العامة).

  2. المطالبات (Prompts): ملف واحد يفعل كل شيء (sentinel_prompt.txt). يُحمَّل تلقائيًا ويحتوي على أقسام موسومة:

    • #> ALERT — تعليمات تُرسل مع كل جلب (فحص التنبيهات الفوري)
    • #> SUMMARY — تعليمات لتقارير الاتجاهات الدورية
    • #> MEMORY — سياسة الذاكرة طويلة المدى؛ يلحقها Sentinel بمطالبة الملخص فقط عندما يكون محلل الذاكرة (memory profiler) مفعّلًا


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




