

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
xori — Xori هي مكتبة تحليل ثابت وتفكيك جاهزة للأتمتة لـ PE32 و32+ وshellcode | Kitploit

أدوات/GitHubGitHub/endgameinc/xori
التحليل الثابتالهندسة العكسيةتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHubendgameinc/xori

xori

Xori هي مكتبة تحليل ثابت وتفكيك جاهزة للأتمتة لـ PE32 و32+ وshellcode
عرض المستودع
72285101منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

شعار Xori

Xori - إطار عمل تفكيك مخصص

الترخيص: AGPL v3

Xori هي مكتبة تفكيك وتحليل ثابت جاهزة للأتمتة تستهلك كود شيل أو ملفات PE ثنائية وتوفر بيانات تحليل أولي.

شكر وتقدير:

لم يكن Xori ليكون موجوداً دون الإلهام والأفكار من مجتمع المصادر المفتوحة. نحن مدينون بعمل محرك Capstone و مشروع LLVM.

البنيات المدعومة:

  • i386
  • x86-64

صيغ الملفات

  • PE, PE+
  • كود شيل عادي

الميزات الحالية

  • يُخرج json لكل من: 1) التفكيك، 2) الدوال، 3) الواردات.
  • يدير ذاكرة الصورة والمكدس.
  • وضعان:
    • المحاكاة الخفيفة - تهدف إلى تعداد جميع المسارات (السجلات، المكدس، بعض التعليمات).
    • المحاكاة الكاملة - تتبع مسار الكود فقط (أداء بطيء).
  • هياكل TEB و PEB مُحاكاة.
  • يقيم الدوال بناءً على تصديرات DLL.
  • يعرض السلاسل النصية بناءً على مواقع الذاكرة المُشار إليها.
  • يستخدم توقيعات من نمط FLIRT (تقنية التعريف والتعرف السريع على المكتبات).
  • يسمح لك باستخدام تصديراتك الخاصة لمحاكاة PEB.
  • سيكتشف الحشو بعد استدعاء غير عائد.
  • سيحاول تحديد مراجع الدوال من الإزاحات.

ما لا يفعله بعد:

  • المحرك تفاعلي.
  • لا يُفرغ السلاسل النصية.
  • لا يعالج الأقسام غير القابلة للتنفيذ.
  • TEB و PEB غير مفعلين للملفات غير PE.
  • فقط بعض تعليمات x86 يتم محاكاتها، وليس الكل.
  • التصحيح والتجميع.
  • لا يوجد إضافات أو برمجة نصية.

التوثيق

المتطلبات

rustc 1.27.0

تثبيت rust لنظامي OSX وتوزيعات Linux

curl https://sh.rustup.rs -sSf | sh

تثبيت rust لنظام Windows

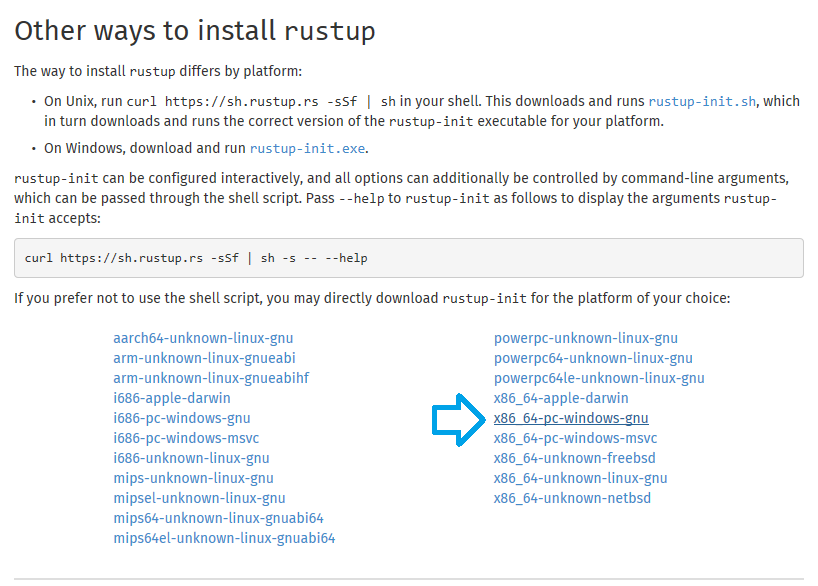
أولاً، احصل على rustup.exe (مثبت سلسلة أدوات rust) من هنا. لقطة شاشة عن تثبيت rustup
ستقوم هذه الأداة بتثبيت مترجم rust rustc، مدير حزم rust cargo وأدوات مفيدة أخرى للتطوير في rust.

  • قم بتشغيل rustup.exe

تثبيت متطلبات rust الأساسية

في حال رأيت هذا المخرجات، فإن بيئة ويندوز الخاصة بك تفتقد أدوات البناء لـ Visual Studio، لذا تابع القراءة، وإلا انتقل هنا لقطة شاشة عن فقدان المتطلبات الأساسية
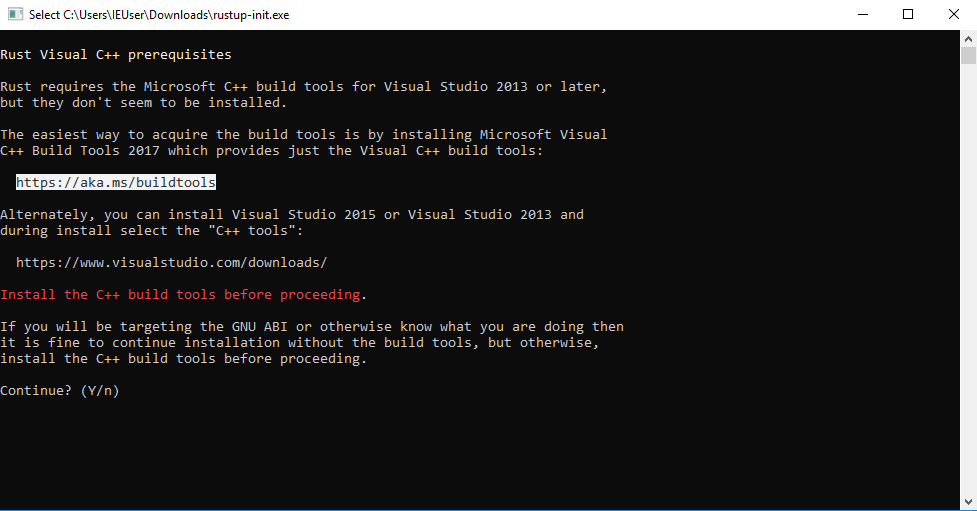
  • اتبع الرابط من المخرجات، أو انقر هنا

  • ألغِ تنفيذ rustup-init.exe

  • عد إلى المتصفح، مرر لأسفل، وسّع علامة التبويب أدوات لـ Visual Studio 2017 وقم بتنزيل أدوات البناء لـ Visual Studio 2017
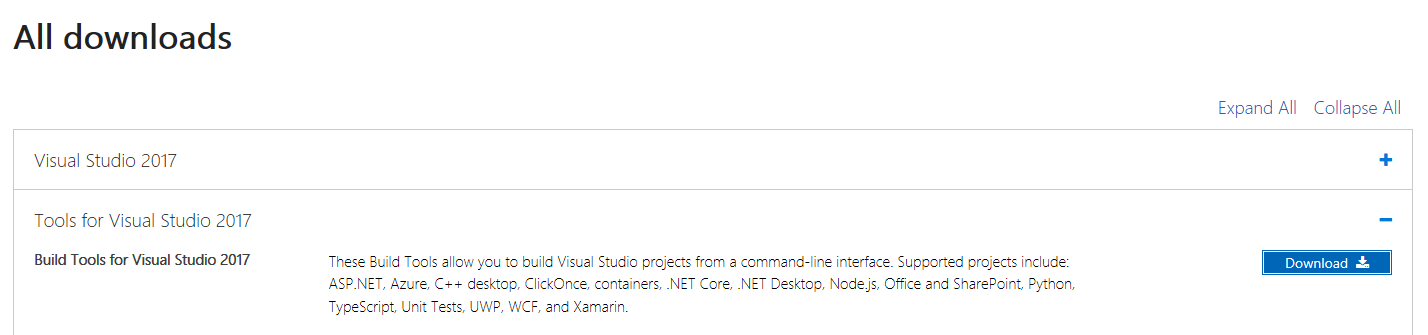
لقطة شاشة عن تثبيت أدوات البناء

  • قم بتشغيل الملف التنفيذي

اختر أدوات بناء Visual C++ وانقر "تثبيت"، أغلق "مثبت Visual Studio" بعد التثبيت لقطة شاشة عن تثبيت أدوات البناء
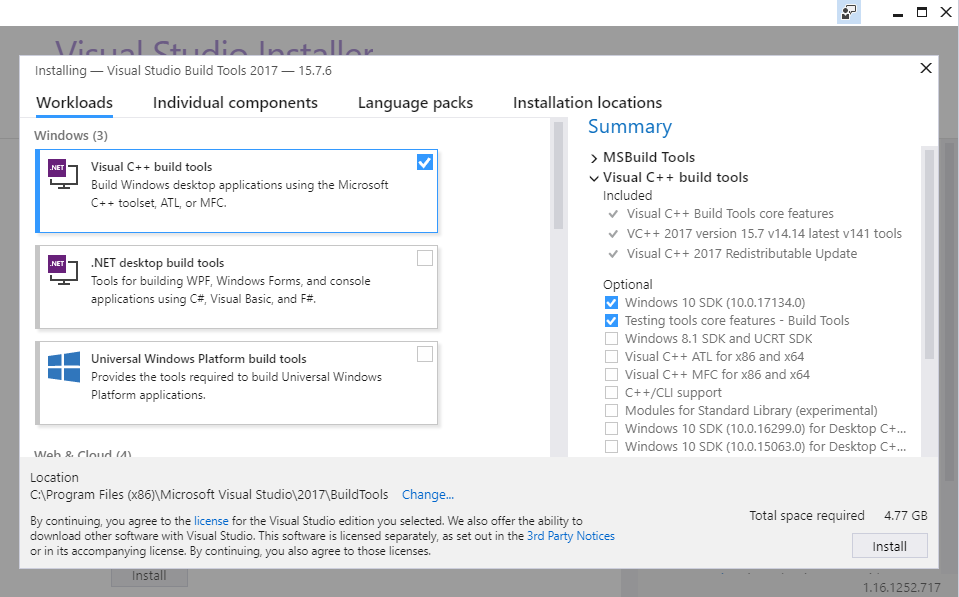
تثبيت سلسلة أدوات rust

قم بتشغيل rustup.exe وسترى المخرجات التالية لقطة شاشة عن تثبيت rustup
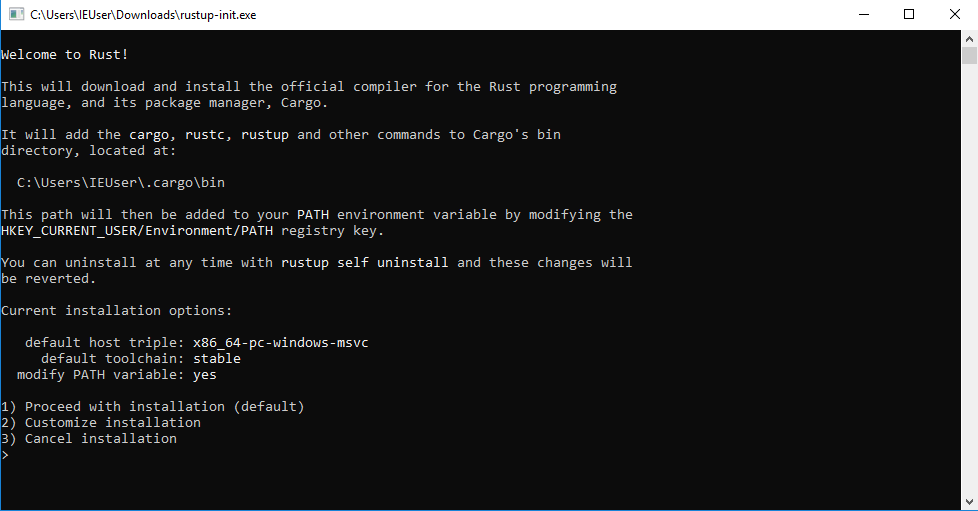
بعد التثبيت الناجح، يمكنك رؤية أن مترجم rust rustc، مدير حزم rust cargo والأدوات الأخرى قد تم تثبيتها (تحت C:\Users\%username%\.cargo و C:\Users\%username%\.rustup) لقطة شاشة عن تثبيت rustup
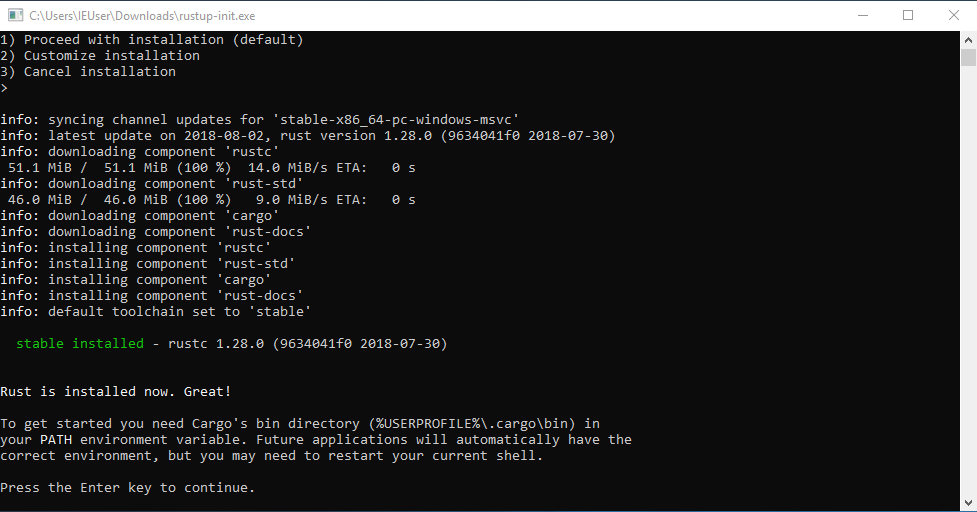
  • افتح "موجه أوامر" جديد واتبع خطوات بناء xori هنا

التثبيت

1. بناء Xori

سيقوم هذا الأمر أيضاً بإنشاء ملفات تنفيذية أخرى مثل pesymbols و peinfo.

git clone https://github.com/endgameinc/xori.git
cd xori
cargo build --release

2. إنشاء ملف الإعدادات xori.json

cp xori.json.example xori.json
[عدّل حسب الرغبة]

3. (اختياري) بناء ملفات الرموز

إذا كنت تريد إنشاء ملفات الرموز الخاصة بك، فعليك تعيين مجلدات dll إلى المكان الذي خزنت فيه ملفات windows dll الخاصة بك.

"function_symbol32": "./src/analysis/symbols/generated_user_syswow64.json",
"function_symbol64": "./src/analysis/symbols/generated_user_system32.json",
"symbol_server": {
	"dll_folder32": "./dlls/32bit",
	"dll_folder64": "./dlls/64bit"

قم بتشغيل pesymbols لاستبدال ملف json لدوال الرموز

 ./target/release/pesymbols

التشغيل

./target/release/xori -f test.exe

تشغيل جميع الاختبارات

cargo test

واجهة المتصفح الرسومية

ChromeFirefoxSafariIEOpera
الأحدث ✔الأحدث ✔الأحدث ✔xالأحدث ✔

المتطلبات

nodejs

yarn (اختياري لتطوير واجهة المستخدم)

  • على Ubuntu 18.04 قد تحتاج إلى تثبيت ما يلي باستخدام apt: curl git libssl-dev pkg-config build-essential npm

البناء

cd gui
npm install

التشغيل

في محطة طرفية واحدة

cd gui
node src/server.js

في محطة طرفية أخرى

cd gui
npm start

سيفتح المتصفح الافتراضي إلى http://localhost:3000/. واجهة برمجة التطبيقات الخلفية تستمع على localhost:5000.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




