
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/emn4tor/seal
أدوات التشفير/فك التشفيرالتشفيرالخصوصية
GitHubemn4tor/seal

Seal

دردشة مشفرة من نظير إلى نظير ومن الطرف إلى الطرف. لا صندوق وارد. لا حساب لاستعادته. لا أحد يستمع — ولا حتى نحن.

عرض المستودع
961منذ 3 أشهرلم تتم المراجعة بعد
مشاركة
شعار Seal

Seal

دردشة من نظير إلى نظير، مشفّرة من الطرف إلى الطرف.
لا صندوق وارد. لا حساب لاستعادته. لا أحد يستمع — ولا حتى نحن.

github.com/Emn4tor/Seal

Rust: 1.97+ Tauri: 2.11.5 React: 19.2 Platforms: macOS, Linux, Windows Encryption: Olm / Megolm Server-side message storage: none

GitHub stars GitHub forks GitHub issues GitHub last commit GitHub repo size

Contributors Total commits

تنتقل الرسائل مباشرة بين النظائر عبر libp2p وتُشفَّر باستخدام بروتوكولي Olm/Megolm بنمط Signal (عبر vodozemac) قبل أن تغادر جهازك أصلًا. الخادم الوحيد المعني هو دليل صغير يساعد النظائر على العثور على عنوان كلٍّ منها الحالي. لا يطّلع أبدًا على محتوى الرسائل، ويمكن مسحه بأمر واحد.

راجع docs/THREAT_MODEL.md و docs/SECURITY.md لمعرفة ما هو محمي فعليًا وضد ماذا وكيف.

المحتويات

  • لقطات الشاشة
  • الميزات
  • كيف يعمل
  • بنية المشروع
  • 1. المتطلبات الأساسية
  • 2. البناء
  • 3. التشغيل في وضع التطوير
  • 4. الاختبار
  • 5. إعداد الخلفية (خادم الدليل)
  • 6. استخدام التطبيق

لقطات الشاشة

أول تشغيل — اختر اسمًا؛ لا حاجة لإعداد أي شيء آخر.
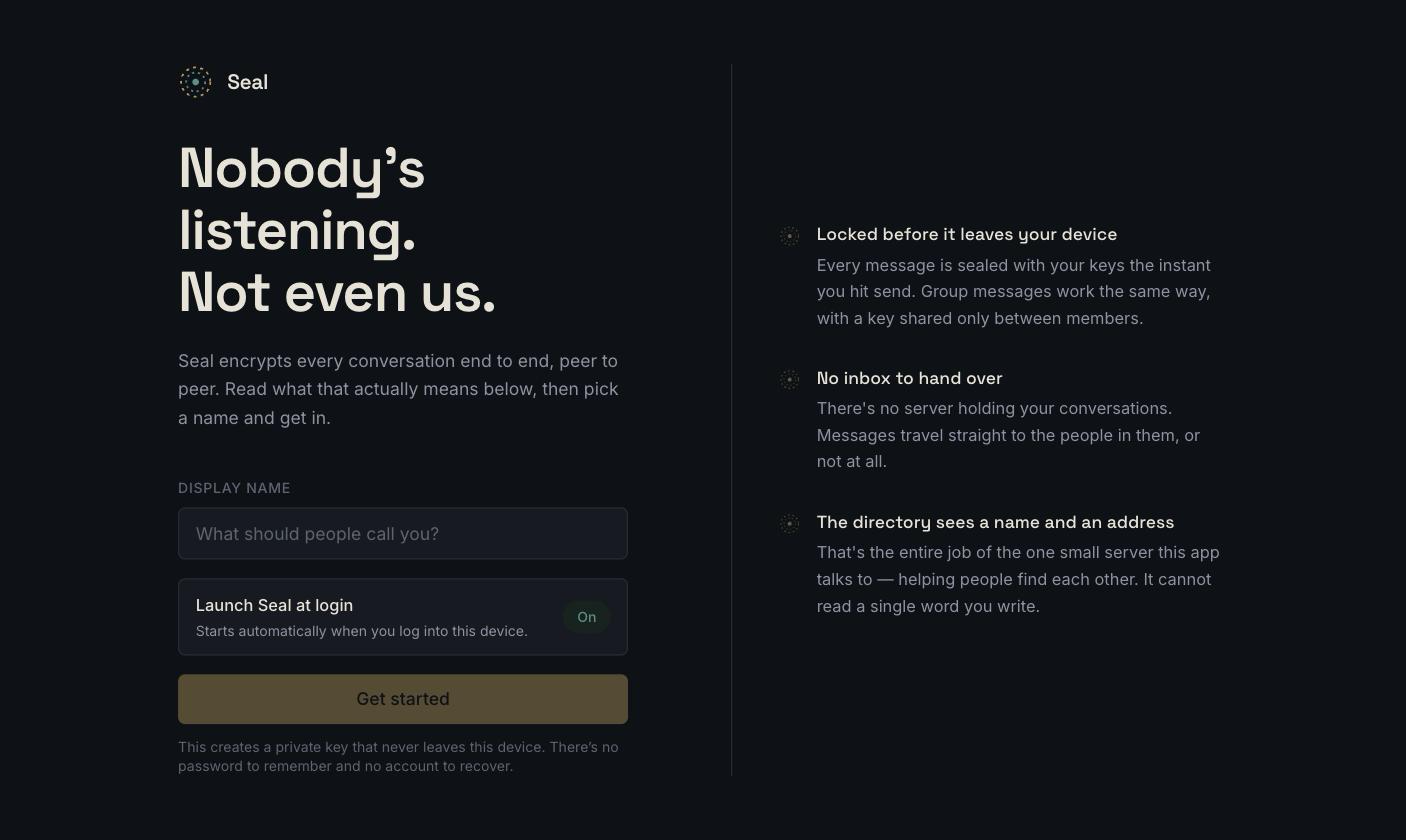
شاشة أول تشغيل في Seal: شرح لنموذج التشفير بجانب نموذج اسم العرض، مع مفتاح تشغيل عند تسجيل الدخول


المحادثات — شريط المجموعات، وقائمة جهات الاتصال، ولوحة دردشة مشفّرة من الطرف إلى الطرف.
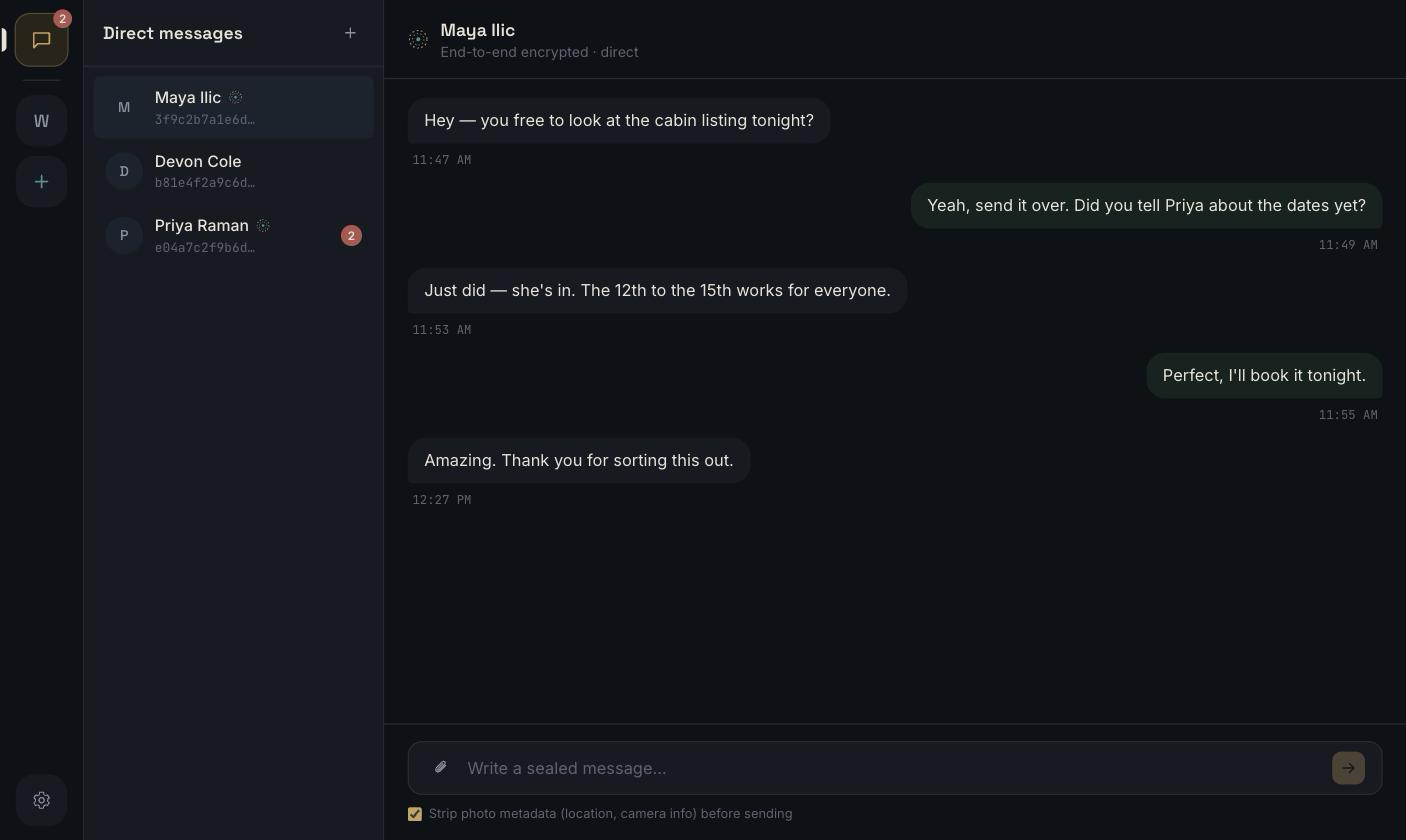
محادثة مباشرة في Seal تعرض شريط المجموعات وقائمة جهات الاتصال ولوحة الدردشة المشفّرة من الطرف إلى الطرف


الإعدادات — حساسية الميكروفون، والضغط للتحدث، والتشغيل عند تسجيل الدخول، وقابلية الوصول عبر الشبكة.
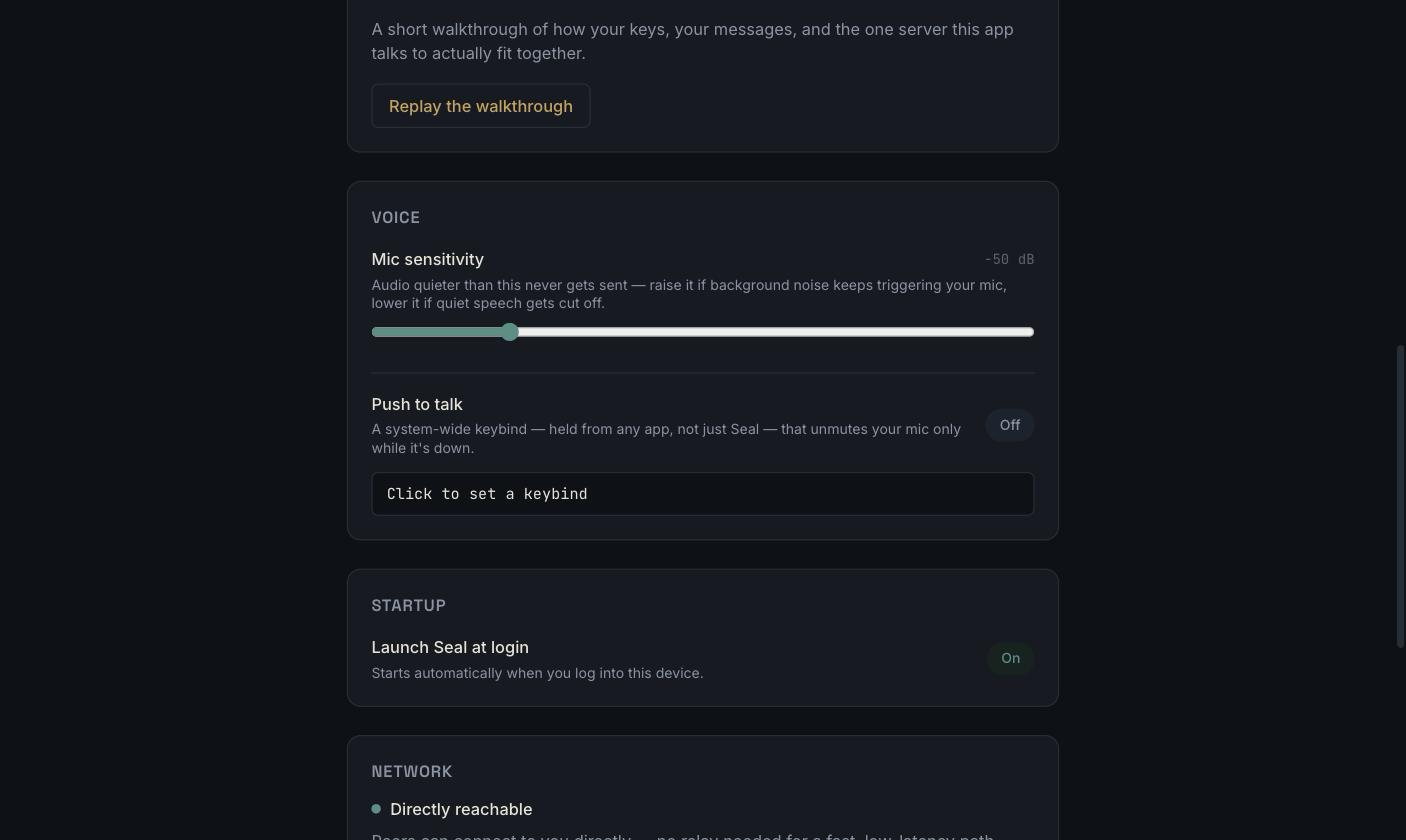
لوحة إعدادات Seal: حساسية الميكروفون، الضغط للتحدث، التشغيل عند تسجيل الدخول، وقابلية الوصول عبر الشبكة

الميزات

  • مشفّرة من الطرف إلى الطرف، دائمًا — كل رسالة تُختَم بـ Olm (1:1) أو Megolm (للمجموعات) قبل أن تغادر جهازك أصلًا، باستخدام مخطط vodozemac بنمط Double-Ratchet: كل رسالة تحصل على مفتاحها الخاص.
  • لا صندوق وارد، أبدًا — تنتقل الرسائل عبر اتصال مباشر بين النظائر (libp2p: QUIC/TCP + Noise، مع الترحيل وثقب النفق (hole-punching) للتعامل مع NAT). إذا كان المستلم غير متصل، تنتظر الرسالة محليًا وتُعاد المحاولة — ولا تُدرَج أبدًا في قائمة انتظار على بنية أي طرف آخر.
  • دليل، لا قاعدة بيانات — الخادم الوحيد المعني (crates/directory-server) يربط معرّف المستخدم بعنوان شبكة حالي ولا شيء غير ذلك. وهو غير قادر بنيويًا على قراءة محتوى الرسائل: حتى ملف Cargo.toml الخاص به لا يعتمد على الكريتات التي تعرف كيفية القيام بذلك.
  • حسابات متعددة على جهاز واحد — هويات منفصلة تمامًا (مفاتيح، جهات اتصال، رسائل) يمكنك التنقل بينها دون إعادة تشغيل.
  • مجموعات مع تغييرات حقيقية في العضوية — قنوات نصية وصوتية لكل مجموعة؛ إزالة شخص ما تُدير مفتاح المجموعة بحيث لا يمكنه قراءة أي شيء يُرسَل بعد ذلك.
  • صوت مدمج — الضغط للتحدث عبر اختصار على مستوى النظام (يعمل من أي تطبيق، وليس Seal فقط)، وحساسية ميكروفون قابلة للضبط، ومبدّل صوت اختياري.
  • مرفقات بلا بيانات وصفية — تُزال بيانات EXIF (موقع GPS، ومعلومات الكاميرا/الجهاز) من الصور قبل إرسالها، وهي مفعّلة افتراضيًا.
  • زر طوارئ حقيقي — الإعدادات ← البيانات والخصوصية تحذف فورًا وبشكل لا رجعة فيه كل مفتاح وجهة اتصال ورسالة على هذا الجهاز، دون أي تأثير على أي شخص تواصلت معه.
  • التشغيل عند تسجيل الدخول، إن أردت — مفعّل افتراضيًا، ويمكن إيقافه بمفتاح من الإعدادات.
  • قاعدة كود واحدة، ثلاثة أنظمة — نوافذ أصلية على macOS وWindows و Linux عبر Tauri.

كيف يعمل

هناك نوعان من الهوية في هذا التطبيق، وهما منفصلان عمدًا:

  • هوية الدردشة الخاصة بك هي زوج مفاتيح Ed25519/Curve25519 يُنشأ محليًا عبر vodozemac في أول مرة تفتح فيها التطبيق (identity::Identity). "معرّف المستخدم" العام لديك هو مجرد بصمة ذلك المفتاح (wire_proto::user_id_from_ed25519). لا يمكن لأي خادم إصداره أو إبطاله، لأنه لا يوجد خادم مشارك في إنشائه.
  • هوية الشبكة الخاصة بك هي زوج مفاتيح libp2p منفصل (PeerId)، يُستخدم فقط لطبقة النقل. يمكن أن يتغير عبر عمليات إعادة التشغيل دون أن يؤثر على هوية الدردشة إطلاقًا؛ ويرتبط الاثنان فقط بسجل حضور توقّعه بنفسك.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →