Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
elmocut — أداة انتحال ARP جذابة بصرياً لنظام Windows | Kitploit

أدوات/GitHubGitHub/elmoiv/elmocut
التقاط وتحليل الحزمالاستطلاعجمع المعلوماتأمن الشبكاتاختبار الاختراقالفريق الأحمر
GitHubelmoiv/elmocut

elmocut

أداة انتحال ARP جذابة بصرياً لنظام Windows
عرض المستودع
3485141منذ 4 أشهرتمت المراجعة من قبل Kitploit
مشاركة


أيقونة elmoCut
elmoCut

أداة انتحال ARP أنيقة لنظام ويندوز

elmoCut - Eye candy ARP spoofer for Windows | SourceForge        elmoCut - Eye candy ARP spoofer for Windows | SourceForge        elmoCut - Eye candy ARP spoofer for Windows | SourceForge        elmoCut - Eye candy ARP spoofer for Windows | SourceForge


إخلاء المسؤولية • لقطات الشاشة • الوصف • الميزات • القيود • التنزيل • المتطلبات • الدليل • التشغيل من المصدر • البناء من المصدر • المهام المتبقية • المساهمة • الترخيص


إخلاء المسؤولية

استخدام هذا البرنامج يتم على مسؤوليتك الخاصة ومخاطرك، وبموافقتك على أنك وحدك المسؤول عن أي ضرر يلحق بجهاز الكمبيوتر الخاص بك/الخاص بالآخرين أو فقدان البيانات الذي قد/سيترتب على مثل هذه الأنشطة

لقطات الشاشة

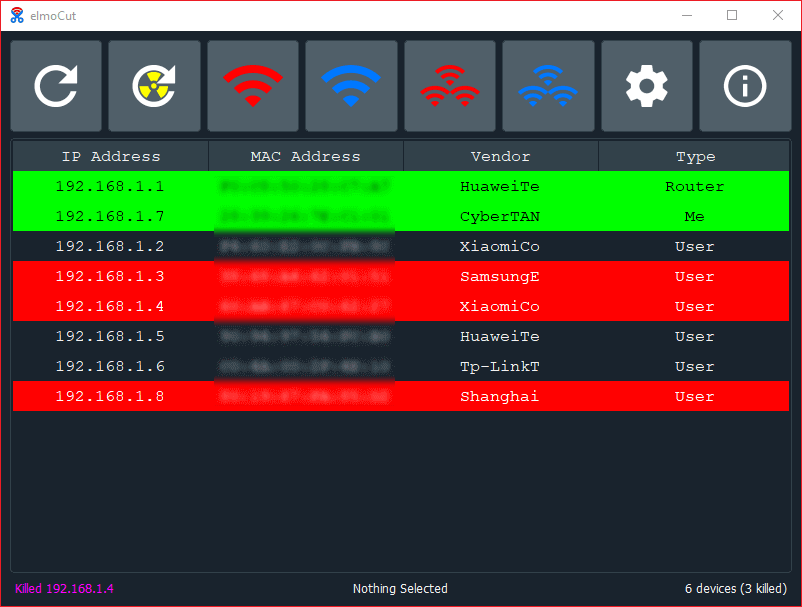
النافذة الرئيسية

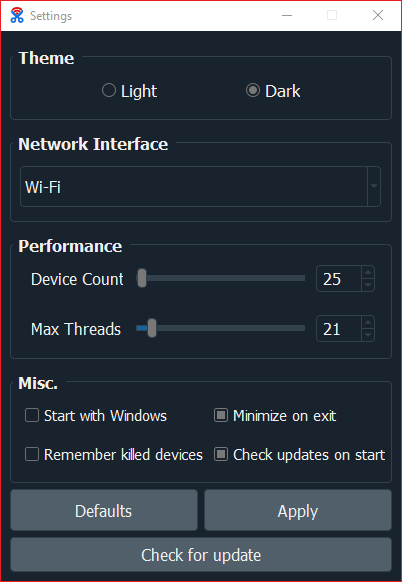
نافذة الإعدادات

نافذة الإعدادات

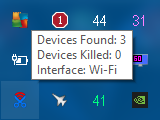
أيقونة العلبة

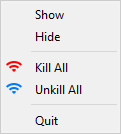
قائمة العلبة

نافذة الإعدادات أيقونة العلبة قائمة أيقونة العلبة

الوصف

يهدف elmoCut إلى جعل انتحال ARP سهلاً لجميع المستخدمين مع إنجاز كل العمل الشاق في الخلفية.

من ميزاته الرئيسية استخدام أقل قدر ممكن من موارد CPU وRAM مع تقديم نتائج شبه مطابقة لأدوات الانتحال الأخرى مغلقة المصدر.
الميزات

  • واجهة نظيفة.
  • التبديل بين الواجهات المتاحة.
  • نقرة واحدة لحظر جميع الأجهزة.
  • اعتراض حركة مرور أي جهاز على الشبكة.
  • إعادة حظر الأجهزة التي غيّرت عنوان IP أثناء الحظر.
  • تذكّر الأجهزة المحظورة قبل الخروج.
  • بدء التشغيل مع ويندوز.
  • التشغيل مصغّرًا في الخلفية.

القيود

  • يعمل فقط على ويندوز باللغة الإنجليزية (مؤقتًا)
  • يمكنه البحث عن 255 جهازًا فقط (أقنعة شبكة فرعية 255.255.255.0)
  • كلا نوعي الفحص يدويان.

التنزيل

  • GitHub:

تنزيل elmoCut

  • SourceForge:

تنزيل elmocut

المتطلبات

  • x64 مايكروسوفت ويندوز >= 7
  • .NET Framework 3+
  • مكتبات Visual C++ القابلة لإعادة التوزيع: تنزيل
  • Npcap: تنزيل
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →