
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/edu4rdshl/tor-router
أمن الشبكاتالخصوصيةتحليل DNS
GitHubedu4rdshl/tor-router

tor-router

أداة تتيح لك جعل TOR كبوابتك الافتراضية وإرسال جميع اتصالات الإنترنت عبر TOR (كوكيل شفاف) لزيادة الخصوصية/إخفاء الهوية دون أكواد إضافية غير ضرورية.

عرض المستودع
3096447منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

موجه تور (TOR Router)

موجه تور يتيح لك استخدام تور كوكيل شفاف (transparent proxy) وتوجيه كل حركة المرور الخاصة بك عبر تور بما في ذلك طلبات DNS، كل ما تحتاجه هو: نظام يستخدم systemd (إذا كنت ترغب في استخدام الخدمة) وتور.

موجه تور لا يلمس ملفات النظام مثل بقية الأدوات التي تقوم بتوجيه حركة المرور، والسبب هو: لا حاجة لنقل الملفات لتوجيه حركة المرور، كما أن نقل الملفات فكرة سيئة لأن فشل السكريبت/الأداة يمكن أن يكسر اتصال نظامك دون أن تعرف ما حدث.

ملاحظة: موجه تور لا يقوم بتوجيه حزم UDP لأن تور لا يدعمها: https://2019.www.torproject.org/docs/faq.html.en#TransportIPnotTCP

سكريبت التثبيت على التوزيعات التي تستخدم SystemD فقط

إذا كنت تستخدم BlackArch Linux (https://blackarch.org) يمكنك تثبيت السكريبت من المستودعات باستخدام الأمر التالي: # pacman -S tor-router

للتثبيت من المصدر:

لاحظ أنك تحتاج إلى BASH، وليس sh

~$ git clone https://github.com/edu4rdshl/tor-router.git && cd ./tor-router && sudo bash install.sh

الاستخدام

في التوزيعات التي تستخدم systemd، يجب أن تفكر في استخدام سكريبت install.sh، على أي حال عملية تثبيت/تهيئة tor-router موصوفة هنا.

السكريبت يتطلب صلاحيات الجذر (root)

  1. افتح طرفية واستنسخ السكريبت باستخدام الأمر التالي:
~$ git clone https://github.com/edu4rdshl/tor-router.git && cd tor-router/files
  1. ضع الأسطر التالية في نهاية ملف /etc/tor/torrc
# إعداد وكيل تور الشفاف لـ tor-router
VirtualAddrNetwork 10.192.0.0/10
AutomapHostsOnResolve 1
TransPort 9040
DNSPort 5353
  1. أعد تشغيل خدمة تور
  2. قم بتشغيل سكريبت tor-router كجذر
# sudo ./tor-router
  1. الآن كل حركة المرور الخاصة بك تحت تور، يمكنك التحقق من ذلك في الصفحات التالية: https://check.torproject.org ولاختبارات DNS: https://dnsleaktest.com
  2. لأتمتة عملية السكريبت، يجب عليك إضافته إلى سكريبتات بدء التشغيل التلقائي للنظام وفقًا للنظام المستخدم (init)، بالنسبة لـ systemd لدينا ملف خدمة (.service) في مجلد files.

إلغاء التثبيت/الإيقاف

احذف أسطر تهيئة tor-router من ملف /etc/tor/torrc، قم بتعطيل tor-router.service باستخدام systemctl (إذا كنت قد استخدمت سكريبت install.sh)، أزل الملفات /usr/bin/tor-router و /etc/systemd/system/tor-router.service وأعد تشغيل جهاز الكمبيوتر الخاص بك.

اعتبارات

  1. موجه تور يدعم حاليًا فقط حركة مرور IPv4، سيتم إضافة دعم IPv6 قريبًا. (انظر https://github.com/Edu4rdSHL/tor-router/issues/1)

إثبات المفهوم

بعد تشغيل السكريبت، اتبع الخطوات التالية للتأكد من أن كل شيء يعمل كما هو متوقع:
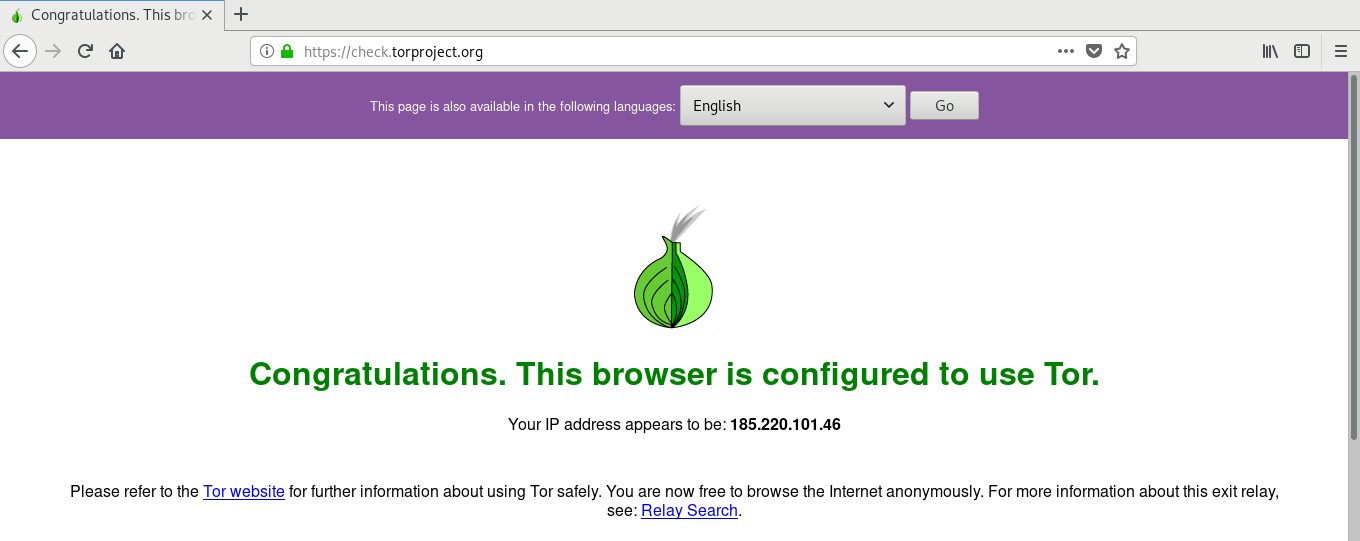
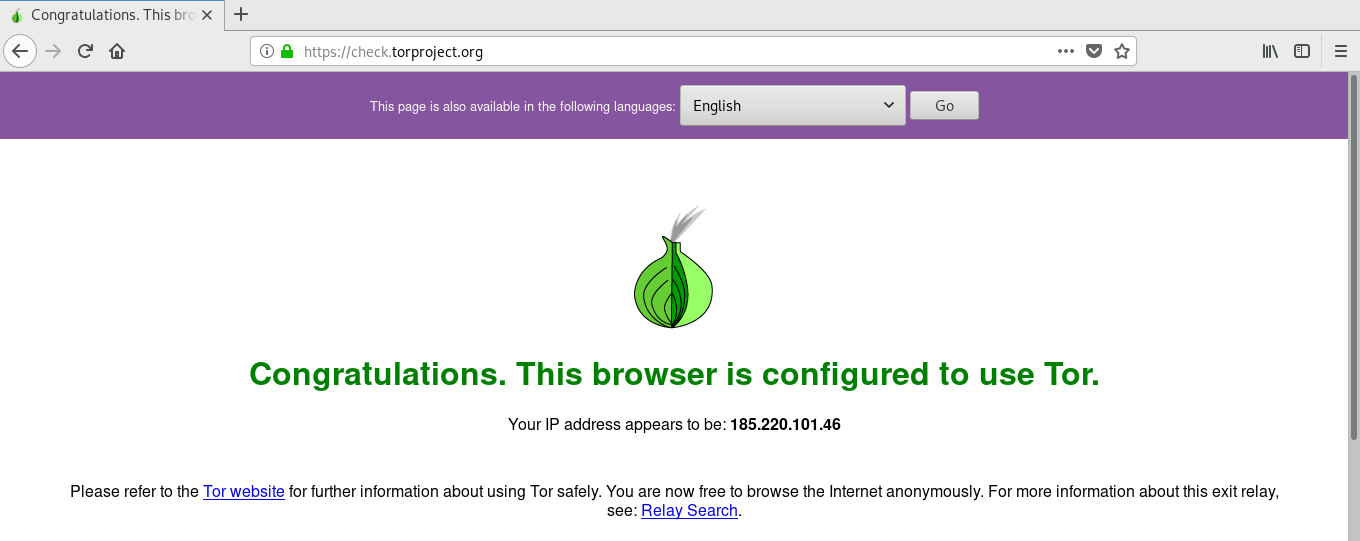
  • إخفاء IP وتكوين شبكة تور: قم بزيارة https://check.torproject.org، يجب أن ترى رسالة مثل هذه:

نص بديل

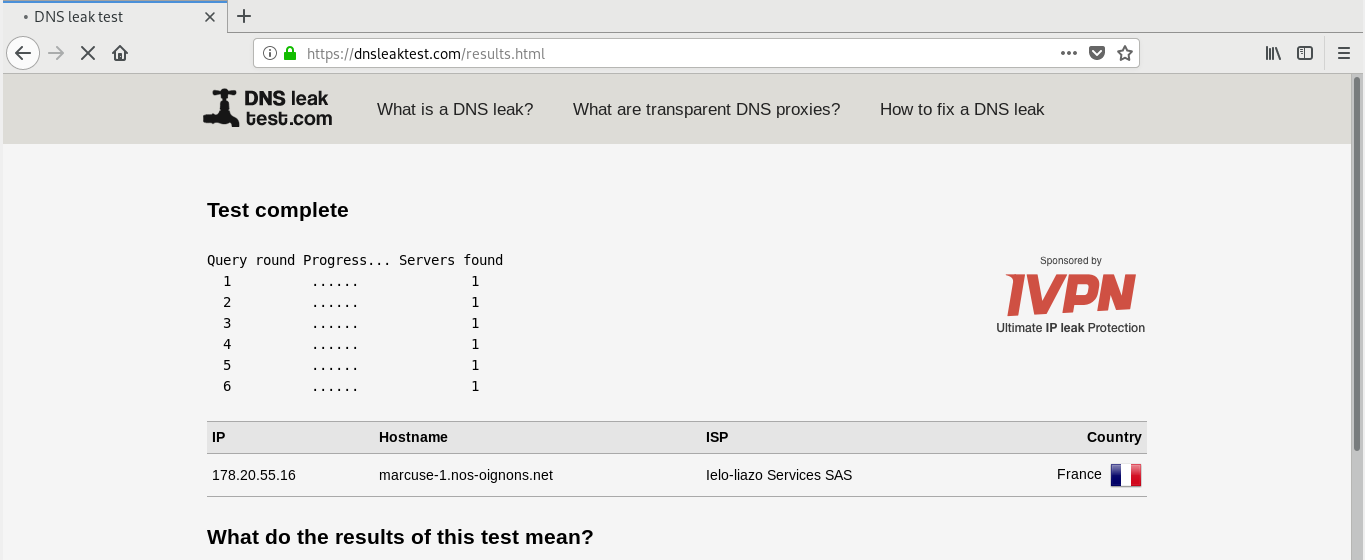
  • التحقق من تسرب DNS: قم بزيارة https://dnsleaktest.com وقم بإجراء اختبار موسع لترى ما هي DNS الخاصة بك. يجب أن تحصل على شيء مثل هذا:

نص بديل

التوزيعات التي تستخدم السكريبت

BlackArch Linux: https://github.com/BlackArch/blackarch/blob/master/packages/tor-router

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →