 ebrasha/abdal-cve-2026-63030
أبدال CVE-2026-63030 هو ماسح ضوئي احترافي لثغرات ووردبريس مصمم لاكتشاف التعرض لثغرة CVE-2026-63030 من خلال تحليل الإصدار وفحوصات أمان REST API. تم تطويره بواسطة إبراهيم شافعي (EbraSha) لأغراض أبحاث الأمن السيبراني واختبار الاختراق وتقييم أمان ووردبريس.

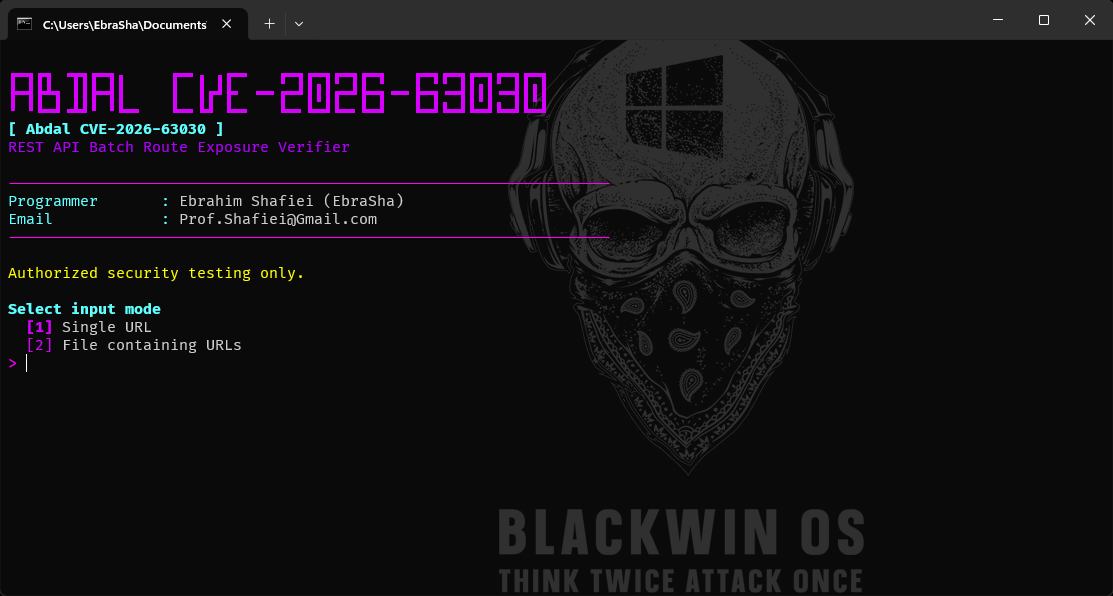
Abdal CVE-2026-63030 هو أداة دفاعية للتحقق من تعرض ووردبريس لارتباك مسار الدفعة في REST API والمُتتبَّع باسم CVE-2026-63030. يمكن ربط هذه المشكلة مع CVE-2026-60137 على إصدارات ووردبريس المتأثرة وقد تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد.
تساعد الأداة المسؤولين، وفرق الاستجابة للحوادث، وفرق الأمان المصرح لها على الفرز السريع لموقع واحد أو قائمة مواقع دون إعادة إنتاج سلسلة الثغرات المُسلَّحة.
التحقق اليدوي من العديد من تثبيتات ووردبريس بطيء وغير متسق. تعمل هذه الأداة على أتمتة الفحص الآمن القائم على HTTP، واكتشاف إصدار ووردبريس، وفحص نقاط نهاية REST للدفعة، وتصنيف النتائج بحيث يمكن تحديد أولويات الأنظمة المكشوفة للمعالجة.
| فرع ووردبريس | الإصدارات المتأثرة | الإصدار المُصلَّح |
|---|---|---|
| 6.9.x | 6.9.0 حتى 6.9.4 | 6.9.5 أو أحدث |
| 7.0.x | 7.0.0 حتى 7.0.1 | 7.0.2 أو أحدث |
يجب نقل المواقع على الفروع الأقدم أو غير المدعومة إلى إصدار ووردبريس مُدعَم حاليًا حتى لو لم تكن ضمن النطاق المتأثر أعلاه.
/wp-json/batch/v1 و /?rest_route=/batch/v1.VULNERABLE، AFFECTED، AFFECTED-WAF، PATCHED، NOT-AFFECTED، UNKNOWN، NOT-WORDPRESS، INVALID، أو ERROR عند الاقتضاء.شغّل الملف التنفيذي لنظام ويندوز:
Abdal-CVE-2026-63030.exe
ثم اتبع المطالبات التفاعلية:
مثال على ملف الأهداف:
https://wordpress.example
https://blog.example
افحص فقط الأنظمة التي تملكها أو المصرح لك صراحةً بتقييمها.
| النتيجة | المعنى |
|---|---|
VULNERABLE | الإصدار المرصود وسلوك نقطة النهاية يطابقان بقوة الملف الشخصي المتأثر. |
AFFECTED | الإصدار المكتشف ضمن النطاق المتأثر، لكن أدلة نقطة النهاية غير مكتملة. |
AFFECTED-WAF | يبدو أن الإصدار متأثر بينما قد يتداخل WAF أو التحكم في الوصول مع التحقق. |
PATCHED | إصدار ووردبريس المكتشف يتضمن إصلاح البائع. |
NOT-AFFECTED | الإصدار المكتشف خارج النطاق المتأثر المنشور. |
UNKNOWN | الأدلة المتاحة غير كافية لتصنيف موثوق. |
NOT-WORDPRESS | تعذر تحديد ووردبريس على الهدف. |
INVALID | الهدف المقدم ليس عنوان URL أو إدخالاً صالحًا. |
ERROR | حدث خطأ في الشبكة أو TLS أو المهلة أو معالجة HTTP منع التحقق. |
يتم توفير هذا البرنامج فقط لاختبارات الأمان الدفاعية القانونية، والتحقق من مالكي الأصول، والتعليم، والبحث المصرح به. أنت مسؤول عن الحصول على إذن قبل فحص أي نظام وعن الامتثال لجميع القوانين والعقود والسياسات المعمول بها.
يتم توفير البرنامج ونتائجه كما هي، دون ضمانات أو تعهدات بالدقة أو التوفر أو الملاءمة لغرض معين أو عدم وجود نتائج إيجابية وسلبية خاطئة. المبرمج والمساهمون غير مسؤولين عن سوء الاستخدام أو انقطاع الخدمة أو فقدان البيانات أو الحوادث الأمنية أو أي أضرار مباشرة أو غير مباشرة تنشأ عن استخدام هذا المشروع.
إذا واجهت أي مشكلات أو كانت لديك مشاكل في التكوين، فيرجى التواصل عبر البريد الإلكتروني على [email protected]. يمكنك أيضًا الإبلاغ عن المشكلات على GitLab أو GitHub.
إذا وجدت هذا المشروع مفيدًا وترغب في دعم المزيد من التطوير، فيرجى التفكير في تقديم تبرع:
صُنع بشغف بواسطة Ebrahim Shafiei (EbraSha)
هذا المشروع مرخص بموجب رخصة AGPLv3.
