 ebrasha/abdal-cve-2026-60137
# Abdal CVE-2026-60137 أداة Abdal CVE-2026-60137 هي ماسح أمان متقدم لـ WordPress يُستخدم لتحديد الأنظمة التي يُحتمل تأثرها بثغرة حقن SQL المعروفة باسم CVE-2026-60137. تم تطويرها بواسطة Ebrahim Shafiei (EbraSha) لأغراض تقييم الثغرات الأمنية، والبحث الأمني، واختبار الاختراق المصرح به.

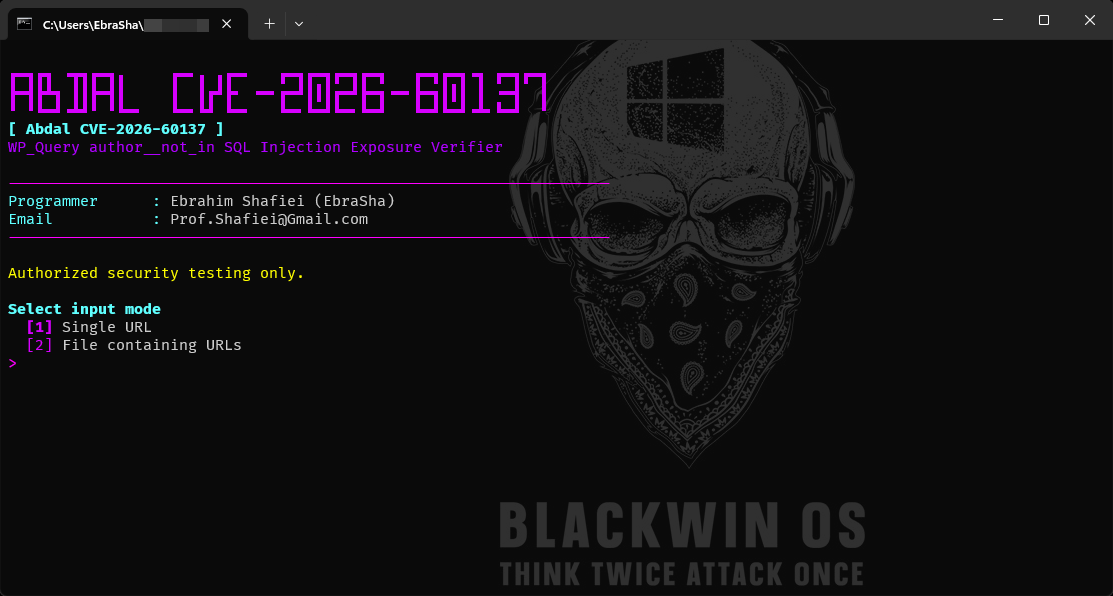
عبدال CVE-2026-60137 هو أداة تحقق دفاعية لووردبريس للتعقيم غير الكافي لمعامل author__not_in في WP_Query، المُتتبَّع باسم CVE-2026-60137. يمكن أن تسمح الثغرة بحقن SQL عندما يصل إدخال غير موثوق إلى المعامل المتأثر. في إصدارات ووردبريس المتأثرة 6.9 و7.0، يمكن ربطها مع CVE-2026-63030 كجزء من مسار تنفيذ الأوامر عن بُعد wp2shell.
تساعد الأداة المسؤولين وفرق الأمان المصرح لهم على تحديد إصدارات ووردبريس المتأثرة المحتملة وتعرض نقاط نهاية REST الدفعية المشبوهة دون محاولة إثبات حقن SQL عبر حمولة قاعدة بيانات مدمرة.
يمكن أن يوفر اكتشاف الإصدار وسلوك نقطة النهاية فرزًا دفاعيًا سريعًا عبر العديد من تثبيتات ووردبريس. يجمع هذا المُتحقِّق هذه الإشارات في أحكام واضحة حتى يتمكن المسؤولون من تحديد أولويات التصحيح والفحص المتابع.
| فرع ووردبريس | الإصدارات المتأثرة | الإصدار المُصحَّح |
|---|---|---|
| 6.8.x | 6.8.0 حتى 6.8.5 | 6.8.6 أو أحدث |
| 6.9.x | 6.9.0 حتى 6.9.4 | 6.9.5 أو أحدث |
بالنسبة لووردبريس 6.8.x، تتعلق المشكلة المنشورة بحقن SQL المُيسَّر. سلسلة wp2shell الكاملة التي تتضمن CVE-2026-63030 تنطبق على فرعي 6.9.x و7.0.x المتأثرين.
/wp-json/batch/v1 و /?rest_route=/batch/v1 كإشارات تعرّض دفاعية.VULNERABLE أو AFFECTED أو AFFECTED-WAF أو PATCHED أو NOT-AFFECTED أو UNKNOWN أو NOT-WORDPRESS أو INVALID أو ERROR عند الاقتضاء.شغّل الملف التنفيذي:
ثم اتبع المطالبات التفاعلية:
مثال على ملف الأهداف:
https://wordpress.example
https://blog.example
افحص فقط الأنظمة التي تملكها أو المصرح لك صراحةً بتقييمها.
[!IMPORTANT] الحكم هو تقييم تعرض استدلالي. إنه ليس دليلًا مستقلًا على نجاح حقن SQL أو تعرض هدف للاختراق.
WP_Query، خاصةً معامل author__not_in.يُوفَّر هذا البرنامج solely لاختبار الأمان الدفاعي القانوني، والتحقق من ملكية الأصول، والتعليم، والبحث المصرح به. أنت مسؤول عن الحصول على إذن قبل فحص أي نظام وعن الامتثال لجميع القوانين والعقود والسياسات المعمول بها.
يُوفَّر البرنامج ونتائجه كما هي، دون ضمانات أو كفالات للدقة أو التوفر أو الملاءمة لغرض معين أو عدم وجود إيجابيات وسلبيات كاذبة. المبرمج والمساهمون غير مسؤولين عن سوء الاستخدام أو انقطاع الخدمة أو فقدان البيانات أو الحوادث الأمنية أو أي أضرار مباشرة أو غير مباشرة تنشأ عن استخدام هذا المشروع.
إذا واجهت أي مشكلات أو كانت لديك مشاكل في التكوين، فيرجى التواصل عبر البريد الإلكتروني على [email protected]. يمكنك أيضًا الإبلاغ عن المشكلات على GitLab أو GitHub.
إذا وجدت هذا المشروع مفيدًا وترغب في دعم المزيد من التطوير، فيرجى التفكير في تقديم تبرع:
مُصنَّع يدويًا بشغف بواسطة Ebrahim Shafiei (EbraSha)
هذا المشروع مرخص بموجب رخصة AGPLv3.
| 7.0.x | 7.0.0 حتى 7.0.1 | 7.0.2 أو أحدث |
| الحكم | المعنى |
|---|
VULNERABLE | الإصدار المكتشف وإشارات التعرض المرصودة تطابقان بقوة ملف التعريف المتأثر للأداة. |
AFFECTED | الإصدار المكتشف ضمن النطاق المتأثر المنشور، لكن أدلة نقطة النهاية غير مكتملة. |
AFFECTED-WAF | يبدو أن الإصدار متأثر بينما قد يتداخل WAF أو التحكم في الوصول مع التحقق. |
PATCHED | يتضمن إصدار ووردبريس المكتشف إصلاح البائع. |
NOT-AFFECTED | الإصدار المكتشف خارج النطاق المتأثر المنشور. |
UNKNOWN | الأدلة المتاحة غير كافية لتصنيف موثوق. |
NOT-WORDPRESS | تعذر تحديد ووردبريس على الهدف. |
INVALID | الهدف المقدم ليس عنوان URL أو إدخالًا صالحًا. |
ERROR | منع خطأ في الشبكة أو TLS أو المهلة أو معالجة HTTP من إتمام التحقق. |
