 dominicbreuker/stego-toolkit
مجموعة من أدوات إخفاء المعلومات - تساعد في تحديات CTF

هذا المشروع هو صورة Docker مفيدة لحل تحديات إخفاء البيانات (Steganography) مثل تلك الموجودة في منصات CTF مثل hackthebox.eu.
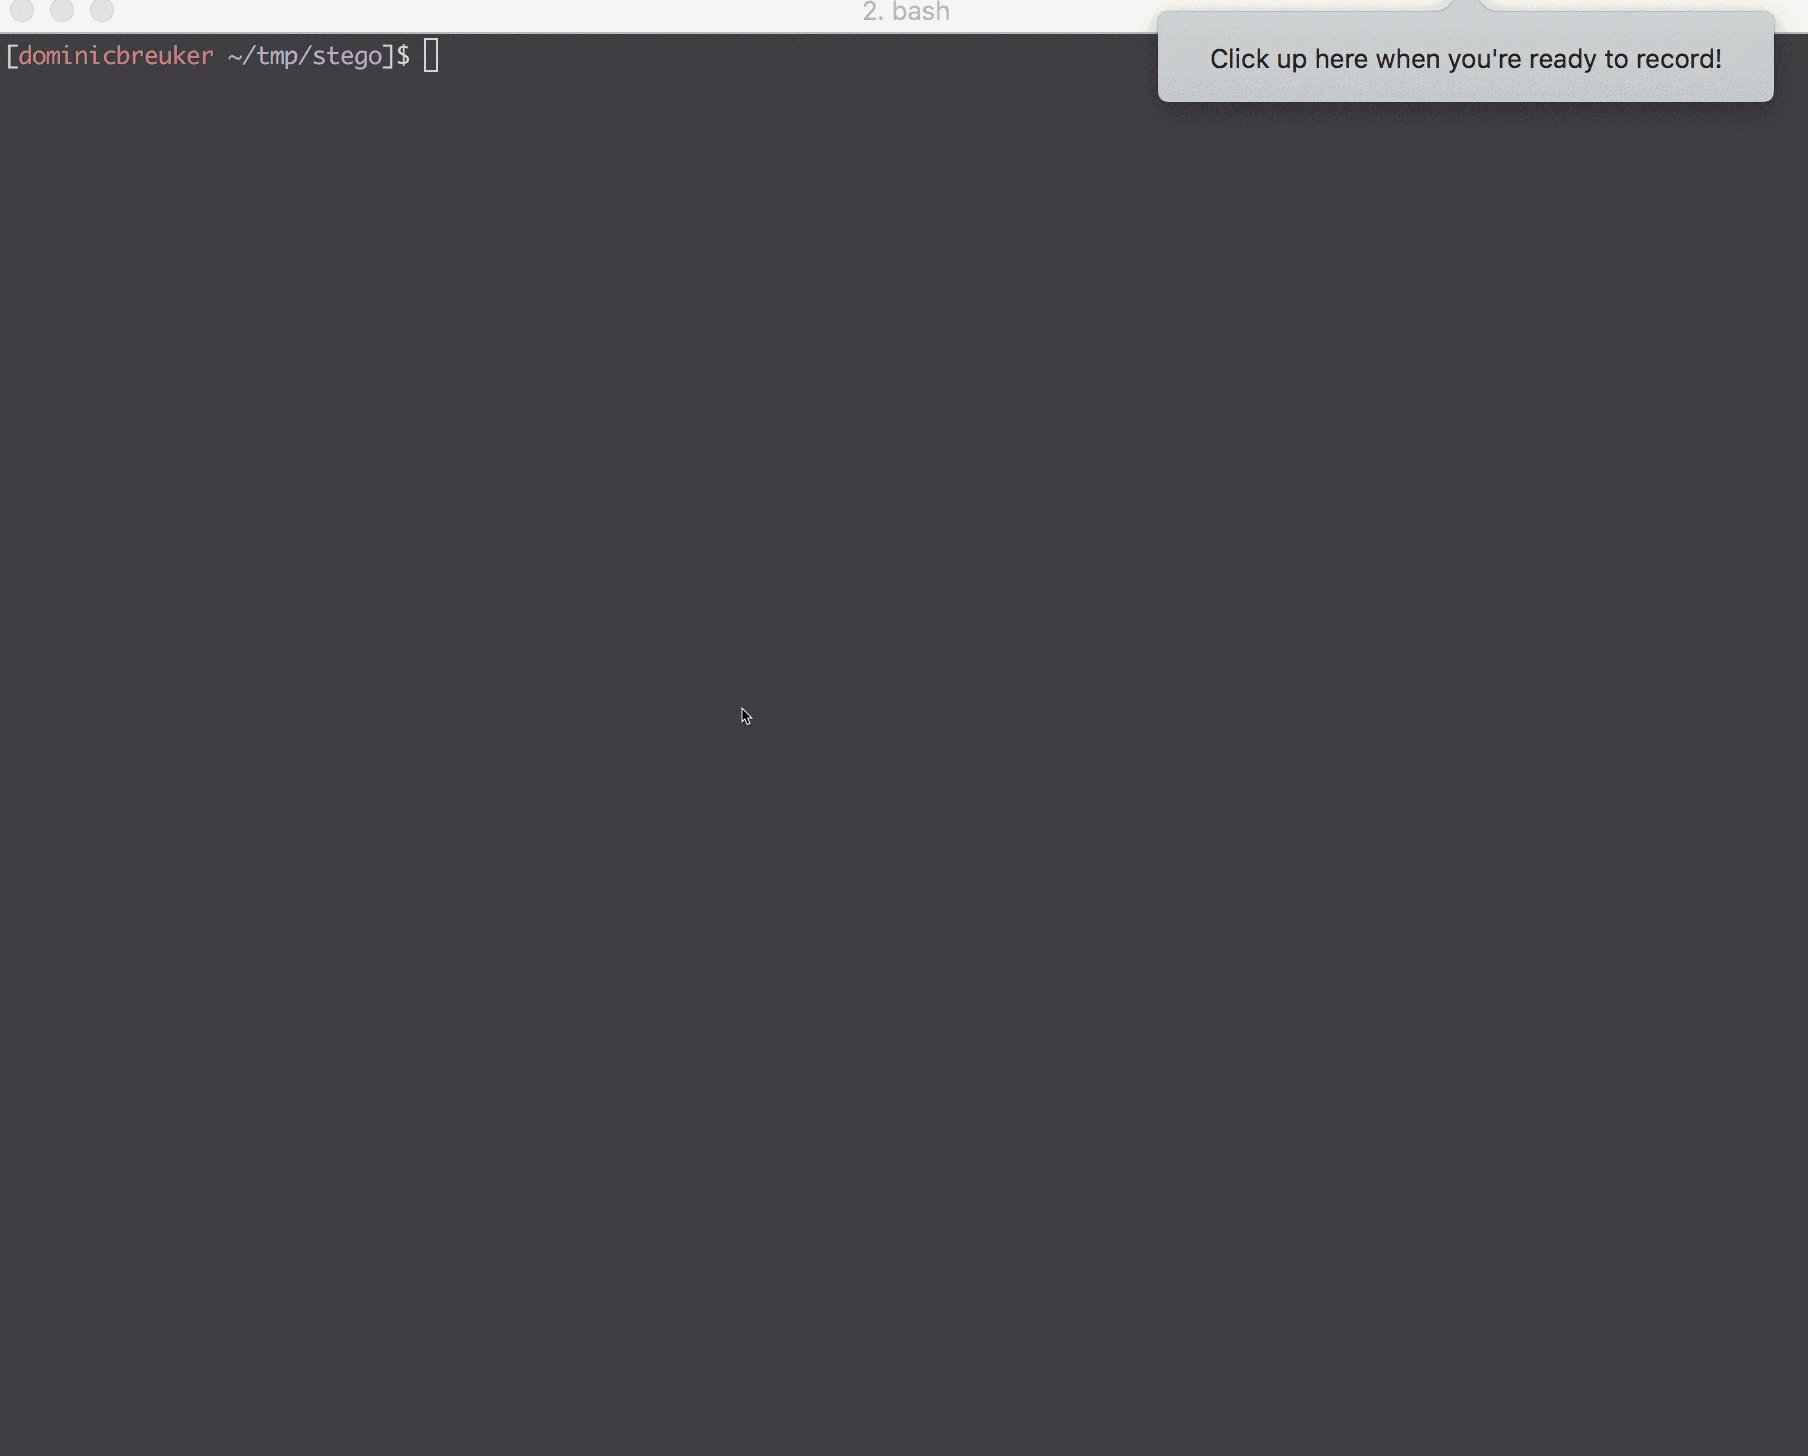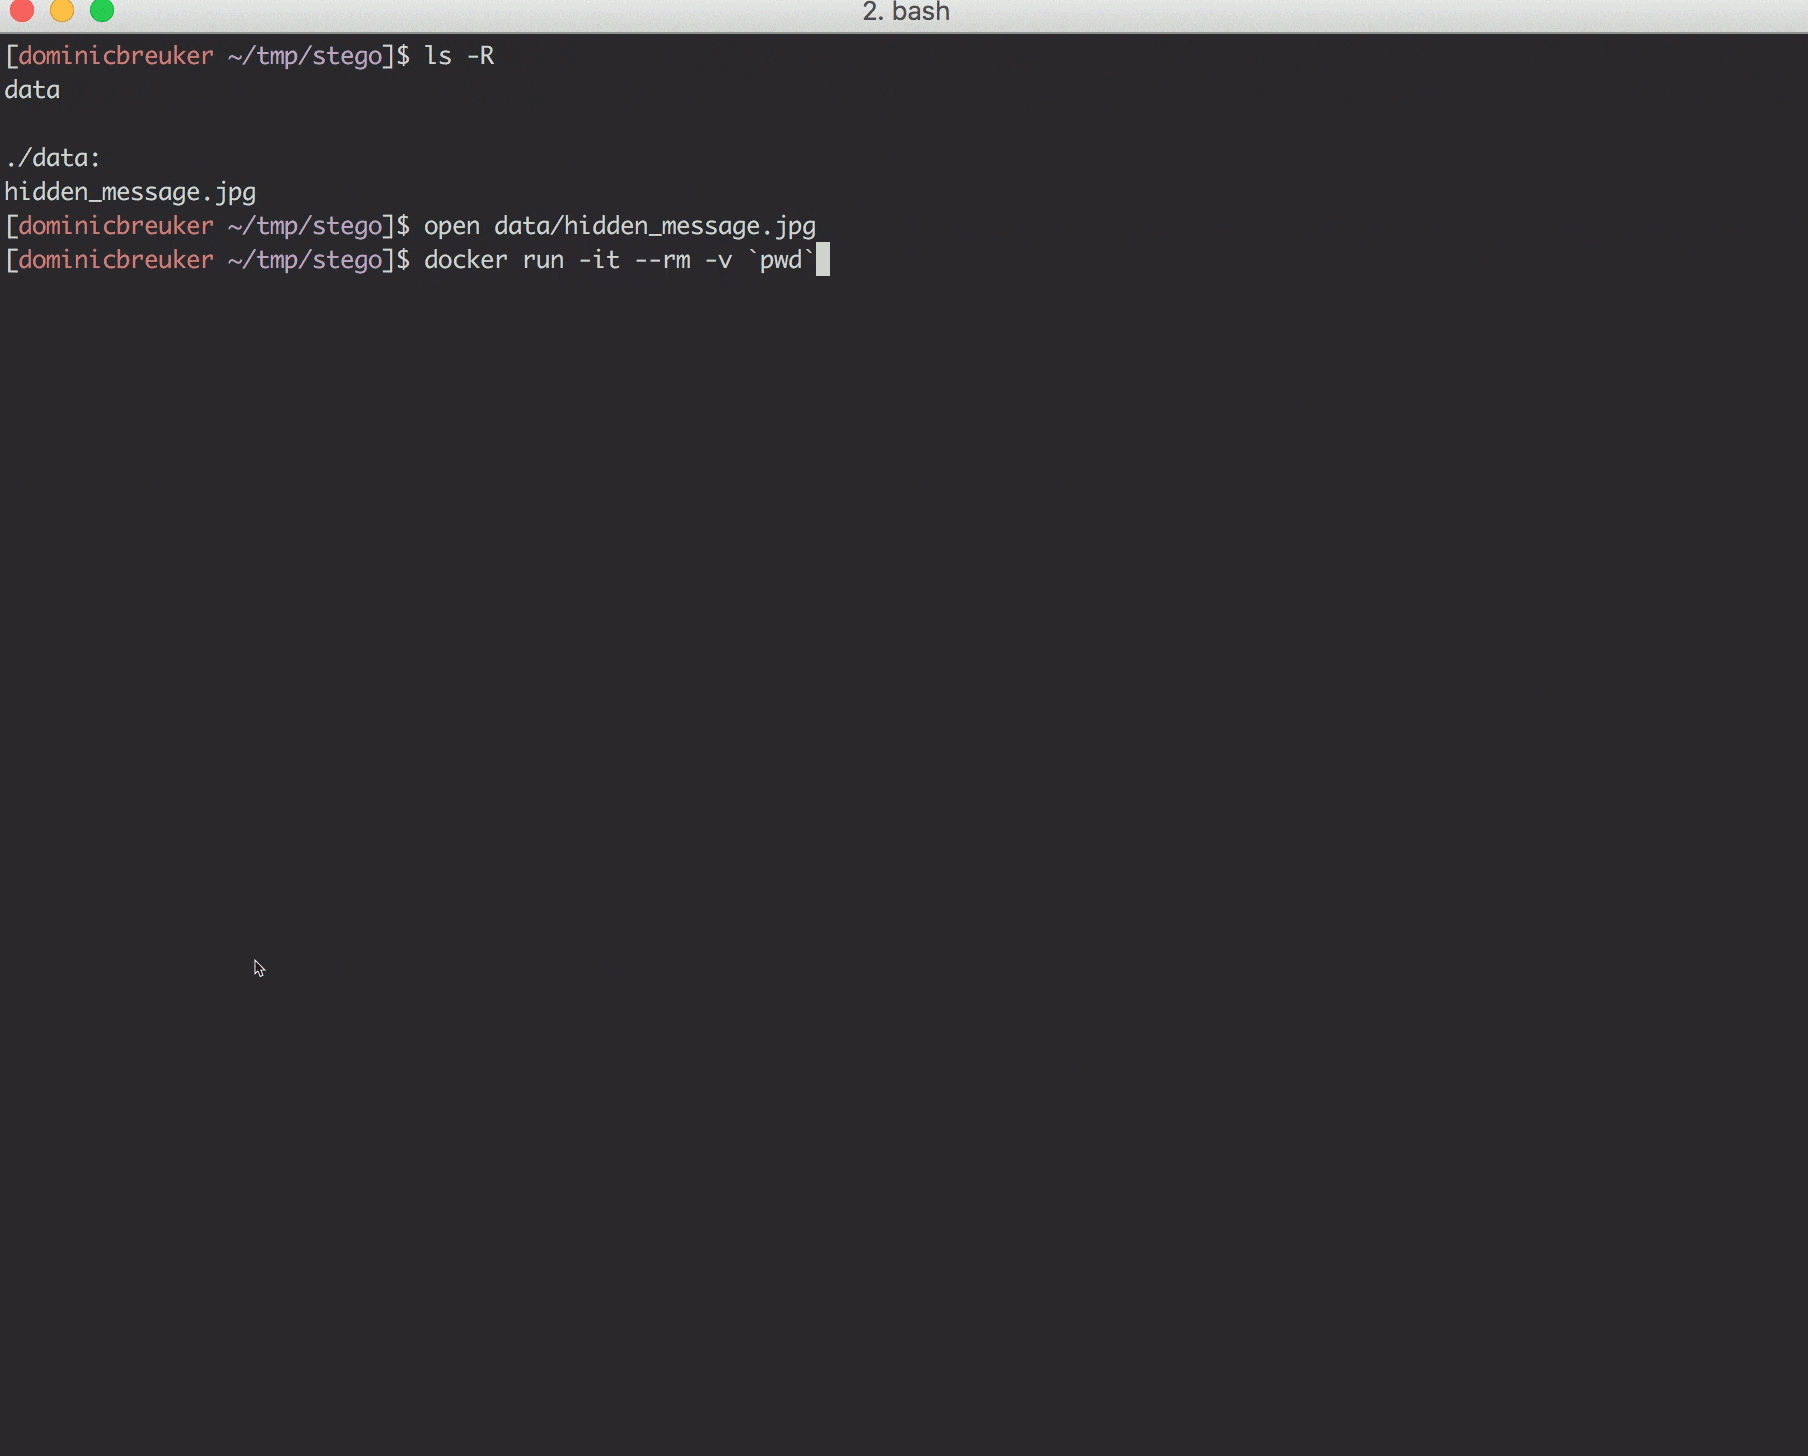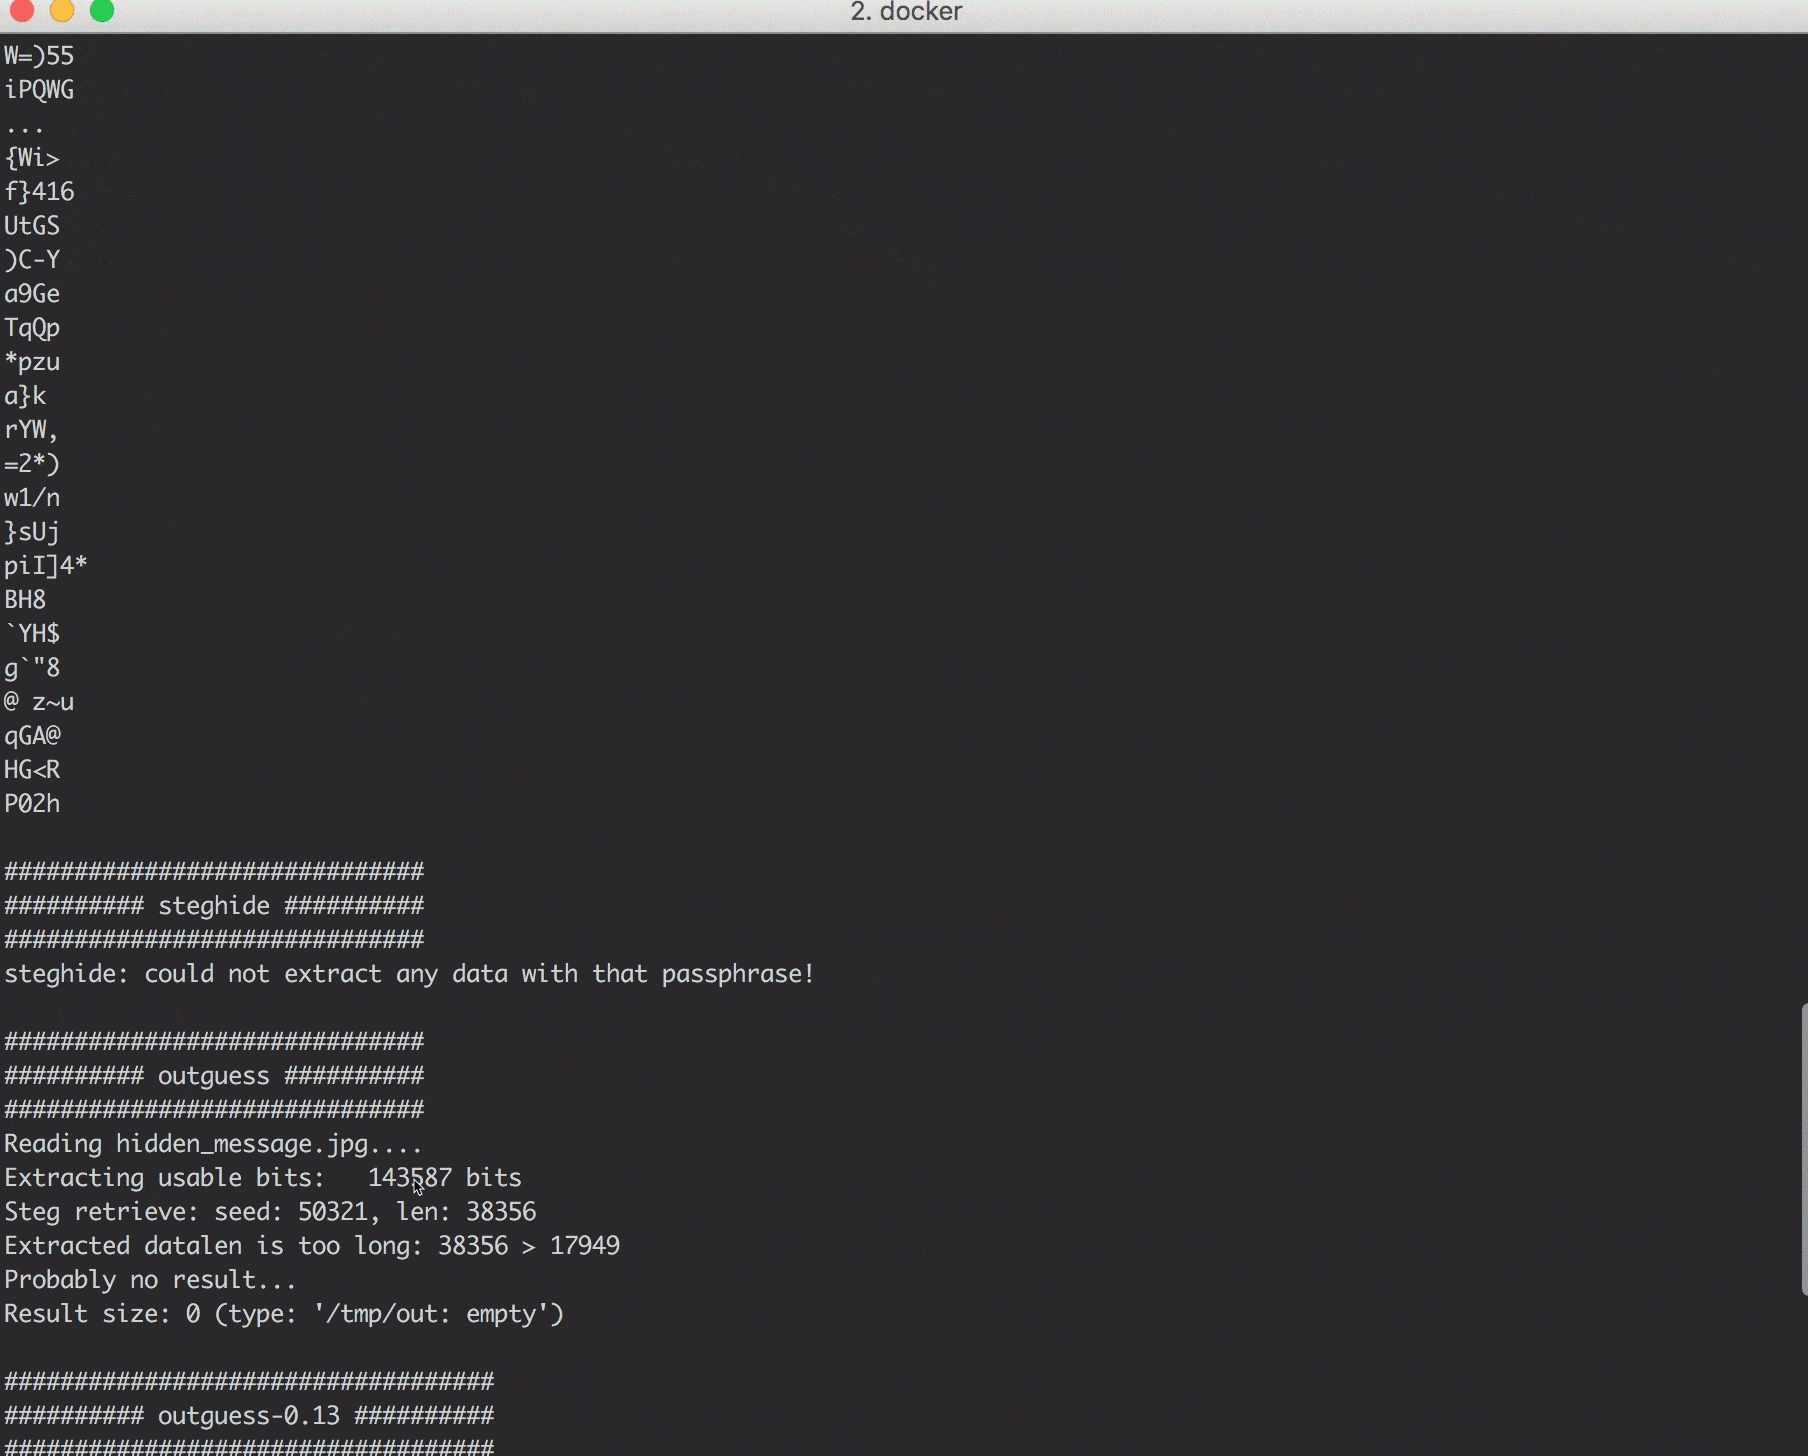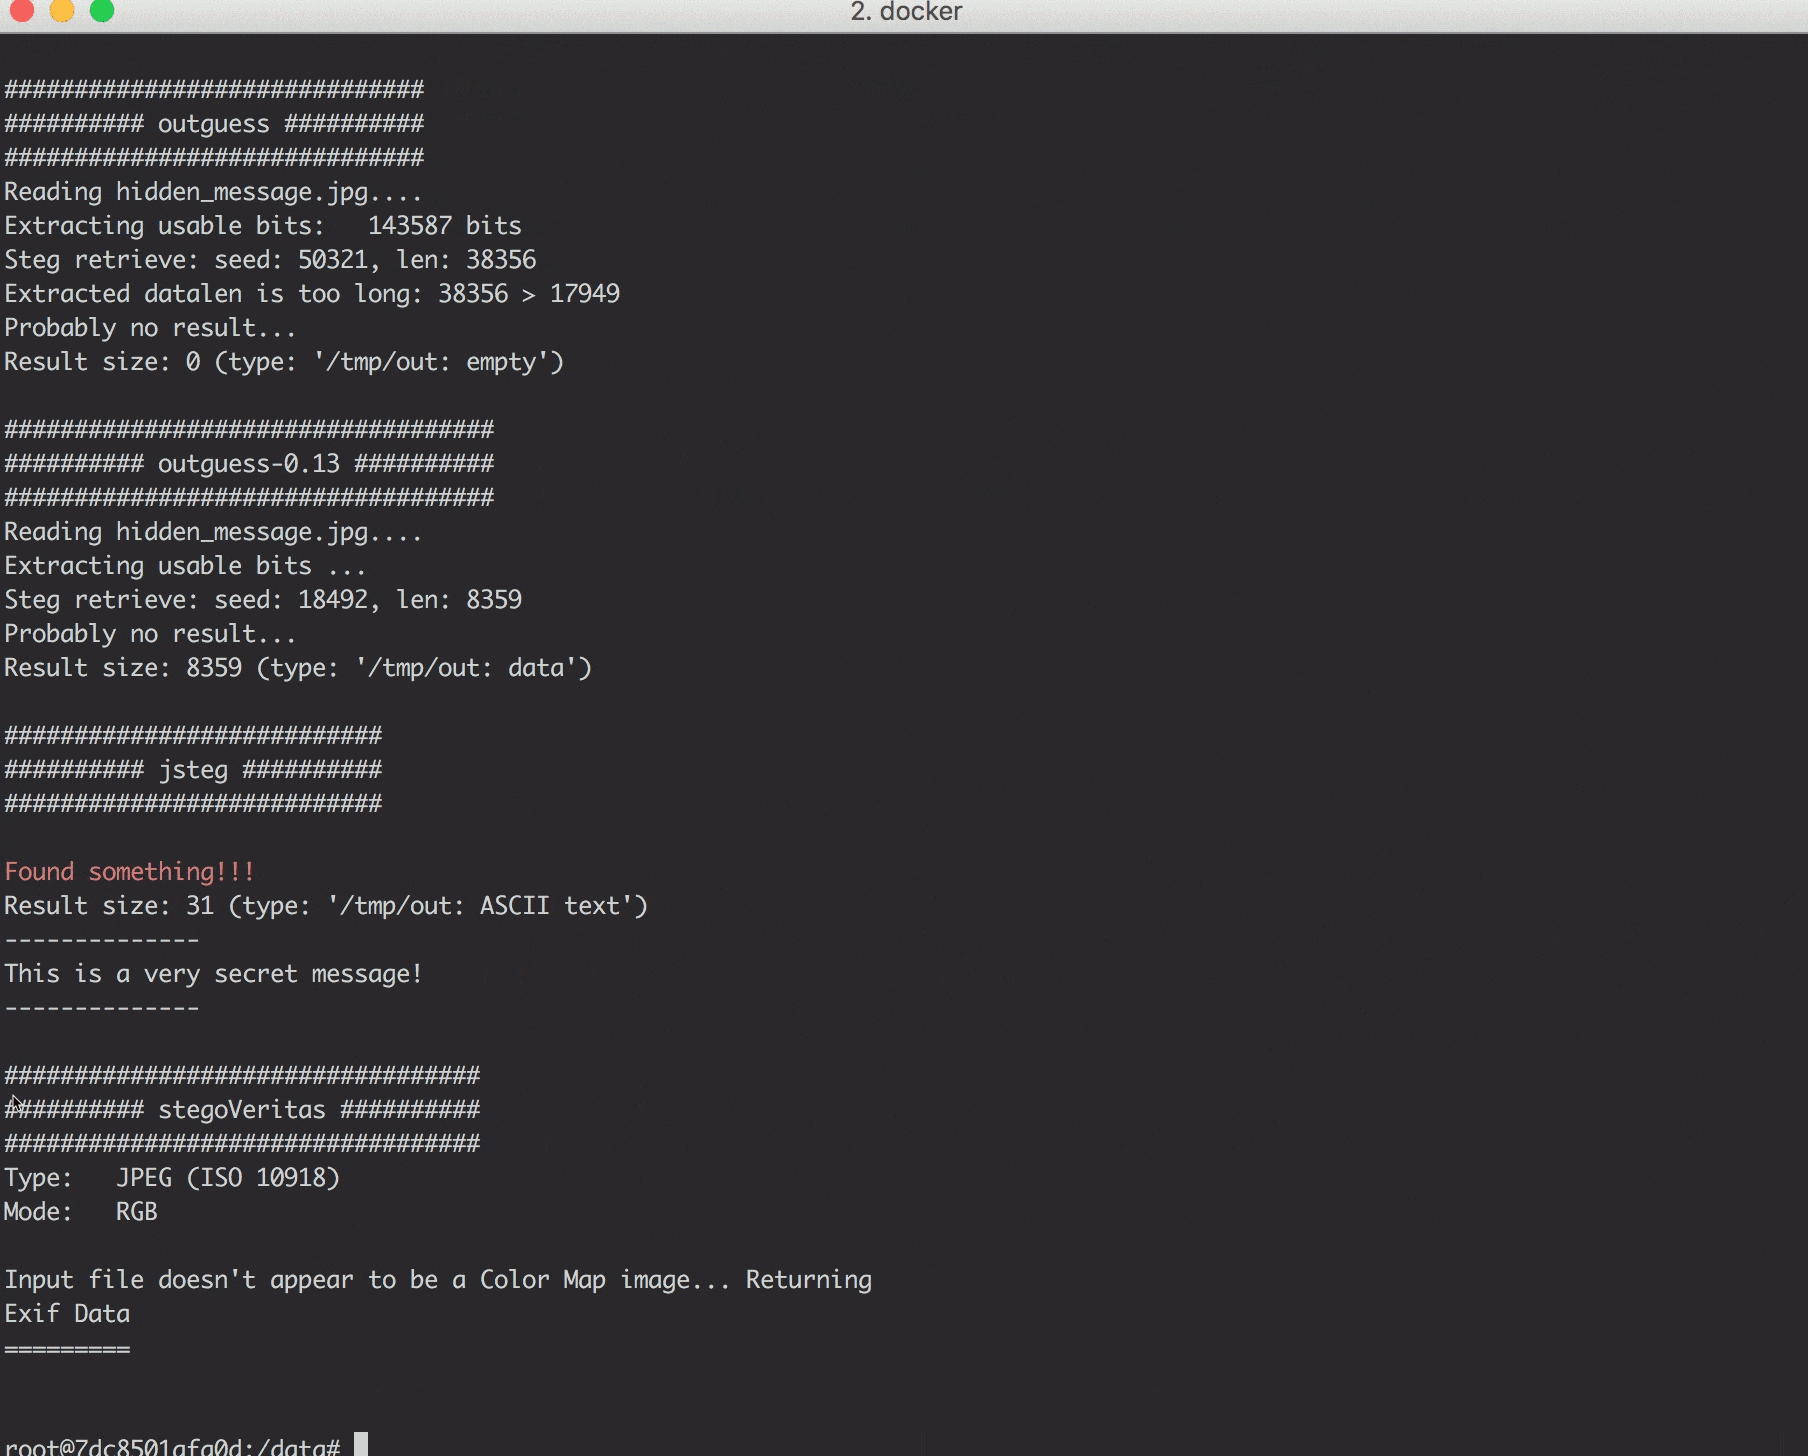
تأتي الصورة مثبتة مسبقاً مع العديد من الأدوات الشائعة (انظر القائمة أدناه) والعديد من البرامج النصية للفحص التي يمكنك استخدامها للتحقق من الأمور البسيطة (على سبيل المثال، قم بتشغيل check_jpg.sh image.jpg للحصول على تقرير لملف JPG).

أولاً تأكد من تثبيت Docker (كيفية التثبيت).
ثم يمكنك استخدام البرامج النصية bin/build.sh و bin/run.sh في هذا المستودع لبناء الصورة وتشغيل الحاوية.
سيتم إسقاطك في قشرة bash داخل الحاوية.
سيكون لديك مجلد data مُركب، حيث يمكنك وضع الملفات المراد تحليلها.
إذا لم تستخدم البرامج النصية، اتبع هذه الخطوات:
docker build -t <image_name> .) أو سحبها من Docker hub (docker pull dominicbreuker/stego-toolkit)/data (docker run -it <image_name> -v /local/folder/with/data:/data /bin/bash)check_jpg.sh image.jpg لإنشاء تقرير سريع، أو قم بتشغيل brute_jpg.sh image.jpg wordlist.txt لمحاولة استخراج البيانات المخفية باستخدام أدوات وكلمات مرور مختلفةstart_ssh.sh واتصل بالحاوية مع إعادة توجيه X11start_vnc.sh واتصل بسطح المكتب للحاوية عبر المتصفحاطلع على الأقسام التالية لمزيد من المعلومات:
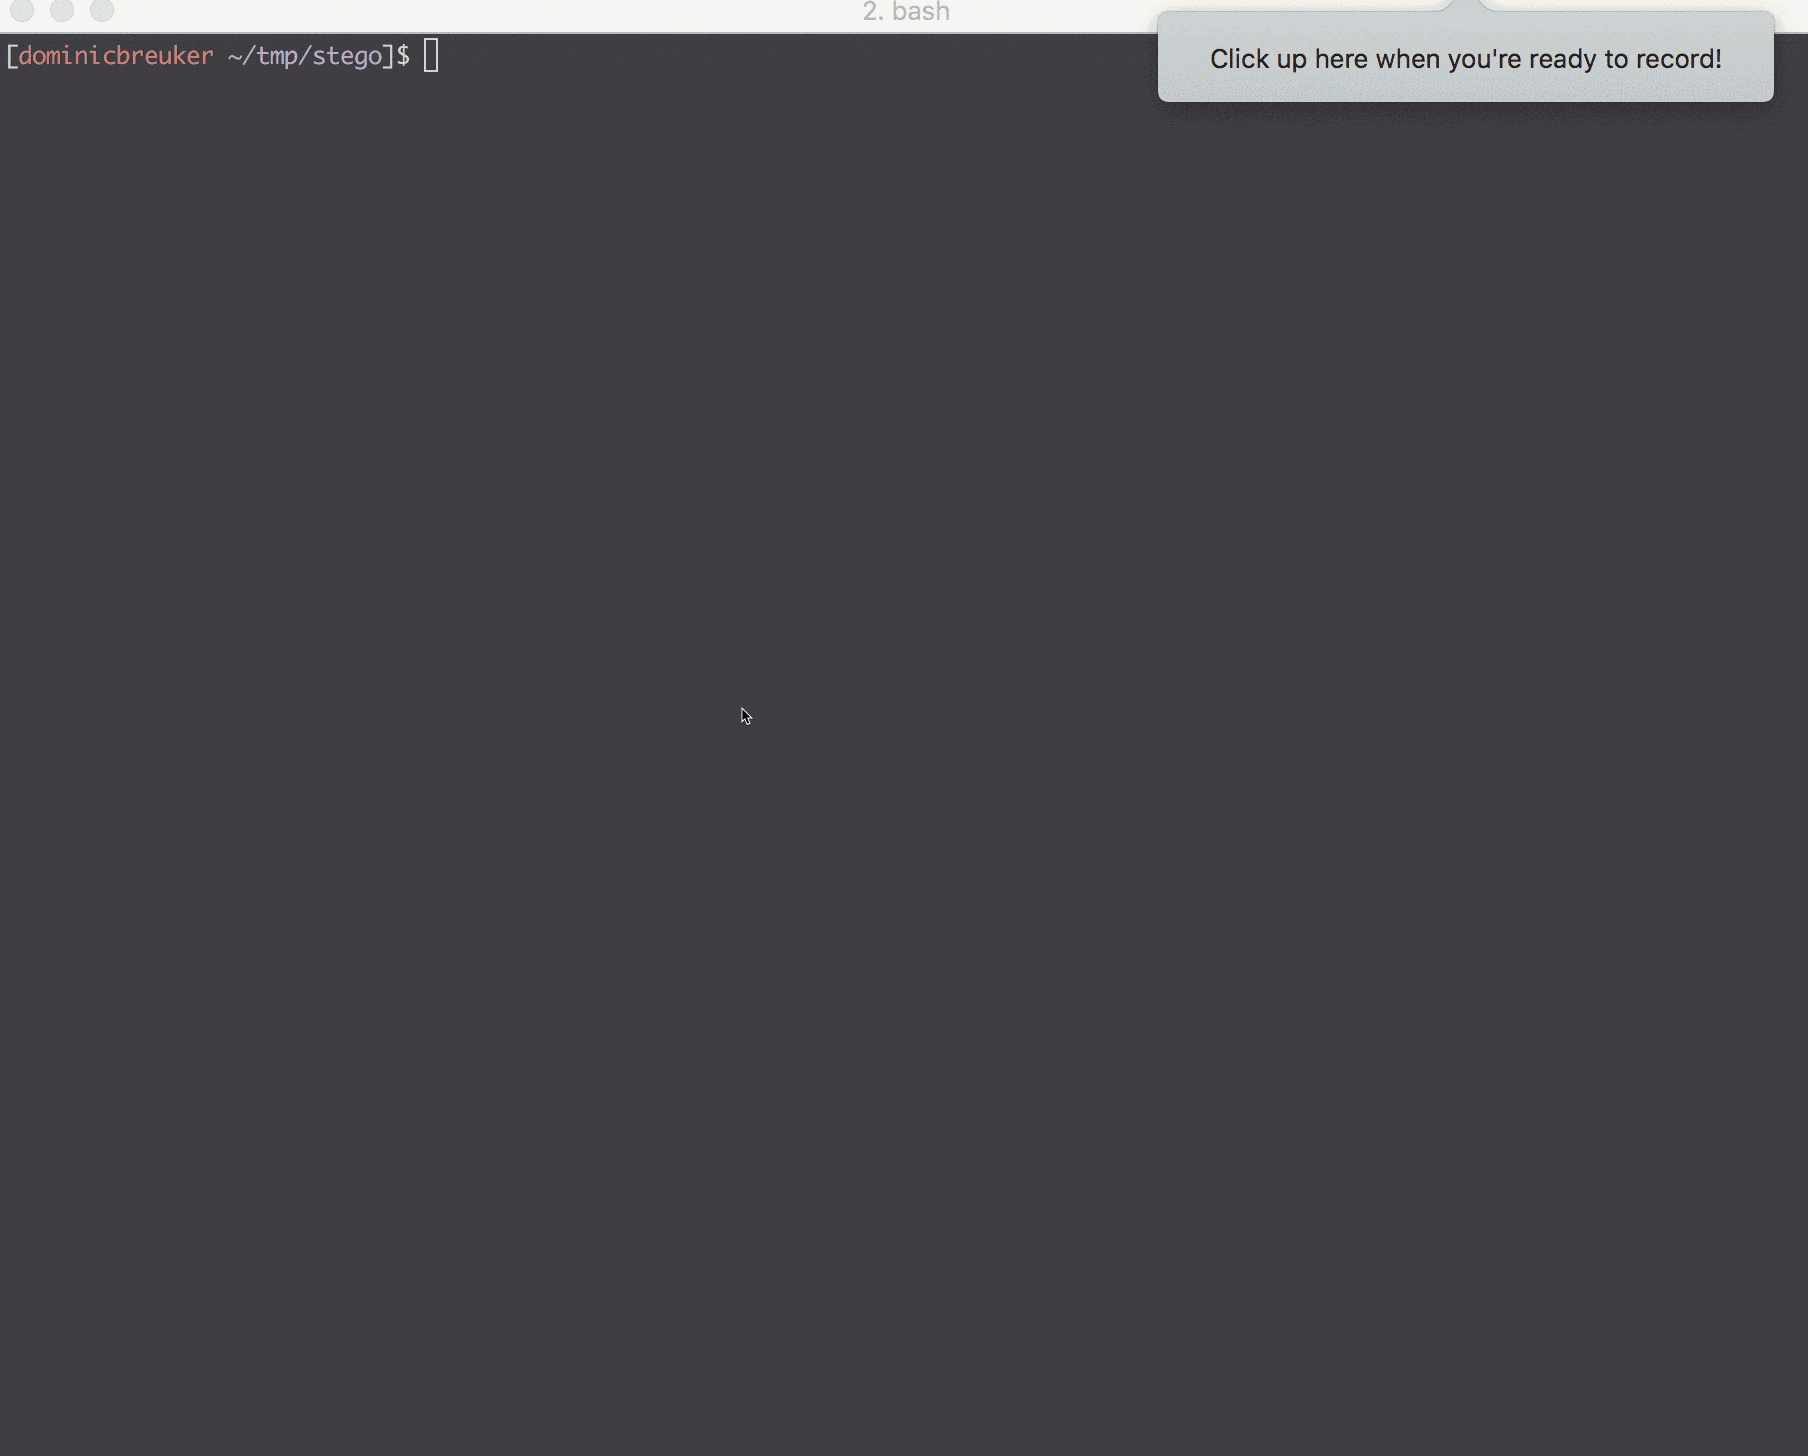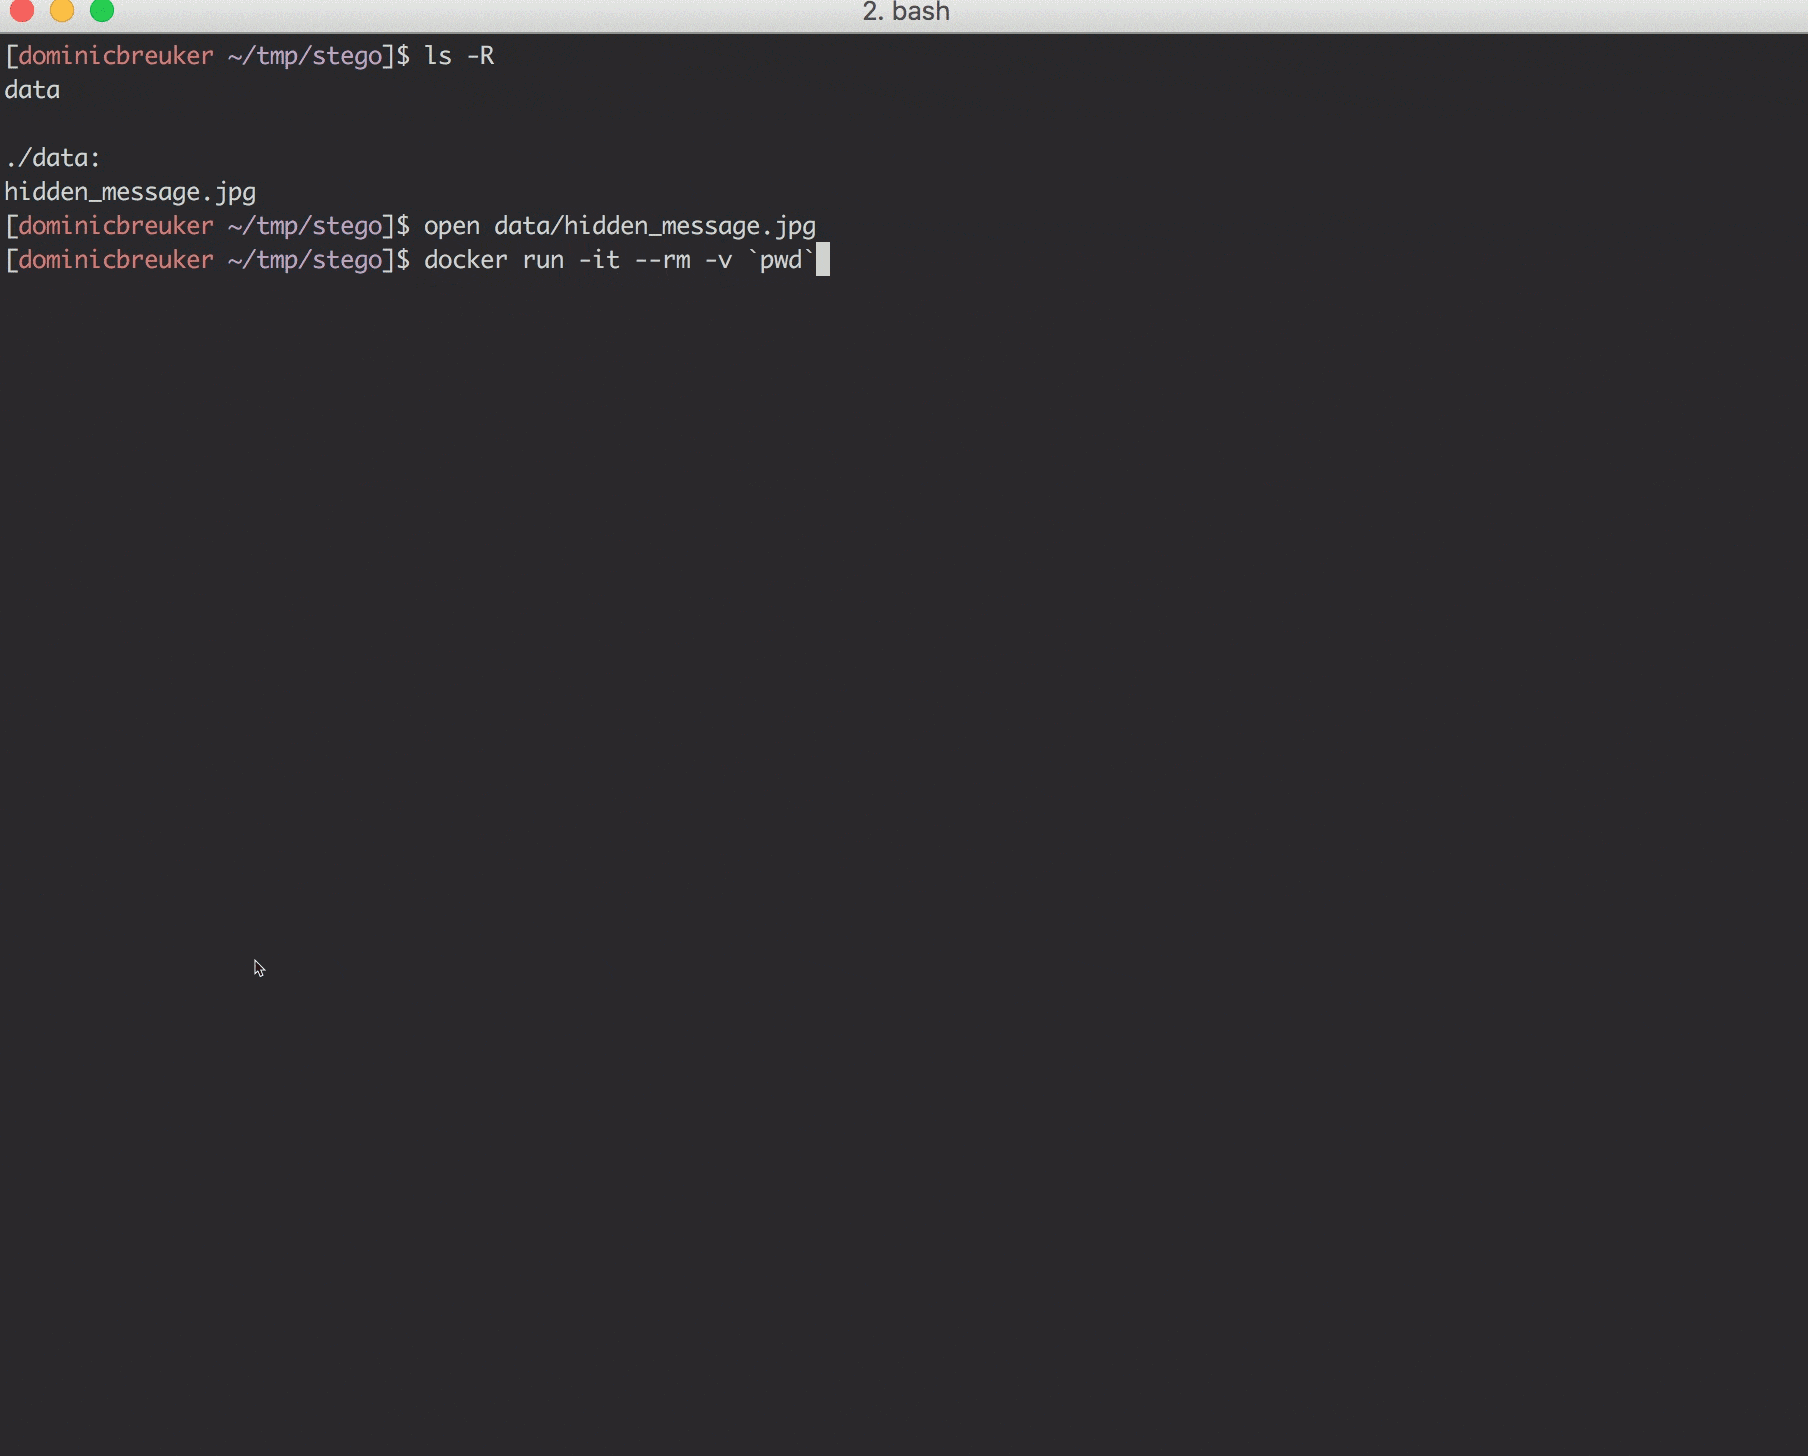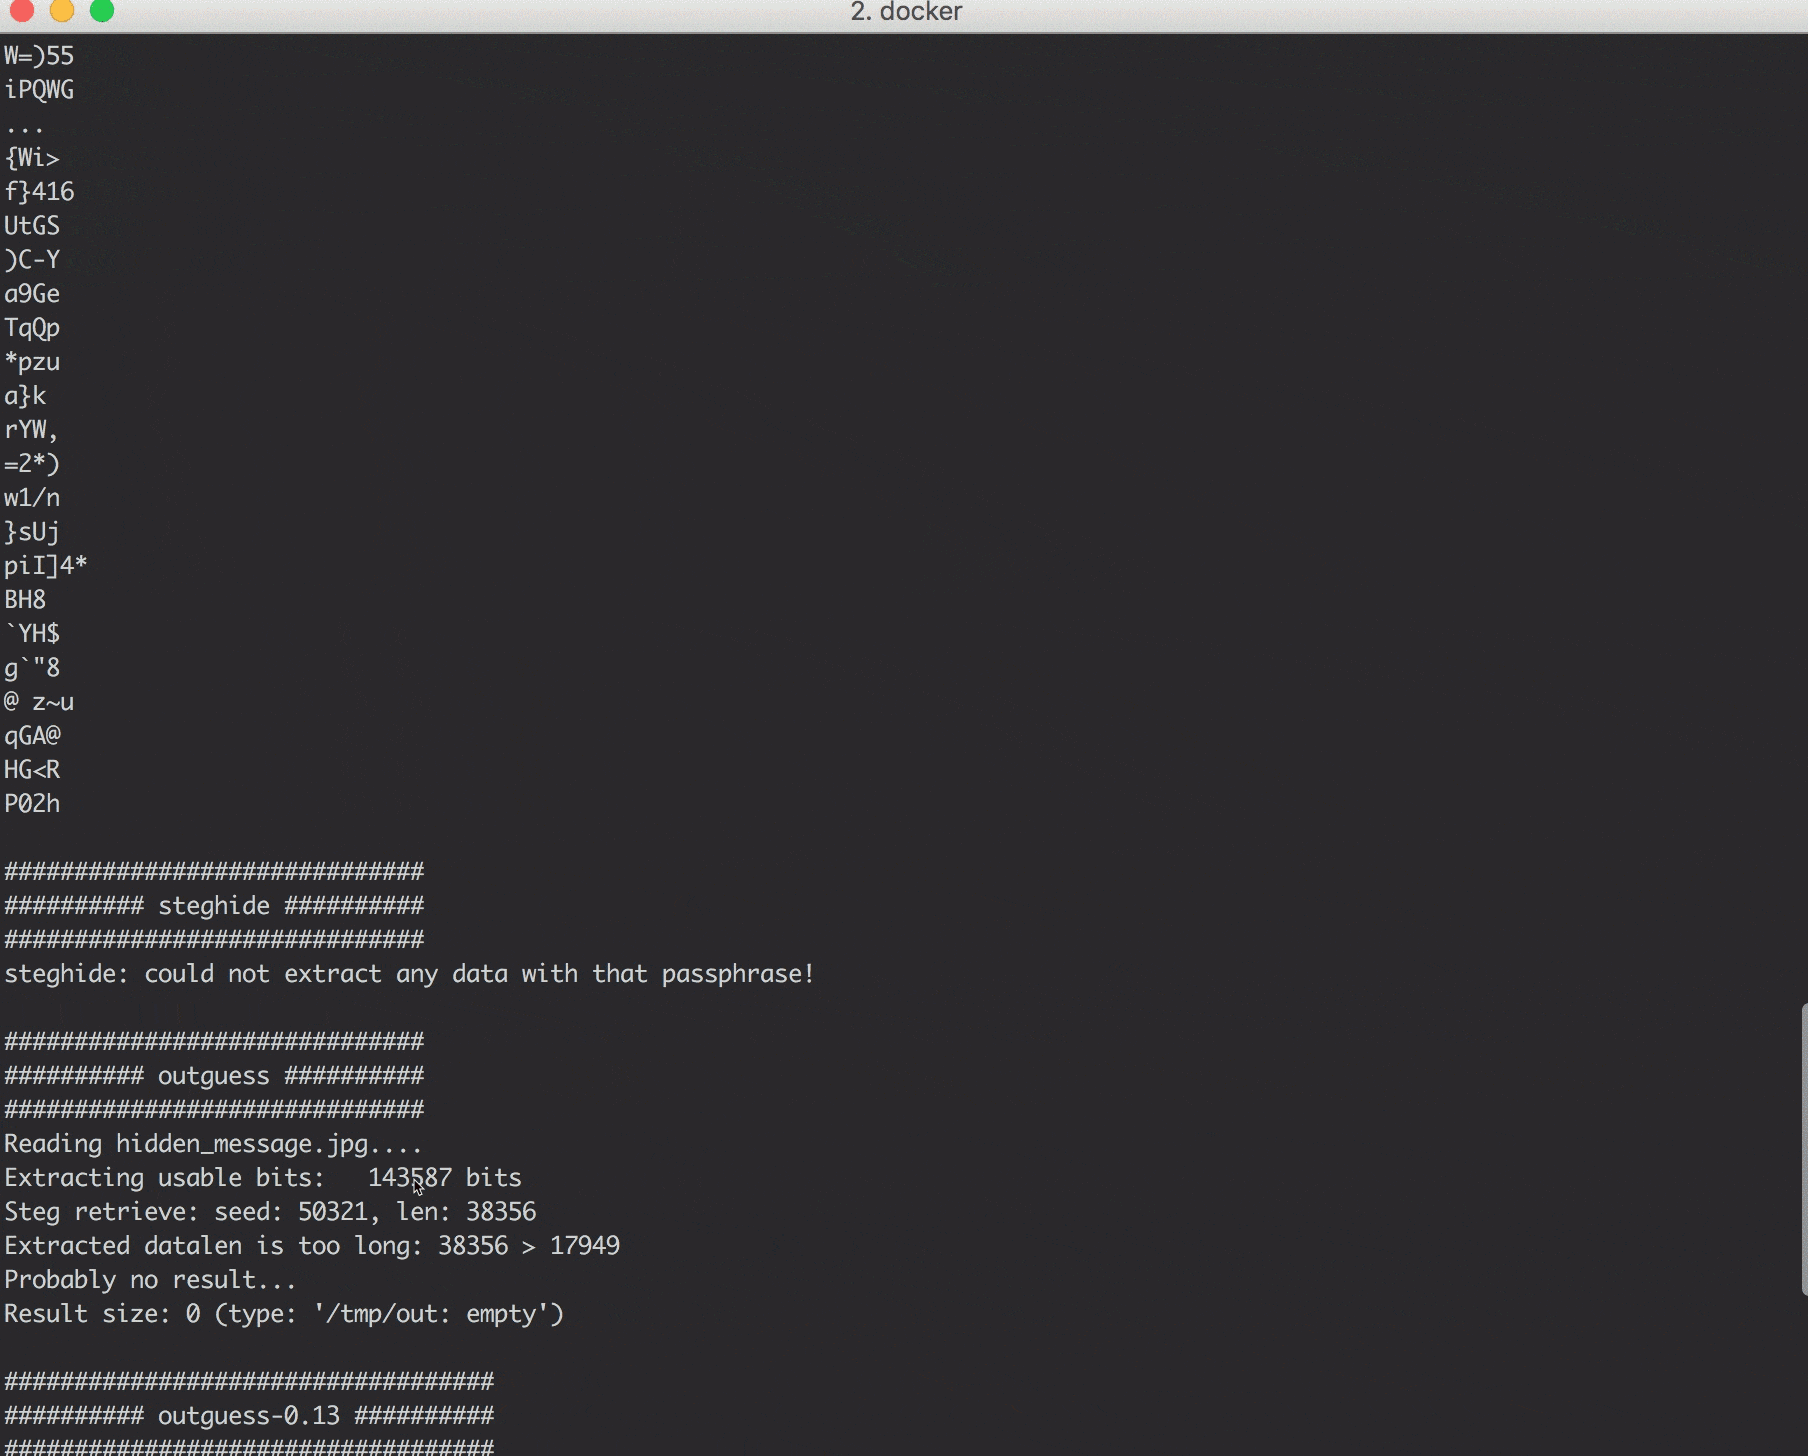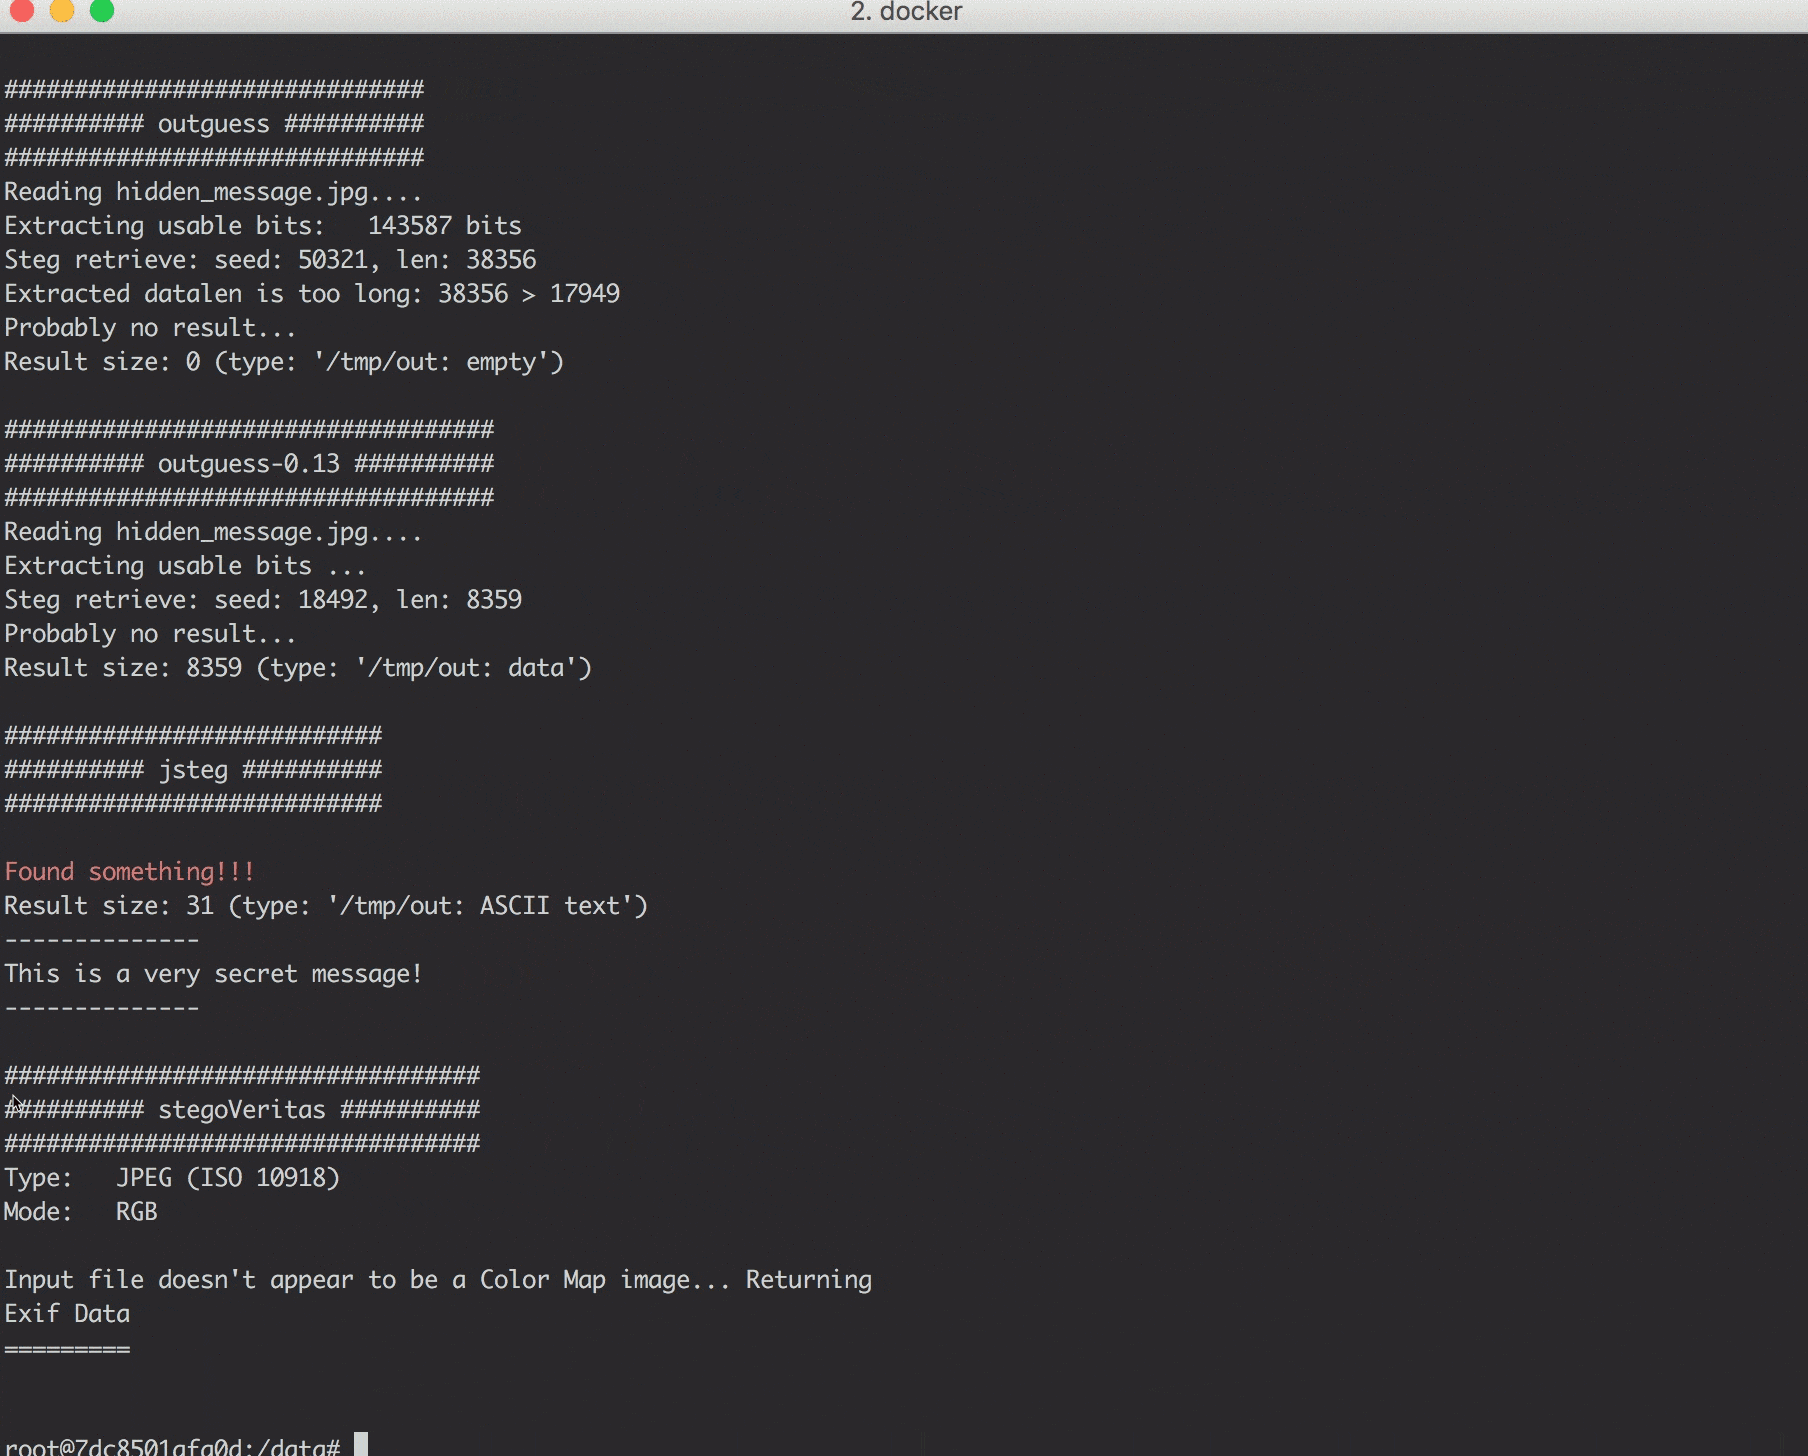
ابدأ باستخدام docker run -it --rm -v $(pwd)/data:/data dominicbreuker/stego-toolkit /bin/bash.
سيتم إسقاطك في قشرة الحاوية في دليل العمل /data.
سيتم تثبيت مجلد المضيف $(pwd)/data وستكون الصور الموجودة بداخله متاحة.
تم تثبيت العديد من أدوات Linux و Windows المختلفة. أدوات Windows مدعومة بـ Wine. يمكن استخدام بعض الأدوات من سطر الأوامر بينما يتطلب البعض الآخر دعم واجهة المستخدم الرسومية!
يمكن استخدام هذه الأدوات من سطر الأوامر. كل ما عليك فعله هو بدء حاوية وتثبيت ملفات إخفاء البيانات التي ترغب في فحصها.
أدوات لتشغيلها في البداية. تتيح لك الحصول على فكرة عامة عما تتعامل معه.
| الأداة | الوصف | كيفية الاستخدام |
|---|---|---|
| file | تحقق من نوع الملف الذي لديك | file stego.jpg |
| exiftool | تحقق من البيانات الوصفية لملفات الوسائط | exiftool stego.jpg |
| binwalk | تحقق مما إذا كانت هناك ملفات أخرى مضمنة/ملحقة | binwalk stego.jpg |
| strings | تحقق من وجود أحرف قابلة للقراءة مثيرة للاهتمام في الملف | strings stego.jpg |
| foremost | استخراج الملفات المضمنة/الملحقة | foremost stego.jpg |
| pngcheck | الحصول على تفاصيل حول ملف PNG (أو معرفة ما إذا كان شيئاً آخر بالفعل) | pngcheck stego.png |
| identify | أداة GraphicMagick للتحقق من نوع الصورة. تتحقق أيضاً مما إذا كانت الصورة تالفة. | identify -verbose stego.jpg |
| ffmpeg | يمكن استخدام ffmpeg للتحقق من سلامة ملفات الصوت والسماح له بالإبلاغ عن المعلومات والأخطاء | ffmpeg -v info -i stego.mp3 -f null - لإعادة ترميز الملف والتخلص من النتيجة |
أدوات مصممة لكشف إخفاء البيانات في الملفات. تقوم في الغالب بإجراء اختبارات إحصائية. ستكشف الرسائل المخفية فقط في الحالات البسيطة. ومع ذلك، قد توفر تلميحات عما يجب البحث عنه إذا وجدت مخالفات مثيرة للاهتمام.
| الأداة | أنواع الملفات | الوصف | كيفية الاستخدام |
|---|---|---|---|
| stegoVeritas | الصور (JPG, PNG, GIF, TIFF, BMP) | مجموعة واسعة من الفحوصات البسيطة والمتقدمة. تحقق من stegoveritas.py -h. تتحقق من البيانات الوصفية، وتنشئ العديد من الصور المحولة وتحفظها في دليل، وتجرب القوة الغاشمة لـ LSB، ... | stegoveritas.py stego.jpg لتشغيل جميع الفحوصات |
| zsteg | الصور (PNG, BMP) | يكشف مختلف أنواع LSB stego، بالإضافة إلى openstego وأداة Camouflage | zsteg -a stego.jpg لتشغيل جميع الفحوصات |
| stegdetect | الصور (JPG) | يقوم بإجراء اختبارات إحصائية لمعرفة ما إذا تم استخدام أداة stego (jsteg, outguess, jphide, ...). تحقق من man stegdetect للحصول على التفاصيل. | stegdetect stego.jpg |
| stegbreak | الصور (JPG) | أداة كسر بالقوة الغاشمة لصور JPG. تدعي أنها تستطيع كسر outguess, jphide و jsteg. | stegbreak -t o -f wordlist.txt stego.jpg, استخدم -t o لـ outguess، و -t p لـ jphide أو -t j لـ jsteg |
أدوات يمكنك استخدامها لإخفاء الرسائل والكشف عنها لاحقاً. بعضها يقوم بتشفير الرسائل قبل إخفائها. إذا كانت تفعل ذلك، فإنها تتطلب كلمة مرور. إذا كان لديك تلميح حول نوع الأداة المستخدمة أو كلمة المرور الصحيحة، جرب هذه الأدوات. بعض الأدوات مدعومة ببرامج القوة الغاشمة المتوفرة في صورة Docker هذه.
