
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CertEagle — تسليح سجلات CT الحية للمراقبة الآلية للأصول | Kitploit

أدوات/GitHubGitHub/devanshbatham/certeagle
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتعداد النطاقات الفرعية
GitHubdevanshbatham/certeagle

CertEagle

تسليح سجلات CT الحية للمراقبة الآلية للأصول
عرض المستودع
1353545منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CertEagle - أداة مراقبة الأصول باستخدام خلاصات سجل الشهادات الحية

certeagle

يمكن العثور على وصف تفصيلي حول هذا هنا:

اقرأ المقال هنا: https://medium.com/@Asm0d3us/weaponizing-live-ct-logs-for-automated-monitoring-of-assets-39c6973177c7

مقدمة

في صيد الثغرات، "إذا لم تكن الأول، فأنت الأخير" لا يوجد شيء مثل الميدالية الفضية أو البرونزية، تلعب مرحلة الاستطلاع دورًا حاسمًا جدًا وإذا تمكنت من اكتشاف/تحديد أصل مضاف حديثًا قبل الآخرين، فإن فرصك في العثور/الإبلاغ عن ثغرة أمنية في ذلك الأصل والحصول على مكافأة مقابل ذلك تكون أعلى من الآخرين.

شخصيًا، أقوم بمراقبة سجلات الشهادات (CT logs) للمجالات/النطاقات الفرعية منذ فترة طويلة جدًا وقد أعطتني ذلك العديد من النتائج الناجحة. كان الإلهام وراء ذلك هو "Sublert: بواسطة yassineaboukir" والذي يتحقق من crt.sh بحثًا عن النطاقات الفرعية ويمكن تنفيذه بشكل دوري، ومع ذلك فأنا أستخدم نهجًا مختلفًا إلى حد ما، وبدلاً من البحث في crt.sh بشكل دوري، أقوم باستخراج النطاقات من خلاصات سجل الشهادات الحية، لذا فإن فرصتي في العثور على أصل جديد في وقت أبكر أعلى مقارنة بالآخرين.

سير العمل

  • مراقبة خلاصة سجل الشهادات الحية واستخراج أسماء النطاقات من تلك الخلاصة
  • مطابقة النطاقات/النطاقات الفرعية المستخرجة مع النطاقات/الكلمات المفتاحية المراد مطابقتها
  • إرسال إشعار Slack في حالة تطابق اسم النطاق

المتطلبات:

  • خادم خاص افتراضي (VPS) (UNIX يعمل)
  • بايثون 3x (تم الاختبار مع Python 3.6.9)
  • مساحة عمل Slack (اختياري)

الإعداد

أفترض أنك قد أنشأت بالفعل مساحة عمل Slack الخاصة بك.

الآن قم بإنشاء قناة باسم "subdomain-monitor" وقم بإعداد webhook وارد

تفعيل إشعارات Slack:

قم بتعديل ملف config.yaml والصق رابط webhook الخاص بـ Slack هناك، يجب أن يبدو شيئًا كهذا config

الكلمات المفتاحية والنطاقات المراد مطابقتها:

يمكنك تحديد الكلمات المفتاحية والنطاقات المراد مطابقتها في ملف domains.yaml، يمكنك تحديد الأسماء

لمطابقة النطاقات الفرعية:
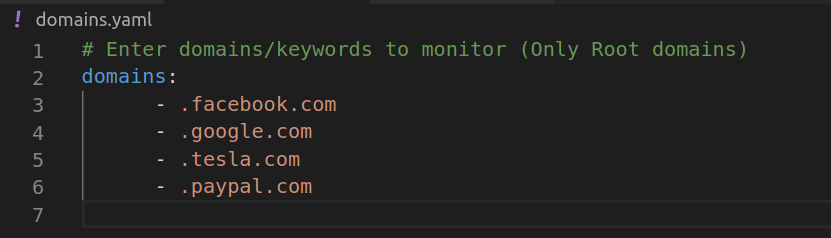
domains.yaml ملاحظة: لاحظ النقطة السابقة [ . ]

لنأخذ ".facebook.com" كمثال، سيتم مطابقة النطاقات المستخرجة من سجلات الشهادات الحية مع كلمة ".facebook.com"، إذا تطابقت سيتم تسجيلها في ملف الإخراج الخاص بنا (found-domains.log). الشيء الذي يجب ملاحظته هنا هو أنه سيعطي بعض النتائج الإيجابية الخاطئة مثل "test.facebook.com.test.com" أو "example.facebook.company" ولكن يمكننا تصفيتها لاحقًا باستخدام السحر القائم على التعبيرات النمطية (regex)

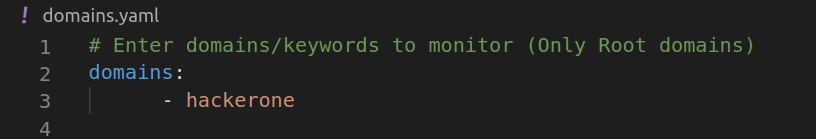
لمطابقة النطاقات/النطاقات الفرعية بكلمات مفتاحية محددة:

لنفترض أنك تريد مراقبة وتسجيل النطاقات/النطاقات الفرعية التي تحتوي على كلمة "hackerone" فيها، فسيبدو ملف domains.yaml الخاص بنا شيئًا كهذا domains.yaml الآن سيتم مطابقة جميع النطاقات/النطاقات الفرعية المستخرجة التي تحتوي على كلمة "hackerone" فيها وتسجيلها (وسيتم إرسال إشعار Slack لك بذلك)
حسنًا، لقد انتهينا من الإعداد الأولي، دعنا نقوم بتثبيت التبعيات المطلوبة وتشغيل الأداة

$ pip3 install -r requirements.txt

$ python3 certeagle.py
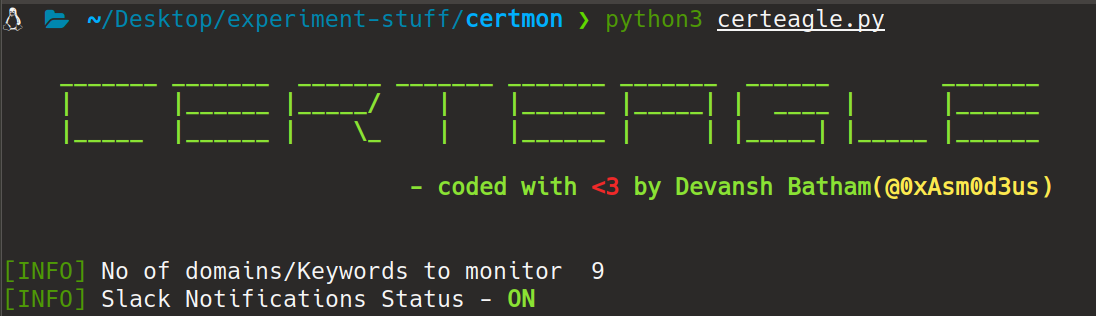
النطاقات المتطابقة ستبدو هكذا:

إشعارات Slack ستبدو هكذا:
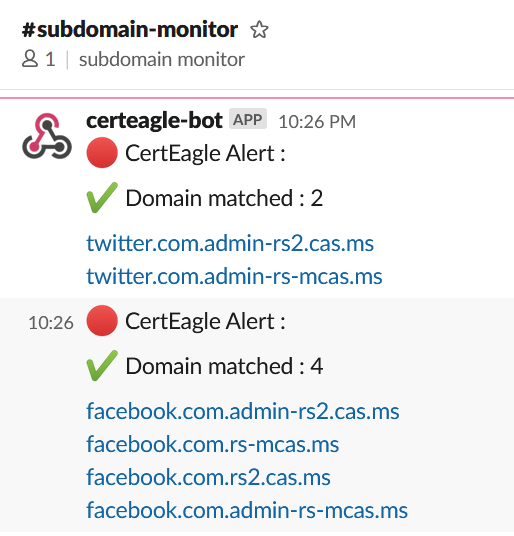
enter image description here

ملفات الإخراج:

سيستمر البرنامج في العمل وسيتم حفظ جميع النطاقات المتطابقة في دليل الإخراج في ملف found-domains.log

تحذير صارم: لا تقم بمراقبة أصول أي مؤسسة دون موافقة مسبقة

الإلهام

Sublert

Phishing Catcher

اتصل بي

أرسل رسالة خاصة: @0xAsm0d3us

هل تريد دعم عملي؟

إذا كنت تعتقد أن عملي أضاف بعض القيمة إلى معرفتك الحالية، فيمكنك شراء قهوة لي من هنا (ومن لا يحب فنجان قهوة جيد؟)

name

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





