 derailed/popeye
👀 أداة تنظيف موارد مجموعات Kubernetes

بوباي هو أداة مساعدة تقوم بمسح مجموعات Kubernetes الحية وتقديم تقارير عن المشكلات المحتملة في الموارد والتكوينات المنشورة. مع توسع مشهد Kubernetes، أصبح من الصعب على الإنسان تتبع الكم الهائل من المانيفستات والسياسات التي تدير المجموعة. يقوم بوباي بمسح مجموعتك بناءً على ما هو منشور وليس ما هو موجود على القرص. من خلال تدقيق مجموعتك، يكتشف التكوينات الخاطئة والموارد القديمة ويساعدك على ضمان تطبيق أفضل الممارسات، مما يمنع المشكلات المستقبلية. يهدف إلى تقليل العبء المعرفي الزائد الذي يواجهه الشخص عند تشغيل مجموعة Kubernetes في البيئة الفعلية. علاوة على ذلك، إذا كانت مجموعتك تستخدم خادم القياسات (metric-server)، فإنه يقدم تقارير عن التخصيص الزائد/الناقص المحتمل للموارد ويحاول تحذيرك إذا كانت مجموعتك على وشك نفاد السعة.
بوباي هو أداة للقراءة فقط، ولا يقوم بتعديل أي من موارد Kubernetes الخاصة بك بأي شكل من الأشكال!
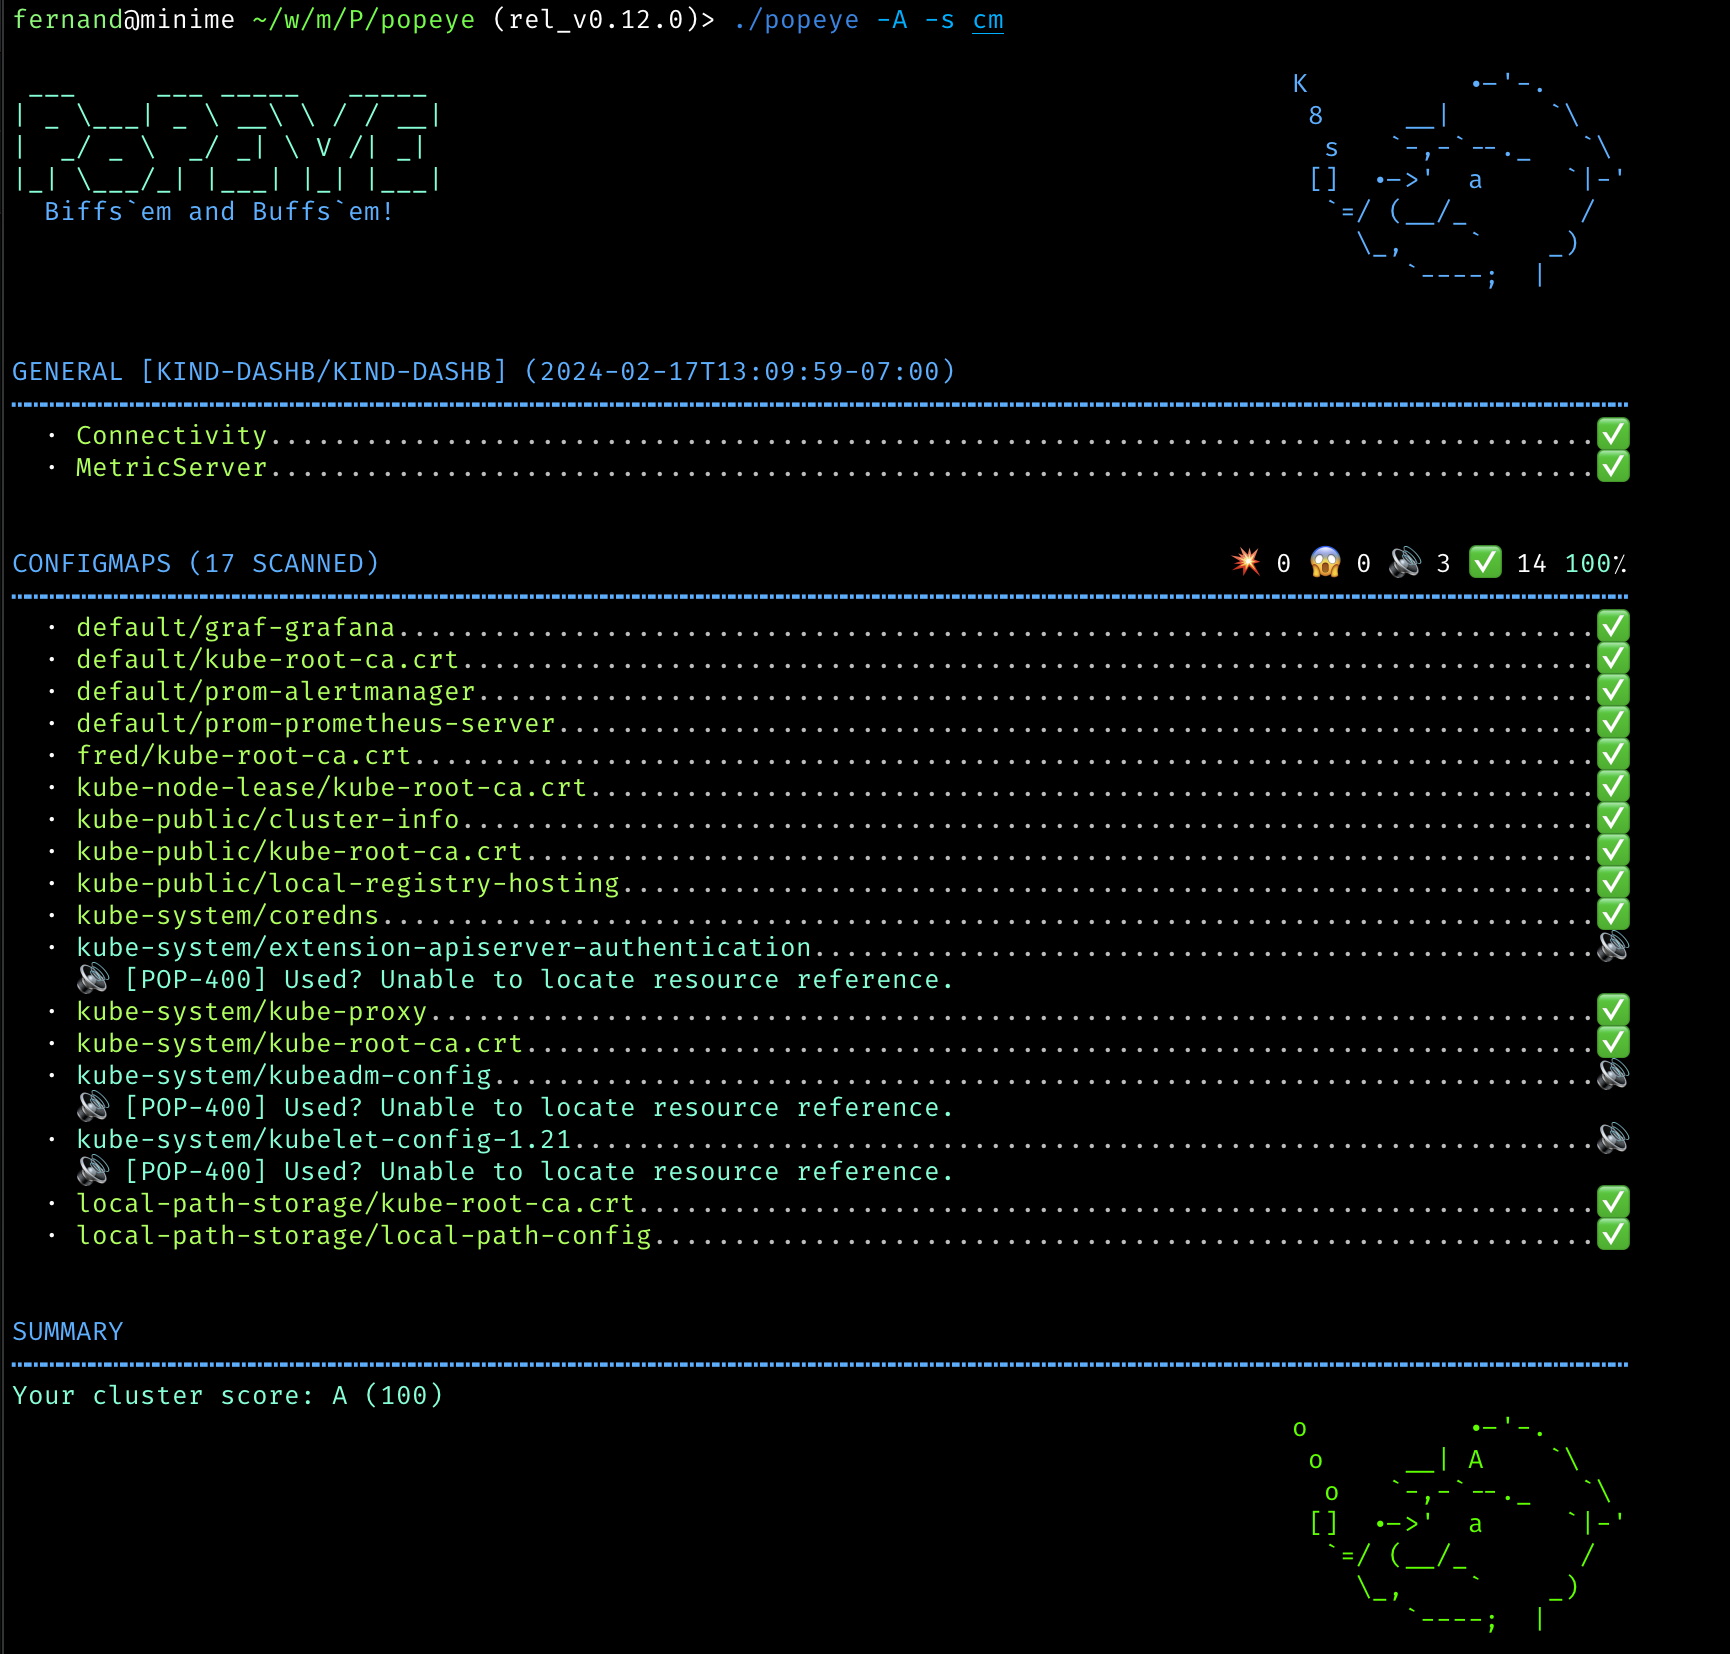
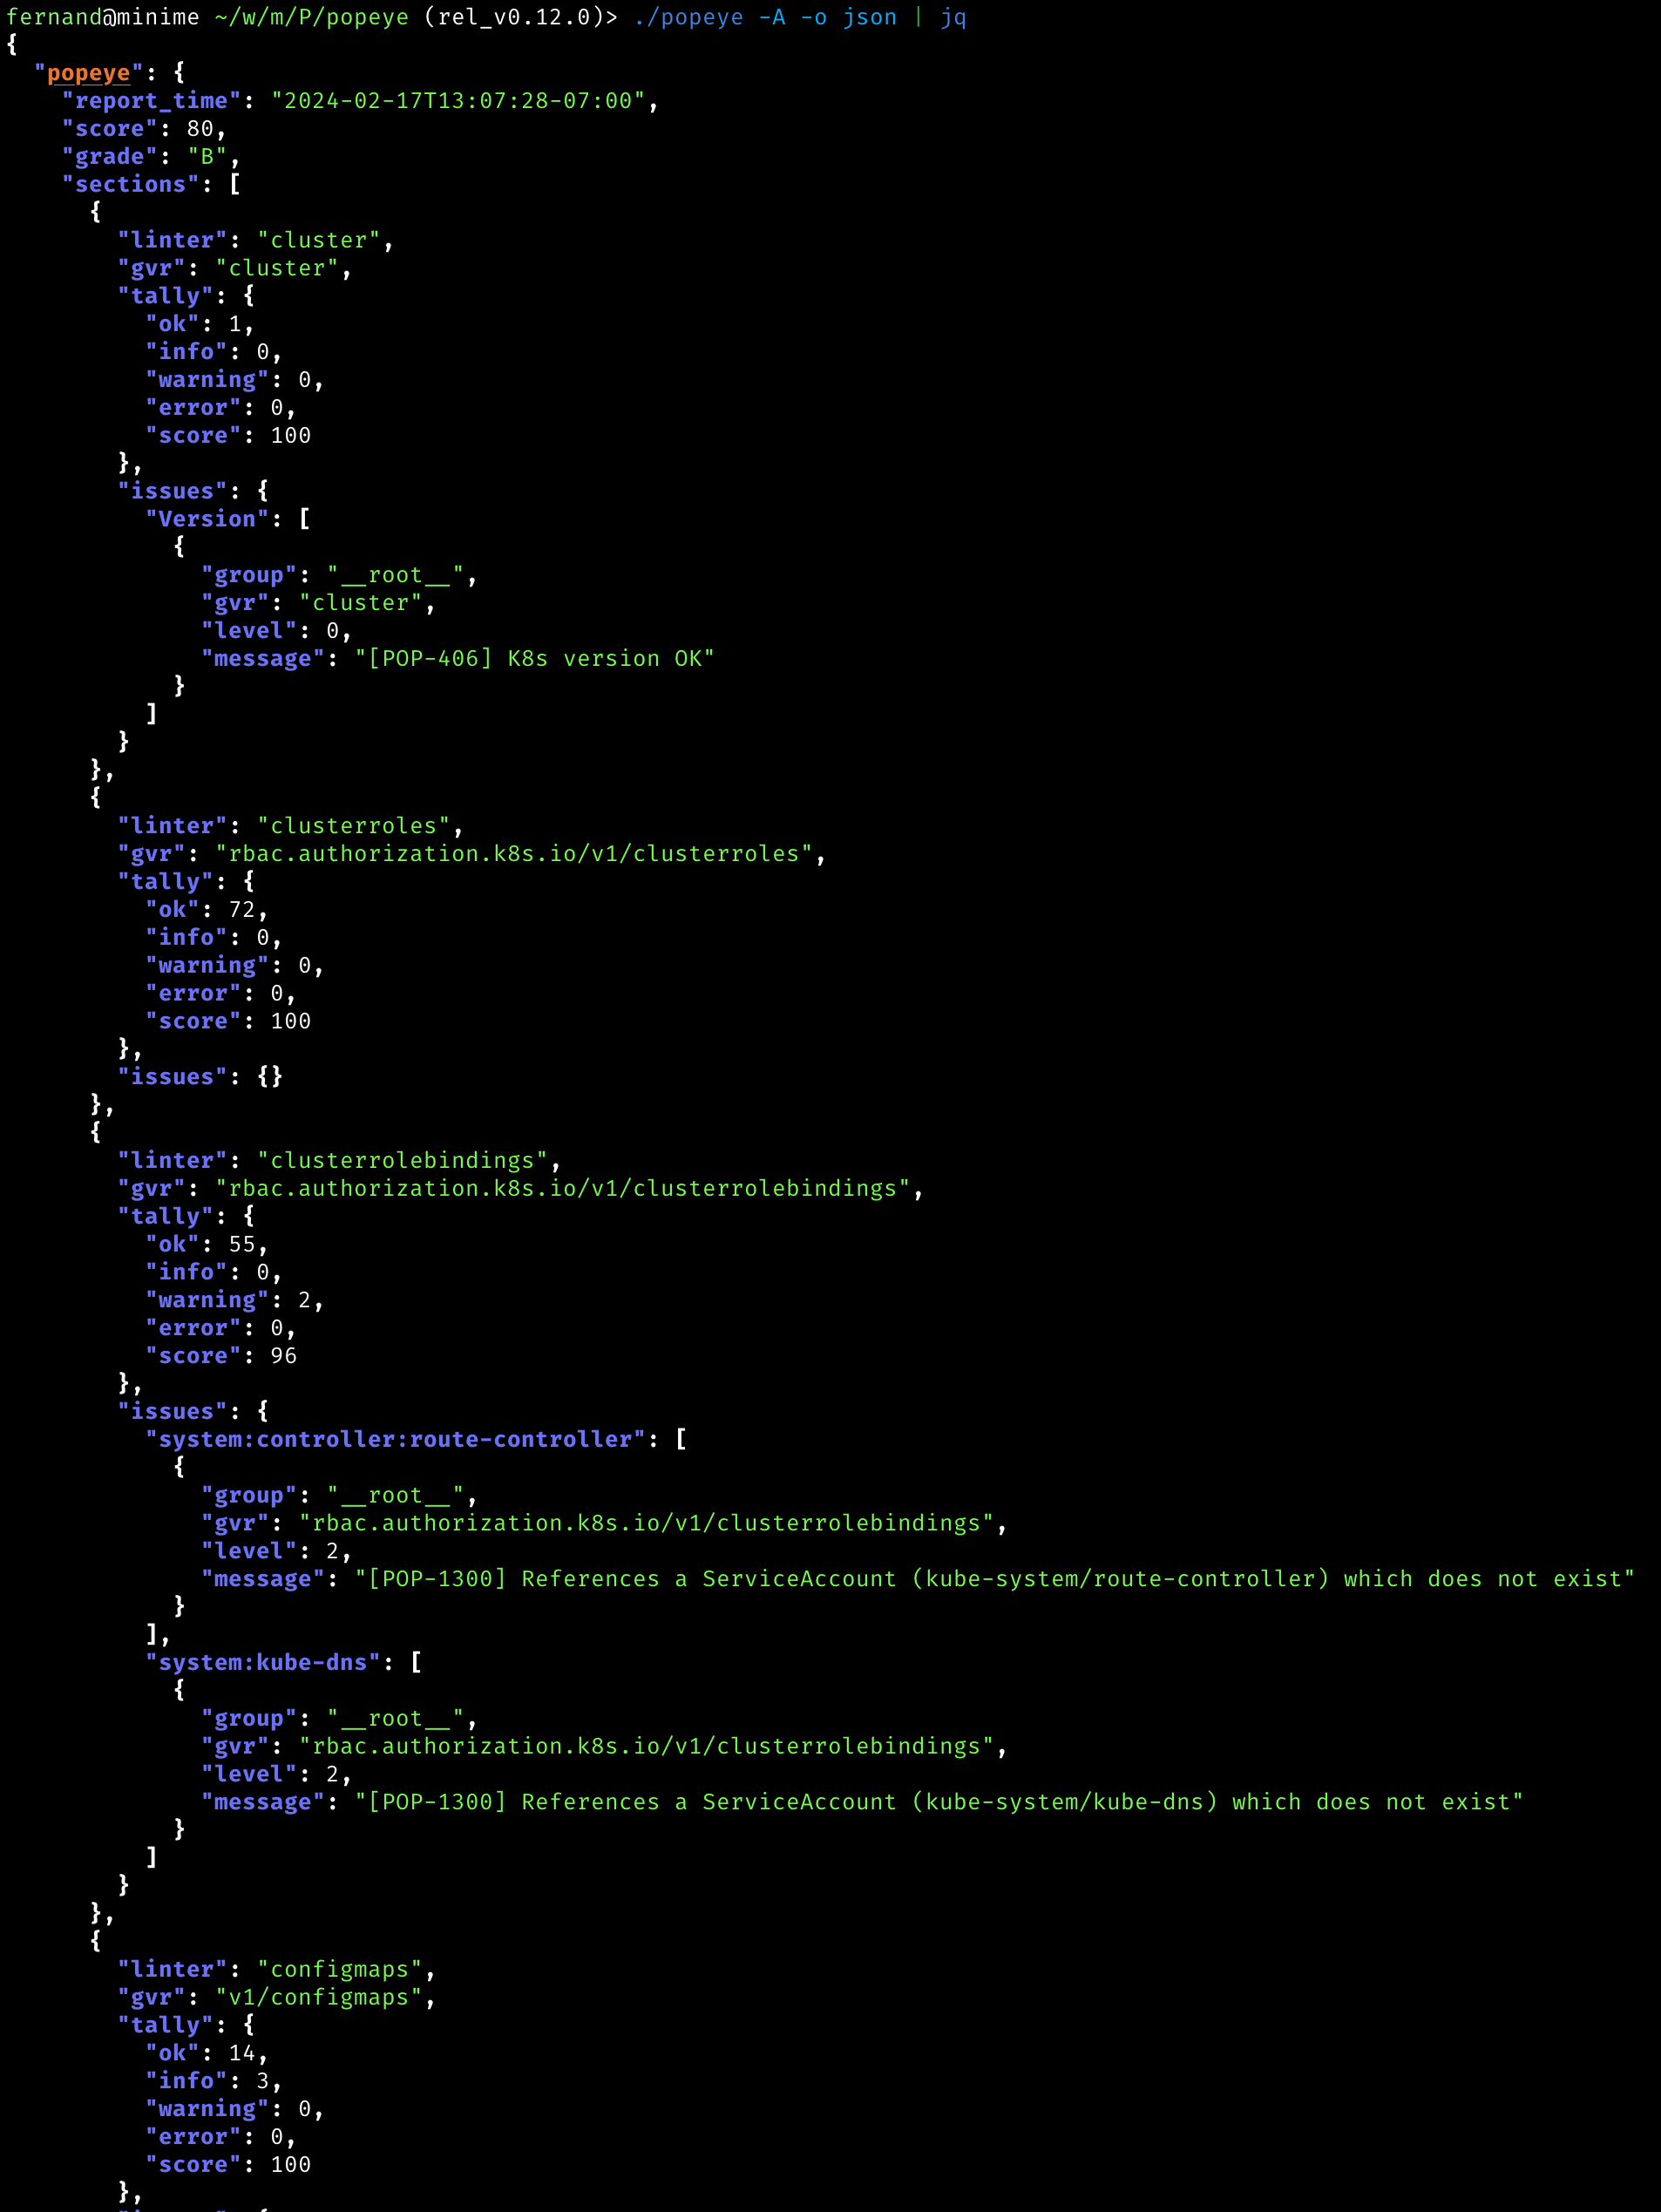
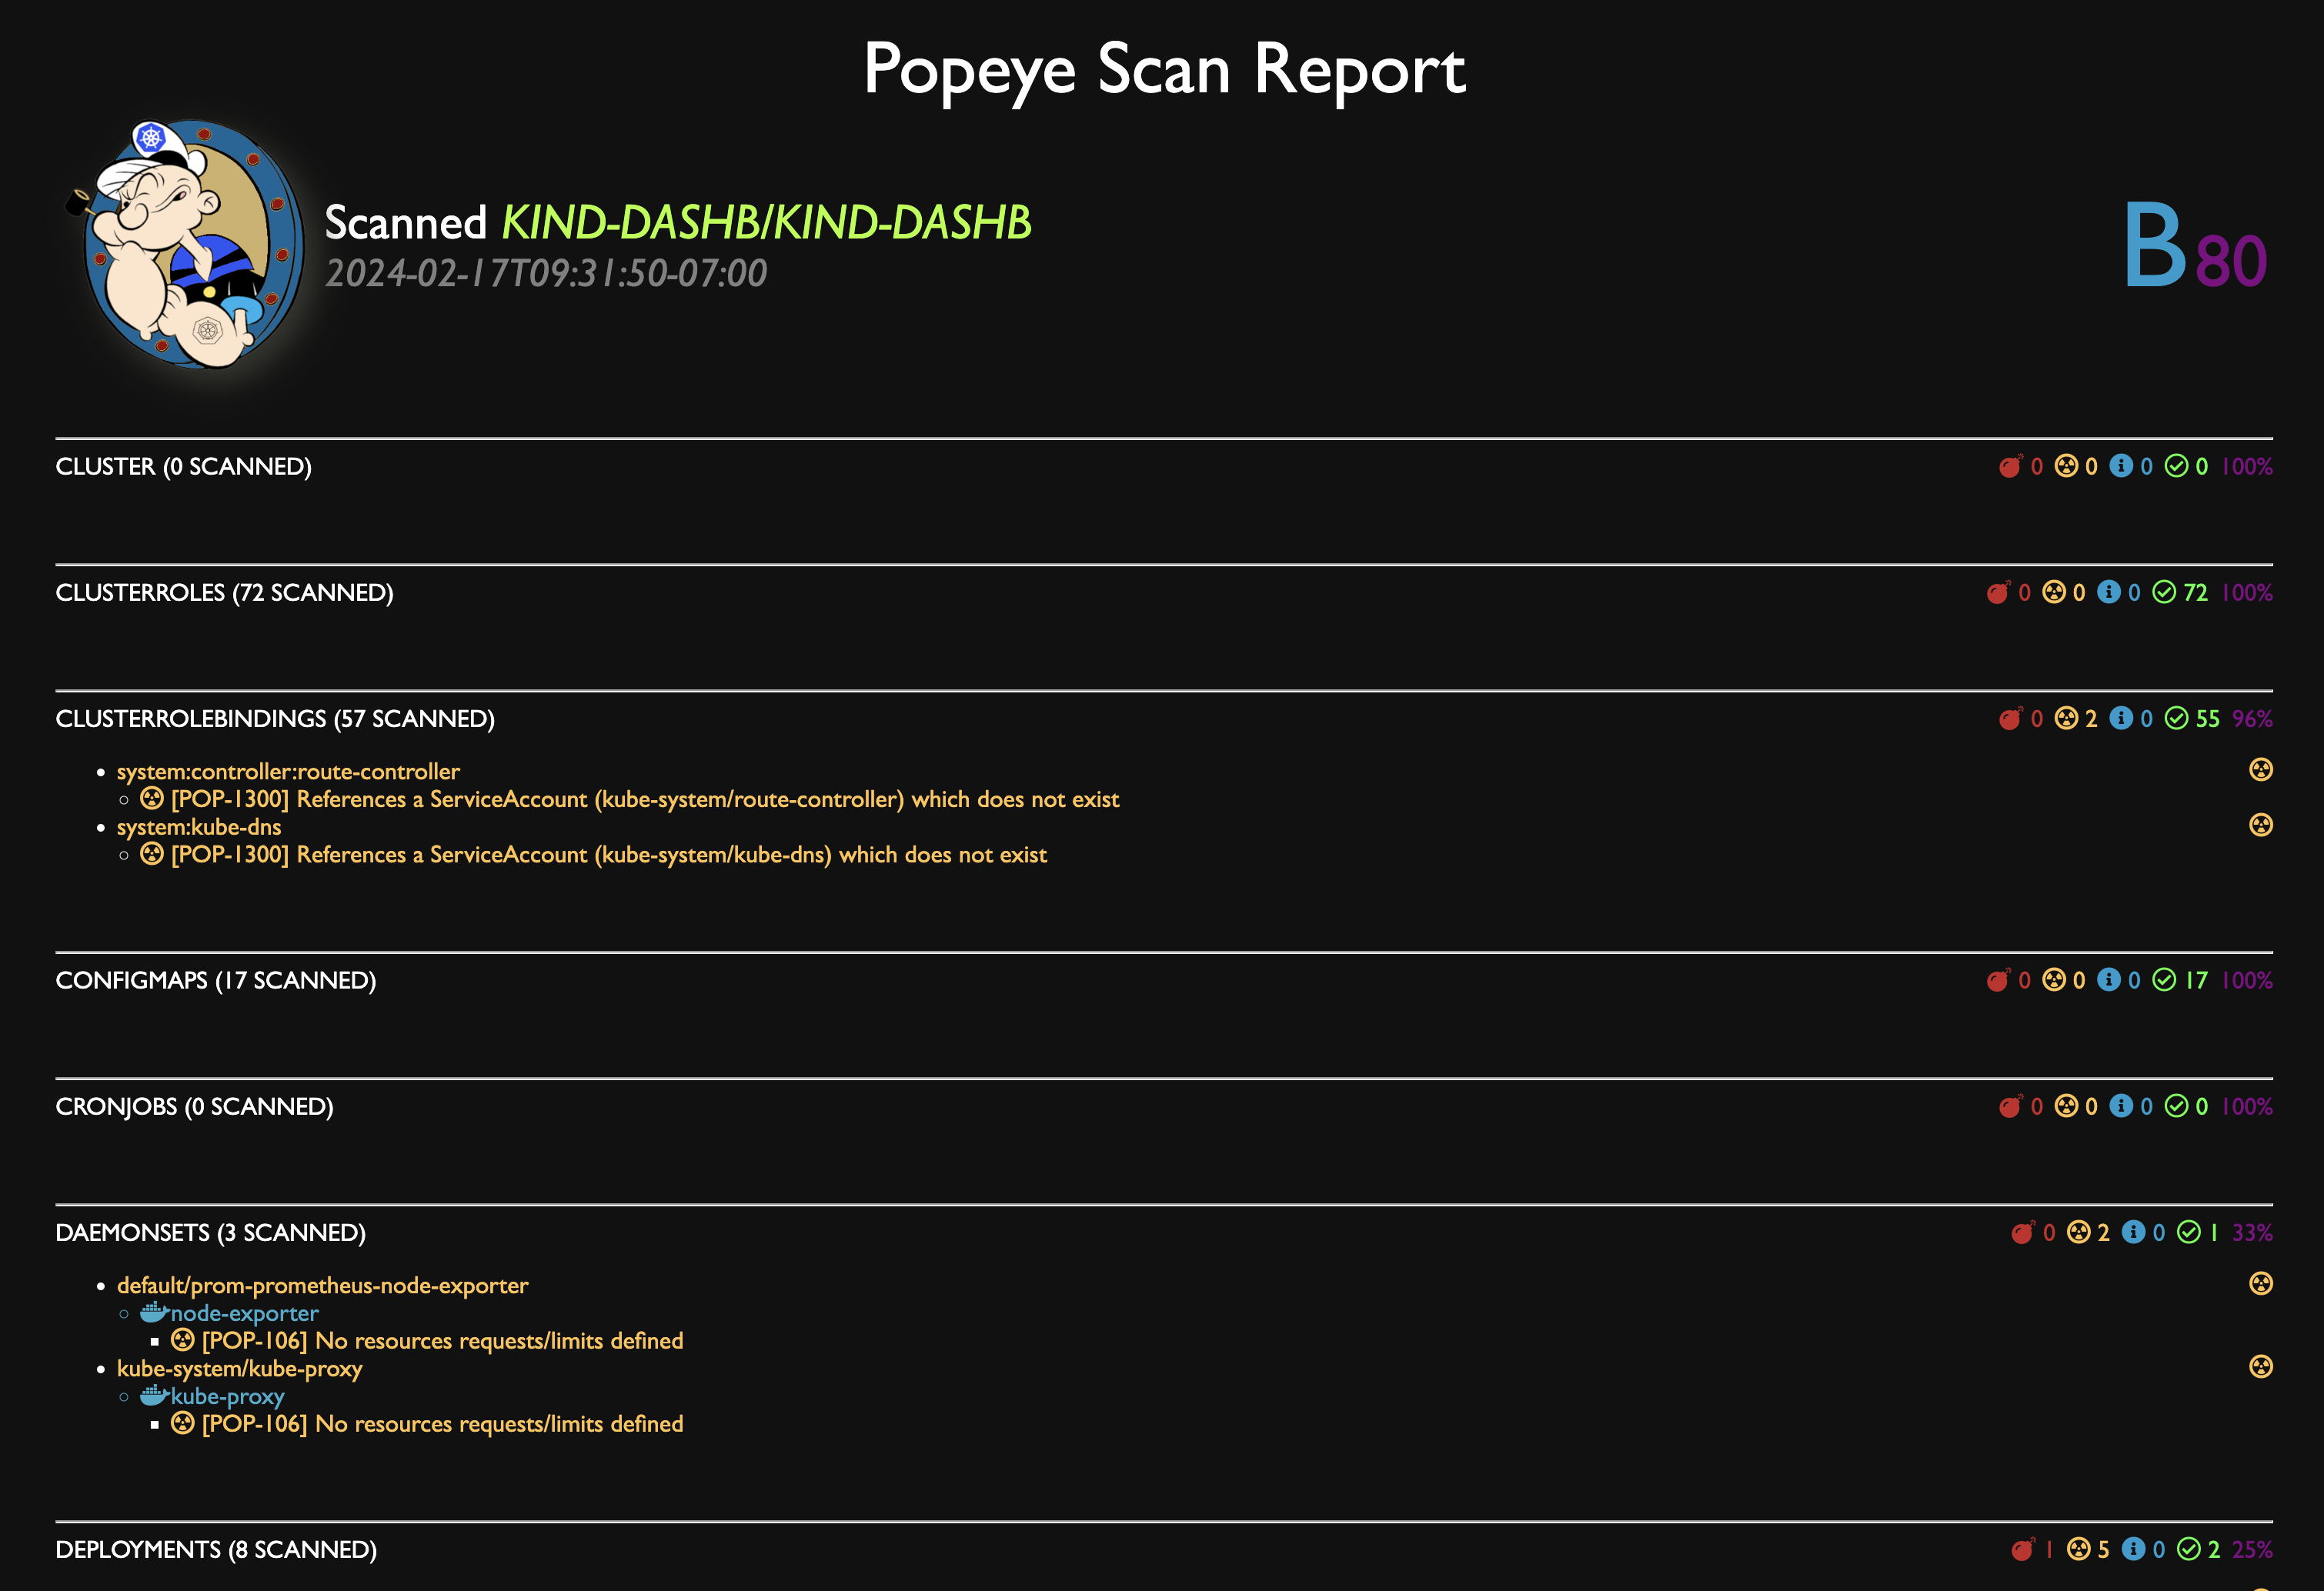
يمكنك تفريغ تقرير الفحص إلى HTML.
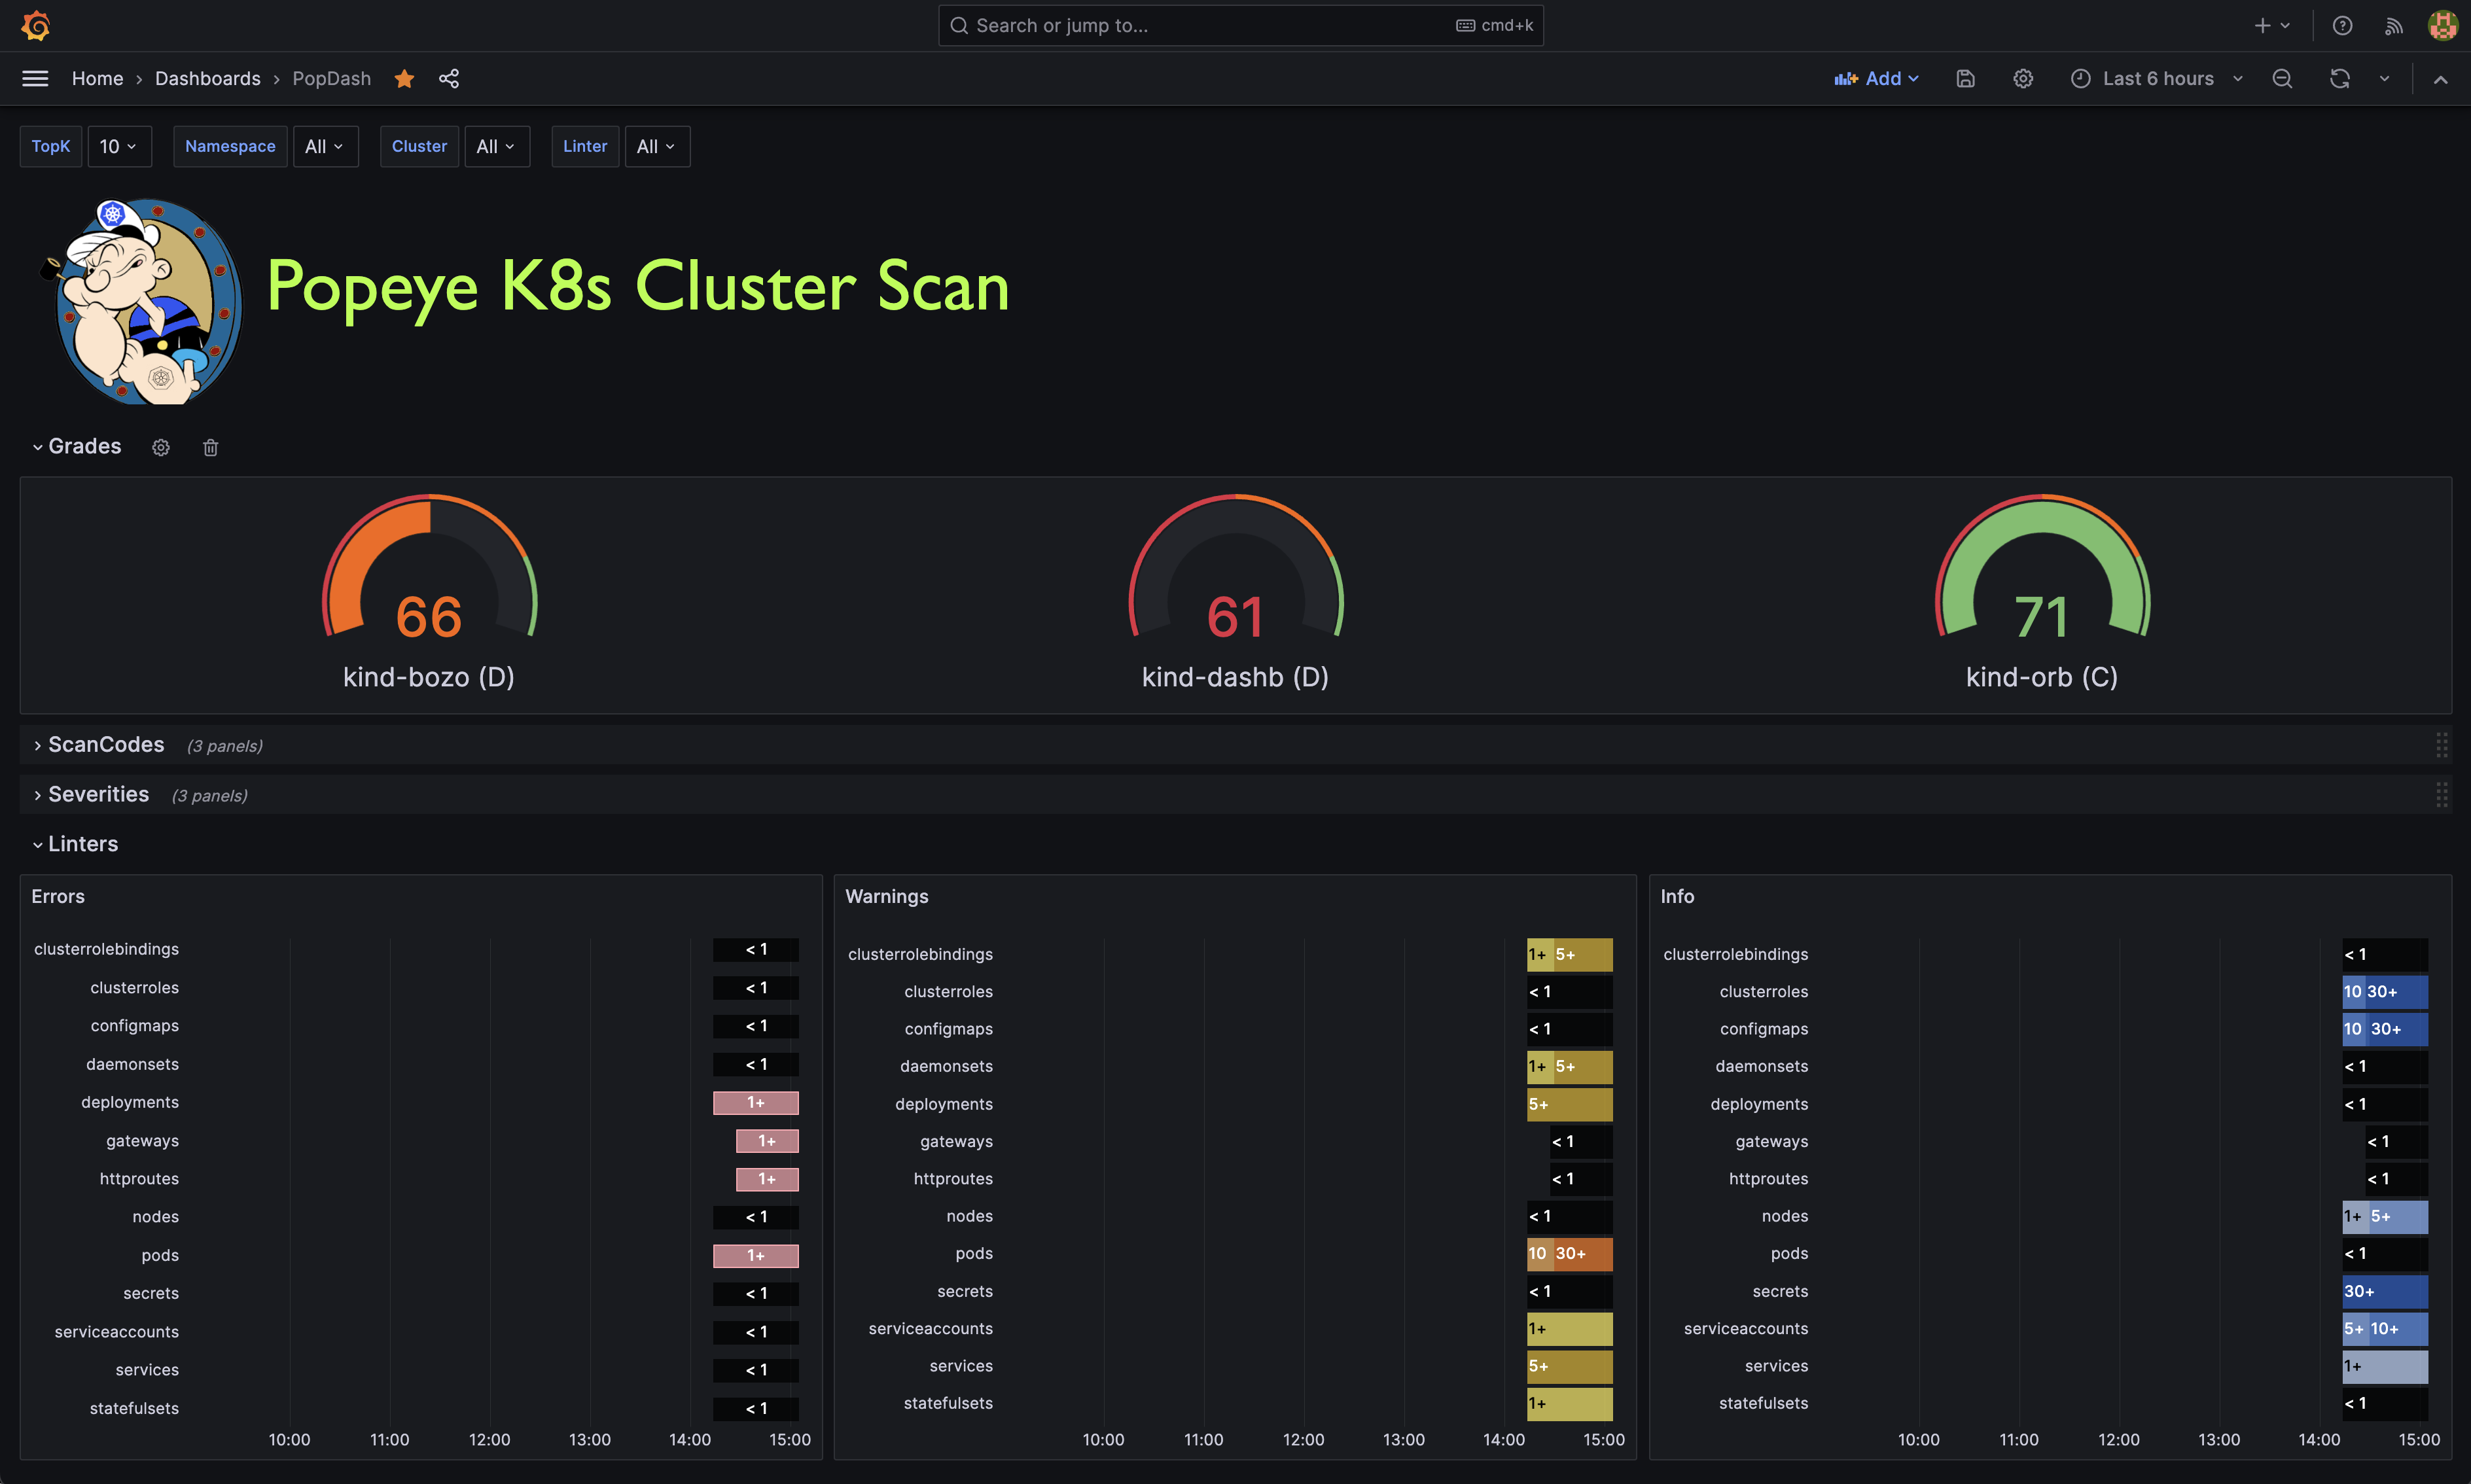
ينشر بوباي مقاييس Prometheus. لقد قدمنا لوحة معلومات نموذجية لـ Popeye لمساعدتك على البدء في هذا المستودع.
بوباي متاح على أنظمة Linux وOSX وWindows.
الملفات الثنائية (Binaries) لأنظمة Linux وWindows وMac متاحة كملفات مضغوطة (tarballs) في صفحة الإصدارات.
لأنظمة OSX/Unit باستخدام Homebrew/LinuxBrew ```shell brew install derailed/popeye/popeye
باستخدام go install
go install github.com/derailed/popeye@latest
البناء من المصدر تم بناء Popeye باستخدام go 1.21+. لبناء Popeye من المصدر، يجب عليك:
استنساخ المستودع
أضف الأمر التالي في ملف go.mod الخاص بك
replace (
  github.com/derailed/popeye => MY_POPEYE_CLONED_GIT_REPO
)
بناء وتشغيل الملف التنفيذي
go run main.go
وصفة سريعة لمن لا صبر له: ```shell
git clone https://github.com/derailed/popeye cd popeye
make build
popeye
يستخدم Popeye وضعية الألوان ذات 256 لونًا. في أنظمة `Nix تأكد من تعيين TERM بشكل مناسب.
export TERM=xterm-256color
يمكنك استخدام Popeye بشكل واسع أو باستخدام ملف تكوين spinach yaml لضبط أدوات الفحص الخاصة بك. التفاصيل حول ملف تكوين Popeye موجودة أدناه.```shell
popeye version
popeye
fred namespacepopeye -n fred
popeye -A
popeye -f spinach.yaml
popeye --context olive
popeye -n ns1 -s pod,svc --logs none
popeye -n ns1 --logs /tmp/fred.log -v4
popeye help
---

## أدوات الفحص

يقوم Popeye بفحص مجموعتك (Cluster) للتحقق من أفضل الممارسات والمشكلات المحتملة.
حاليًا، يبحث Popeye فقط عن مجموعة محددة من موارد Kubernetes. المزيد قادم قريباً!
نأمل أن يساهم أصدقاء Kubernetes في جعل Popeye أفضل.

الهدف من أدوات الفحص هو اكتشاف الأخطاء في التهيئة، مثل عدم تطابق المنافذ، الموارد الميتة أو غير المستخدمة، مقاييس الاستخدام، المسابر، صور الحاويات، قواعد RBAC، الموارد العارية، إلخ...

Popeye ليس مجرد أداة تحليل ثابتة. فهو يعمل ويفحص موارد Kubernetes على
المجموعات الحية ويفحص الموارد كما هي في الواقع!

فيما يلي قائمة ببعض أدوات الفحص المتاحة:


