Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DotGit — إضافة للتحقق مما إذا كان .git مكشوفًا في المواقع التي يتم زيارتها | Kitploit
أدوات/GitHubGitHub/davtur19/dotgit
ماسحات الثغرات الأمنيةجمع المعلوماتأمن الويب
GitHubdavtur19/dotgit

DotGit

إضافة للتحقق مما إذا كان .git مكشوفًا في المواقع التي يتم زيارتها

عرض المستودع
4794981منذ 28 أيامتمت المراجعة من قبل Kitploit
مشاركة

مستخدمو FF مستخدمو Chrome

DotGit

إضافة للتحقق مما إذا كان مجلد .git مكشوفًا في المواقع التي تزورها

الميزات

  • التحقق من وجود مجلد .git/.svn/.hg لكل موقع تزوره
  • التحقق من وجود ملف .env لكل موقع تزوره
  • التحقق من وجود ملف .DS_Store لكل موقع تزوره
  • التحقق مما إذا كان الموقع مفتوح المصدر (github/gitlab)
  • التحقق مما إذا كان الموقع يحتوي على security.txt
  • ستتلقى إشعارًا عند العثور على مجلد
  • قائمة بالمواقع المكشوفة التي تم العثور عليها
  • تنزيل مجلد .git بالكامل بصيغة zip، حتى إذا لم تكن الملفات مدرجة على الموقع
  • عرض .git/config بنقرة واحدة
  • خيارات لـ: الألوان والإشعارات والمهلات والتنزيلات

بعض الفحوصات معطّلة افتراضيًا، افتح الإعدادات لتفعيلها

المهلات

يتم إلغاء كل طلب شبكة (الفحوصات والتنزيلات وفحص المصادر المفتوحة) بعد نفس مهلة الطلب، وهي 15 ثانية افتراضيًا. يمكنك تغييرها في الإعدادات: ارفعها إذا كان اتصالك بطيئًا، أو اخفضها إذا أردت أن تفشل الفحوصات بسرعة.

كيف يعمل التنزيل

توجد قائمة انتظار للتنزيلات، بحد أقصى للاتصالات المتزامنة؛ إذا تم تجاوز هذا العدد، تُوضع الملفات اللاحقة في قائمة الانتظار وتبدأ بمجرد أن يصبح هناك اتصال متاح. يُحتسب الطلب الذي لا يستجيب خلال مهلة الطلب كخطأ في الشبكة، لذا لا يمكن لخادم معطّل أن يُبقي التنزيل مفتوحًا إلى الأبد.

ملاحظة:

  • التنزيل ميزة إضافية في DotGit، وليس المقصود به تنزيل مستودعات كبيرة (هناك حدود للذاكرة القابلة للاستخدام من قبل الإضافات، وDotGit ينفذ كل شيء في الذاكرة RAM)
  • يُوصى بتغيير إعدادات التنزيل لأن القيم افتراضيًا تبقى منخفضة لتجنب المشاكل لمن لا يمتلكون اتصالًا جيدًا أو معالجًا جيدًا، ومع ذلك فإن القيم العالية جدًا قد تجمّد المتصفح حتى على الحواسيب القوية
  • افتراضيًا، تكون svn وmercurial وdotenv و.DS_Store معطّلة، ولتفعيلها انتقل فقط إلى الإعدادات وقم بتشغيلها

لقطة شاشة
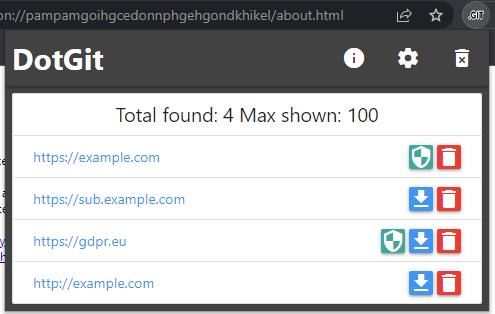
ScreenShot

التنزيل: Firefox | Chrome

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →









