Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ReconCat — تطبيق PHP صغير لجلب لقطات عنوان URL المؤرشفة من archive.org. باستخدامه يمكنك جلب قائمة كاملة بلقطات URL لأي سنة أو قائمة كاملة بجميع السنوات الممكنة. تم صنعه خصيصًا لأغراض اختبار الاختراق. | Kitploit
أدوات/GitHubGitHub/daudmalik06/reconcat
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعجمع المعلوماتأمن الويباختبار الاختراق
GitHubdaudmalik06/reconcat

ReconCat

تطبيق PHP صغير لجلب لقطات عنوان URL المؤرشفة من archive.org. باستخدامه يمكنك جلب قائمة كاملة بلقطات URL لأي سنة أو قائمة كاملة بجميع السنوات الممكنة. تم صنعه خصيصًا لأغراض اختبار الاختراق.

عرض المستودع
781636منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

Recon Cat

=========================================

مقدمة

تطبيق PHP صغير لجلب لقطات عناوين URL المؤرشفة من archive.org.
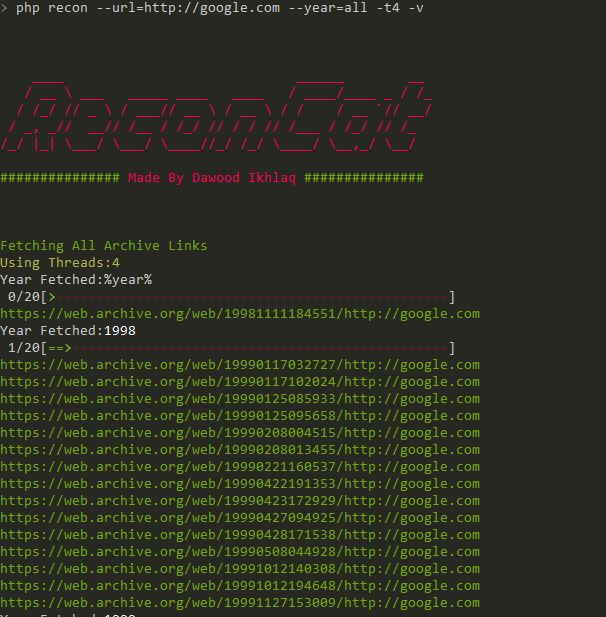
باستخدامه يمكنك جلب القائمة الكاملة لعناوين URL اللقطات لأي سنة أو القائمة الكاملة لجميع السنوات الممكنة.
مصمم خصيصًا لأغراض اختبار الاختراق.
هذا التطبيق مدعوم من WMB-Scrapper

التثبيت

استنساخ هذا المستودع،

    git clone https://github.com/daudmalik06/ReconCat
    cd ReconCat
    php recon

المتطلبات

  • هذا التطبيق يتطلب PHP 7+
  • تعدد الخيوط متاح اختياريًا، إذا كان لديك php pthreads مثبتًا يمكنك استخدام ذلك لتسريع العملية.

معلومات

  • يحفظ جميع اللقطات في دليل Output، على سبيل المثال بالنسبة لـ google.com سينشئ دليلاً باسم Output/google.com وسيحفظ جميع اللقطات ذات الصلة في ذلك الدليل
  • سيتم حفظ جميع اللقطات على أساس السنوات، أي أن لقطة كل سنة سيتم حفظها في ملف مختلف مثل 2009_google.com .
  • تُستخدم الخيوط لجلب عدة لقطات (على أساس السنة) في وقت واحد
  • لقطة سنة واحدة يتم جلبها في خيط واحد

الاستخدام

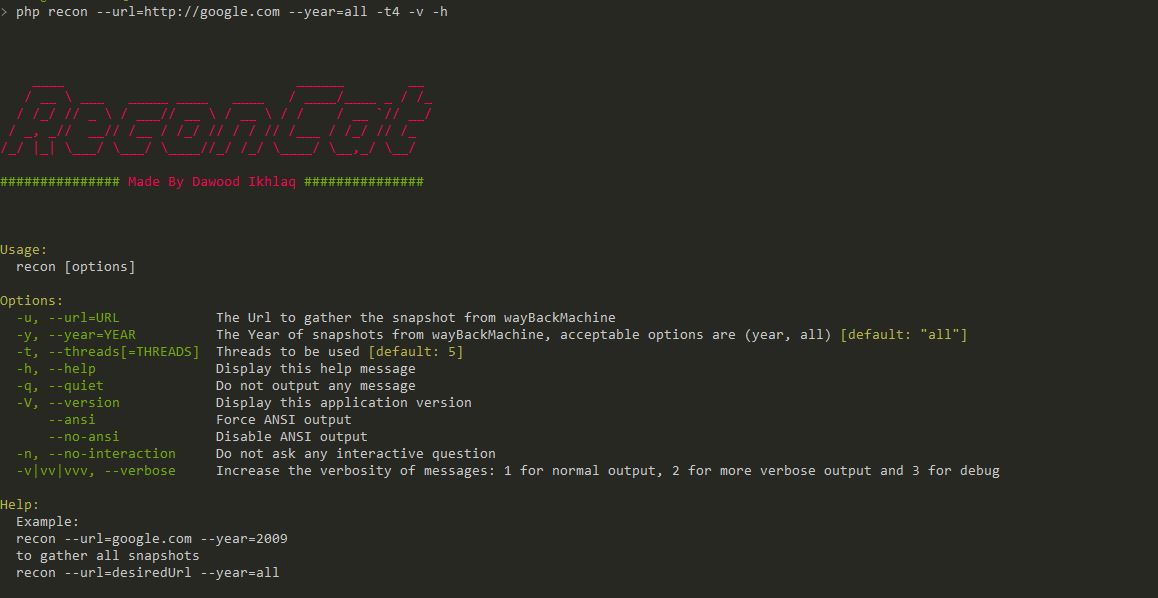
للمساعدة

php recon --help

مثال على ReconCat مساعدة ReconCat

أوامر أخرى

php recon --url=https://github.com -t10  (جلب جميع لقطات github مع 10 خيوط)
php recon -y2012 --url=https://github.com -t10  (جلب لقطات السنة 2012 من github مع 10 خيوط)

الترخيص

برنامج Recon Cat هو برنامج مفتوح المصدر مرخص بموجب رخصة MIT.

المساهمة

شكرًا لجميع المساهمين ،

المؤلف

داود إخلاق ومجتمع المصادر المفتوحة

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →