
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
OFBiz-Attack — أداة لشن هجوم CVE-2023-49070/CVE-2023-51467 | Kitploit

أدوات/GitHubGitHub/d0g3-8bit/ofbiz-attack
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةتطوير الحمولات
GitHubd0g3-8bit/ofbiz-attack

OFBiz-Attack

أداة لشن هجوم CVE-2023-49070/CVE-2023-51467

عرض المستودع
18131منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

OFBiz-Attack

أداة لاستغلال CVE-2023-49070/CVE-2023-51467

بيئة الاختبار

vulhub/ofbiz:18.12.09

الاستخدام

التشغيل

java -jar OFBiz-Attack.jar

يحتوي على ثلاث وحدات، وهي:

  • اكتشاف الثغرات

    1

    فقط أدخل عنوان URL الخاص بالهدف، لا حاجة لإضافة مسارات إضافية، وإلا سيؤثر ذلك على استغلال الوحدات اللاحقة. يدعم فقط إرسال طلبات Https، وتعتمد سرعة التشغيل على أداء خادم الويب

    بعد اكتمال التحقق، لا تقم بتعديل عنوان URL، حيث ستستخدم الوحدات اللاحقة عنوان URL من هذا الحقل

  • تنفيذ الأوامر

    قبل الاستخدام، يجب إكمال التحقق من الثغرة. يتم استخدام CVE-2023-51467 لتنفيذ الأوامر، كما أنه يسهل عرض النتائج

    2

    عند فشل التنفيذ، ستظهر رسالة Not executed for security reason

    سبب عدم قدرة بعض الأوامر على التنفيذ هو (ربما) وجود قائمة سوداء في ملف security.properties

    3

    لكنه لا يزال قادرًا على تنفيذ الـ Revers Shell. إذا كانت تجربة هذه الوحدة غير جيدة، فيرجى الانتقال إلى الوحدة التالية

  • حقن حصان طروادة في الذاكرة

    ⚠️ استخدم بحذر، الضرر لا يمكن عكسه

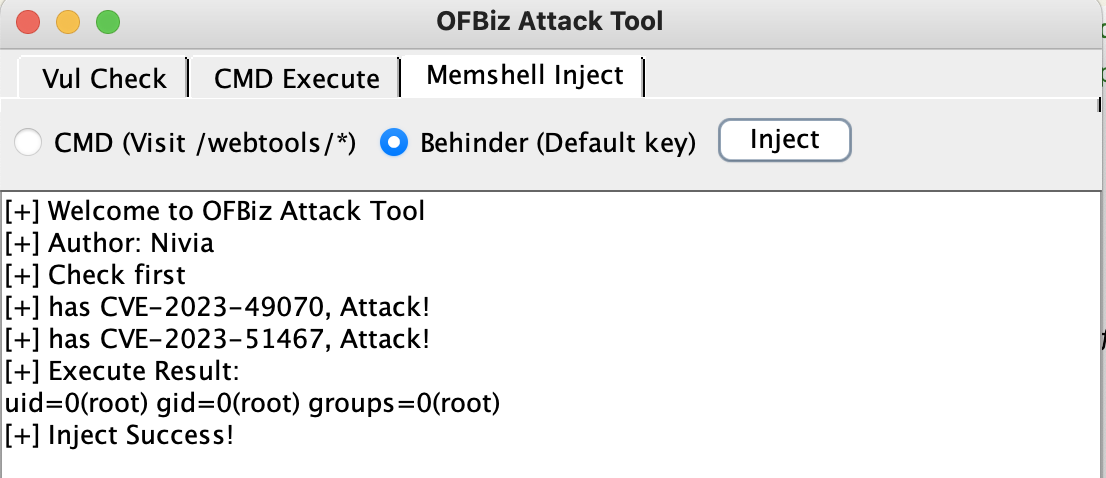
    قبل الاستخدام، يجب إكمال التحقق من الثغرة. يتم استخدام CVE-2023-49070 عبر إلغاء التسلسل (Deserialization) لحقن حصان طروادة في الذاكرة. تدعم الوحدة حقن حصان CMD/Behinder في الذاكرة، ومن حيث المبدأ يمكن حقن نوع واحد فقط
    4

    اتصل بـ Behinder، كلمة المرور الافتراضية، ولا تنسَ الشرطة المائلة الأخيرة /

    5

    كلا النوعين من أحصنة طروادة في الذاكرة يتم حقنهما في الـ Filter الخاص بـ /webtool/*

الخاتمة

⚠️ هذه الأداة مخصصة للتعلم والتبادل فقط، ولا تستخدمها أبدًا لأغراض غير قانونية

إذا سببت لك الوحدات تجربة سيئة، فنعتذر بشدة، ونرجو منك تقديم اقتراحات للأداة، وسيتم تحسينها لاحقًا 🙏

شكرًا لاستخدامك

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





