
 cream-sec/cve-2019-0708-msf--
CVE-2019-0708-Msf-التحقق

ماسح PoC غير موثّق لـ CVE-2019-0708 "BlueKeep" بواسطة @JaGoTu و @zerosum0x0.
التفاصيل التقنية: https://zerosum0x0.blogspot.com/2019/05/avoiding-dos-how-bluekeep-scanners-work.html
تم سحب وحدة Metasploit إلى rapid7:master.
msf5> use auxiliary/scanner/rdp/cve_2019_0708_bluekeep
https://github.com/rapid7/metasploit-framework/pull/11869
إذا كنت هنا من أجل نسخة C من الماسح، فاطّلع على fork الخاص بـ ErrataRob من هذا المشروع، والذي يقلّص الحجم الزائد ويجعل فحص نطاق واسع أسرع وأسهل.
https://github.com/robertdavidgraham/rdpscan
نسخة fork ماسحة من rdesktop يمكنها اكتشاف ما إذا كان المضيف عرضة لثغرة CVE-2019-0708 الخاصة بتنفيذ التعليمات البرمجية عن بُعد في خدمات سطح المكتب البعيد من Microsoft. لا ينبغي أن تسبب رفض الخدمة، لكن لا يوجد ضمان 100% عبر جميع الإصدارات المعرّضة للخطر من حزمة RDP على مر السنين. وبما أنها غير موثّقة، فلن تكون نتائج الماسح موثوقة للمضيفات التي تستخدم NLA (وهو تخفيف مؤكد).
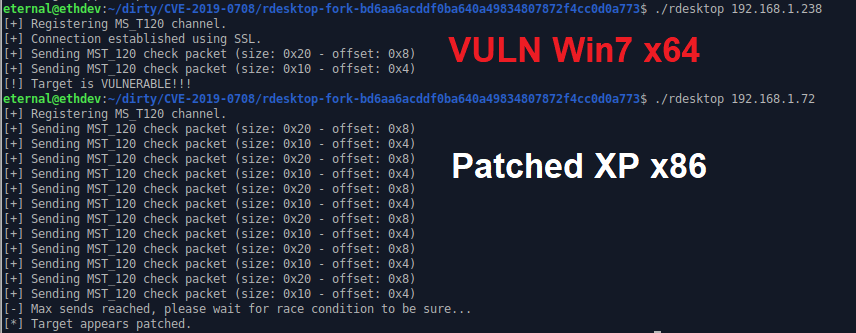
يوجد ثنائي rdesktop مُجهز مسبقًا في المستودع، لكن العملية عبارة عن بناء rdesktop عادي:
git clone https://github.com/zerosum0x0/CVE-2019-0708.git
cd CVE-2019-0708/rdesktop-fork-bd6aa6acddf0ba640a49834807872f4cc0d0a773/
./bootstrap
./configure --disable-credssp --disable-smartcard
make
./rdesktop 192.168.1.7:3389
نسخة fork من rdesktop مدعومة جيدًا فقط على بيئة Linux بواجهة رسومية X11. ستتفاوت النتائج على المنصات الأخرى. يُرجى الرجوع إلى تعليمات تجميع rdesktop العادية أو إلقاء نظرة على كيفية بناء صورة Docker.
يمكنك أيضًا البناء من المصدر باستخدام Dockerfile ثم تشغيل rdesktop باستخدام تلك الصورة:
docker build . -t cve-2019-0708:latest
docker run cve-2019-0708:latest 192.168.1.7:3389
لفحص شبكة فرعية أو مضيفات مفهرسة بواسطة Shodan، قم ببناء صورة Docker وشغّل scan_with_docker.py:
./scan_with_docker.py 'asn:ASXXXX port:3389'
Not a valid subnet. Trying to use as Shodan search terms ...
Shodan search returned 498 hosts, press enter to start scan
Vulnerable hosts:
x.x.x.x
x.x.x.x
[...]

./scan_with_docker.py 192.168.1.0/24
Vulnerable hosts:
192.168.1.28
192.168.1.30
[...]
بدأت تفاصيل صغيرة عن الثغرة تصل إلى التيار الرئيسي بالفعل. هذه الأداة لا تمنح المهاجمين طريقًا سهلاً إلى RCE نظري.
تعديل هذا الـ PoC لتحفيز رفض الخدمة يخفّض بالفعل حاجز الدخول، لكنه سيتطلب أيضًا قدرًا من الجهد. لم نقدم في الأصل شرحًا لكيفية عمل هذا الماسح سوى إخبار المستخدم بأنه يبدو دقيقًا في الاختبارات ويتبع مسارًا منطقيًا.
مدراء الأنظمة بحاجة إلى أدوات مثل هذه لاكتشاف المضيفات المعرّضة للخطر. هذه الأداة مقدمة للأغراض القانونية فقط ولتعزيز فهم مجتمع الأمن لهذه الثغرة. وبما أن هذا الـ PoC يستغل الثغرة بنشاط، فلا تستخدمه ضد أهداف دون إذن مسبق.
نسخة fork من rdesktop مرخصة بموجب GPLv3.
وحدة Metasploit مرخصة بموجب Apache 2.0.






